

De tijd is gekomen om de cyclus van artikelen over de nieuwe generatie SMB Check Point (1500-serie) af te ronden. We hopen dat u deze ervaring nuttig heeft gevonden en dat u ons blijft volgen op de TS Solution-blog. Het onderwerp van het slotartikel is niet breed besproken, maar even belangrijk - de prestatieoptimalisatie van SMB. Hierin bespreken we de mogelijkheden voor het configureren van de hardware- en softwarecomponenten van de werking van de NGFW, beschrijven we de beschikbare commando's en manieren van interactie.
Alle artikelen van de cyclus over NGFW voor kleine bedrijven:
Voorlopig zijn er niet veel bronnen van informatie over prestatieoptimalisatie voor SMB-oplossingen vanwege van het besturingssysteem - Gaia 80.20 Embedded. In ons artikel gebruiken we een configuratie met gecentraliseerd beheer (dedicated Management Server) - dit maakt het mogelijk om meer tools te gebruiken bij de werking van de NGFW.
Hardwaregedeelte
Voordat we de architectuur van de Check Point SMB-familie bespreken, kunt u altijd uw partner vragen om de tool Appliance Sizing Tool, te gebruiken om de optimale oplossing te vinden op basis van de opgegeven specificaties (doorvoersnelheid, verwachte aantal gebruikers, enz.).
Belangrijke opmerkingen bij de interactie met de hardwarecomponent van uw NGFW
NGFW-oplossingen uit de SMB-familie hebben geen mogelijkheid tot hardware-upgrades van de systeemcomponenten (CPU, RAM, HDD), afhankelijk van het model is er ondersteuning voor SD-kaarten, waarmee de schijfcapaciteit kan worden vergroot, maar niet significant.
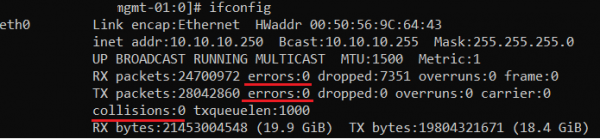
Het beheer van de netwerkinterfaces vereist controle. In Gaia 80.20 Embedded zijn er niet veel tools voor monitoring, maar u kunt altijd het algemeen bekende commando in de CLI via de Expert-modus gebruiken.
# ifconfig

Let op de gemarkeerde regels, deze zullen u helpen om het aantal fouten op de interface te evalueren. Het wordt ten zeerste aanbevolen om deze parameters te controleren bij de initiële implementatie van uw NGFW, en ook periodiek tijdens het gebruik.
Voor een volledige Gaia is er het commando:
> show diag
Hiermee kunt u informatie over de temperatuur van de hardware verkrijgen. Helaas is deze optie in 80.20 Embedded niet beschikbaar, we zullen de meest populaire SNMP-traps vermelden:
Naam
Omschrijving
Interface disconnected
Interface losgekoppeld
VLAN removed
Vlan verwijderd
High memory utilization
Hoge RAM-utilisatie
Low disk space
Weinig ruimte op HDD
High CPU utilization
Hoge CPU-utilisatie
High CPU interrupts rate
Hoge interruptfrequentie
High connection rate
Hoge stroom van nieuwe verbindingen
Hoge gelijktijdige verbindingen
Hoge concurrentie sessies
Hoge firewall doorvoersnelheid
Hoge firewall doorvoercapaciteit
Hoge geaccepteerde pakketfrequentie
Hoge pakketontvangstsnelheid
Clusterlidstatus veranderd
Clusterstatus gewijzigd
Verbinding met logserver fout
Verlies van verbinding met Log-Server
De werking van uw gateway vereist controle over RAM. Voor de werking van Gaia (Linux-achtige OS) is dit , wanneer het RAM-verbruik 70-80% bereikt.
In de architectuur van SMB-oplossingen is het gebruik van SWAP-geheugen niet voorzien, in tegenstelling tot oudere modellen van Check Point. Desondanks is er in de systeembestanden van Linux <vm.swappiness> opgemerkt, wat wijst op de theoretische mogelijkheid om de SWAP-parameter te wijzigen.
Softwarecomponent
Op het moment van publicatie van dit artikel versie van Gaia — 80.20.10. U moet weten dat er beperkingen zijn bij het werken in de CLI: in Expert-modus worden enkele Linux-commando's ondersteund. Voor de beoordeling van de werking van de NGFW is het nodig om de werking van démonen en services te evalueren, hierover kunt u meer informatie vinden in mijn collega. We zullen mogelijke commando's voor SMB bekijken.
Werken met Gaia OS
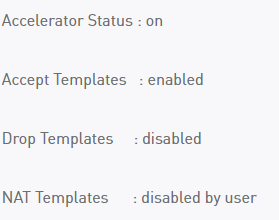
Weergeven van SecureXL-sjablonen
# fwaccel stat

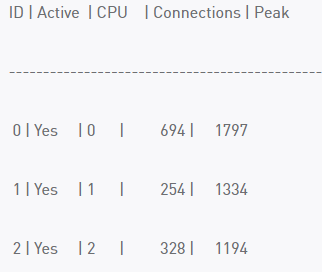
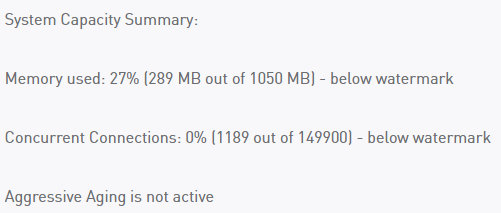
Weergeven van belasting per cores
# fw ctl multik stat

Weergeven van het aantal sessies (verbindingen).
# fw ctl pstat

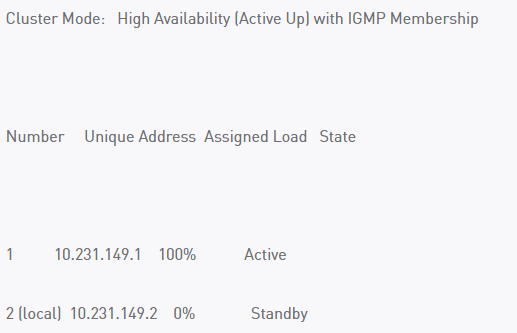
*Weergeven van clusterstatus
# cphaprob stat

Klassiek Linux-commando TOP
Logging
Zoals u al weet, zijn er drie manieren om om te gaan met NGFW-logs (opslag, verwerking): lokaal, gecentraliseerd en in de cloud. De laatste twee opties vereisen de aanwezigheid van een entiteit — Management Server.
Mogelijke beheerschema's voor NGFW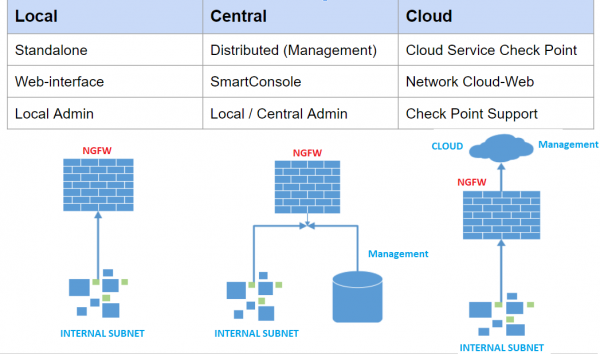
De meest waardevolle logbestanden
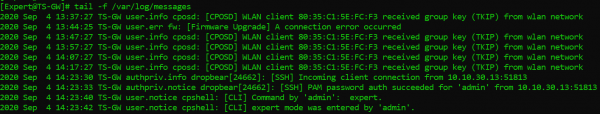
Systeemmeldingen (bevatten minder informatie dan in een volledige Gaia)
# tail -f /var/log/messages2

Foutmeldingen tijdens de werking van blades (heel nuttig bestand bij het opsporen van problemen)
# tail -f /var/log/log/sfwd.elg

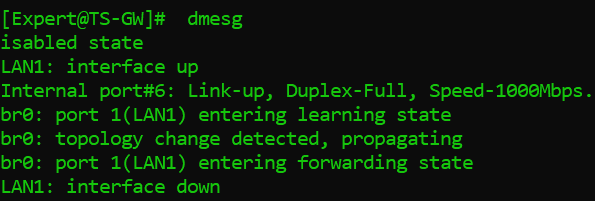
Weergeven van berichten uit de buffer op systeenniveau.
# dmesg


Configuratie van blades
Dit gedeelte bevat geen volledige instructies voor het instellen van uw NGFW Check Point, het bevat alleen onze aanbevelingen, verzameld door ervaring.
Application Control / URL Filtering
Het wordt aanbevolen om in de regels de voorwaarden ANY, ANY (Bron, Bestemming) te vermijden.
In het geval van het specificeren van een aangepast URL-bron is het effectiever om reguliere expressies te gebruiken zoals: (^|..)checkpoint.com
Vermijd overmatig gebruik van logging op regels en het tonen van blokkeringspagina's (UserCheck).
Zorg ervoor dat de technologie correct werkt “SecureXL”. Het merendeel van de verkeersstroom moet verlopen via versneld / gemiddeld pad. Vergeet niet om de regels te filteren op de meest gebruikte (veld Hits ).
HTTPS-Inspectie
Het is algemeen bekend dat 70-80% van het gebruikersverkeer via HTTPS-verbindingen loopt, wat middelen van de processor van uw gateway vereist. Daarnaast speelt HTTPS-Inspectie een rol in de werking van IPS, Antivirus, Antibot.
Met versie 80.40 is het mogelijk om met HTTPS-regels te werken zonder Legacy Dashboard, hier is een aanbeveling voor de volgorde van regels:
Bypass voor een groep adressen en netwerken (Bestemming).
Bypass voor een groep URL-adressen.
Bypass voor interne IP's en netwerken met verhoogde toegang (Bron).
Inspecteer voor de benodigde netwerken, gebruikers
Bypass voor alle anderen.
* Het is altijd beter om handmatig HTTPS-services of HTTPS Proxy te selecteren, laat niet 'Any' achter. Log gebeurtenissen volgens de Inspect-regels.
IPS
De IPS-blade kan een fout veroorzaken bij het installeren van een beleid op uw NGFW, als er te veel handtekeningen worden gebruikt. Volgens Check Point is de architectuur van SMB-apparaten niet ontworpen om het volledige aanbevolen profiel van IPS-instellingen uit te voeren.
Om het probleem op te lossen of te voorkomen, volg deze stappen:
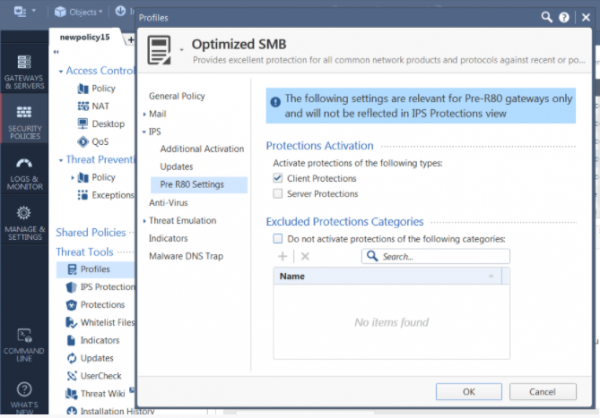
Kloon het geoptimaliseerde profiel met de naam “Optimized SMB” (of een andere naar uw keuze).
Bewerk het profiel, ga naar het onderdeel IPS → Pre R80.Settings en schakel Server Protections uit.

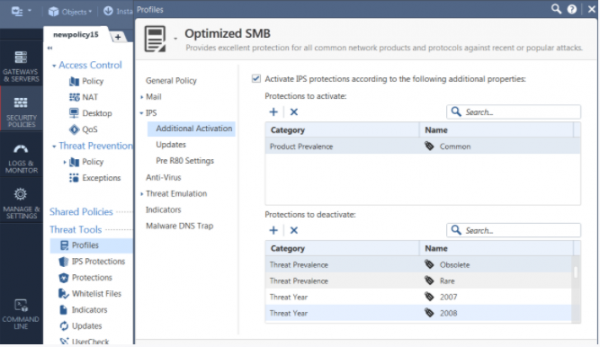
U kunt naar eigen inzicht CVE's ouder dan 2010 deactiveren, deze kwetsbaarheden worden zelden gevonden in kleine kantoren, maar beïnvloeden de prestaties. Om sommige uit te schakelen, gaat u naar Profiel→ IPS→ Extra Activatie → Lijst met te deactiveren beschermingen.

Ter afsluiting
In het kader van de cyclus artikelen over de nieuwe generatie NGFW uit de SMB-serie (1500) hebben we geprobeerd de belangrijkste mogelijkheden van de oplossing te belichten en hebben we op specifieke voorbeelden de configuratie van belangrijke beveiligingscomponenten gedemonstreerd. We beantwoorden graag al uw vragen over het product in de reacties. We blijven bij u, bedankt voor uw aandacht!
. Volg ons op sociale media om geen nieuwe publicaties te missen (, , , , ).
Bron: habr.com
