

Hallo! Welkom bij les acht van de cursus . Op en we hebben kennisgemaakt met de belangrijkste beveiligingsprofielen. Nu kunnen we gebruikers toegang tot het internet geven, hen beschermen tegen virussen en de toegang tot webresources en applicaties beperken. Nu rijst de vraag over het beheer van gebruikersaccounts. Hoe geef je alleen bepaalde groepen gebruikers toegang tot het internet? Hoe verbied je één groep gebruikers om bepaalde websites te bezoeken, terwijl je een andere groep dat wel toestaat? Hoe integreer je bestaande oplossingen voor gebruikersaccountbeheer met de FortiGate-firewall? Vandaag zullen we deze vragen bespreken en proberen alles in de praktijk te brengen.
Laten we beginnen met de authenticatiemethoden die FortiGate ondersteunt. Er zijn in wezen twee – lokaal en extern.
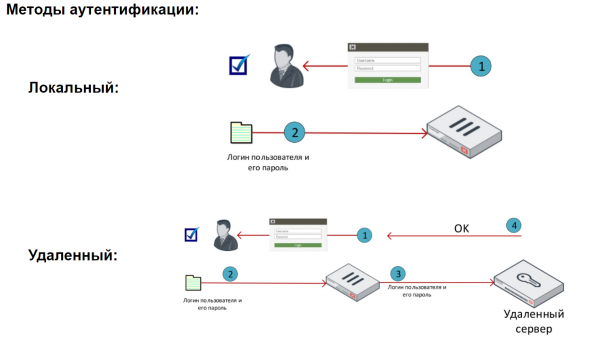
De lokale methode is de eenvoudigste authenticatiemethode. In dit geval worden de gegevens van de gebruiker lokaal op FortiGate opgeslagen. Lokale gebruikers kunnen in groepen worden samengevoegd. Op basis van gebruikers of groepen kan de toegang tot verschillende resources worden beperkt.
Wanneer externe authenticatie wordt gebruikt, worden gebruikersauthenticaties uitgevoerd door externe servers. Deze methode is nuttig wanneer meerdere FortiGate-apparaten dezelfde gebruikers moeten authenticeren, of wanneer er al een authenticatieserver in het netwerk aanwezig is.
Wanneer een externe server gebruikers authenticeert, stuurt FortiGate de door de gebruiker ingevoerde inloggegevens naar die server. Deze server controleert vervolgens of deze inloggegevens in zijn database aanwezig zijn. Als dat zo is, wordt de gebruiker succesvol in het systeem geauthenticeerd.
Het is belangrijk op te merken dat in dit geval de inloggegevens van gebruikers niet op FortiGate worden opgeslagen en dat het authenticatieproces op de externe server plaatsvindt.
Het is ook vermeldenswaard dat Fortinet Single Sign-On-mechanisme. Dit maakt het mogelijk om transparante authenticatie van domeingebruikers op FortiGate te organiseren met behulp van gegevens van domeincontrollers. Helaas gaat de bespreking van deze mechanismen buiten de reikwijdte van onze cursus.
FortiGate ondersteunt vele soorten authenticatieservers, zoals POP3, RADIUS, LDAP, TACACS+. Wij zullen de werking met de LDAP-server bespreken.
In de video wordt de basis theorie besproken, evenals het werken met lokale gebruikers en een LDAP-server.
In de volgende les zullen we kijken naar het werken met logs, met specifieke aandacht voor de mogelijkheden van FortiAnalyzer. Volg onze updates op de volgende kanalen zodat je niets mist:
Bron: habr.com
