

Welkom bij les 9! Na een korte pauze voor de Meivakantie gaan we verder met onze publicaties. Vandaag bespreken we een minstens even interessant onderwerp, namelijk — Applicatiecontrole en URL Filtering. Dat is waar Check Point soms voor wordt aangeschaft. Moet je Telegram, TeamViewer of Tor blokkeren? Daar dient Applicatiecontrole voor. Daarnaast bespreken we nog een interessante blade — Inhoudsbesef, en de belangrijkheid van HTTPS-inspectie. Maar laten we alles stap voor stap doornemen!
Zoals je je herinnert, hebben we in les 7 de Access Control-policy besproken, maar tot nu toe hebben we alleen de Firewall-blade behandeld en een beetje met NAT gespeeld. Nu voegen we nog drie blades toe — Applicatiecontrole, URL Filtering en Inhoudsbesef.
Applicatiecontrole & URL-filtering
Waarom besprek ik App Control en URL-filtering in één les? Dat is niet zonder reden. Het is eigenlijk al vrij moeilijk om duidelijk te onderscheiden waar een applicatie eindigt en waar een website begint. Neem bijvoorbeeld Facebook. Wat is dat? Een website? Ja. Maar het bevat talloze micro-applicaties. Spellen, video's, berichten, widgets, enzovoort. En al deze dingen moet je eigenlijk beheren. Daarom activeer je Applicatiecontrole en URL-filtering altijd samen.
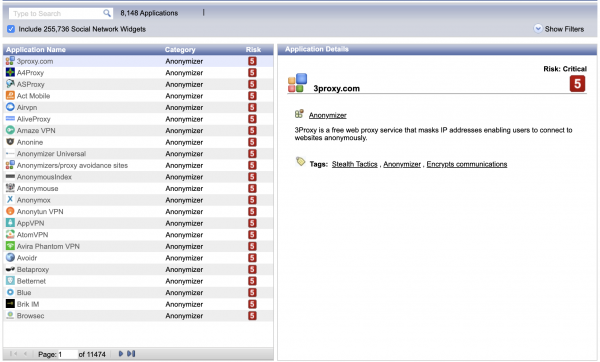
Wat betreft de database van applicaties en websites. Je kunt deze bekijken in SmartConsole via de Object Explorer. Daar is een speciale filter voor — Applications/Categories. Daarnaast is er een speciale resource — . Hier kun je altijd controleren of een bepaalde applicatie (of resource) in de Check Point-database aanwezig is.
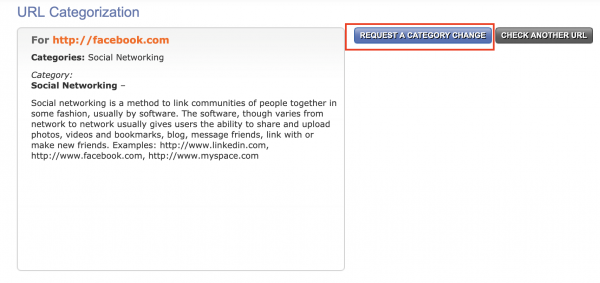
Er is ook een service , waar je altijd kunt controleren tot welke 'Checkpoint'-categorie een bepaalde resource behoort. Je kunt zelfs een verzoek indienen om de categorie te wijzigen als je denkt dat deze onjuist is vastgesteld.
Verder is alles met deze blades vrij duidelijk. Je creëert een access list, geeft de resource/applicatie aan die geblokkeerd of juist toegestaan moet worden. En dat is alles. Later zullen we dit in de praktijk zien.
Inhoudsbesef
Ik zie geen reden om dit onderwerp opnieuw te bespreken in het kader van onze cursus. Ik heb deze blade zeer gedetailleerd beschreven en getoond in de vorige cursus — .
HTTPS-inspectie
Evenzo bij de HTTPS-inspecties. Ik heb zowel het theoretische als praktische aspect van dit mechanisme hier vrij goed beschreven — . Echter, HTTPS-inspectie is niet alleen belangrijk voor de veiligheid, maar ook voor de nauwkeurigheid van het identificeren van applicaties en websites. Dit wordt besproken in de onderstaande video-les.
Video les
In deze les zal ik uitgebreid ingaan op het nieuwe concept van Layers, een eenvoudige blokkadebeleid voor Facebook maken, het downloaden van uitvoerbare bestanden verbieden (met behulp van Content Awareness) en laten zien hoe je HTTPS-inspectie inschakelt.
Blijf op de hoogte voor meer en sluit je aan bij onze 🙂
Bron: habr.com
