

Hallo! Welkom bij les negen van de cursus . Op we hebben de belangrijkste mechanismen voor toegang tot verschillende bronnen voor gebruikers besproken. Nu staat ons een andere taak te wachten — we moeten het gedrag van gebruikers op het netwerk analyseren en gegevens instellen die kunnen helpen bij het onderzoeken van verschillende beveiligingsincidenten. Daarom zullen we in deze les het mechanisme voor loggen en rapportage bekijken. Hiervoor hebben we FortiAnalyzer nodig, dat we aan het begin van de cursus hebben geïmplementeerd. De benodigde theorie en video lessen zijn beschikbaar onder de kat.
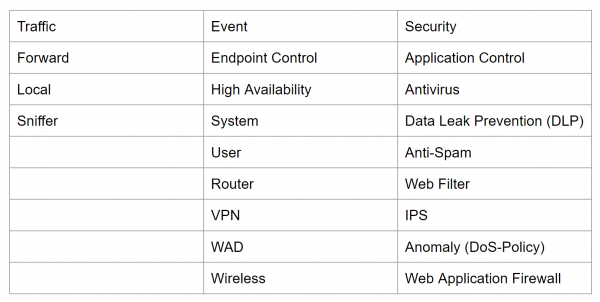
In FotiGate worden logs onderverdeeld in drie types: verkeerslogs, gebeurtenislogs en beveiligingslogs. Deze zijn op hun beurt verdeeld in subtypes.
Verkeerslogs registreren informatie over de verkeersstroom, zoals verzoeken en antwoorden, indien aanwezig. Dit type bevat de subtypes Forward, Local en Sniffer.
Het subtype Forward bevat informatie over het verkeer dat FortiGate heeft geaccepteerd of afgewezen volgens de firewallregels.
Het subtype Local bevat informatie over verkeer dat rechtstreeks van het IP-adres van FortiGate komt en van IP-adressen die worden gebruikt voor administratie. Bijvoorbeeld — verbindingen met de webinterface van FortiGate.
Het subtype Sniffer bevat logs van het verkeer dat is ontvangen via verkeersmirroring.
Gebeurtenislogs bevatten systeem- of administratieve gebeurtenissen, zoals — het toevoegen of wijzigen van parameters, het tot stand brengen en verbreken van VPN-tunnels, gebeurtenissen in dynamische routing, enzovoort. Alle subtypes zijn hieronder afgebeeld.
En het derde type zijn de beveiligingslogs. In deze logs worden gebeurtenissen vastgelegd die verband houden met virusaanvallen, bezoeken aan verboden bronnen, gebruik van verboden applicaties, enzovoort. Een volledige lijst is ook hieronder afgebeeld.
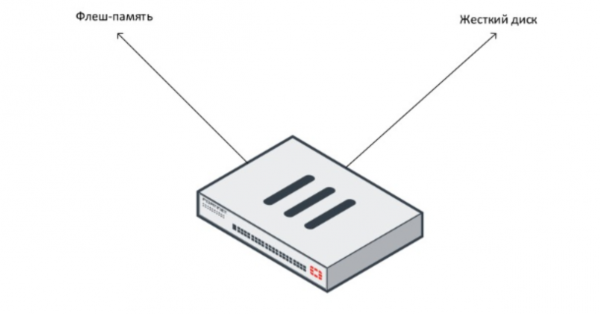
Logs kunnen op verschillende plekken worden opgeslagen — zowel op FortiGate zelf als daarbuiten. Opslag van logs op FortiGate wordt beschouwd als lokale logging. Afhankelijk van het apparaat zelf kunnen logs worden opgeslagen op het interne flashgeheugen of op de harde schijf. Over het algemeen hebben modellen van een gemiddeld niveau een harde schijf. Modellen met een harde schijf zijn vrij eenvoudig te onderscheiden — ze eindigen op het getal één. Bijvoorbeeld — FortiGate 100E komt zonder harde schijf, terwijl FortiGate 101E met een harde schijf komt.
Bij de jongere en oudere modellen is er meestal geen harde schijf. In dat geval wordt flashgeheugen gebruikt voor het opslaan van logbestanden. Het is echter belangrijk om in overweging te nemen dat voortdurende registratie van logbestanden in flashgeheugen de efficiëntie en levensduur ervan kan verminderen. Daarom is de registratie van logbestanden in flashgeheugen standaard uitgeschakeld. Het wordt aanbevolen om het alleen in te schakelen voor het loggen van gebeurtenissen tijdens het oplossen van specifieke problemen.
Bij intensieve registratie van logbestanden, ongeacht of dit op een harde schijf of in flashgeheugen gebeurt, zal de prestaties van het apparaat afnemen.
Het is vrij gebruikelijk om logbestanden op externe servers te bewaren. FortiGate kan logbestanden opslaan op Syslog-servers, op FortiAnalyzer of FortiManager. Ook kan de cloudservice FortiCloud worden gebruikt voor het opslaan van logbestanden.
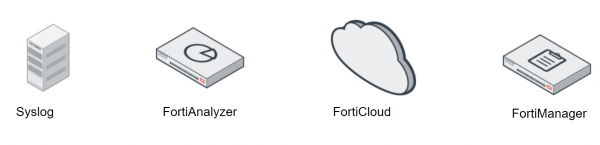
Syslog is een server voor centrale opslag van logbestanden van netwerkinrichtingen.
FortiCloud is een abonnementsdienst voor het beheren van beveiliging en opslag van logbestanden. Hiermee kunnen logbestanden op afstand worden opgeslagen en relevante rapporten worden gegenereerd. Als je een vrij klein netwerk hebt, kan het gebruik van deze cloudservice een betere oplossing zijn dan de aanschaf van extra hardware. Er is een gratis versie van FortiCloud beschikbaar die een week logopslag biedt. Na aankoop van een abonnement kunnen logbestanden gedurende een jaar worden opgeslagen.
FortiAnalyzer en FortiManager zijn externe opslagapparaten voor logbestanden. Aangezien ze allemaal hetzelfde besturingssysteem - FortiOS - hebben, vormt de integratie van FortiGate met deze apparaten geen problemen.
Het is echter belangrijk om de verschillen tussen FortiAnalyzer en FortiManager op te merken. Het primaire doel van FortiManager is het centraal beheren van meerdere FortiGate-apparaten - daarom is de opslagcapaciteit voor logbestanden op FortiManager aanzienlijk geringer dan die op FortiAnalyzer (tenzij we natuurlijk modellen uit dezelfde prijsklasse vergelijken).
Het belangrijkste doel van FortiAnalyzer is het verzamelen en analyseren van logbestanden. Daarom zullen we in de praktijk de werkzaamheden met dit apparaat verder bekijken.
Alle theorie, evenals het praktische gedeelte, worden gepresenteerd in deze video les:
In de volgende les bespreken we de belangrijkste punten met betrekking tot het beheer van het FortiGate-apparaat. Mis het niet en volg de updates op de volgende kanalen:
Bron: habr.com
