

Gebruikers zijn niet te vertrouwen. Over het algemeen zijn ze lui en kiezen ze comfort boven veiligheid. Volgens statistieken noteert 21% hun wachtwoorden voor zakelijke accounts op papier, en geeft 50% dezelfde wachtwoorden voor zowel zakelijke als persoonlijke diensten op.
De omgeving is ook vijandig. 74% van de organisaties staat persoonlijke apparaten toe op de werkplek en verbindt deze met het bedrijfsnetwerk. 94% van de gebruikers kan een echte e-mail niet van een phishing-e-mail onderscheiden, en 11% heeft op bijlagen geklikt.
Alle deze problemen worden opgelost door een bedrijfsinfrastructuur van openbare sleutels (PKI), die encryptie en authenticatie van e-mail garandeert, en wachtwoorden vervangt door digitale certificaten. Deze infrastructuur kan worden opgezet op Windows Server. Volgens , biedt de Active Directory Certificate Services (AD CS) service een server die het mogelijk maakt om binnen uw organisatie een PKI te creëren en cryptografie met openbare sleutels, digitale certificaten en digitale handtekeningen te gebruiken.
Maar de oplossing van Microsoft is behoorlijk prijzig.
De totale eigendomskosten voor een privé-certificeringscentrum van Microsoft
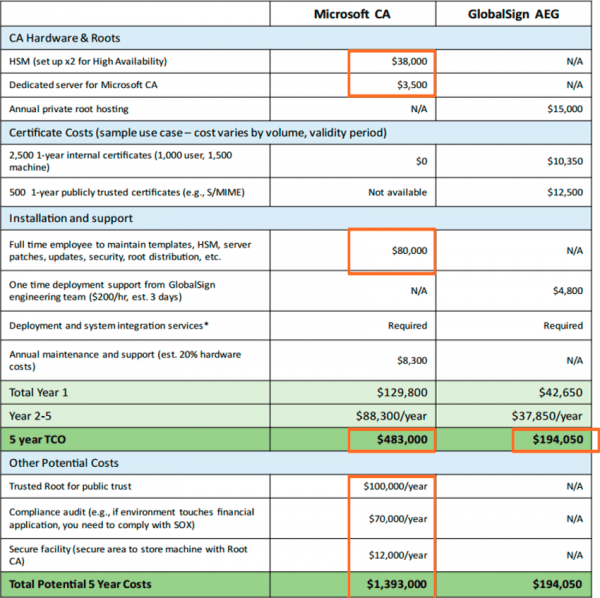
Vergelijking van de eigendomskosten van Microsoft CA en GlobalSign AEG.
In veel situaties is het handiger en goedkoper om een soortgelijk privé-certificeringscentrum op te zetten, maar met externe beheersing. Dit probleem wordt opgelost door de GlobalSign Auto Enrollment Gateway (AEG). Meerdere kostenposten worden van de totale eigendomskosten uitgesloten (aankoop van apparatuur, ondersteuningskosten, personeelstraining, enz.). De besparing kan meer dan .
Wat is AEG
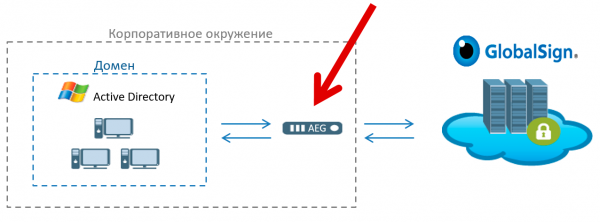
(AEG) is een softwaredienst die fungeert als een poort tussen de certificeringsdiensten van SaaS GlobalSign en de Windows bedrijfsomgeving.
AEG integreert met Active Directory, waardoor organisaties in staat zijn om het registreren, voorbereiden en beheren van digitale certificaten van GlobalSign in een Windows-omgeving te automatiseren. Door interne certificeringscentra te vervangen door de diensten van GlobalSign, verhogen bedrijven de veiligheid en verlagen ze de kosten van het beheer van een complex en kostbaar intern Microsoft certificeringscentrum.
GlobalSign SaaS-certificeringsdiensten zijn een betrouwbaardere optie vergeleken met zwakke en niet-beheerde certificaten op eigen infrastructuur. Het elimineren van de noodzaak voor het beheren van resource-intensievolle interne CA verlaagt de totale eigendomskosten van PKI en het risico op systeemfouten.
Ondersteuning voor de protocollen SCEP en ACME breidt de ondersteuningsmogelijkheden uit buiten Windows, inclusief geautomatiseerde uitgifte van certificaten voor Linux-servers, mobiele, netwerk- en andere apparaten, evenals Apple OSX-computers die zijn geregistreerd in Active Directory.
Verhoogde veiligheid
Naast het besparen van budget, verhoogt extern beheer van PKI de veiligheid van het systeem. Zoals blijkt uit onderzoek van de Aberdeen Group, worden certificaten steeds vaker een doelwit voor kwaadwillenden: zij maken succesvol gebruik van bekende kwetsbaarheden, zoals onbetrouwbare zelfondertekende certificaten, zwakke encryptie en omslachtige terugroepmechanismen. Bovendien hebben kwaadwillenden meer geavanceerde exploits ontwikkeld, zoals frauduleuze certificaatverlening door betrouwbare CA's en het vervalsen van certificaten voor codehandtekeningen.
“De meeste bedrijven beheren de risico's die gepaard gaan met deze aanvallen niet actief genoeg en zijn niet voorbereid om snel te reageren op een compromis,” Derek E. Brink, vicepresident en onderzoeksmedewerker op het gebied van IT-beveiliging bij de Aberdeen Group. “Door bedrijven in staat te stellen de operationele aspecten van certificaatbeheer over te dragen aan experts, terwijl ze tegelijkertijd de bedrijfscontrole over groepsbeleid in Active Directory behouden, streeft GlobalSign ernaar de toekomstige groei van het gebruik van certificaten te waarborgen door praktische beveiligings- en vertrouwenskwesties aan te pakken in een efficiënte, kosteneffectieve implementatiemodel.”
Hoe AEG werkt
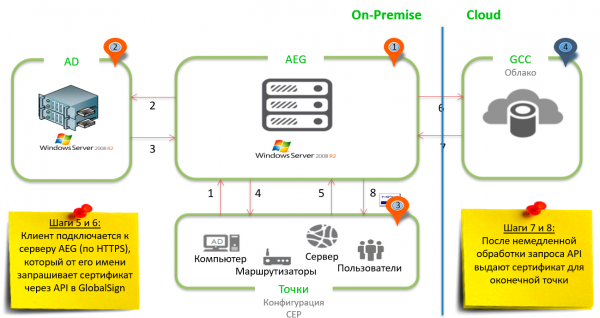
Een typische AEG-systeem bestaat uit vier belangrijke componenten om de juiste certificaten naar de juiste toegangspunten te garanderen:
- AEG-software op de Windows-server.
- Active Directory-servers of domeincontrollers die het mogelijk maken voor beheerders om informatie over bronnen te beheren en op te slaan.
- Eindpunten: gebruikers, apparaten, servers en werkstations - vrijwel elk object dat een ‘consument’ is van digitale certificaten.
- Het GlobalSign-certificeringscentrum of GCC, dat zich bovenop een betrouwbaar certificaatuitgifte- en beheersplatform bevindt. Hier worden de certificaten gegenereerd.
Drie van de vier weergegeven componenten bevinden zich in de lokale omgeving van de klant, terwijl de vierde zich in de cloud bevindt.
Eerst worden de eindpunten vooraf ingesteld met behulp van groepsbeleid: bijvoorbeeld voor de controle van certificaten voor gebruikersauthenticatie, een S/MIME-aanroep voor certificaten, enzovoort — voor de daaropvolgende verbinding met de AEG-server. De verbinding verloopt veilig via HTTPS.
De AEG-server doet een verzoek aan Active Directory via LDAP om een lijst met certificaatsjablonen voor deze eindpunten te verkrijgen en stuurt deze lijst samen met de locatie van het certificeringscentrum naar de klanten. Na ontvangst van deze richtlijnen verbinden de eindpunten opnieuw met de AEG-server, deze keer om de daadwerkelijke certificaten aan te vragen. AEG maakt op zijn beurt een API-aanroep met de gespecificeerde parameters en stuurt deze naar het GlobalSign-certificeringscentrum of GCC voor verwerking.
Ten slotte verwerkt de serverzijde van GCC de verzoeken, meestal binnen enkele seconden, en stuurt een API-respons terug met het certificaat dat op verzoek op de eindpunten zal worden geïnstalleerd.
Het hele proces duurt enkele seconden en kan volledig worden geautomatiseerd door eindpunten in te stellen voor automatische certificaatontvangst via groepsbeleid.
Unieke kenmerken van AEG
- Registratie is mogelijk via het MDM-platform.
- Ontwikkeld door voormalige medewerkers van het Microsoft Crypto-team.
- Clientless oplossing.
- Eenvoudige implementatie en levenscyclusbeheer.
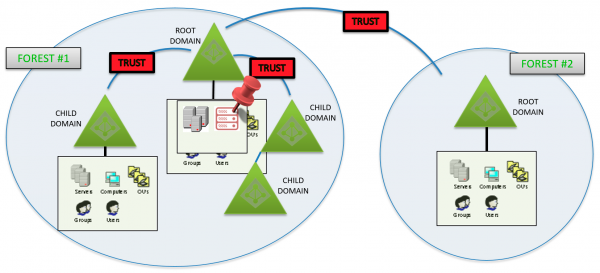
Voorbeeldarchitecturen
Dus externe PKI-beheer via de GlobalSign AEG-gateway betekent verhoogde beveiliging, kostenbesparingen en risicoreductie. Een ander voordeel is eenvoudige schaalbaarheid en verbeterde prestaties. Goed PKI-beheer zorgt voor een lange tijd zonder storingen, voorkomt onderbrekingen van kritieke operationele processen door ongeldige certificaten en biedt medewerkers veilige, externe toegang tot netwerken van het bedrijf.
ondersteunt een breed scala aan gebruiksmogelijkheden die tweefactorauthenticatie vereisen: van klanten van externe werkgroepen die toegang krijgen tot het netwerk via VPN en Wi-Fi, tot beheerders die toegang hebben tot zeer gevoelige middelen via smartcards.
GlobalSign - wereldwijd leider in het aanbieden van cloud- en netwerksystemen voor PKI-oplossingen voor identiteits- en toegangsbeheer. Voor meer gedetailleerde informatie over producten kunt u navraag doen bij .
Bron: habr.com
