

Een systeem voor het analyseren van verkeer zonder het te ontsleutelen. Deze methode wordt simpelweg 'machine learning' genoemd. Het bleek dat als je een zeer grote hoeveelheid verschillende gegevens aan een speciale classifier aanbiedt, het systeem met een zeer hoge waarschijnlijkheid schadelijke activiteiten binnen versleuteld verkeer kan detecteren.
Netwerkbedreigingen zijn veranderd en zijn 'slimmer' geworden. De conceptie van aanvallen en verdediging is in de afgelopen tijd veranderd. Het aantal gebeurtenissen in het netwerk is exponentieel toegenomen. Aanvallen zijn geavanceerder geworden en hackers hebben een bredere reikwijdte van aanvallen gekregen.
Volgens statistieken van Cisco hebben cybercriminelen in het afgelopen jaar het aantal kwaadaardige programma's dat ze gebruiken om hun activiteiten te verbergen - cryptografie - verhoogd tot drie keer. Uit de theorie blijkt dat een 'juist' encryptie-algoritme niet kan worden gekraakt. Om te begrijpen wat er binnen versleuteld verkeer verborgen is, moet je het ofwel ontcijferen met de sleutel, of proberen het op verschillende manieren te ontsleutelen, of het brute-force kraken, of gebruikmaken van bepaalde kwetsbaarheden in cryptografieprotocollen.
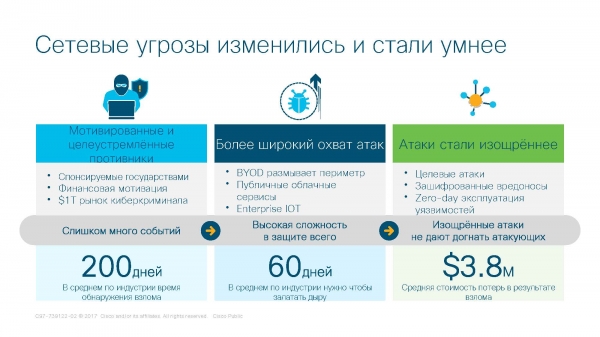
Het plaatje van netwerkbedreigingen in onze tijd
Machine learning
Ken de technologie persoonlijk! Voordat we bespreken hoe de decryptietechnologie op basis van machine learning werkt, moeten we eerst begrijpen hoe de technologie van neurale netwerken werkt.
Machine learning (Machine Learning) is een uitgestrekt deelgebied van kunstmatige intelligentie dat zich richt op methoden voor het bouwen van algoritmen die kunnen leren. Deze wetenschap is gericht op het creëren van wiskundige modellen voor het 'onderwijzen' van computers. Het doel van leren is het voorspellen van iets. In de menselijke zin noemen wij dit proces 'wijsheid'. wijsheidWijsheid komt voor bij mensen die al genoeg jaren hebben geleefd (een 2-jarig kind kan niet wijs zijn). Wanneer we advies vragen aan oudere vrienden, geven we hen bepaalde informatie over de situatie (input) en vragen we om hulp. Zij herinneren zich op hun beurt alle situaties uit hun leven die op de een of andere manier verband houden met jouw probleem (kennisbasis) en op basis van deze kennis (gegevens) geven ze ons een soort voorspelling (advies). Dit type advies wordt voorspelling genoemd omdat de persoon die het advies geeft, niet zeker weet wat er zal gebeuren, maar alleen vermoedt. Levenservaring toont aan dat iemand gelijk kan hebben, maar ook een fout kan maken.
Je moet neurale netwerken niet vergelijken met de vertakkingsalgoritme (if-else). Dit zijn verschillende dingen en er zijn belangrijke verschillen tussen hen. Het vertakkingsalgoritme heeft een duidelijke 'begrip' van wat te doen. Laat me dit illustreren met voorbeelden.
Taak. Bepaal de remweg van een auto op basis van het merk en het bouwjaar.
Voorbeeld van de werking van een vertakkingsalgoritme. Als de auto merk 1 is en gebouwd in 2012 – dan is zijn remweg 10 meter, anders, als de auto merk 2 is en gebouwd in 2011, enzovoorts.
Voorbeeld van de werking van een neuraal netwerk. We verzamelen gegevens over remwegen van auto's van de afgelopen 20 jaar. Op basis van merk en jaar stellen we een tabel samen van het type 'merk-bouwjaar-remweg'. We geven deze tabel aan het neuraal netwerk en beginnen het te trainen. De training gaat als volgt: we voeren gegevens in het neuraal netwerk in, maar zonder de remweg. Het netwerk probeert te voorspellen wat de remweg zal zijn, op basis van de in het netwerk geladen tabel. Het doet een voorspelling en stelt de vraag aan de gebruiker: 'Heb ik gelijk?'. Voor de vraag creëert het een vierde kolom – de kolom van het gokken. Als het gelijk heeft, schrijft het 1 in de vierde kolom, als het zich vergist, 0. Het neuraal netwerk gaat dan naar het volgende evenement (zelfs als het zich vergist). Zo leert het netwerk en wanneer de training is voltooid (wanneer er een bepaald convergentiecriterium is bereikt), geven we gegevens over de auto die ons interesseert en krijgen we eindelijk een antwoord.
Om de vraag over het convergentiecriterium te verduidelijken, leg ik uit dat dit een wiskundig afgeleide formule is voor de statistiek. Een duidelijk voorbeeld van 2 verschillende convergentieformules. Rood - binaire convergentie, blauw - normale convergentie.
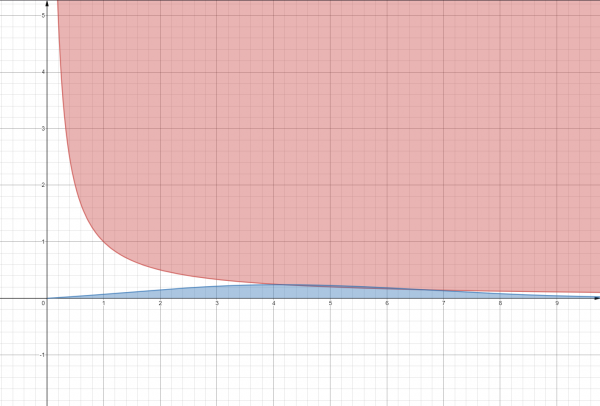
Binaire en normale kansverdelingen
Om het duidelijker te maken, stel je de vraag: "Wat is de kans om een dinosaur te ontmoeten?" Hier zijn 2 mogelijke antwoorden. Optie 1 - heel klein (blauwe grafiek). Optie 2 - ofwel ontmoeten, of niet (rode grafiek).
Natuurlijk is een computer geen mens en leert hij op een andere manier. Er zijn 2 soorten leren voor onze ijzeren vriend - precedentgebonden leren en deductief leren.
Precedentgebonden leren is een manier van leren op basis van wiskundige wetten. Wiskundigen verzamelen statistische tabellen, trekken conclusies en laden het resultaat – de formule voor berekening – in het neurale netwerk.
Deductief leren – het leren vindt volledig plaats binnen het neurale netwerk (van gegevensverzameling tot analyse). Hier wordt een tabel gevormd zonder formule, maar met statistieken.
Een breed overzicht van de technologie zou nog een paar decennia aan artikelen vergen. Voor nu is dit voldoende voor een algemeen begrip.
Neuroplasticiteit
In de biologie is er het begrip neuroplasticiteit. Neuroplasticiteit is het vermogen van neuronen (hersen cellen) om zich aan te passen "aan de situatie". Bijvoorbeeld, een persoon die zijn zicht heeft verloren, hoort beter geluiden, ruikt geuren en voelt objecten. Dit gebeurt omdat een deel van de hersenen (een deel van de neuronen) dat verantwoordelijk is voor het zicht, zijn werk herverdeelt naar andere functies.
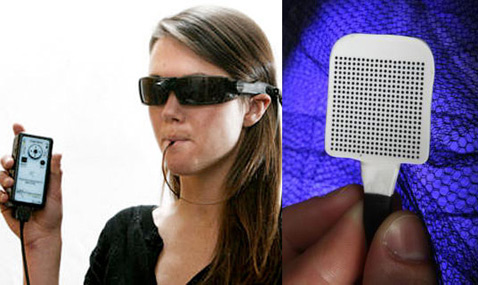
Een duidelijk voorbeeld van neuroplasticiteit in het leven is de BrainPort.
In 2009 kondigde de Universiteit van Wisconsin in Madison de lancering aan van een nieuw apparaat dat de ideeën van een 'taaldisplay' ontwikkelde - het kreeg de naam BrainPort. BrainPort werkt volgens een algoritme: een videosignaal komt van de camera in de processor, die de zoom, helderheid en andere beeldparameters beheert. Het converteert ook digitale signalen in elektrische impulsen, en neemt feitelijk de functies van het netvlies over.
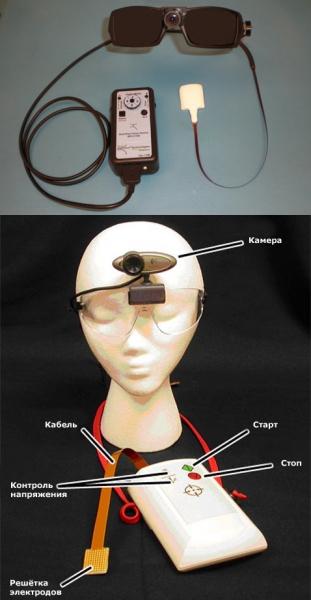
BrainPort met brillen en camera
BrainPort in actie
Dit geldt ook voor computers. Als het neurale netwerk een verandering in het proces voelt, past het zich eraan aan. Dit is een van de belangrijkste voordelen van neurale netwerken in vergelijking met andere algoritmen – autonomie. Een soort menselijkheid.
Versleutelde Verkeersanalyses
Encrypted Traffic Analytics maakt deel uit van het Stealthwatch-systeem. Stealthwatch is een ontwikkeling van Cisco op het gebied van beveiligingsmonitoring en -analyse, die gebruikmaakt van bedrijfsgegevens uit de bestaande netwerkinfrastructuur.
De basis van Stealthwatch Enterprise bestaat uit de tools Flow Rate License, Flow Collector, Management Console en Flow Sensor.
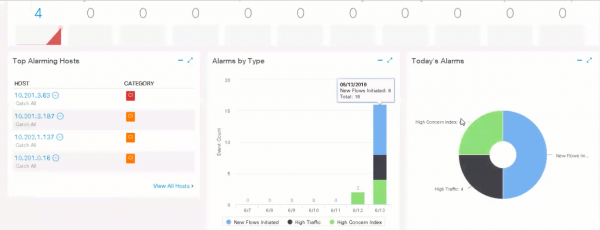
Cisco Stealthwatch-interface
Het probleem met encryptie is urgent geworden, omdat er veel meer verkeer wordt versleuteld. Vroeger werd alleen code (voornamelijk) versleuteld, maar nu wordt al het verkeer versleuteld, waardoor het veel moeilijker is om 'schone' gegevens van virussen te scheiden. Een duidelijk voorbeeld is WannaCry, dat Tor gebruikte om zijn aanwezigheid op het netwerk te verbergen.
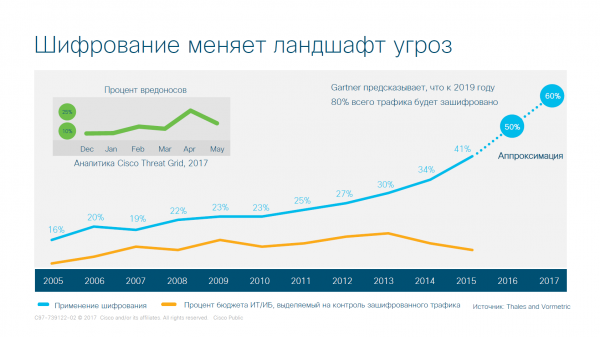
Visualisatie van de groei van versleuteling van verkeer in het netwerk
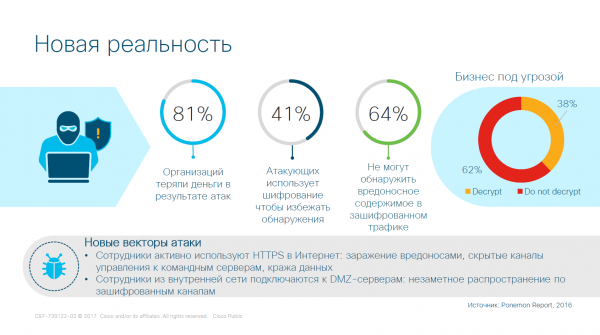
Encryptie in de macro-economie
Het Encrypted Traffic Analytics (ETA) systeem is precies nodig om met versleuteld verkeer om te gaan zonder het te decoderen. Aanvallers zijn slim en gebruiken cryptografische algoritmen voor versleuteling en het kraken ervan is niet alleen een probleem, maar ook extreem kostbaar voor organisaties.
Het systeem werkt als volgt. Er komt een vorm van verkeer het bedrijf binnen. Dit komt in de TLS (transport layer security — transportlaagbeveiligingsprotocol). Stel dat het verkeer versleuteld is. We proberen een aantal vragen te beantwoorden over welk type verbinding is tot stand gebracht.
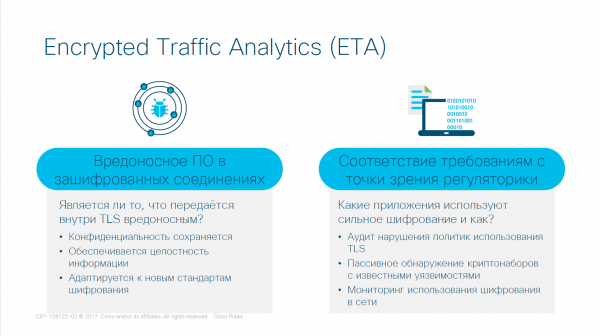
De werkwijze van het Encrypted Traffic Analytics (ETA) systeem
Om deze vragen te beantwoorden, maken we gebruik van machine learning in dit systeem. Onderzoek van Cisco wordt gebruikt om een tabel te maken van 2 resulterende soorten verkeer – kwaadaardig en 'goede' verkeer. Natuurlijk weten we niet zeker welk verkeer er op dit moment in het systeem is, maar we kunnen de geschiedenis van verkeer zowel binnen als buiten het bedrijf volgen door gebruik te maken van gegevens van wereldwijde bronnen. Aan het einde van deze fase krijgen we een enorme tabel met gegevens.
Uit het onderzoek blijken karakteristieke kenmerken naar voren te komen – bepaalde regels die in wiskundige vorm kunnen worden vastgelegd. Deze regels verschillen aanzienlijk op verschillende criteria – de grootte van de overgedragen bestanden, het type verbinding, het land van waaruit het verkeer afkomstig is, enzovoort. Het resultaat van het werk is dat een enorme tabel is omgevormd tot een set van formules. Het aantal is verminderd, maar dat is niet genoeg voor een comfortabele werking.
Vervolgens wordt de technologie van machine learning toegepast – de convergentie van de formule en op basis van deze convergentie krijgen we een trigger – een schakelaar, waarbij we bij gegevensuitvoer een schakelaar (vlag) in een opgeheven of neergelaten positie krijgen.
De resulterende fase – het verkrijgen van een set triggers die 99% van het verkeer dekken.
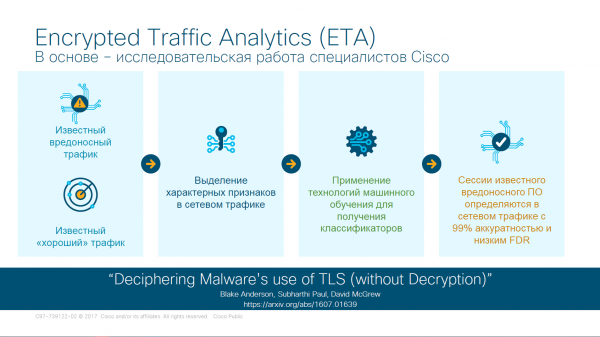
Fases van verkeerscontrole in ETA
Het werk lost nog een probleem op – een aanval van binnenuit. Mensen die het verkeer handmatig filteren zijn niet meer nodig (in dit geval trap ik mezelf tegen de schenen). Ten eerste is het niet langer nodig om veel geld uit te geven aan een bekwame systeembeheerder (ik blijf mezelf ondergraven). Ten tweede is het gevaar van interne hacks verdwenen (al is het gedeeltelijk).
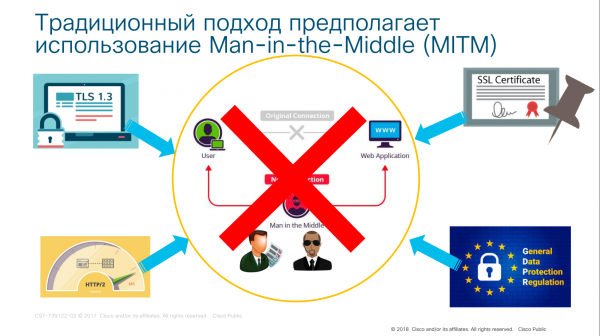
Verouderd concept Man-in-the-Middle
Laten we nu eens kijken waarop het systeem is gebaseerd.
Het systeem werkt op 4 communicatiemethoden: TCP/IP – protocol voor gegevensoverdracht op internet, DNS – domeinnaam server, TLS – protocol voor transportlaagbeveiliging, SPLT (SpaceWire Physical Layer Tester) – tester van de fysieke communicatielaag.
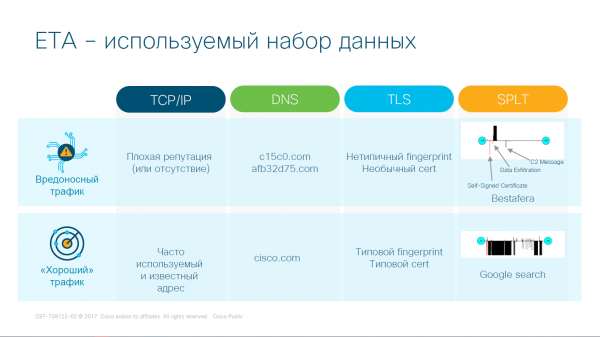
Protocollen die met ETA werken
De vergelijking gaat door middel van het vergelijken van gegevens. Via de TCP/IP-protocollen wordt de reputatie van websites gecontroleerd (geschiedenis van bezoeken, doel van de website, enz.), dankzij het DNS-protocol kunnen we 'slechte' website-adressen uitsluiten. Het TLS-protocol werkt met 'vingerafdrukken' van de website en controleert de website op basis van de database van het Computer Security Incident Response Team (cert). De laatste fase van verbindingscontrole is de controle op fysiek niveau. De details van deze fase worden niet besproken, maar het doel is als volgt: het controleren van de sinus- en cosinusschommelingen van gegevensoverdrachtcurves op oscilloscopische installaties, d.w.z. aan de hand van de structuur van het verzoek op fysiek niveau bepalen we het doel van de verbinding.
Door de werking van het systeem kunnen we gegevens ophalen uit versleuteld verkeer. Door het bestuderen van pakketten kunnen we de meeste informatie uit de ongecodeerde velden in het pakket lezen. Door pakketinspectie op fysiek niveau ontdekken we de kenmerken van het pakket (deels of volledig). Vergeet ook niet de reputatie van websites. Als het verzoek van een .onion-bron komt, is het beter om daar niet op te vertrouwen. Voor een eenvoudige omgang met dit soort data is er een risicokaart opgesteld.
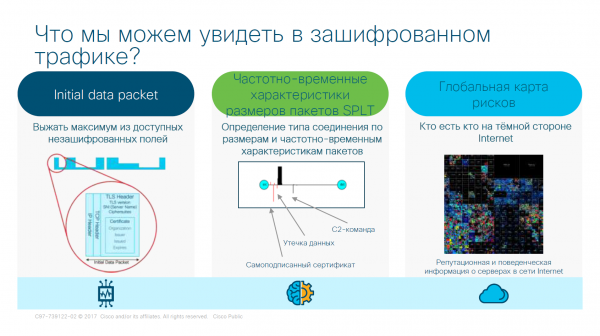
Resultaat van ETA
En alles leek goed, maar laten we het hebben over de implementatie van het netwerk.
Fysieke implementatie van ETA
Hier ontstaan enkele nuances en details. Ten eerste, bij het creëren van dit soort
netwerken met high-level software, is dataverzameling noodzakelijk. Handmatig gegevens verzamelen is helemaal
genant, en een responsiesysteem implementeren is al interessanter. Ten tweede, er moet veel data zijn, wat betekent dat de geïnstalleerde sensoren van het netwerk niet alleen autonoom moeten werken, maar ook in een fijn afgesteld regime, wat verschillende complicaties meebrengt.
Sensoren en het Stealthwatch-systeem
Een sensor plaatsen is één ding, maar hem instellen is een geheel andere taak. Voor het instellen van sensoren is er een complex dat werkt volgens de volgende topologie – ISR = Cisco Integrated Services Router; ASR = Cisco Aggregation Services Router; CSR = Cisco Cloud Services Router; WLC = Cisco Wireless LAN Controller; IE = Cisco Industrial Ethernet-switch; ASA = Cisco Adaptive Security Appliance; FTD = Cisco Firepower Threat Defense; WSA = Web Security Appliance; ISE = Identity Services Engine.
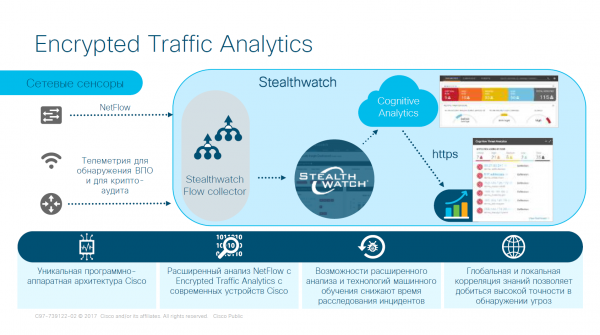
Geïntegreerd monitoren met alle telemetriedata in acht nemend
Netwerkbeheerders krijgen hartkloppingen van het aantal keren dat "Cisco" in de vorige alinea is genoemd. De prijs van dit wonder is behoorlijk hoog, maar daar gaat het vandaag niet om...
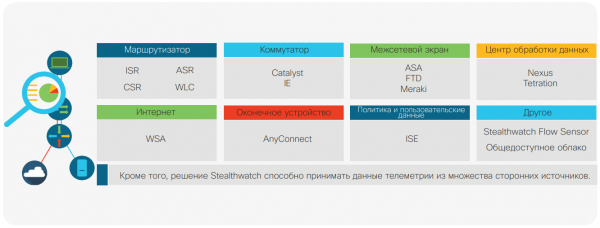
Het apparaat kost geld, maar de mogelijkheden zijn eindeloos.
Er zijn veel opties beschikbaar, en met de juiste configuratie kunnen we veel bereiken.
De simulatie van hackersgedrag zal als volgt plaatsvinden. Stealthwatch volgt de activiteit van elk apparaat in het netwerk nauwkeurig en kan een normaal gedragspatroon creëren. Bovendien biedt deze oplossing een diepgaand begrip van bekend ongepast gedrag. In het kader van deze oplossing worden ongeveer 100 verschillende analysemethoden of heuristische regels gebruikt die betrekking hebben op verschillende soorten verkeersgedrag, zoals scannen, het verzenden van alarmframes vanaf een node, inloggen via wachtwoordgok, veronderstelde dataverzameling, veronderstelde datalekken, enzovoort. De vermelde beveiligingsgebeurtenissen vallen onder de categorie van hoge-niveau logische alarmen. Sommige beveiligingsgebeurtenissen kunnen ook op zichzelf alarmen activeren. Het systeem is in staat om talrijke geïsoleerde abnormale incidenten te correleren en ze samen te brengen om het mogelijke type aanval te bepalen, evenals het te koppelen aan een specifiek apparaat en gebruiker (figuur 2). Het incident kan verder dynamisch worden bestudeerd met inachtneming van gerelateerde telemetriegegevens. Dit vormt contextuele informatie in zijn beste vorm. Artsen die een patiënt onderzoeken om te begrijpen wat er is gebeurd, beschouwen symptomen niet afzonderlijk. Ze bestuderen het geheel om een diagnose te stellen. Evenzo registreert Stealthwatch elke abnormale activiteit in het netwerk en bestudeert deze in samenhang om alarmen te versturen met inachtneming van de context, waardoor beveiligingsspecialisten helpen om risico's te prioriteren.
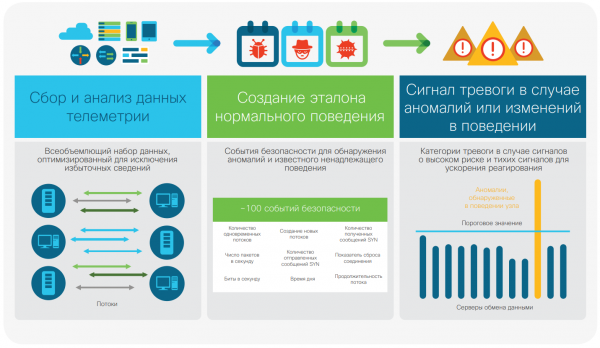
Detectie van anomalieën door middel van gedragsmodellering
De fysieke netwerkimplementatie ziet er als volgt uit:
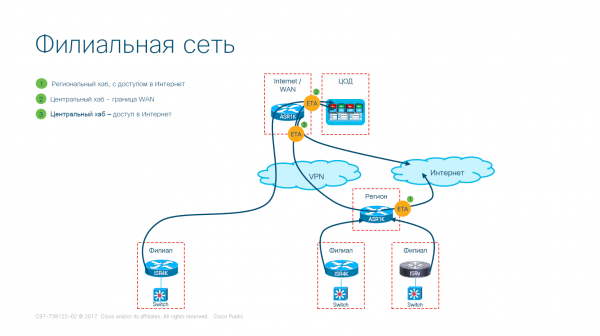
Een vereenvoudigde variant van de netwerkimplementatie voor een filiaalnetwerk
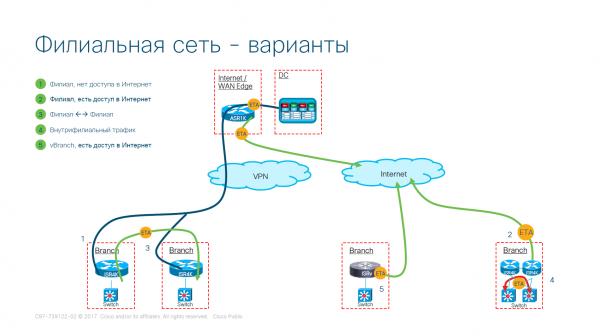
Variant van de netwerkimplementatie voor een filiaalnetwerk
Het netwerk is opgezet, maar er blijft een open vraag over het neurale netwerk. We hebben een dataverbindingsnetwerk georganiseerd, sensoren op de drempels geïnstalleerd en het systeem voor gegevensverzameling opgestart, maar het neurale netwerk heeft nog geen rol gespeeld. Voor nu.
Meervoudig neurale netwerk
Het systeem analyseert het gedrag van de gebruiker en het apparaat om schadelijke infecties, communicatie met commandoservers, datalekken en mogelijk ongewenste applicaties die binnen de infrastructuur van de organisatie draaien, te detecteren. Er zijn verschillende niveaus voor gegevensverwerking, waarbij een combinatie van kunstmatige intelligentie, machine learning en wiskundige statistieken helpt om het netwerk zichzelf te leren reguleren, zodat het schadelijke activiteiten kan identificeren.
De beveiligingsanalyse-pijplijn van het netwerk, die telemetriegegevens uit alle delen van het uitgebreide netwerk verzamelt, inclusief versleuteld verkeer, is een unieke eigenschap van Stealthwatch. Het bouwt stapsgewijs begrip op van wat als "anomalie" wordt beschouwd, classificeert vervolgens afzonderlijke elementen van "bedreigende activiteit" en neemt tenslotte een definitief besluit over of het apparaat of de gebruiker daadwerkelijk gecompromitteerd is. Het vermogen om kleine delen samen te voegen tot bewijs voor het nemen van een definitief besluit over de compromittering van het object, wordt mogelijk gemaakt door een zeer grondige analyse en correlatie.
Deze capaciteit is van groot belang, aangezien een standaardbedrijf dagelijks een enorme hoeveelheid alarmmeldingen kan ontvangen en het onmogelijk is om elk ervan te onderzoeken — de middelen van veiligheidsprofessionals zijn beperkt. De machine learning-module verwerkt enorme hoeveelheden informatie bijna in real-time om kritieke incidenten met een hoge zekerheid te identificeren en kan ook duidelijke richtlijnen aanbieden voor snelle afhandeling.
Laten we de verschillende machine learning-methoden die door Stealthwatch worden gebruikt nader bekijken. Wanneer een incident naar de machine learning-module van Stealthwatch wordt gestuurd, doorloopt het een funnel van beveiligingsanalyse, waarin een combinatie van zowel begeleide als onbegeleide machine learning-methoden wordt toegepast.
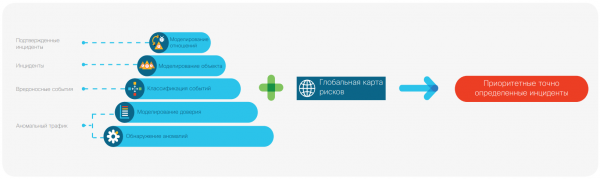
De mogelijkheden van meerlagige machine learning
Niveau 1. Detectie van anomalieën en trust modeling
Op dit niveau wordt 99% van het verkeer afgewezen met behulp van statistische anomaliedetectors. De genoemde sensoren vormen samen complexe modellen van wat normaal is en wat daarentegen abnormaal is. Abnormaal betekent echter niet noodzakelijkerwijs dat het schadelijk is. Veel van wat er in uw netwerk gebeurt, is niet gerelateerd aan een bedreiging — het is gewoon vreemd. Het is echter belangrijk om zulke processen te klassificeren zonder rekening te houden met bedreigend gedrag. Om deze reden worden de resultaten van dergelijke detectors verder geanalyseerd om vreemd gedrag vast te leggen dat kan worden verklaard en vertrouwd. Uiteindelijk gaat slechts een klein percentage van de meest belangrijke stromen en verzoeken door naar de 2e en 3e niveaus. Zonder het gebruik van dergelijke machine learning-methoden zouden de operationele kosten voor het scheiden van signaal van ruis te hoog zijn.
Anomaliedetectie. In de eerste fase van anomaliedetectie worden statistische methoden van machine learning gebruikt om statistisch normaal verkeer van abnormaal verkeer te scheiden. Meer dan 70 afzonderlijke detectors verwerken de telemetriedata die Stealthwatch verzamelt over het verkeer dat door de perimeter van uw netwerk stroomt, waarbij intern DNS-verkeer en proxyservergegevens worden gescheiden waar van toepassing. Elk verzoek wordt verwerkt door meer dan 70 detectors, waarbij elke detector zijn eigen statistische algoritme gebruikt om een beoordeling van de geconstateerde anomalieën te vormen. Deze beoordelingen worden samengevoegd en het resultaat van het toepassen van verschillende statistische methoden is een enkele beoordeling voor elk afzonderlijk verzoek. Deze samengevoegde beoordeling wordt vervolgens gebruikt om normaal van abnormaal verkeer te scheiden.
Vertrouwensmodellering. Vervolgens worden vergelijkbare verzoeken gegroepeerd, en de gezamenlijke beoordeling van anomalieën voor deze groepen wordt bepaald als het langetermijngemiddelde. Na verloop van tijd worden meer verzoeken geanalyseerd en vervolgens beoordeeld op basis van het langetermijngemiddelde, wat helpt om het aantal vals-positieve en vals-negatieve meldingen te verminderen. De simulatieresultaten van het vertrouwen worden gebruikt om een subset van het verkeer te selecteren, waarvan de beoordeling van anomalieën een dynamisch bepaalde drempelwaarde overschrijdt, om het naar het volgende verwerkingsniveau te verplaatsen.
Niveau 2. Classificatie van gebeurtenissen en modellering van objecten
Op dit niveau vindt classificatie plaats van de resultaten verkregen in de vorige stadia, met toewijzing aan specifieke malware-incidenten. De classificatie van gebeurtenissen gebeurt op basis van de waarde die aan de machine learning-classificatoren is toegekend, met als doel een constante nauwkeurigheid van meer dan 90 % te waarborgen. Deze omvatten:
- lineaire modellen op basis van de lemma van Neyman-Pearson (de wet van normale verdeling uit de grafiek aan het begin van het artikel)
- ondersteuningsvector machines, die gebruikmaken van multivariant leren
- neurale netwerken en het algoritme 'random forest'.
Daarna worden dergelijke geïsoleerde beveiligingsincidenten na verloop van tijd gekoppeld aan één eindapparaat. Het is op dit moment dat een bedreigingsomschrijving wordt gevormd, waaruit een compleet beeld ontstaat van hoe de betrokken aanvaller bepaalde resultaten heeft behaald.
Classificatie van gebeurtenissen. Statistisch afwijkende subset van het vorige niveau wordt verdeeld over 100 en meer categorieën met behulp van classificatoren. De meeste classificatoren zijn gebaseerd op individueel gedrag, groepsrelaties of gedrag op mondiale of lokale schaal, terwijl andere vrij specifiek kunnen zijn. Bijvoorbeeld, een classificator kan wijzen op traffic van commandoservers, verdachte extensies of ongeautoriseerde software-updates. Aan het einde van deze fase wordt een set anomalieuze gebeurtenissen in het beveiligingssysteem gevormd, toegewezen aan specifieke categorieën.
Objectmodellering. Als de hoeveelheid bewijs ter ondersteuning van de hypothese over de schadelijkheid van een bepaald object de drempelwaarde van significantie overschrijdt, wordt de dreiging gedefinieerd. De relevante gebeurtenissen die de bepaling van de dreiging beïnvloed hebben, worden met deze dreiging verbonden en worden een onderdeel van het discrete langetermijnmodel van het object. Naarmate het bewijs in de loop van de tijd accumuleert, bepaalt het systeem nieuwe dreigingen wanneer de drempelwaarde van significantie wordt bereikt. Deze drempelwaarde heeft een dynamisch karakter en wordt intellectueel aangepast op basis van het risiconiveau van de dreiging en andere factoren. Na dit proces verschijnt de dreiging op het dashboard van de webinterface en wordt deze naar het volgende niveau vertaald.
Niveau 3. Relatiemodellering
Het doel van relatiemodellering is om de resultaten die op eerdere niveaus zijn verkregen, vanuit een globaal perspectief te synthetiseren, rekening houdend met zowel de lokale als de globale context van het betreffende voorval. Op dit moment kunt u bepalen hoeveel organisaties met een dergelijke aanval te maken hebben gehad, om te begrijpen of deze specifiek tegen u was gericht of deel uitmaakt van een wereldwijde campagne waarbij u gewoon 'in de crossfire' bent beland.
Incidenten worden ofwel bevestigd of ontdekt. Een bevestigd incident impliceert 99 tot 100% zekerheid, aangezien de relevante methoden en hulpmiddelen eerder in actie zijn waargenomen op een grotere (wereldwijde) schaal. Ontdekte incidenten zijn uniek voor u en maken deel uit van een gerichte campagne. De eerder verkregen resultaten worden doorgegeven met de vermelding van de bekende volgorde van acties, waardoor u tijd en middelen bespaart bij de reactie. Ze worden geleverd met onderzoekshulpmiddelen die u nodig heeft om te begrijpen wie u heeft aangevallen en wat de mate van gerichtheid van de campagne op uw digitale bedrijf is. Zoals je je kunt voorstellen, is het aantal bevestigde incidenten veel groter dan het aantal ontdekte, simpelweg omdat bevestigde incidenten geen hoge kosten met zich meebrengen voor de aanvallers, terwijl ontdekte incidenten dat wel doen.
duurzaam, omdat ze nieuw en gepersonaliseerd moeten zijn. Door de mogelijkheid te creëren om bevestigde incidenten te identificeren, is de spelomgeving eindelijk verschoven ten gunste van de verdedigers, waardoor ze een bepaald voordeel krijgen.
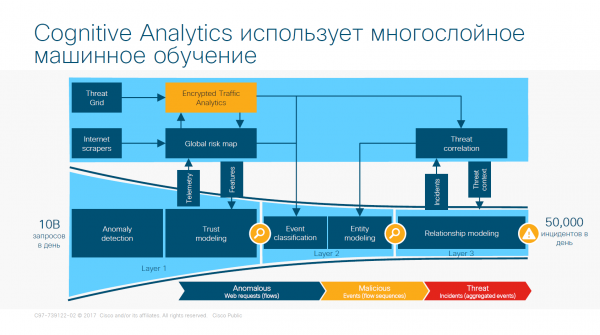
Multilevel learning van neurale netwerken op basis van ETA
Wereldwijde risico kaart
De wereldwijde risico kaart wordt gemaakt op basis van analyses die algoritmen voor machine learning toepassen op een van de grootste datasets in de sector. Het biedt uitgebreide statistische gegevens over het gedrag met betrekking tot servers op het internet, zelfs als ze onbekend zijn. Dergelijke servers kunnen verbonden zijn met aanvallen, kunnen worden ingezet of worden gebruikt in het kader van toekomstige aanvallen. Dit is geen 'zwarte lijst', maar een uitgebreid beeld van de desbetreffende server vanuit een beveiligingsperspectief. Dergelijke informatie over de activiteit van de aangegeven servers, voorbereid met inachtneming van de context, stelt de detectie- en classificatie-algoritmen van Stealthwatch in staat om het risiconiveau dat verband houdt met communicatie met dergelijke servers nauwkeurig te voorspellen.
U kunt de beschikbare kaarten bekijken .
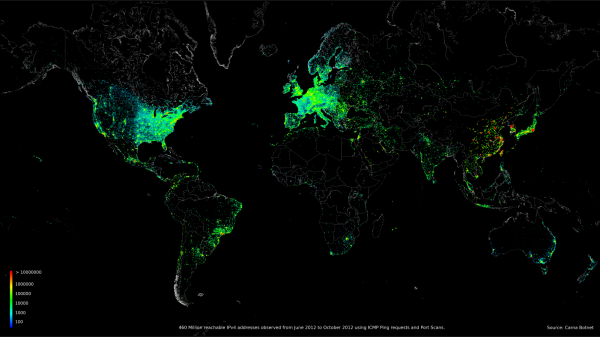
Kaart van de wereld, die 460 miljoen laat zien IP-adressen
Nu leert het netwerk en beschermt het uw netwerk.
Is er eindelijk een panacee gevonden?
Helaas, nee. Uit mijn ervaring met het systeem kan ik zeggen dat er 2 wereldwijde problemen zijn.
Probleem 1. Kosten. Het hele netwerk is uitgerold op basis van Cisco. Dit heeft zowel goede als slechte kanten. De goede kant is dat u zich geen zorgen hoeft te maken en geen boel tijdelijke oplossingen zoals D-Link, MikroTik, etc. hoeft te installeren. Het nadeel is de enorme kosten van het systeem. Gezien de economische situatie in het Russische bedrijfsleven kan alleen een welgestelde eigenaar van een groot bedrijf of bank zich momenteel dit wonder veroorloven.
Probleem 2. Training. Ik heb niet in het artikel de leertijd van het neuraal netwerk vermeld, maar niet omdat deze er niet is, maar omdat het voortdurend leert en we niet kunnen voorspellen wanneer het zal leren. Natuurlijk zijn er wiskundige statistische tools (zoals de formulering van de convergentiecriteria van Pearson), maar dat is slechts een tijdelijke oplossing. We krijgen de waarschijnlijkheid van verkeersfiltering, maar alleen als de aanval al is geanalyseerd en bekend is.
Ondanks deze 2 problemen hebben we een grote sprong gemaakt in de ontwikkeling van informatiebeveiliging in het algemeen en netwerbeveiliging in het bijzonder. Dit feit kan motiverend zijn om netwerktechnologieën en neurale netwerken te bestuderen, die momenteel een veelbelovende richting vertegenwoordigen.
Bron: habr.com
