

De afgelopen jaren heeft Cisco actief een nieuwe architectuur voor gegevensnetwerken in datacenters gepromoot — Application Centric Infrastructure (of ACI). Sommige zijn er al mee vertrouwd. Anderen hebben het zelfs al in hun bedrijven geïmplementeerd, ook in Rusland. Voor de meeste IT-professionals en IT-leiders blijft ACI echter ofwel een onduidelijke afkorting, ofwel slechts een discussie over de toekomst.
In dit artikel zullen we proberen die toekomst dichterbij te brengen. We zullen de belangrijkste architectonische componenten van ACI bespreken en een voorbeeld van de praktische toepassing ervan illustreren. Bovendien organiseren we binnenkort een visuele demonstratie van ACI, waarvoor elke geïnteresseerde IT-specialist zich kan aanmelden.
Meer informatie over de nieuwe netwerkinfrastructuur is te vinden in Sint-Petersburg in mei 2019. Alle details – via . Meld je aan!
Achtergrond
Het traditionele en meest populaire model voor netwerkinfrastructuur is het driedimensionale hiërarchische model: kern -> distributie (aggregatie) -> toegang. Jarenlang was dit model de norm, waaraan fabrikanten verschillende netwerkapparaten met bijpassende functionaliteit hebben geproduceerd.
Vroeger, toen informatietechnologieën een soort noodzakelijke (en, eerlijk gezegd, niet altijd gewenste) aanvulling op het bedrijfsleven waren, was dit model handig, vrij statisch en betrouwbaar. Maar nu, wanneer IT een van de motoren van zakelijke ontwikkeling is en in veel gevallen zelfs het bedrijf zelf, begint de statische aard van dit model grote problemen te veroorzaken.
Tegenwoordig genereert het moderne bedrijfsleven een groot aantal verschillende complexe eisen aan de netwerkinfrastructuur. De succesvolle implementatie van deze eisen hangt rechtstreeks af van het succes van het bedrijf. In dergelijke omstandigheden is uitstel onaanvaardbaar, en het klassieke netwerkmodel kan vaak niet tijdig voldoen aan alle zakelijke behoeften.
Bijvoorbeeld, de opkomst van een nieuwe complexe bedrijfsapplicatie vereist dat netwerbeheerder veel routinematige taken uitvoert op een groot aantal verschillende netwerkapparatuur op verschillende niveaus. Behalve dat dit veel tijd kost, verhoogt het ook het risico op fouten, wat kan leiden tot ernstige uitvaltijd van IT-diensten en, als gevolg daarvan, financiële schade.
De oorsprong van het probleem ligt zelfs niet in de deadlines of de complexiteit van de eisen. Het probleem is dat deze eisen 'vertaald' moeten worden van de taal van bedrijfsapplicaties naar de taal van netwerk infrastructuur. Zoals bekend, gaat elke vertaling altijd gepaard met een gedeeltelijk verlies van betekenis. Wanneer de eigenaar van de applicatie spreekt over de werking van zijn applicatie, begrijpt de netwerkbeheerder een set van VLAN's en Access-lijsten op tientallen apparaten die onderhouden, geactualiseerd en gedocumenteerd moeten worden.
De opgedane ervaring en voortdurende communicatie met klanten hebben Cisco in staat gesteld om nieuwe principes voor het bouwen van datatransmissienetwerken in datacenters te ontwerpen en te implementeren die voldoen aan de moderne trends en die voornamelijk zijn gebaseerd op de logica van bedrijfsapplicaties. Vandaar de naam – Application Centric Infrastructure.
De architectuur van ACI.
De ACI-architectuur kan het beste worden bekeken vanuit een logisch perspectief in plaats van vanuit een fysiek perspectief. Het is gebaseerd op een model van geautomatiseerde beleidsregels, waarvan de objecten op het hoogste niveau kunnen worden onderverdeeld in de volgende componenten:
- Een netwerk op basis van Nexus-switches.
- Cluster van controllers APIC;
- Applicatieprofielen;
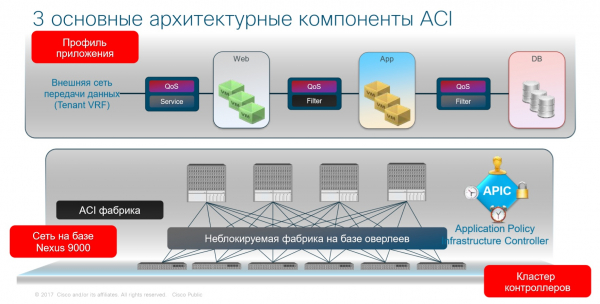
Laten we elk niveau gedetailleerder bekijken – we zullen van eenvoudig naar complex gaan.
Een netwerk op basis van Nexus-switches
Een netwerk in een ACI-fabriek lijkt op een traditioneel hiërarchisch model, maar wordt aanzienlijk eenvoudiger gebouwd. Voor het organiseren van het netwerk wordt het Leaf-Spine-model gebruikt, dat is uitgegroeid tot een algemeen aanvaarde aanpak voor het realiseren van netwerken van de nieuwe generatie. Dit model bestaat uit twee niveaus: Spine en Leaf.
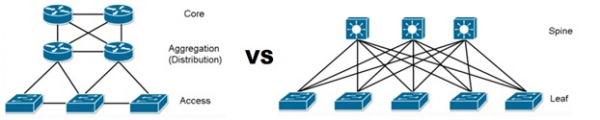
Het Spine-niveau is uitsluitend verantwoordelijk voor de prestaties. De totale prestaties van de Spine-switches zijn gelijk aan de prestaties van de gehele fabriek, daarom moeten op dit niveau switches met 40G of hogere poorten worden gebruikt.
Spine-switches verbinden met alle switches van het volgende niveau: Leaf-switches, waaraan eindhosts zijn gekoppeld. De belangrijkste rol van Leaf-switches is poortcapaciteit.
Hierdoor worden schaalvragen eenvoudig opgelost: als we de doorvoercapaciteit van de fabriek willen verhogen, voegen we Spine-switches toe, en als we de poortcapaciteit willen verhogen, Leaf.
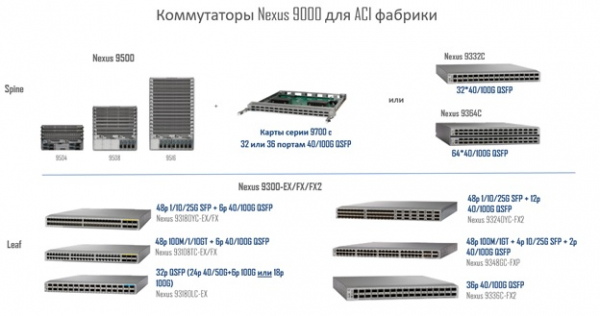
Voor beide niveaus worden switches van de Cisco Nexus 9000-serie gebruikt, die voor Cisco het belangrijkste hulpmiddel zijn voor het opbouwen van datacenters, ongeacht hun architectuur. Voor het Spine-niveau worden de Nexus 9300 of Nexus 9500 switches gebruikt, en voor Leaf alleen de Nexus 9300.
De modellen van de switches uit de Nexus-serie, die worden gebruikt in de ACI-fabriek, worden hieronder weergegeven.
Cluster van APIC-controllers (Application Policy Infrastructure Controller)
APIC-controllers zijn gespecialiseerde fysieke servers; voor kleine implementaties is het toegestaan om een cluster van één fysieke APIC-controller en twee virtuele controllers te gebruiken.
De APIC-controllers voeren beheer- en monitorfunctie uit. Belangrijk is dat de controllers nooit betrokken zijn bij gegevensoverdracht, dat wil zeggen, zelfs als alle controllers in het cluster uitvallen, heeft dit absoluut geen invloed op de stabiliteit van het netwerk. Tevens moet worden opgemerkt dat de beheerder met behulp van APIC alle fysieke en logische resources van de fabriek beheert, en om veranderingen aan te brengen, is het niet nodig om nog een apparaat aan te sluiten, aangezien in ACI één punt van beheer wordt gebruikt.
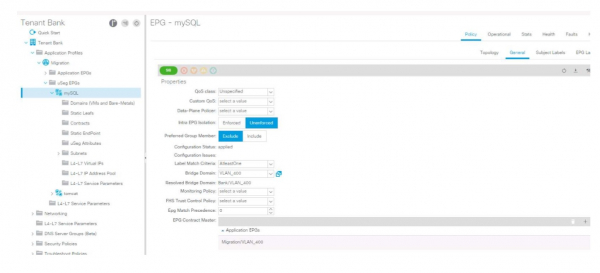
Laten we nu overgaan naar een van de belangrijkste componenten van ACI – applicatieprofielen.
Applicatieprofiel (Application Network Profile) is de logische basis van ACI. Het zijn de applicatieprofielen die de beleidsregels voor interactie tussen alle netwerksegmenten bepalen en de netwerksegmenten zelf beschrijven. ANP maakt het mogelijk om zich los te maken van het fysieke niveau en in wezen voor te stellen hoe de interactie tussen de verschillende netwerksegmenten vanuit het perspectief van de applicatie moet worden georganiseerd.
Een applicatieprofiel bestaat uit eindpuntgroepen (End-point groups – EPG). Een eindpuntgroep is een logische groep hosts (virtuele machines, fysieke servers, containers, enz.), die zich in hetzelfde beveiligingssegment bevinden (niet het netwerk, maar specifiek de beveiliging). De eindhosts die tot een bepaalde EPG behoren, kunnen worden gedefinieerd aan de hand van een groot aantal criteria. Gewoonlijk worden de volgende gebruikt:
- Fysieke poort
- Logische poort (poortgroep op de virtuele switch)
- VLAN ID of VXLAN
- IP-adres of IP-subnet
- Serverattributen (naam, locatie, OS-versie, enz.)
Voor de interactie tussen verschillende EPG's is er een entiteit voorzien, die contracten wordt genoemd. Een contract definieert de relaties tussen verschillende EPG's. Met andere woorden, het contract bepaalt welke dienst de ene EPG aan de andere EPG biedt. Bijvoorbeeld, we maken een contract aan dat verkeer via het HTTPS-protocol toestaat. Vervolgens verbinden we dit contract, bijvoorbeeld, EPG Web (groep webservers) met EPG App (groep applicatieservers), waarna deze twee terminalgroepen verkeer via het HTTPS-protocol kunnen uitwisselen.
In de afbeelding hieronder wordt een voorbeeld gegeven van het opstellen van de verbinding tussen verschillende EPG's via contracten binnen één ANP.
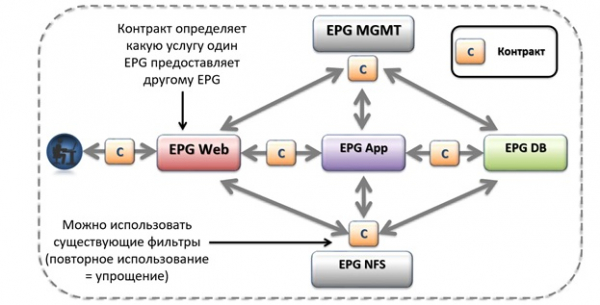
Er kan elk aantal applicatieprofielen binnen de ACI-fabriek zijn. Bovendien zijn contracten niet gekoppeld aan een specifiek applicatieprofiel, ze kunnen (en moeten) worden gebruikt om EPG's in verschillende ANP's te verbinden.
In wezen wordt elke applicatie die op de een of andere manier een netwerk vereist, beschreven door een eigen profiel. Bijvoorbeeld, in het bovenstaande schema wordt een standaardarchitectuur van een drievoudige applicatie gegeven, bestaande uit een hoeveelheid externe toegangservers (Web), applicatieservers (App) en databaseservers (DB), evenals de regels voor interactie tussen hen. In een traditionele netwerkinfrastructuur zou dit een set regels zijn die op verschillende apparaten in de infrastructuur zijn vastgelegd. In de ACI-architectuur beschrijven we deze regels binnen één applicatieprofiel. ACI vereenvoudigt met behulp van een applicatieprofiel aanzienlijk het creëren van een groot aantal configuraties op verschillende apparaten door ze allemaal in één profiel te groeperen.
In de afbeelding hieronder wordt een levendiger voorbeeld getoond. Het applicatieprofiel Microsoft Exchange, opgebouwd uit verschillende EPG's en contracten.
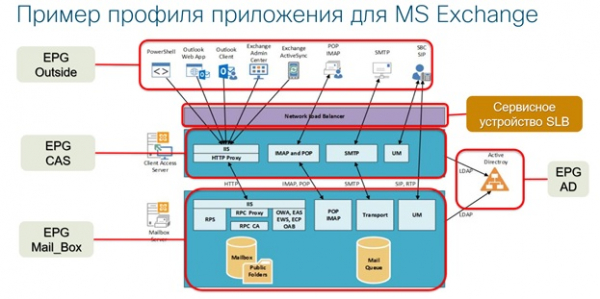
Centraal beheer, automatisering en monitoring zijn enkele van de belangrijkste voordelen van ACI. De ACI-fabriek ontlast beheerders van de routinematige taak om een groot aantal regels op verschillende switches, routers en firewalls te creëren (de klassieke handmatige configuratiemethode is hierbij toegestaan en kan worden gebruikt). Instellingen voor applicatieprofielen en andere ACI-objecten worden automatisch toegepast in de hele ACI-fabriek. Zelfs bij fysieke wijziging van servers naar andere poorten van de switches is het niet nodig om instellingen van oude switches naar nieuwe te dupliceren of onnodige regels te verwijderen. Afhankelijk van de criteria voor de toewijzing van een host aan een EPG, zal de fabriek deze instellingen automatisch uitvoeren en ongebruikte regels automatisch opruimen.
Geïntegreerde beveiligingsbeleid van ACI is gebaseerd op het principe van whitelists, wat betekent dat wat uitdrukkelijk niet is toegestaan, standaard is verboden. In combinatie met automatische actualisering van netwerkconfiguraties (verwijdering van 'vergeten' ongebruikte regels en toestemmingen) verhoogt deze aanpak het algemene beveiligingsniveau van het netwerk aanzienlijk en verkleint het potentiële aanvalsvlak.
ACI maakt netwerkintegratie mogelijk, niet alleen voor virtuele machines en containers, maar ook voor fysieke servers, hardware firewalls en netwerkapparatuur van derden, wat ACI tot een unieke oplossing op dit moment maakt.
De nieuwe benadering van Cisco voor het opbouwen van dataverkeer netwerken op basis van applicatie logica omvat niet alleen automatisering, beveiliging en gecentraliseerd beheer. Het is ook een moderne horizontaal schaalbare netwerk dat voldoet aan alle eisen van het moderne bedrijfsleven.
De implementatie van een netwerkinfrastructuur op basis van ACI stelt alle afdelingen binnen een onderneming in staat om dezelfde taal te spreken. De beheerder wordt alleen geleid door de logica van de applicatie, waarin de vereiste regels en verbindingen zijn beschreven. Evenzo worden eigenaren en ontwikkelaars van de applicatie, de informatiebeveiligingsdienst, economen en eigenaren van bedrijven geleid door de logica van de applicatie.
Op deze manier implementeert Cisco in de praktijk het concept van een next-gen datacenter netwerk. Wilt u het zelf zien? Kom naar de demonstratie. Application Centric Infrastructure in Sint-Petersburg en werk nu al met het datacenter netwerk van de toekomst.
U kunt zich inschrijven voor het evenement. .
Bron: habr.com
