

Analytisch overzicht van cyberbeveiligingsdreigingen voor medische informatiesystemen, relevant van 2007 tot 2017.
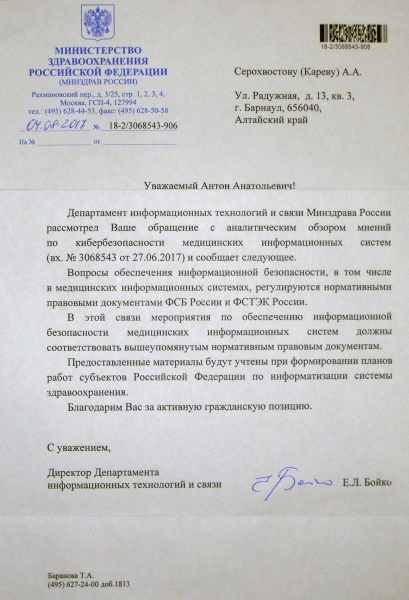
Deze beoordeling is bekroond met een dankbrief van het ministerie van Volksgezondheid van de Russische Federatie (zie screenshot onder de spoiler).
Hoe wijdverspreid zijn medische informatiesystemen in Rusland?
- In 2006, ‘Informatika Sibir’ (an IT company specializing in the development of medical information systems) reported [38]: ‘MIT Technology Review periodically publishes a traditional list of ten promising information and communication technologies that will significantly impact human society in the near future. In 2006, 6 out of the 10 positions on this list were occupied by technologies related to healthcare. The year 2007 was declared ‘the year of healthcare informatization’ in Russia. From 2007 to 2017, the dependence of healthcare on information and communication technologies has been consistently increasing.’
- On September 10, 2012, the information and analytical center ‘Open Systems’ reported [41] that in 2012, 350 clinics in Moscow were connected to the UMIAS (Unified Medical Information and Analytical System). Shortly after, on October 24, 2012, the same source reported [42] that currently, 3,800 doctors have automated workplaces, and 1.8 million citizens have already tried the UMIAS service. On May 12, 2015, the same source reported [40] that UMIAS operates in all 660 public clinics in Moscow and contains data for over 7 million patients.
- On June 25, 2016, the magazine ‘Profil’ published [43] an expert opinion from the international analytical center PwC: ‘Moscow is the only megacity where a unified management system for urban clinics has been fully implemented, whereas similar solutions in other cities around the world, including New York and London, are still in the discussion stage.’ ‘Profil’ also reported that as of July 25, 2016, 75% of Muscovites (about 9 million people) were registered in UMIAS, over 20,000 doctors were working in the system; since the launch of the system, more than 240 million appointments with doctors have been made; more than 500,000 various operations are performed daily in the system. On February 10, 2017, ‘Echo of Moscow’ reported [39] that currently, over 97% of medical appointments in Moscow are made by prior registration through UMIAS.
- Op 19 juli 2016 verklaarde Veronika Skvortsova, minister van Volksgezondheid van de Russische Federatie, dat tegen het einde van 2018 95% van de medische centra in het land zal zijn aangesloten op het uniforme informatiesysteem voor de gezondheidszorg (EGISZ) – door de invoering van een uniforme elektronische medische kaart (EMK). De overeenkomstige wet, die de Russische regio's verplicht om zich aan te sluiten op het systeem, heeft de publieke discussie doorlopen, is goedgekeurd door alle betrokken federale instanties en zal binnenkort aan de regering worden voorgelegd. Veronika Skvortsova meldde dat in 83 regio's een elektronisch systeem voor het maken van afspraken met artsen is ingericht; in 66 regio's is een uniform regionaal systeem voor de dispatching van ambulancediensten geïmplementeerd; in 81 regio's van het land functioneren medische informatiesystemen, waarmee 57% van de artsen aangesloten zijn. [11]
Kunt u meer details geven over het uniforme informatiesysteem voor de gezondheidszorg (EGSIZ)?
- EGSIZ is de basis van alle binnenlandse MIS (medische informatiesystemen). Het bestaat uit regionale fragmenten – RISUZ (regionaal informatiesysteem voor gezondheidsmanagement). EMIAAS, dat hierboven al werd genoemd, is een van de versies van RISUZ (de bekendste en meest veelbelovende). [51] Zoals [56] het magazine "Directeur van de Informatiedienst" uitlegt, is EGSIZ een cloud-gebaseerde IT-infrastructuur, waarvan regionale segmenten worden ontwikkeld door onderzoekscentra in Kaliningrad, Kostroma, Novosibirsk, Orel, Saratov, Tomsk en andere steden in de Russische Federatie.
- De taak van EGSIZ is het uitroeien van de "patchwork-informatisering" van de gezondheidszorg; door het koppelen van MIS van verschillende instanties, die vóór de invoering van EGSIZ elk hun eigen software gebruikten, ontwikkeld op maat, zonder enige uniforme gecentraliseerde standaarden. [54] Vanaf 2008 zijn er 26 branche-specifieke IT-standaarden [50] die de basis vormen van de gezamenlijke informatieruimte voor de gezondheidszorg van de Russische Federatie. 20 van deze standaarden zijn internationaal.
- Het functioneren van medische centra is in hoge mate afhankelijk van systemen zoals OpenEMR of EMIAS. Deze systemen zorgen voor de opslag van patiëntinformatie: diagnostische resultaten, gegevens over voorgeschreven medicatie, medische geschiedenis, enzovoort. De meest voorkomende componenten van dergelijke systemen (op 30 maart 2017): EHR (Electronic Health Records) – eindsystemen voor elektronische medische dossiers die gestructureerde patiëntgegevens opslaan en de medische geschiedenis bijhouden. NAS (Network Attached Storage) – een netwerkopslag voor data. DICOM (Digital Imaging and Communications in Medicine) – een standaard voor digitale beeldvorming en communicatie in de geneeskunde. PACS (Picture Archiving and Communication System) – een systeem voor de opslag en uitwisseling van beelden dat functioneert volgens de DICOM-standaard. Het creëert, slaat op en visualiseert medische beelden en documenten van onderzocht patiënten. De meest gebruikte DICOM-systeem. [3] Al deze systemen zijn kwetsbaar voor uitgebreid ontwikkelde cyberaanvallen, waarvan de details openbaar beschikbaar zijn.
- In 2015 vertelden Gilyaev P.S., Goryunova T.I. en Volodin K.I., technische experts van de 'Penzensky State Technological University', in hun artikel over cyberveiligheid in de medische sector [57] dat de EMIAS onder andere uit de volgende onderdelen bestaat: 1) IMEK (geïntegreerd medisch elektronisch dossier); 2) een gemeenschappelijke stadsregistratie van patiënten; 3) een systeem voor het beheer van patiëntenstromen; 4) een systeem van geïntegreerde medische informatie; 5) een systeem voor geconsolideerde managementaccounting; 6) een systeem voor gepersonaliseerde registratie van medische zorg; 7) een systeem voor het beheer van medische registraties. Wat betreft de IMEK, volgens een bericht [39] van Radio Echo van Moskou (10 februari 2017) is deze subsysteem gebouwd op basis van de beste praktijken van de OpenEHR-standaard, die de meest geavanceerde technologie vertegenwoordigt die geleidelijk wordt overgenomen door technologisch ontwikkelde landen.
- De redactie van het magazine «Computerworld Rusland» verduidelijkte ook [41] dat, naast de integratie van al deze services met elkaar en met de HIS van zorginstellingen, EMIAS ook is geïntegreerd met de software van het federale segment «EGIS-Gezondheidszorg» (EGIS – het eenheidsstaat-informatiesysteem) en de systemen van de elektronische overheid, waaronder de overheidsserviceportalen. Enige tijd later, op 25 juli 2016, verduidelijkte de redactie van het magazine «Profiel» [43] dat EMIAS momenteel verschillende services omvat: een situationeel centrum, een elektronische registratie, EMD, elektronisch recept, ziekteverlofbrieven, laboratoriumservice en gepersonaliseerde registratie.
- Op 7 april 2016 meldde de redactie van het magazine «Directeur van de Informatie Service» [59] dat EMIAS ook naar apotheken is gekomen. In alle Moskou-apotheken die medicijnen verstrekken op basis van kortingrecepten, is een «geautomatiseerd systeem voor het beheren van de geneesmiddelvoorziening voor de bevolking» in gebruik genomen – M-Apotheek.
- Op 19 januari 2017 meldde dezelfde bron [58] dat in 2015 in Moskou de invoering van een uniforme radiologische informatieservice (ERIS), geïntegreerd met EMIAS, is begonnen. Voor artsen die patiënten doorverwijzen voor diagnostiek, zijn technologische kaarten ontwikkeld voor röntgenonderzoeken, echografie, CT-scans en MRI, die zijn geïntegreerd met EMIAS. Naarmate het project uitbreidt, is het de bedoeling om hospitals en hun talrijke apparatuur aan de service toe te voegen. Veel ziekenhuizen hebben hun eigen HIS, die ook geïntegreerd moeten worden. De redactie van «Profiel» meldt ook dat, gezien de positieve ervaring in de hoofdstad, ook andere regio's interesse tonen in de invoering van EMIAS.
Kun je meer vertellen over de technische kenmerken van de binnenlandse medische informatiesystemen?
- De informatie voor dit paragraph is afkomstig uit de analytische review [49] «Informatica van Siberië». Ongeveer 70% van de medische informatiesystemen is opgebouwd uit relationele databases. In 1999 gebruikte 47% van de medische informatiesystemen lokale (desktop) databases, waarbij in de overgrote meerderheid van de gevallen dBase-tabellen werden gebruikt. Deze aanpak is kenmerkend voor de beginperiode van softwareontwikkeling voor de geneeskunde en de creatie van specialistische producten.
- Met elk jaar neemt het aantal binnenlandse systemen op basis van desktop-databases af. In 2003 was dit cijfer al gedaald tot slechts 4%. Tegenwoordig maakt bijna niemand van de ontwikkelaars nog gebruik van dBase-tabellen. Sommige softwareproducten gebruiken hun eigen databaseformaat; vaak worden deze toegepast in elektronische farmacologische naslagwerken. Momenteel is er op de binnenlandse markt een medisch informatiesysteem dat zelfs is gebouwd op een eigen DBMS-architectuur in «client-server»-structuur: e-Hospital. Het is moeilijk om objectieve redenen voor dergelijke beslissingen voor te stellen.
- Bij de ontwikkeling van binnenlandse medische informatiesystemen worden voornamelijk de volgende DBMS'en gebruikt: Microsoft SQL Server (52,18%), Cache (17,4%), Oracle (13%), Borland Interbase Server (13%), Lotus Notes/Domino (13%). Ter vergelijking: als we alle medische software analyseren die gebruik maakt van een «client-server»-architectuur, dan zal het aandeel van Microsoft SQL Server 64% bedragen. Veel ontwikkelaars (17,4%) maken gebruik van meerdere DBMS'en, meestal is dit een combinatie van Microsoft SQL Server en Oracle. Twee systemen (IS Kondopoga [44] en Paracelsus-A [45]) gebruiken tegelijkertijd meerdere DBMS'en. Alle gebruikte DBMS'en worden onderverdeeld in twee principeel verschillende soorten: relationele en post-relationele (object-georiënteerde). Tegenwoordig is 70% van de binnenlandse medische informatiesystemen gebouwd op relationele DBMS'en, en 30% op post-relationele.
- Bij de ontwikkeling van medische informatiesystemen worden verschillende programmeermiddelen gebruikt. Zo is bijvoorbeeld DOKA+ [47] geschreven in PHP en JavaScript. «E-Hospital» [48] is ontwikkeld in Microsoft Visual C++. Amulet is ontwikkeld in Microsoft Visual.NET. «Infomed» [46], die draait onder Windows (98/Me/NT/2000/XP), heeft een tweelaagse client-serverarchitectuur; de clientzijde is geïmplementeerd in de programmeertaal Delphi; de serverzijde draait op een DBMS Oracle.
- Ongeveer 40% van de ontwikkelaars gebruikt de ingebouwde tools in de databasebeheersystemen. Als rapporteditor gebruikt 42% eigen ontwikkelingen; 23% gebruikt de tools die in de databasebeheersystemen zijn ingebouwd. Voor de automatisering van het ontwerp en de test van programmatuur gebruikt 50% van de ontwikkelaars Visual Source Safe. Voor documentatie creatie gebruikt 85% van de ontwikkelaars producten van Microsoft – de tekstverwerker Word of, zoals bijvoorbeeld de makers van e-Hospital, Microsoft Help Workshop.
- In 2015 publiceerden Ageenko T.Yu. en Andrianov A.V., technische experts van het Moskou Technologisch Instituut, een artikel [55] waarin ze in detail de technische details van het geautomatiseerde ziekenhuisinformatiesysteem (GAIS) beschrijven, inclusief de typische netwerkstructuur van gezondheidsinstellingen en relevante problemen met betrekking tot de cybersafety. GAIS is een beveiligd netwerk waarlangs EMIAAS functioneert, het meest veelbelovende van de Russische HIS.
- ‘Informatica van Siberië’ stelt [53] dat de twee meest gerenommeerde onderzoekscentra die zich bezighouden met de ontwikkeling van HIS het Instituut voor Programmasystemen van de Russische Academie van Wetenschappen (gevestigd in de oude Russische stad Pereslavl-Zalessky) en de non-profitorganisatie ‘Fonds voor de ontwikkeling en het bieden van gespecialiseerde medische hulp Medsanchaats-168’ (gevestigd in de Academiestad van Novosibirsk) zijn. ‘Informatica van Siberië’, dat ook aan deze lijst kan worden toegevoegd, is gevestigd in de stad Omsk.
Wat is de situatie met betrekking tot de cybersafety van het binnenlandse EMIAAS-systeem?
- Op 10 februari 2017 deelde Vladimir Makarov, de curator van het EMIAAS-project, in een interview voor radio ‘Echo van Moskou’ zijn gedachte [39] over het feit dat absolute cybersafety niet bestaat: ‘Er is altijd een risico op datalekken. We moeten eraan wennen dat als je moderne technologieën gebruikt, alles over jou bekend kan worden. Zelfs de e-mailaccounts van hoge staatspersoon worden gekraakt.’ In dit verband kan een recent voorval worden genoemd waarbij de e-mail van ongeveer 90 leden van het Britse parlement werd gecompromitteerd.
- Op 12 mei 2015 heeft de afdeling Informatie Technologie van Moskou [40] vier belangrijke aspecten van het KSYB (geïntegreerd systeem voor informatiebeveiliging) voor het EMIA-systeem besproken: 1) fysieke beveiliging – gegevens worden opgeslagen op moderne servers in ondergrondse ruimten, waarvan de toegang strikt gereglementeerd is; 2) softwarematige beveiliging – gegevens worden versleuteld over veilige communicatiekanalen verzonden; bovendien kan informatie tegelijkertijd slechts voor één patiënt worden verkregen; 3) geautoriseerde toegang tot gegevens – een arts wordt geïdentificeerd met een persoonlijke smartcard; voor de patiënt is er een tweefactorauthenticatie op basis van de OMC-polissen en de geboortedatum.
- 4) Medische en persoonlijke gegevens worden apart opgeslagen, in twee verschillende databases, wat hun veiligheid verder waarborgt; de EMIA-servers verzamelen medische informatie op geanonimiseerde wijze: artsbezoeken, recepten, ziektebriefjes, doorverwijzingen en andere details; persoonlijke gegevens – OMC-polisnummer, achternaam, voornaam, patroniem, geslacht en geboortedatum – worden bewaard in de database van het Moskouse stadsfonds voor verplichte ziektekostenverzekering; gegevens uit deze twee databases worden visueel alleen op het scherm van de arts samengebracht, na zijn identificatie.
- Echter, ondanks de schijnbare ondoorlaatbaarheid van deze bescherming van EMIA, maken moderne technologieën voor cyberaanvallen, waarvan de details openbaar zijn, het mogelijk om zelfs dergelijke beveiligingen te doorbreken. Zie bijvoorbeeld de beschrijving van de aanval op de nieuwe browser Microsoft Edge – onder omstandigheden zonder softwarefouten en met alle beschikbare beveiligingen inactief. [62] Bovendien is het ontbreken van fouten in de programmatuur op zich al een utopie. Meer hierover in de presentatie "Chumazye secretniks van cyberbeschermers". [63]
- Op 27 juni 2017 heeft de kliniek "Invitro" als gevolg van een grootschalige cyberaanval het verzamelen van biomateriaal en het uitgeven van testresultaten in Rusland, Wit-Rusland en Kazachstan stopgezet. [64]
- Op 12 mei 2017 registreerde het "Kaspersky Lab" [60] 45.000 succesvolle cyberaanvallen van het ransomware-virus WannaCry in 74 landen; de meeste van deze aanvallen vonden plaats op het grondgebied van Rusland. Drie dagen later (15 mei 2017) registreerde antivirusbedrijf Avast [61] al 200.000 cyberaanvallen van het ransomware-virus WannaCry en meldde dat meer dan de helft van deze aanvallen op het Russische grondgebied plaatsvond. Het informatiebureau BBC meldde (13 mei 2017) dat onder de slachtoffers van het virus in Rusland, naast anderen, het Ministerie van Volksgezondheid, het Ministerie van Binnenlandse Zaken, de Centrale Bank en het Onderzoekscomité waren. [61]
- Echter, de perscentra van deze en andere Russische instanties beweren unaniem dat de cyberaanvallen van het WannaCry-virus, hoewel ze inderdaad hebben plaatsgevonden, niet succesvol zijn geweest. De meeste Russischtalige publicaties over de trieste incidenten met WannaCry voegen, wanneer ze een bepaalde Russische instantie vermelden, haastig iets toe als: "Maar volgens officiële gegevens is er geen schade aangericht." Aan de andere kant is de westerse pers ervan overtuigd dat de gevolgen van de cyberaanval van het WannaCry-virus veel ingrijpender zijn dan in de Russischtalige pers wordt gepresenteerd. De westerse pers is daar zo zeker van dat ze zelfs Rusland van betrokkenheid bij deze cyberaanval heeft vrijgesproken. Aan wie je meer moet vertrouwen – westerse of binnenlandse media – is ieders persoonlijke keuze. Daarbij moet worden opgemerkt dat beide kanten hun eigen motieven hebben om de waarheid te verdoezelen of te minimaliseren.
Wat is de situatie op het gebied van cybersecurity van medische informatiesystemen – in cijfers?
- Op 1 juni 2017 verklaarden Rebecca Waintrub (hoofdarts van het "Brigham and Women's Hospital" met een doctoraat) en Joram Borenstein (cybersecurityingenieur) in hun gezamenlijk artikel, gepubliceerd in de "Harvard Business Review" [18], dat het digitale tijdperk het verzamelen van medische gegevens en de uitwisseling van medische dossiers tussen verschillende medische centra aanzienlijk heeft vereenvoudigd: tegenwoordig zijn medische dossiers van patiënten mobiel en overdraagbaar geworden. Maar voor deze digitale gemakken moeten medische centra betalen met ernstige cybersecurityrisico's.
- Op 3 maart 2017 berichtte het informatiebureau "SmartBrief" [24] dat er in de eerste twee maanden van 2017 ongeveer 250 incidenten van cyberbeveiliging hebben plaatsgevonden, waarbij meer dan een miljoen vertrouwelijke dossiers zijn gestolen. 50% van deze incidenten trof kleine en middelgrote bedrijven (uitgezonderd de gezondheidszorg). Ongeveer 30% was binnen de gezondheidszorg. Enkele dagen later, op 16 maart, meldde hetzelfde bureau [22] dat de gezondheidszorg het sector was met de meeste cyberbeveiligingsincidenten in het huidige jaar 2017.
- Op 17 januari 2013 meldde Michael Greg, hoofd van het adviesbureau "Doordachte Oplossingen", dat gespecialiseerd is in cyberbeveiliging, [21] dat in 2012 94% van de medische centra slachtoffer was geworden van gegevenslekken. Dit is 65% meer dan in de jaren 2010-2011. Nog verontrustender is dat 45% van de medische centra aangaf dat de omvang van de gegevenslekken in de loop van de tijd steeds ernstiger wordt; en dat zij in de periode 2012-2013 meer dan vijf van dergelijke ernstige lekken hebben ervaren. Minder dan de helft van de medische centra is ervan overtuigd dat dergelijke lekken kunnen worden voorkomen, of tenminste dat ze op de hoogte kunnen worden gesteld dat ze hebben plaatsgevonden.
- Michael Greg meldde ook [21] dat in de periode 2010-2012, in slechts drie jaar tijd, meer dan 20 miljoen patiënten slachtoffer zijn geworden van diefstal van elektronische medische dossiers, die gevoelige vertrouwelijke informatie bevatten: diagnoses, behandelingen, betalingsinformatie, verzekeringsdetails, sociale zekerheidsnummers en meer. Een cybercrimineel die een elektronisch medisch dossier heeft gestolen, kan de daaruit verkregen informatie op verschillende manieren misbruiken (zie de paragraaf "Hoe zijn diefstallen van sociale zekerheidsnummers verbonden met de criminele vervalsingsindustrie?"). Ondanks dit alles is de bescherming van elektronische medische dossiers in medische centra vaak veel zwakker dan de bescherming van persoonlijke e-mail.
- Op 2 september 2014 verklaarde Mike Orkutt, een technische expert van MIT, dat de incidenten van ransomware-infecties elk jaar toenemen. In 2014 was er 600% meer incidenten dan in 2013. Bovendien meldde het Amerikaanse FBI dat er in 2016 dagelijks meer dan 4000 gevallen van digitale afpersing plaatsvonden - vier keer zoveel als in 2015. Niet alleen de groeiende trend van ransomware-infecties is verontrustend; ook de geleidelijke stijging van gerichte aanvallen baart zorgen. De meest voorkomende doelen van dergelijke aanvallen zijn financiële instellingen, de detailhandel en medische centra.
- Op 19 mei 2017 publiceerde het nieuwsagentschap 'BBC' een rapport van Verizon voor 2017, waaruit blijkt dat 72% van de incidenten met ransomware de medische sector betreft. Het aantal van deze incidenten is in de afgelopen 12 maanden met 50% toegenomen.
- Op 1 juni 2017 werd in de 'Harvard Business Review' een rapport gepubliceerd dat was verstrekt door het Amerikaanse ministerie van Gezondheid en Sociale Diensten, waarin wordt gemeld dat in 2015 meer dan 113 miljoen medische dossiers werden gestolen. In 2016 waren dat er meer dan 16 miljoen. Ondanks een scherpe daling van het aantal incidenten ten opzichte van 2016 vertoont de algemene trend nog steeds een toenemende dynamiek. Begin 2017 verklaarde het analysecentrum Experian dat de gezondheidszorg momenteel het meest gevraagde doelwit is voor cybercriminelen.
- Gegevenslekken over patiënten in medische systemen worden geleidelijk aan een van de meest urgente problemen binnen de gezondheidszorg. Volgens het bedrijf InfoWatch heeft de helft van alle medische organisaties in de afgelopen twee jaar (2005-2006) een gegevenslek toegelaten. Bijna 60% van de gegevenslekken gebeurt niet via communicatiemiddelen, maar door specifieke personen die vertrouwelijke informatie buiten de organisatie brengen. Slechts 40% van de gegevenslekken is te wijten aan technische redenen. De zwakste schakel in de cyberbeveiliging van medische informatiesystemen zijn de mensen. Er kan veel geld worden uitgegeven aan het opzetten van beveiligingssystemen, terwijl een laagbetaalde werknemer de informatie voor een fractie van deze kostprijs verkoopt.
Kunnen computer virussen medische apparatuur infecteren?
- Op 17 oktober 2012 meldde David Talbot, technisch expert van MIT, dat de medische apparatuur die binnen ziekenhuizen wordt gebruikt, steeds meer computergestuurd, steeds slimmer en flexibeler wordt voor herprogrammering; en ook steeds vaker netwerkmogelijkheden biedt. Als gevolg hiervan wordt medische apparatuur ook steeds gevoeliger voor cyberaanvallen en virussen. Het probleem wordt verergerd door het feit dat fabrikanten meestal geen wijzigingen aan hun apparatuur toestaan, zelfs niet om de cyberbeveiliging te waarborgen.
- Zo besmette in 2009 de netwerkworm Conficker een medisch centrum 'Beth Israel' en infecteerde daar een deel van de medische apparatuur, waaronder een station voor verloskundige hulp (van Philips) en een röntgenwerkstation (van General Electric). Om dergelijke incidenten in de toekomst te voorkomen, besloot John Halmak, IT-directeur van dit medisch centrum - en tevens professor aan de Harvard Medical School met een doctoraat - om de netwerkmogelijkheden van deze apparatuur uit te schakelen. Hij stuitte echter op het probleem dat de apparatuur 'niet kon worden geüpdatet vanwege regelgeving'. Hij moest aanzienlijke inspanningen verrichten om de fabrikanten overeen te laten komen met het uitschakelen van de netwerkmogelijkheden. Maar loskoppelen van het netwerk is lang niet de ideale oplossing, vooral gezien de toenemende integratie en onderlinge afhankelijkheid van medische apparatuur.
- Dit gaat over de 'slimme' apparatuur die in ziekenhuizen wordt gebruikt. Maar er zijn ook draagbare medische apparaten, zoals insulinepompen en geïmplanteerde pacemakers. Deze worden steeds vaker het slachtoffer van cyberaanvallen en computervirussen. Ter opmerking, op 12 mei 2017 (de dag van de triomf van de ransomware WannaCry) meldde een van de hartchirurgen dat tijdens zijn hartoperatie verschillende computers ernstige storingen vertoonden - gelukkig slaagde hij er desondanks in om de operatie succesvol af te ronden.
Hoe gevaarlijk zijn ransomware voor de medische sector?
- Op 3 oktober 2016 verklaarde Mohammed Ali, directeur van het bedrijf ‘Carbonite’, dat gespecialiseerd is in cybersecurityoplossingen, op de pagina's van de ‘Harvard Business Review’ dat ransomware een type computervirus is dat de toegang van de gebruiker tot zijn systeem blokkeert totdat er een losgeld is betaald. De ransomware versleutelt de harde schijf, waardoor de gebruiker de toegang tot informatie op zijn computer verliest, en vraagt vervolgens om losgeld voor het verstrekken van de ontsleutelingssleutel. Om de ontmoeting met de autoriteiten te vermijden, maken criminelen gebruik van anonieme betalingswijzen zoals bitcoin. [19]
- Mohammed Ali meldde ook [19] dat verspreiders van ransomware hebben ontdekt dat de meest optimale losgeldprijs bij aanvallen op gewone burgers en eigenaren van kleine bedrijven tussen de $300 en $500 ligt. Dit is een bedrag waar velen bereid zijn om afstand van te doen, gezien de mogelijkheid om al hun digitale besparingen te verliezen. [19]
- Op 16 februari 2016 meldde het informatieagentschap ‘Guardian’ [13] dat als gevolg van een ransomware-infectie het medisch personeel van het ‘Hollywood Presbyterian Medical Center’ de toegang tot hun computersystemen verloor. Als gevolg hiervan moesten artsen per fax communiceren, verpleegsters documenten in verouderde papieren medische dossiers bijhouden en patiënten naar het ziekenhuis gaan om persoonlijk hun testresultaten op te halen.
- Op 17 februari 2016 publiceerde het management van het ‘Hollywood Presbyterian Medical Center’ [30] een verklaring waarin stond: “Op de avond van 5 februari verloren onze medewerkers de toegang tot het ziekenhuisnetwerk. Malware blokkeerde onze computers en versleutelde al onze bestanden. De autoriteiten werden onmiddellijk op de hoogte gebracht. Cybersecurity-experts hielpen ons de toegang tot onze computers te herstellen. Het gevraagde losgeld bedroeg 40 bitcoin ($17.000). De snelste en meest effectieve manier om onze systemen en administratieve functies te herstellen was door het losgeld te betalen en zo de ontsleutelingssleutel te verkrijgen. Om de functionaliteit van de ziekenhuis systemen te herstellen, waren we gedwongen dit te doen.”
- Op 12 mei 2017 berichtte het nieuwsagentschap ‘New York Times’ [28] dat sommige ziekenhuizen als gevolg van het WannaCry-incident zo verlamd waren dat ze zelfs geen naamlabels voor pasgeborenen konden afdrukken. In de ziekenhuizen werd aan patiënten verteld: ‘We kunnen u niet helpen, omdat onze computers zijn uitgevallen.’ Het is nogal ongebruikelijk om dit te horen in zulke grote steden als Londen.
Als cyberincidenten zo gevaarlijk zijn, waarom digitaliseren fabrikanten van medische apparatuur dan hun apparaten?
- Op 9 juli 2008 merkte Christina Grifantini, technisch expert aan het MIT, in haar artikel ‘Medische centra: het tijdperk van Plug and Play’ op [2]: De beangstigende diversiteit aan nieuwe ‘slimme’ medische apparaten in ziekenhuizen belooft betere patiëntenzorg. Het probleem is echter dat deze apparaten meestal niet compatibel zijn met elkaar, zelfs niet als ze door dezelfde fabrikant worden geproduceerd. Daarom hebben artsen een dringende behoefte aan de integratie van alle medische apparatuur in één gecomputeriseerd netwerk.
- Op 9 juli 2009 stelde Douglas Rosindale, IT-specialist van het ‘Veterans Health Administration’ – en tevens professor aan de Harvard Medical School met een doctoraat – de dringende noodzaak van gecomputeriseerde integratie van medische apparatuur vast met de volgende woorden: ‘Er zijn vandaag de dag veel gepatenteerde systemen met een gesloten architectuur van verschillende leveranciers beschikbaar, maar het probleem is dat ze niet met elkaar kunnen communiceren. Dit zorgt voor moeilijkheden in de zorg voor patiënten.’
- Wanneer medische apparaten onafhankelijke metingen uitvoeren en deze niet met elkaar uitwisselen, kunnen ze de toestand van de patiënt niet als geheel beoordelen. Hierdoor slaan ze alarm bij de kleinste afwijkingen van de norm, met en zonder aanleiding. Dit zorgt voor aanzienlijke ongemakken voor verpleegsters, vooral op de intensivecare-afdeling, waar er veel van dergelijke onafhankelijke apparaten zijn. Zonder integratie en ondersteuning van een netwerk ontstaat er chaos op de intensivecare-afdeling. Integratie en ondersteuning van het lokale netwerk maken het mogelijk om de werking van medische apparaten en medische informatiesystemen te coördineren (vooral de interactie van deze apparaten met de elektronische patiëntendossiers), wat leidt tot een aanzienlijke vermindering van het aantal valse alarmen. [2]
- In ziekenhuizen is er veel verouderde dure apparatuur die geen netwerkondersteuning biedt. Met een dringende behoefte aan integratie vervangen ziekenhuizen deze apparatuur geleidelijk door nieuwe, of maken ze het geschikt voor integratie in het netwerk. Zelfs met nieuwe apparatuur die ontwikkeld is met het oog op integratie, is dit probleem nog niet volledig opgelost. Elke fabrikant van medische apparatuur, gedreven door een voortdurende concurrentie, streeft ernaar ervoor te zorgen dat zijn apparaten alleen met elkaar kunnen integreren. Veel spoedeisende hulpafdelingen hebben echter een specifieke set verschillende apparaten nodig die geen enkele fabrikant alleen kan leveren. Daarom zal de keuze voor één fabrikant het compatibiliteitsprobleem niet oplossen. Dit is weer een probleem dat de uitgebreide integratie in de weg staat. Ziekenhuizen investeren aanzienlijke middelen in de oplossing ervan. Want anders maakt incompatibele apparatuur van het ziekenhuis, door valse alarmen, een chaotische omgeving. [2]
- Op 13 juni 2017 deelde Peter Pronovost, arts met een doctoraat en plaatsvervangend directeur van patiëntveiligheid bij het grote medische centrum 'Johns Hopkins Medicine', zijn gedachten over de noodzaak van computerisering van medische apparatuur op de pagina's van 'Harvard Business Review': "Neem bijvoorbeeld de beademingsapparatuur. De optimale ventilatiemodus voor de longen van een patiënt hangt rechtstreeks af van de lengte van de patiënt. De lengte van de patiënt staat opgeslagen in het Elektronisch Medisch Dossier (EMD). Gewoonlijk communiceert de beademingsapparatuur niet met het EMD, waardoor artsen deze informatie handmatig moeten ophalen, bepaalde berekeningen op papier moeten maken en de parameters van de beademingsapparaat handmatig moeten instellen. Als de beademingsapparatuur en het EMD waren verbonden via een computer netwerk, zou deze operatie geautomatiseerd kunnen worden. Een soortgelijke routine voor het onderhoud van medische apparatuur bestaat ook tussen tientallen andere medische apparaten. Daarom moeten artsen dagelijks honderden routinetaken uitvoeren; wat gepaard gaat met fouten - hoewel zeldzaam, zijn ze onvermijdelijk."
- Nieuwe computergeïntegreerde ziekenhuisbedden zijn uitgerust met een reeks geavanceerde sensoren die een verscheidenheid aan parameters van de patiënt die erop ligt, kunnen volgen. Deze bedden kunnen bijvoorbeeld, door de bewegingen van de patiënt op het bed te volgen, bepalen of hij risico loopt op doorligwonden. Deze geavanceerde sensoren nemen 30% van de totale kosten van het bed in beslag. Zonder computerintegratie heeft dit 'slimme bed' echter weinig nut - het kan namelijk niet communiceren met andere medische apparaten. Een soortgelijke situatie doet zich voor met 'slimme draadloze monitors' die hartslag, ademhalingsfrequentie, bloeddruk, etc. meten. Zonder integratie van al deze apparatuur in één computer netwerk - en vooral het waarborgen van een directe interactie met de EMD van de patiënten - heeft het weinig nut.
Waarom zijn cybercriminelen overgestapt van de financiële sector en detailhandel naar medische centra?
- Op 16 februari 2016 deelde Julia Cherry, speciale correspondent voor de ‘Guardian’, haar observaties over het feit dat medische centra bijzonder aantrekkelijk zijn voor cybercriminelen, omdat hun informatiesystemen – dankzij de nationale inspanning van medische centra om medische dossiers te digitaliseren – rijke en diverse informatie bevatten. Inclusief creditcardnummers, persoonlijke informatie van patiënten en vertrouwelijke medische gegevens. [13]
- Op 23 april 2014 legde Jim Finkel, cyberbeveiligingsanalist van het informatieagentschap ‘Reuters’, uit [12] dat cybercriminelen de weg van de minste weerstand proberen te kiezen. De cyberbeveiligingssystemen van medische centra zijn veel zwakker dan in andere sectoren, waar dit probleem al wordt erkend en effectieve tegenmaatregelen zijn genomen. Daarom trekken ze de aandacht van cybercriminelen.
- Op 18 februari 2016 meldde Mike Orkut, technische expert van MIT, dat de interesse van cybercriminelen in de medische sector wordt bepaald door de volgende vijf redenen: 1) De meeste medische centra hebben al al hun documenten en dossiers gedigitaliseerd; de rest is nog bezig met deze overgang. De gegevens in deze dossiers bevatten persoonlijke informatie die zeer gewild is op de zwarte markt van het Darknet. 2) Cyberbeveiliging heeft geen prioriteit in medische centra; ze gebruiken vaak verouderde systemen en onderhouden deze niet goed. 3) De noodzaak voor snelle toegang tot gegevens in noodsituaties gaat vaak boven het belang van beveiliging, waardoor ziekenhuizen geneigd zijn cyberbeveiliging te verwaarlozen, zelfs als ze zich bewust zijn van de mogelijke gevolgen. 4) Ziekenhuizen verbinden steeds meer apparaten met hun netwerk, waardoor kwaadwillenden meer mogelijkheden hebben om binnen te dringen. 5) De trend naar meer persoonsgerichte geneeskunde – in het bijzonder de behoefte van patiënten aan alomvattende toegang tot hun EPD – maakt medische informatiesystemen een nog toegankelijker doelwit. [14]
- De detailhandel en de financiële sector zijn al lange tijd een populair doelwit voor cybercriminelen. Naarmate de gestolen informatie uit deze instellingen de zwarte markt van het Darknet overspoelt, wordt het steeds goedkoper en is het voor de slechteriken niet rendabel om het te stelen en te verkopen. Daarom verkennen de slechteriken nu een nieuwe, meer winstgevende sector. [12]
- Op de zwarte markt van het Darknet zijn medische kaarten veel duurder dan creditcardnummers. Ten eerste omdat ze gebruikt kunnen worden om toegang te krijgen tot bankrekeningen en om recepten voor gecontroleerde medicijnen te verkrijgen. Ten tweede omdat het veel moeilijker is om de diefstal van een medische kaart en het ongeoorloofde gebruik ervan te ontdekken, en er veel meer tijd verstrijkt tussen het misbruik en de ontdekking ervan dan bij het misbruik van een creditcard. [12]
- Volgens specialisten van Dell combineren sommige bijzonder ondernemende cybercriminelen stukjes gezondheidsinformatie die zijn gehaald uit gestolen medische kaarten met andere gevoelige gegevens en verzamelen zo een pakket met vervalste documenten. Deze pakketten worden in het jargon van de zwarte markt van het Darknet 'fullz' en 'kitz' genoemd. De prijs van elk van deze pakketten overschrijdt $1000. [12]
- Op 1 april 2016 vertelde Tom Simonite, een technische expert van MIT, [4] dat een essentieel verschil in cyberdreigingen binnen de medische sector de ernst van de gevolgen is die ze met zich meebrengen. Bijvoorbeeld, als je de toegang tot je zakelijke e-mail verliest, ben je natuurlijk teleurgesteld; maar het verliezen van toegang tot medische kaarten die informatie bevatten die nodig is voor de behandeling van patiënten – is iets heel anders.
- Voor cybercriminelen, die begrijpen dat deze informatie zeer waardevol is voor artsen, is de medische sector een zeer aantrekkelijke doelwit. Zodanig aantrekkelijk dat ze voortdurend aanzienlijke bedragen investeren in het verbeteren van hun ransomware; om in hun eeuwige strijd tegen antivirusprogramma's altijd een stap voor te blijven. De indrukwekkende bedragen die ze verdienen via ransomware stellen hen in staat om niet beknopt te zijn met zulke investeringen, en deze kosten worden ruimschoots terugverdiend. [4]
Waarom is het aantal infecties met ransomware in de medische sector toegenomen en blijft het toenemen?
- Op 1 juni 2017 publiceerden Rebecca Weinthrob (hoofd van 'Brigham and Women’s Hospital' met een doctoraat) en Joram Borenstein (cybersecurity engineer) [18] in de 'Harvard Business Review' de resultaten van hun gezamenlijke onderzoek naar cybersecurity in de medische sector. De belangrijkste punten van hun onderzoek zijn hieronder weergegeven.
- Geen enkele organisatie is beschermd tegen hacking. Dit is de realiteit waarin we leven, en deze realiteit werd bijzonder duidelijk toen in medio mei 2017 de beruchte verspreiding van de WannaCry-ransomware plaatsvond, waardoor medische centra en andere organisaties over de hele wereld werden besmet. [18]
- In 2016, administrators at the large clinic "Hollywood Presbyterian Medical Center" unexpectedly discovered that they had lost access to information on their computers. Doctors could not access their patients' electronic medical records; nor could they access their own reports. All information on their computers had been encrypted by ransomware. While all of the clinic's information was held hostage by the attackers, doctors were forced to redirect clients to other hospitals. For two weeks, they wrote everything on paper until they decided to pay the ransom demanded by the attackers – $17,000 (40 bitcoins). Tracking the payment was impossible, as the ransom was paid through an anonymous bitcoin payment system. If cybersecurity specialists had heard a couple of years ago that decision-makers would be troubled by converting money into cryptocurrency to pay the ransom to the virus developer, they wouldn't have believed it. However, this is precisely what has happened today. Ordinary people, small business owners, and large corporations are all under the threat of ransomware. [19]
- As for social engineering, phishing emails containing malicious links and attachments are no longer sent on behalf of overseas relatives wishing to bequeath you a part of their wealth in exchange for confidential information. Today, phishing emails are well-prepared communications without typos; often disguised as official documents with logos and signatures. Some of them are indistinguishable from regular business correspondence or legitimate notifications for application updates. Sometimes, decision-makers busy with recruitment receive emails from a promising candidate – with a resume attached that contains ransomware. [19]
- Geavanceerde social engineering is echter maar de helft van het probleem. Nog verontrustender is het feit dat een ransomware-aanval kan plaatsvinden zonder directe betrokkenheid van de gebruiker. Ransomware kan zich verspreiden via beveiligingslekken of verouderde, onbeschermde applicaties. Minstens elke week verschijnt er een geheel nieuwe variant van ransomware, en het aantal manieren waarop ransomware in computersystemen kan binnendringen, groeit voortdurend. [19]
- Wat betreft de WannaCry-ransomware... Aanvankelijk (15 mei 2017) concludeerden beveiligingsexperts [25] dat de belangrijkste oorzaak van de infectie van het nationale gezondheidsysteem van het Verenigd Koninkrijk was dat ziekenhuizen een verouderde versie van het besturingssysteem Windows – XP – gebruikten (ziekenhuizen gebruiken dit systeem omdat veel dure medische apparatuur niet compatibel is met nieuwere versies van Windows). Echter, iets later (22 mei 2017) bleek [29] dat het proberen uit te voeren van WannaCry op Windows XP vaak leidde tot systeemfouten zonder infectie; en het grootste deel van de geïnfecteerde machines draaide op Windows 7. Bovendien werd aanvankelijk aangenomen dat de WannaCry-virus zich verspreidde via phishing, maar later werd duidelijk dat dit virus zichzelf verspreidde – als een worm in een netwerk – zonder medewerking van de gebruiker.
- Daarnaast zijn er gespecialiseerde zoekmachines die niet naar websites zoeken, maar naar fysieke apparatuur. Via deze systemen kan men ontdekken in welk ziekenhuis welk apparaat met het netwerk is verbonden. [3]
- Een andere belangrijke factor in de verspreiding van ransomware is de toegang tot de cryptocurrency Bitcoin. De eenvoud van anonieme betalingen van over de hele wereld bevordert de groei van cybercriminaliteit. Bovendien stimuleer je door geld naar slachtoffers van afpersing over te maken nieuwe afpersingen gericht op jou. [19]
- Bovendien hebben cybercriminelen geleerd zelfs systemen te compromitteren waarop de meest geavanceerde beveiliging en de nieuwste software-updates zijn geïnstalleerd; en de detectie- en decryptiemiddelen (waarop beveiligingssystemen vertrouwen) werken lang niet altijd; vooral niet als de aanval doelgericht en uniek is. [19]
- Toch zijn er effectieve tegenmaatregelen tegen gijzelsoftware: het maken van back-ups van kritieke gegevens. Zodat in geval van problemen de gegevens gemakkelijk hersteld kunnen worden. [19]
Dokters, verpleegsters en patiënten die door WannaCry zijn getroffen - wat waren de gevolgen voor hen?
- Op 13 mei 2017 ondervroeg Sarah Marsh, journaliste van de 'Guardian', verschillende mensen die het slachtoffer waren geworden van de gijzelsoftware WannaCry, om te begrijpen wat [5] dit incident voor de slachtoffers betekende (namen zijn veranderd uit vertrouwelijkheidsredenen):
- Serghei Petrovich, arts: Ik kon geen adequate zorg bieden aan de patiënten. Hoe zeer de leidinggevenden ook de publieke opinie proberen te overtuigen dat cyberincidenten geen invloed hebben op de veiligheid van de eindpatiënten - dat is niet waar. We konden zelfs geen röntgenfoto's maken toen onze gecomputeriseerde systemen in de problemen kwamen. En zonder die foto's kan bijna geen enkele medische procedure doorgaan. Bijvoorbeeld, die noodlottige avond had ik een patiënt die ik naar een röntgenfoto moest sturen, maar omdat onze gecomputeriseerde systemen verlamd waren, kon ik dat niet doen. [5]
- Vera Michailovna, patiënt met borstkanker: Na een chemotherapie-sessie was ik halverwege de weg naar huis, maar op dat moment vond de cyberaanval plaats. En hoewel de sessie al was afgerond, moest ik nog enkele uren in het ziekenhuis blijven - wachtend tot ze me eindelijk de medicatie zouden geven. De vertraging was ontstaan omdat het medisch personeel de medicijnen vóór toediening moet controleren op overeenstemming met de recepten, en deze controles worden uitgevoerd door geautomatiseerde systemen. De patiënten die na mij aan de beurt waren, zaten al in de kamer voor hun chemotherapie-sessie; hun medicijnen waren ook al afgeleverd. Maar omdat het niet mogelijk was om hun overeenstemming met de recepten te controleren, werd de procedure uitgesteld. De behandeling van de overige patiënten werd zelfs naar de volgende dag verplaatst. [5]
- Tatjana Ivanovna, verpleegster: Op maandag konden we de patiëntendossiers en de lijst met afspraken voor vandaag niet bekijken. Ik was dit weekend verantwoordelijk voor de telefonische aanmeldingen, dus op maandag, toen ons ziekenhuis het slachtoffer werd van een cyberaanval, moest ik me herinneren wie er precies op afspraak zou komen. Onze ziekenhuisinformatiesystemen waren geblokkeerd. We konden de medische geschiedenis niet inzien, geen recepten voor medicijnen bekijken; we konden de adressen en contactgegevens van patiënten niet inzien; geen documenten invullen; de testresultaten niet controleren. [5]
- Evgeny Sergeyevich, systeembeheerder: Meestal hebben we op vrijdagen 's middags de meeste bezoekers. Dat was ook deze vrijdag het geval. Het ziekenhuis was vol mensen, en er waren 5 medewerkers die de telefonische aanvragen behandelden, en hun telefoons gingen voortdurend. Al onze computersystemen werkten zonder problemen, maar rond 15:00 uur werden alle computerschermen zwart. Onze artsen en verpleegkundigen verloren de toegang tot patiëntendossiers, en de medewerkers die de telefonische aanvragen behandelden konden geen aanvragen in de computer invoeren. [5]
Hoe kunnen cybercriminelen een kliniek voor plastische chirurgie schaden?
- Volgens het ‘Guardian’ [6] publiceerde de criminele bende ‘Tsarskaya Gvardiya’ op 30 mei 2017 vertrouwelijke gegevens van 25.000 patiënten van de Litouwse kliniek voor plastische chirurgie ‘Grozio Chirurgija’. Dit omvatte privé intieme foto’s, gemaakt vóór, tijdens en na de ingrepen (omdat ze noodzakelijk zijn voor de specifieke werking van de kliniek); evenals scans van paspoorten en nummers van de socialeverzekering. Aangezien de kliniek een goede reputatie en democratische prijzen heeft, maken bewoners van 60 landen gebruik van haar diensten, inclusief wereldberoemde beroemdheden [7]. Al deze mensen werden slachtoffers van dit cyberincident.
- Enkele maanden eerder, nadat ze de servers van de kliniek hadden gehackt en gegevens hadden gestolen, eisten de ‘gardeleden’ een losgeld van 300 bitcoins (ongeveer $800.000). Het management van de kliniek weigerde om samen te werken met de ‘gardeleden’ en bleef onverbiddelijk, zelfs toen de ‘gardeleden’ het losgeld verlaagden tot 50 bitcoins (ongeveer $120.000). [6]
- Toen ze de hoop om losgeld van de kliniek te krijgen verloren, besloten de "wachters" zich te richten op haar cliënten. In maart publiceerden ze foto's van 150 patiënten van de kliniek [8] op het Darknet, om anderen te intimideren en hen te dwingen geld te betalen. De "wachters" vroegen om losgeld tussen de 50 en 2000 euro, te betalen in bitcoin, afhankelijk van de bekendheid van het slachtoffer en de vertrouwelijkheid van de gestolen informatie. Het exacte aantal patiënten dat werd afgeperst is onbekend, maar een paar tientallen slachtoffers hebben zich bij de politie aangemeld. Nu, drie maanden later, hebben de "wachters" vertrouwelijke gegevens van nog eens 25.000 cliënten openbaar gemaakt. [6]
Wat zijn de gevolgen voor de rechtmatige eigenaar als een cybercrimineel zijn medisch dossier steelt?
- Op 19 oktober 2016 merkte Adam Levin, een cyberbeveiligingsexpert en hoofd van het onderzoekscentrum "CyberScout", op [9] dat we in een tijd leven waarin medische dossiers steeds meer bezorgelijke intieme informatie bevatten: over ziekten, diagnoses, behandelingen en gezondheidsproblemen. In verkeerde handen kan deze informatie worden gebruikt voor winst op de zwarte markt van het Darknet, daarom kiezen cybercriminelen vaak medische centra als hun doelwit.
- Op 2 september 2014 verklaarde Mike Orkut, technische expert aan MIT, [10]: "Terwijl gestolen creditcardnummers en sociale zekerheidsnummers op de zwarte markt van het Darknet steeds minder populair worden, zijn medische dossiers met een rijke verzameling persoonlijke informatie daar goed geprijsd. Dit komt ook omdat ze onverzekerden in staat stellen medische zorg te ontvangen die ze anders niet zouden kunnen betalen."
- Een gestolen medisch dossier kan worden gebruikt om medische hulp te verkrijgen namens de rechtmatige eigenaar van dat dossier. Hierdoor zullen de medische gegevens van de rechtmatige eigenaar van het dossier vermengd raken met de medische gegevens van de dader. Bovendien, als de dader gestolen medische dossiers aan derden verkoopt, kan het dossier nog verder vervuild raken. Daarom loopt de rechtmatige eigenaar van het dossier bij een bezoek aan het ziekenhuis het risico medische hulp te krijgen die gebaseerd is op iemands andere bloedgroep, op een andere medische geschiedenis, op een andere lijst van allergieën, enz. [9]
- Bovendien kan de dader de verzekeringslimiet van de rechtmatige eigenaar van het medisch dossier uitputten, waardoor deze laatste niet in staat is om de nodige medische hulp te krijgen wanneer dat nodig is. Juist op het meest ongelegen moment. Veel verzekeringsplannen hebben jaarlijkse limieten voor bepaalde soorten procedures en behandelingen. En geen enkele verzekeringsmaatschappij zal u vergoeden voor twee blindedarmoperaties. [9]
- Door gebruik te maken van een gestolen medisch dossier, kan de dader misbruik maken van recepten voor medicijnen. Hierdoor wordt de rechtmatige eigenaar de mogelijkheid ontnomen om het noodzakelijke medicijn te krijgen wanneer het nodig is. Recepten voor medicijnen zijn meestal immers beperkt. [9]
- Het voorkomen van massale cyberaanvallen op credit- en debetkaarten is niet al te problematisch. Bescherming tegen gerichte phishingaanvallen is iets moeilijker. Maar wanneer het gaat om de diefstal van medische dossiers en het misbruik ervan, kan de misdaad vrijwel onzichtbaar zijn. Zelfs als het feit van de misdaad wordt ontdekt, is dat meestal alleen in een noodsituatie, wanneer de gevolgen letterlijk levensgevaarlijk kunnen zijn. [9]
Waarom is de diefstal van medische dossiers zo in opkomst?
- In maart 2017 meldde het 'Centrum voor de bestrijding van diefstal van persoonlijke gegevens' dat meer dan 25% van de datalekken van vertrouwelijke gegevens plaatsvond in medische centra. Deze lekken brengen medische centra jaarlijks een schadepost van $5,6 miljard toe. Hieronder staan enkele redenen waarom de diefstal van medische dossiers zo in opkomst is. [18]
- Medische kaarten zijn het meest gevraagde product op de zwarte markt van het Darkweb. Medische kaarten worden daar verkocht voor $50 per stuk. Ter vergelijking: creditcardnummers worden op het Darkweb verkocht voor $1 per stuk – 50 keer goedkoper dan medische kaarten. De vraag naar medische kaarten wordt ook gedreven door het feit dat ze een verbruiksgoed zijn binnen de complexe criminele diensten voor documentvervalsing. [18]
- Als er geen koper voor medische kaarten is, kan de crimineel de medische kaart zelf gebruiken en een traditionele diefstal plegen: medische kaarten bevatten voldoende informatie om namens het slachtoffer een creditcard aan te vragen, een bankrekening te openen of een lening af te sluiten. [18]
- Met een gestolen medische kaart kan een cybercrimineel bijvoorbeeld een complexe gerichte phishingaanval uitvoeren (bij wijze van spreken, de phishingpijl slijpen), zich voordoen als een bank: "Goedendag, we hebben vernomen dat u een operatie ondergaat. Vergeet niet om de bijbehorende diensten te betalen door op deze link te klikken." En dan denkt u: "Goed, als zij weten dat ik morgen een operatie heb – moet dit wel echt van de bank zijn." Als de crimineel ook hier niet in slaagt om het potentieel van de gestolen medische kaarten te benutten, kan hij een ransomwarevirus gebruiken om geld van het medische centrum af te persen – voor het herstel van toegang tot geblokkeerde systemen en gegevens. [18]
- Medische centra implementeren cybersecuritymaatregelen zeer traag – die al in andere sectoren zijn geperfectioneerd – wat ironisch is, aangezien medische centra verantwoordelijk zijn voor het waarborgen van de vertrouwelijkheid van patiëntinformatie. Bovendien hebben medische centra doorgaans aanzienlijk lagere budgetten voor cybersecurity en minder gekwalificeerde cybersecurityprofessionals dan bijvoorbeeld financiële instellingen. [18]
- Medische IT-systemen zijn nauw verbonden met financiële diensten. Bijvoorbeeld, medische centra kunnen flexibele spaarplannen hebben voor onvoorziene uitgaven, met eigen betaalkaarten of spaarrekeningen – waarin zes cijfers worden opgeslagen. [18]
- Veel organisaties werken samen met medische centra en bieden hun medewerkers een individueel gezondheidszorgsysteem aan. Dit geeft een aanvaller de mogelijkheid om via een hack van medische centra toegang te krijgen tot vertrouwelijke informatie van de zakelijke klanten van het medische centrum. Niet te vergeten dat de aanvaller ook de werkgever zelf kan zijn, die stilletjes de medische gegevens van zijn medewerkers aan derden verkoopt. [18]
- Medische centra hebben uitgebreide toeleveringsketens en grote leverancierslijsten waarmee ze digitale verbindingen hebben. Door de IT-systemen van het medische centrum te hacken, kan een aanvaller ook de systemen van leveranciers overnemen. Bovendien zijn leveranciers die digitaal verbonden zijn met het medische centrum op zichzelf al een aantrekkelijke toegangspunt voor de aanvaller tot de IT-systemen van het medische centrum. [18]
- In andere gebieden is de bescherming zeer verfijnd geworden, en daarom moesten aanvallers zich richten op een nieuwe sector, waar transacties plaatsvinden via kwetsbare apparatuur en kwetsbare software. [18]
Hoe zijn diefstallen van sociale zekerheidsnummers verbonden met de criminele industrie van documentvervalsing?
- Op 30 januari 2015 verklaarde het informatiebureau 'Tom’s Guide' [31] het verschil tussen een gewone vervalsing van documenten en een gecombineerde vervalsing. In het eenvoudigste geval betekent een vervalsing van documenten dat een oplichter zich gewoon voordoet als een andere persoon, gebruikmakend van haar naam, sociaal verzekeringsnummer (SSN) en andere persoonlijke informatie. Een dergelijke fraude wordt vrij snel en eenvoudig ontdekt. Bij een gecombineerde aanpak creëren de kwaadaardige actoren een compleet nieuwe identiteit. Door een document na te maken, nemen ze een echt SSN en voegen ze fragmenten van persoonlijke informatie van verschillende mensen samen. Dit monster van Frankenstein, samengesteld uit persoonlijke gegevens van verschillende personen, is veel moeilijker te ontdekken dan een eenvoudige vervalsing van een document. Aangezien de oplichter slechts enige informatie van elk van de slachtoffers gebruikt, zullen zijn frauduleuze activiteiten niet worden gekoppeld aan de legitieme eigenaren van deze fragmenten persoonlijke informatie. Bijvoorbeeld, wanneer de legitieme eigenaar zijn SSN-activiteit bekijkt, zal hij daar niets verdachts ontdekken.
- Kwaadaardige actoren kunnen hun monster van Frankenstein gebruiken om een baan te krijgen of een lening aan te vragen [31], evenals om valse bedrijven [32] op te richten; voor aankopen, het verkrijgen van rijbewijzen en paspoorten [34]. Zelfs als er een lening wordt aangevraagd, is het heel moeilijk om het feit van documentvervalsing op te sporen, en daarom, als bankiers beginnen met een onderzoek, zal de legitieme eigenaar van een van de fragmenten persoonlijke informatie hoogstwaarschijnlijk als schuldige worden aangemerkt, en niet de maker van het monster van Frankenstein.
- Onbetrouwbare ondernemers kunnen documentvervalsing gebruiken om crediteuren te bedriegen door zogenaamde business sandwiches te creëren. Het idee van een business sandwich is dat onbetrouwbare ondernemers meerdere valse identiteiten kunnen creëren en deze presenteren als klanten van hun bedrijf, waardoor de schijn van zakelijk succes wordt gewekt. Hierdoor worden ze aantrekkelijker voor hun kredietverstrekkers en verkrijgen ze de mogelijkheid om te profiteren van gunstigere kredietvoorwaarden. [33]
- Diefstal van persoonlijke informatie en misbruik ervan blijft vaak lange tijd onopgemerkt door de rechtmatige eigenaar, maar kan aanzienlijke ongemakken veroorzaken op de meest ongeschikte momenten. Bijvoorbeeld, de rechtmatige eigenaar van een SSN kan zich aanmelden voor sociale diensten en een weigering krijgen — vanwege een te hoog inkomen dat is ontstaan door een gefingeerd bedrijfsbroodje waarin zijn SSN is gebruikt. [33]
- Sinds 2007 is de miljardenindustrie van het vervalsen van documenten op basis van SSN steeds populairder geworden [34]. Fraudeurs hebben de voorkeur voor SSN's die niet actief worden gebruikt door hun rechtmatige eigenaren, zoals die van kinderen en overleden personen. Volgens het persbureau 'CBS' werden er in 2014 maandelijks duizenden incidenten geregistreerd, terwijl dat in 2009 niet meer dan 100 per maand waren. De exponentiële groei van dit soort fraude, vooral de impact ervan op persoonlijke gegevens van kinderen, zal in de toekomst ernstige gevolgen hebben voor jonge mensen. [34]
- Kinderen's SSN's worden in deze frauduleuze regeling 50 keer vaker gebruikt dan die van volwassenen. Deze interesse in de SSN's van kinderen is te wijten aan het feit dat deze meestal niet actief zijn tot ten minste 18 jaar. Als ouders van minderjarige kinderen hun SSN niet in de gaten houden, kan hun kind in de toekomst worden geweigerd voor een rijbewijs of een studiefinanciering. Dit kan ook de werkgelegenheid bemoeilijken als informatie over verdachte SSN-activiteit beschikbaar komt voor een potentiële werkgever. [34]
Vandaag de dag wordt er veel gesproken over de vooruitzichten en veiligheid van kunstmatige intelligentiesystemen. Hoe zit het daarmee in de medische sector?
- In de juni-uitgave van 2017 van ‘MIT Technology Review’ publiceerde de hoofdredacteur van dit tijdschrift, dat gespecialiseerd is in kunstmatige intelligentie, een artikel getiteld ‘De donkere kant van kunstmatige intelligentie’, waarin hij deze vraag uitvoerig beantwoordde. De belangrijkste punten van zijn artikel [35]:
- Moderne AI-systemen zijn zo complex dat zelfs de ingenieurs die ze ontwerpen niet kunnen uitleggen hoe AI bepaalde beslissingen neemt. Tegenwoordig is het en in de nabije toekomst onmogelijk om een AI-systeem te ontwikkelen dat altijd zijn acties kan uitleggen. De technologie van 'deep learning' heeft zich als zeer effectief bewezen bij het oplossen van urgente problemen van de afgelopen jaren: beeld- en spraakherkenning, taalvertaling, medische toepassingen. [35]
- Er worden aanzienlijke verwachtingen gesteld aan AI voor het diagnosticeren van dodelijke ziekten, het nemen van complexe economische besluiten; en er wordt ook verwacht dat AI een centrale rol zal spelen in veel andere sectoren. Maar dit zal niet gebeuren - of althans niet moeten gebeuren - totdat we een manier vinden om een dergelijk deep learning-systeem te ontwikkelen dat de beslissingen die het neemt kan uitleggen. Anders kunnen we niet voorspellen wanneer dit systeem zal falen - en het zal vroeg of laat falen. [35]
- Dit probleem is nu al acuut en zal in de toekomst alleen maar verergeren. Of het nu gaat om economische, militaire of medische beslissingen. De computers waarop de relevante AI-systemen draaien, hebben zichzelf geprogrammeerd op een manier die ons geen mogelijkheid biedt om te begrijpen 'wat ze denken'. Wat te zeggen van de eindgebruikers, wanneer zelfs de ingenieurs die deze systemen ontwerpen niet in staat zijn hun gedrag te begrijpen en uit te leggen. Naarmate AI-systemen zich ontwikkelen, kunnen we binnenkort een punt bereiken - als we dat niet al hebben gedaan - waarop we, vertrouwend op AI, een 'sprong in het diepe' moeten maken. Natuurlijk kunnen wij als mensen ook niet altijd onze redeneringen uitleggen en vertrouwen we vaak op intuïtie. Maar kunnen we machines toestaan om op dezelfde onvoorspelbare en onverklaarbare manier te denken? [35]
- In 2015, Mount Sinai, a medical center in New York, was inspired to apply deep learning concepts to its extensive database of medical histories. The structure of the data used to train the AI system included hundreds of parameters based on test results, diagnoses, examinations, and medical records. The program processing these records was named 'Deep Patient.' It was trained using records from 700,000 patients. When testing new records, it proved very useful for disease prediction. Without any interaction with an expert, 'Deep Patient' identified symptoms hidden within medical histories that the AI suggested indicated the patient was on the verge of severe complications, including liver cancer. Prior to this, we had experimented with various predictive methods using medical histories from many patients, but the results from 'Deep Patient' were incomparable. Furthermore, there were completely unexpected achievements: 'Deep Patient' predicts the onset of mental disorders, such as schizophrenia, very well. However, since modern medicine lacks tools to predict this, the question arises as to how the AI managed to achieve this. Nevertheless, 'Deep Patient' is unable to explain how it does it. [35]
- Ideally, such tools should explain to doctors how they arrived at a particular conclusion—to justify the use of a specific medication, for instance. Unfortunately, modern artificial intelligence systems are not capable of this. We can develop such programs, but we do not know how they work. Deep learning has led AI systems to explosive success. Currently, such AI systems are used to make key decisions in industries like medicine, finance, manufacturing, and more. Perhaps this reflects the very nature of intelligence—only part of it lends itself to rational explanation, while the rest makes spontaneous decisions. But what will this lead to when we allow these systems to diagnose cancer and carry out military maneuvers? [35]
Has the medical sector learned any lessons from the WannaCry incident?
- Op 25 mei 2017 meldde het informatiebureau ‘BBC’ [16] dat een van de belangrijkste redenen voor de verwaarlozing van cybersecurity in draagbare medische apparaten hun lage rekenkracht is, veroorzaakt door strenge eisen aan hun formaat. Twee andere even belangrijke redenen zijn het gebrek aan kennis over het schrijven van veilige code en de druk om eindproducten op tijd uit te brengen.
- In hetzelfde bericht merkte ‘BBC’ op [16] dat tijdens onderzoek naar de software van een van de pacemakers meer dan 8000 kwetsbaarheden werden ontdekt; en hoewel de problemen met cybersecurity, die naar voren kwamen als gevolg van het WannaCry-incident, breeduit in de media werden besproken, heeft slechts 17% van de producenten van medische apparatuur concrete maatregelen genomen om de cybersecurity van hun apparaten te waarborgen. Wat betreft de medische centra die ontsnapten aan de WannaCry-infectie, heeft slechts 5% van hen zich bekommerd om de cybersecuritydiagnose van hun apparatuur. Deze rapporten werden kort na de cyberaanval op meer dan 60 gezondheidsorganisaties in het Verenigd Koninkrijk verkregen.
- Op 13 juni 2017, een maand na het WannaCry-incident, besprak Peter Pronovost, arts met een doctoraat en adjunct-directeur voor patiëntveiligheid van het grote medische centrum ‘Johns Hopkins Medicine’ [17] in de ‘Harvard Business Review’ de dringende vraagstukken rondom de computerintegratie van medische apparatuur, maar geen woord over cybersecurity.
- Op 15 juni 2017, een maand na het WannaCry-incident, besprak Robert Pearl, arts met een doctoraat en directeur van twee medische centra, [15] in de ‘Harvard Business Review’ de moderne uitdagingen waarmee ontwikkelaars en gebruikers van EMR-systemen worden geconfronteerd, maar zei hij geen woord over cybersecurity.
- Op 20 juni 2017, een maand na het WannaCry-incident, publiceerde een groep wetenschappers met doctoraat aan de Harvard Medical School, die tevens leidinggeven aan belangrijke afdelingen van het Brigham and Women’s Hospital, de resultaten van een rondetafelgesprek over de noodzaak om medische apparatuur te moderniseren, met als doel de kwaliteit van de patiëntenzorg te verbeteren, op de pagina's van de Harvard Business Review. Tijdens het rondetafelgesprek werden de mogelijkheden besproken om de werkdruk voor artsen te verlagen en kosten te besparen door technologieprocessen te optimaliseren en algehele automatisering. Vertegenwoordigers van 34 toonaangevende medische centra uit de VS namen deel aan het gesprek. Bij de modernisering van medische apparatuur hadden de deelnemers grote verwachtingen van voorspellingsinstrumenten en slimme apparaten. Er werd geen woord gewijd aan cyberbeveiliging.
Hoe kunnen medische centra cyberbeveiliging waarborgen?
- In 2006 verklaarde de chef van de afdeling informatiesystemen van de speciale communicatie van de FSO van Rusland, generaal-luitenant Nikolai Iljin: "De kwestie van informatiebeveiliging is vandaag de dag relevanter dan ooit. Het aantal gebruikte apparaten neemt dramatisch toe. Helaas worden vragen over informatiebeveiliging niet altijd in de ontwerpfase in overweging genomen. Het is begrijpelijk dat de kosten van het oplossen van dit probleem 10 tot 20 procent van de totale systeemkosten bedragen, en de klant wil niet altijd extra betalen. Het is echter belangrijk te begrijpen dat betrouwbare informatiebeveiliging alleen kan worden bereikt door een integrale benadering, waarbij organisatorische maatregelen worden gecombineerd met de implementatie van technische beschermingsmiddelen."
- Op 3 oktober 2016 deelde Mohammed Ali, voorheen een sleutelfiguur bij IBM en Hewlett Packard en momenteel directeur van het bedrijf "Carbonite", dat gespecialiseerd is in cybersecurityoplossingen, zijn observaties over de situatie van cybersecurity in de gezondheidszorg op de pagina's van de "Harvard Business Review": "Omdat ransomware zo wijdverspreid is en de schade zo kostbaar kan zijn, verbaast het me altijd als ik in gesprekken met CEO's ontdek dat ze het geen prioriteit geven. In het beste geval delegeert de CEO cybersecuritykwesties naar de IT-afdeling. Maar voor effectieve bescherming is dat niet genoeg. Daarom moedig ik CEO's altijd aan: 1) maatregelen ter voorkoming van ransomware-incidenten als prioriteit voor organisatorische ontwikkeling op te nemen; 2) de relevante cybersecuritystrategie minstens één keer per jaar te herzien; 3) de hele organisatie bij het relevante onderwijs te betrekken."
- Op bewezen oplossingen uit de financiële sector kan worden vertrouwd. De belangrijkste conclusie die de financiële sector heeft getrokken uit de chaos rond cybersecurity is: "Het meest effectieve element van cybersecurity is personeelstraining. Vandaag de dag is de voornaamste oorzaak van cybersecurity-incidenten de menselijke factor, met name de kwetsbaarheid van mensen voor phishing-aanvallen. Terwijl sterke encryptie, cyberrisicoverzekering, multi-factor authenticatie, tokenisatie, chippen van kaarten, blockchain en biometrie nuttig zijn, zijn ze in hoge mate secundair."
- Op 19 mei 2017 meldde het nieuwsagentschap "BBC" dat in het Verenigd Koninkrijk de verkoop van beveiligingssoftware met 25% was gestegen na het WannaCry-incident. Echter, volgens specialisten van Verizon is het paniek-aankopen van beveiligingssoftware niet wat nodig is voor cybersecurity; voor effectieve bescherming moet men proactieve maatregelen nemen in plaats van reactieve.
P.S. Vond je het artikel leuk? Zo ja, geef het een like. Als het aantal likes (laten we 70 bereiken) laat zien dat de lezers van Habr geïnteresseerd zijn in dit onderwerp, dan bereid ik op termijn een vervolg voor met een overzicht van nog actuelere bedreigingen voor medische informatiesystemen.
Bibliografie
- David Talbot. // MIT Technology Review (Digital). 2012.
- Kristina Grifantini. // MIT Technology Review (Digital). 2008.
- Dens Makroesjin. // SecureList. 2017.
- Tom Simonite. // MIT Technology Review (Digital). 2016..
- Sarah Marsh. // The Guardian. 2017.
- Alex Hern. // The Guardian. 2017.
- Sarunas Cerniauskas. // OCCRP: Organized Crime and Corruption Reporting Progect. 2017.
- Ray Walsh. // BestVPN. 2017.
- Adam Levin. // HuffPost. 2016.
- Mike Orcutt. // MIT Technology Review (Digital). 2014.
- Pjotr Sapozjnikov. // АМИ: Российское агентство медико-социальной информации. 2016.
- Jim Finkle. // Reuters. 2014.
- Julia Carrie Wong. // The Guardian. 2016.
- Mike Orcutt. // MIT Technology Review (Digital). 2016.
- Robert M. Pearl, MD (Harvard). // Harvard Business Review (Digital). 2017.
- // BBC. 2017.
- Peter Pronovost, MD. // Harvard Business Review (Digital). 2017.
- Rebecca Weintraub, MD (Harvard), Joram Borenstein. // Harvard Business Review (Digital). 2017.
- Mohamad Ali. // Harvard Business Review (Digital). 2016.
- Meetali Kakad, MD, David Westfall Bates, MD. // Harvard Business Review (Digital). 2017.
- Michael Gregg. // HuffPost. 2013.
- // SmartBrief. 2017.
- Matthew Wall, Mark Ward. // BBC. 2017.
- // BBC. 2017.
- Alex Hern. // The Guardian. 2017.
- // FBI. 2017.
- // Rxperian. 2017.
- Steven Erlanger, Dan Bilefsky, Sewell Chan. // The New York Times. 2017.
- // BBC. 2017.
- Allen Stefanek. .
- Linda Rosencrance. // Tom’s Guide. 2015.
- .
- .
- Steven D’Alfonso. // Security Intelligence. 2014.
- Will Knight. Het donkere geheim van AI // MIT Technology Review. 120(3), 2017.
- Kuznetsov G.G. // «Информатика Сибири».
- // «Информатика Сибири».
- // «Информатика Сибири».
- Vladimir Makarov. // Радио «Эхо Москвы».
- // Открытые системы. 2015.
- Irina Sheyan. // Computerworld Россия. 2012.
- Irina Sheyan. // Computerworld Россия. 2012.
- Olga Smirnova. // Профиль. 2016.
- Tsepljova Anastasia. // 2012.
- .
- Kuznetsov G.G. // «Информатика Сибири».
- .
- .
- // «Информатика Сибири».
- // «Информатика Сибири».
- // «Информатика Сибири».
- // «Информатика Сибири».
- // «Информатика Сибири».
- Ageenko T.Y., Andrianov A.V. // IT-Стандарт. 3(4). 2015.
- 2013.
- Zhilyaev P.S., Goryunova T.I., Volodin K.I. // Международный студенческий научный вестник. 2015.
- Irina Sheyan. // Директор информационной службы. 2017.
- Irina Sheyan. // Директор информационной службы. 2016.
- // 2017.
- Andrey Makhonin. // БиБиСи. 2017.
- Erik Bosman, Kaveh Razavi. Dedup Est Machina: Geheugen Deduplicatie als een Geavanceerde Exploitatievector // Proceedings of the IEEE Symposium on Security and Privacy. 2016. pp. 987-1004.
- Bruce Potter. Dirty Little Secrets of Information Security // DEFCON 15. 2007.
- Yekaterina Kostina. .
Bron: habr.com
