

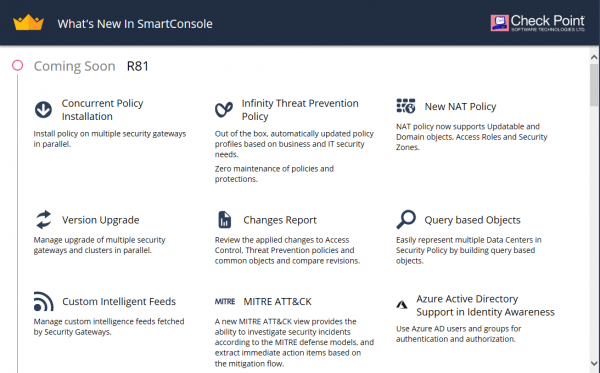
De nieuwe versie van Gaia R81 is uitgebracht in vroege toegang (EA). Eerder kon men zich al verdiepen in in de release-opmerkingen. Nu hebben we de kans om dit in de praktijk te zien. Hiervoor is een standaardconfiguratie samengesteld met een dedicated beheerserver en een gateway. Uiteraard hebben we niet alle volledige tests kunnen uitvoeren, maar we zijn bereid te delen wat meteen opvalt bij het kennismaken met het nieuwe systeem. Onder de lijn de belangrijkste punten die we hebben opgemerkt bij onze eerste kennismaking met het systeem (veel afbeeldingen).
Beheer
Bij het initialiseren van de gateway heeft u meteen de mogelijkheid om verbinding te maken met de cloud-server voor beheer — Smart 1 Cloud (ook wel MaaS genoemd):
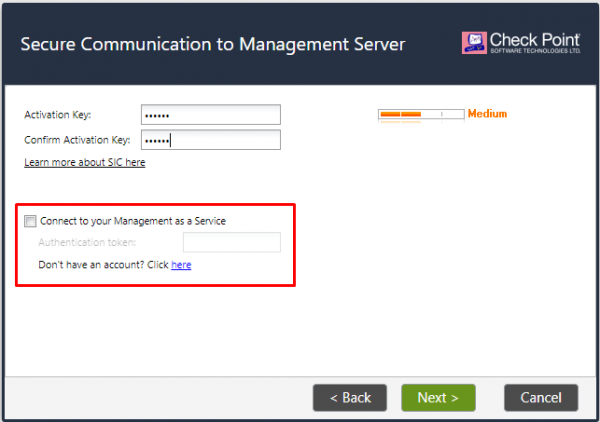
Dit is een relatief nieuwe mogelijkheid (ook aanwezig in de laatste teases van 80.40) en we zullen deze service iets gedetailleerder bespreken in de . Hier is het grootste pluspunt (naar onze mening) — de langverwachte mogelijkheid om via de browser te beheren 🙂
VxLAN en GRE
Het eerste dat we controleerden, was de ondersteuning voor VxLAN en GRE. De release-opmerkingen hebben ons niet bedrogen, alles is in orde:
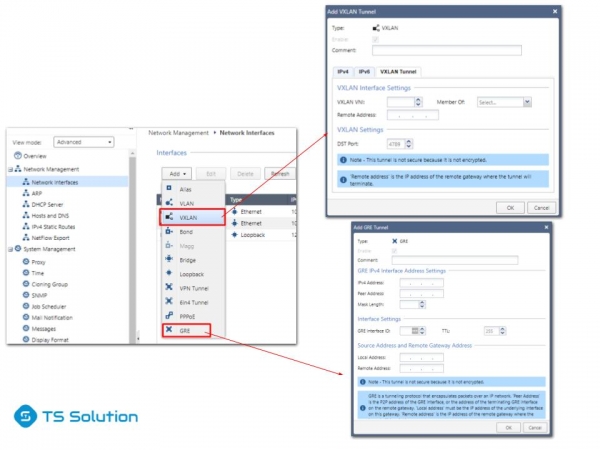
Er kan worden gediscussieerd over de noodzaak van deze functies op NGFW, maar het is beter als de gebruiker de keuze heeft.
Infinity Threat Prevention
Dit is vermoedelijk het eerste dat opvalt wanneer je het beveiligingsbeleid begint aan te passen. Er is een nieuwe optie voor het activeren van Threat Prevention-blades toegevoegd — Infinity. Dat wil zeggen, je hoeft niet te kiezen welke blades je wilt inschakelen, Check Point heeft het voor ons besloten (ik weet niet hoe goed dit is):
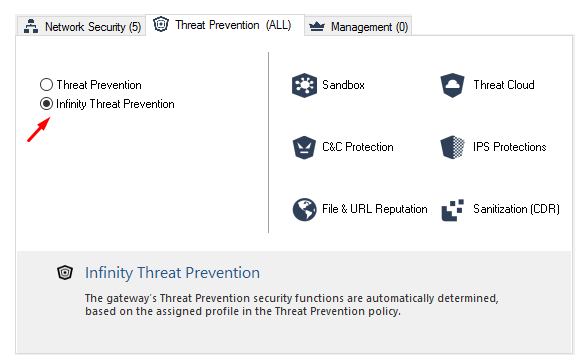
Toch houdt u natuurlijk de mogelijkheid om de blades op de vertrouwde manier zelf in te stellen.
Infinity Threat Prevention Policy
Aangezien we het toch over Threat Prevention hebben, laten we meteen naar het beleid kijken. Dit is waarschijnlijk een van de meest significante veranderingen:
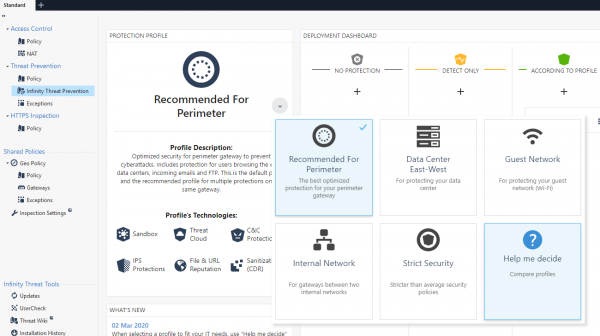
Zoals te zien is, zijn er veel meer voorgeconfigureerde beleidslijnen. Je kunt in detail bekijken waarin ze verschillen door op Help me decide:
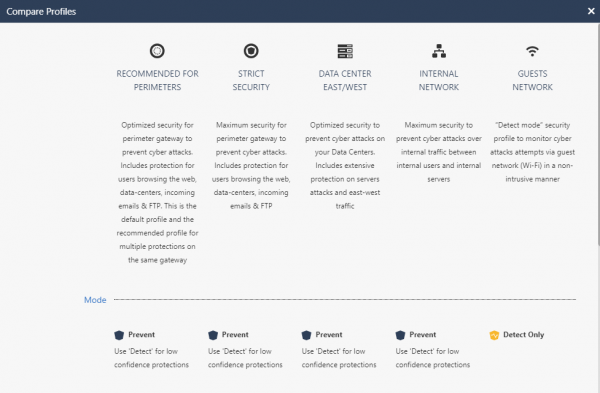
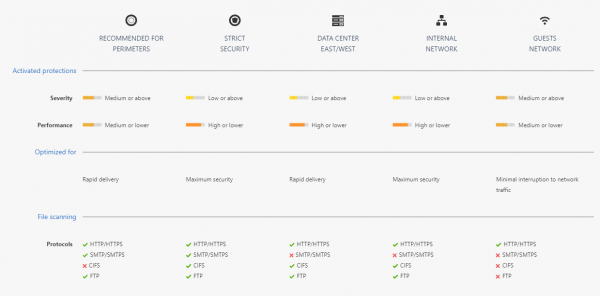
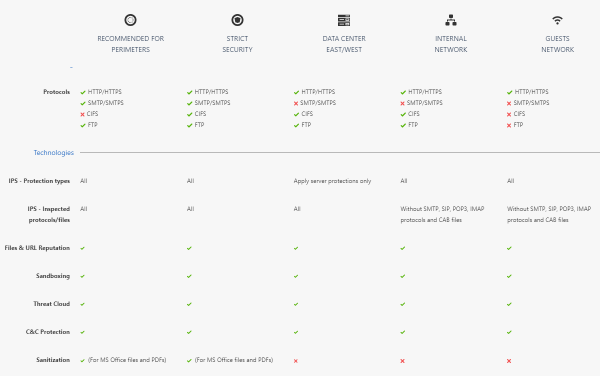
te klikken. Dit is een dynamisch beleid en wordt zonder uw tussenkomst bijgewerkt.
Change Report
Eindelijk is het mogelijk om op een handige manier te zien wat er precies is veranderd tijdens het aanpassen van de configuratie:
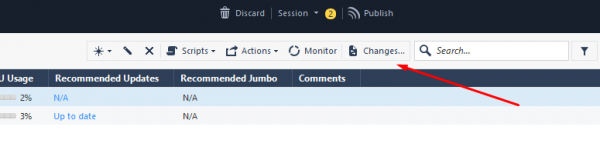
Er is een algemeen rapport:
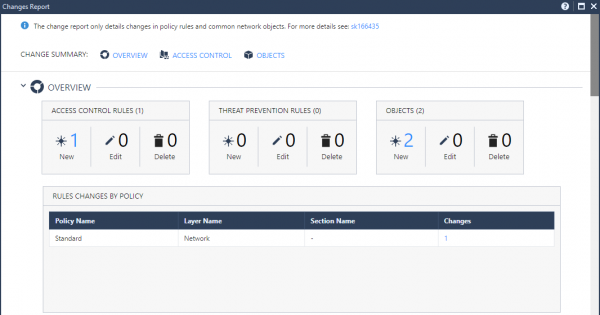
En er zijn volledig specifieke secties:
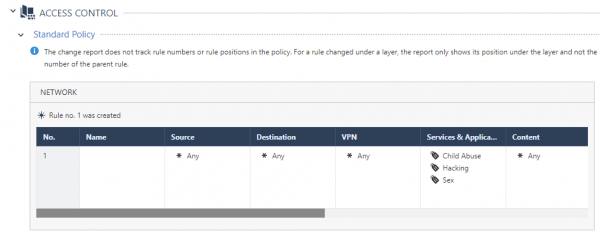
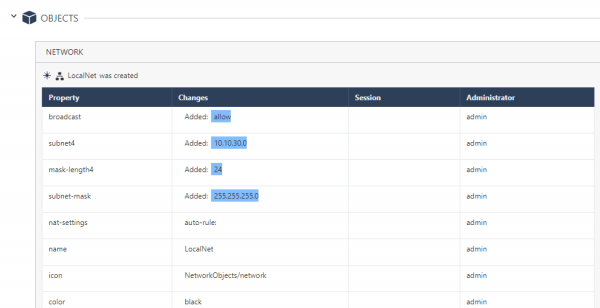
Heel handig om veranderingen bij te houden.
Webbeheer voor Endpoint
Zoals u waarschijnlijk weet, kan Endpoint Management op de beheerserver worden ingeschakeld en kunnen de SandBlast-agenten worden beheerd. In R81 is er een interessante functie toegevoegd — beheer via de browser. Dit wordt op een vrij interessante manier ingeschakeld. U moet in de CLI de modus expert invoeren en het commando “web_mgmt_start”, en ga dan naar het adres — https://:4434/sba/. En de webconsole opent voor u:
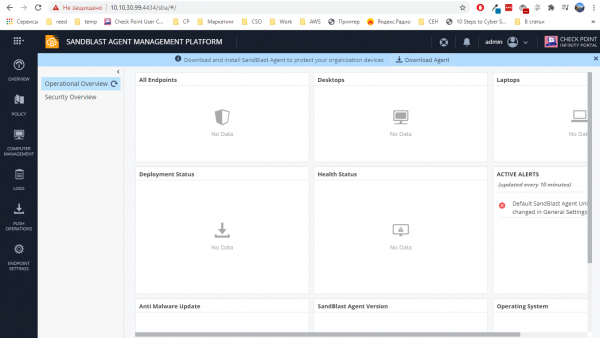
We hebben deze platform gedeeltelijk besproken in artikelen "" door Alexey Malko. Daar was zo'n console alleen beschikbaar in de cloud, maar nu werkt het ook op lokale beheerservers.
Smart Update
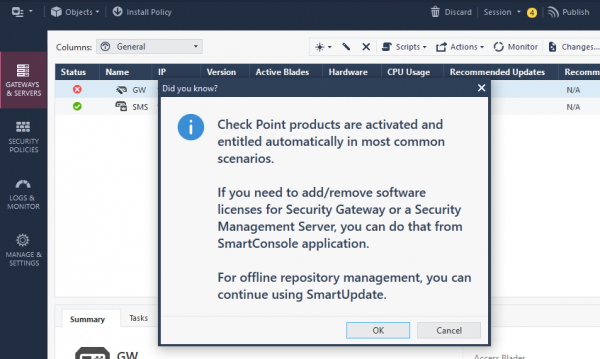
Bij het proberen om licenties toe te voegen via de oude goede Smart Update, zal de console u vriendelijk waarschuwen dat dit nu kan zonder de vertrouwde Smart Console te verlaten:
NAT
Een zeer gewilde functionaliteit. Nu kunnen we in NAT-regels gebruikmaken van Access Roles, Security Zones of Updatable Objects. Er zijn gevallen waarin dit zeer nuttig en nodig is.
Conclusie
Dat is het voor nu. Er zijn nog veel meer nieuwe functies die getest moeten worden (IoT, Azure AD, Upgrade, Logs API, etc.). Zoals hierboven al vermeld, zullen we binnenkort een overzicht van het nieuwe cloudbeheersysteem publiceren — . Volg onze updates in onze kanalen (, , , )!
Vergeet ook onze grote .
Bron: habr.com
