

Hallo!
Het zal u waarschijnlijk geen verrassing zijn dat om de hoek is - de wet treedt al in werking op 1 november van dit jaar.
Helaas is het niet helemaal duidelijk hoe deze wet zal werken (of het überhaupt werkt): er zijn momenteel geen exacte instructies voor telecomoperators openbaar beschikbaar. Er zijn ook geen methoden, boetes, plannen, verantwoordelijkheden of verantwoordelijken - er is slechts een verklaring.
Een vergelijkbare situatie deed zich ook voor met betrekking tot de uitvoering van de plannen van de ‘Yarovaya-wet’ - de apparatuur voor de wet was niet op tijd ontwikkeld en de toonaangevende telecomoperators van het land moesten herhaaldelijk contact opnemen met potentiële fabrikanten van gespecialiseerde apparatuur met de bijbehorende vragen. Maar ook zij kregen geen antwoorden over de apparatuur of zelfs maar monsters.
Maar het belangrijkste is niet hoe snel de wet in werking treedt en welke veranderingen ons te wachten staan. Het belangrijkste is dat, dankzij de invoering van dit wetsvoorstel, de gemeenschap van enthousiastelingen is begonnen met het opzetten van een onafhankelijke telecommunicatieomgeving in ons land.
Vandaag zal ik vertellen wat we al hebben bereikt, wat we van plan zijn te doen in de nabije toekomst en met welke moeilijkheden en problemen we te maken kregen bij de ontwikkeling van het project.
Waar gaat de wet over?
Voordat ik aan het technische deel van ons project begin, moet ik vermelden wat de wet ‘Over de soevereine Runet’ inhoudt.
Kort samengevat: de autoriteiten willen het Russische segment van het internet ‘beveiligen’ voor het geval dat zogenaamde vijanden ons willen uitschakelen. Maar ‘de weg naar de hel is geplaveid met goede bedoelingen’ - het is niet helemaal duidelijk tegen wie we beschermd moeten worden en op welke manier de ‘vijanden’ in principe de werking van het Russische segment van het internet kunnen verstoren.
Voor de uitvoering van dit aanvalscenario zouden alle landen ter wereld moeten samenwerken, alle grensoverschrijdende kabels moeten doorsnijden, binnenlandse satellieten moeten uitschakelen en voortdurende radiostoringen moeten creëren.
Dat klinkt niet erg geloofwaardig.
Wat is "Medium"?
Medium (eng. Medium - 'tussenpersoon', de originele slogan - Vraag niet om uw privacy. Neem het terug; ook in het Engels betekent het woord medium ‘tussenliggend’) - een Russische gedecentraliseerde internetprovider die toegang biedt tot het netwerk op kosteloze basis.
Wanneer, waar en waarom werd 'Medium' opgericht?
Het project was oorspronkelijk bedoeld als in .
«Medium» werd opgericht in april 2019 als onderdeel van het creëren van een onafhankelijke telecommunicatieomgeving door eindgebruikers toegang te bieden tot de middelen van het Yggdrasil-netwerk via draadloze datatransmissietechnologie Wi-Fi.
Waar kan ik een volledige lijst van alle netwerkpunten vinden?U kunt het vinden in .
Wat is Yggdrasil en waarom gebruikt «Medium» het als primaire transportmiddel?
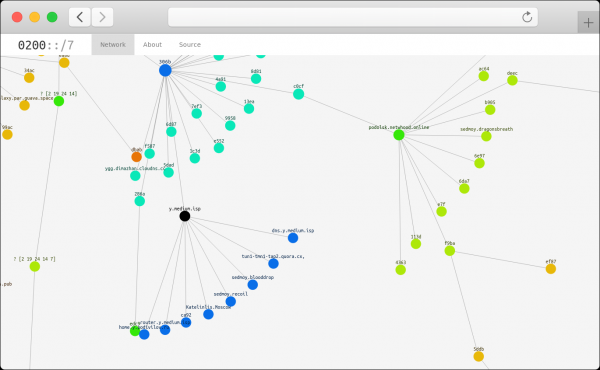
— is een zelforganiserend , dat de mogelijkheid heeft om routers zowel in overlay-modus (bovenop het Internet) als direct met elkaar via een bedrade of draadloze verbinding aan te sluiten.
Yggdrasil is een voortzetting van het project . Het belangrijkste verschil tussen Yggdrasil en CjDNS is het gebruik van het protocol (spanning tree protocol).
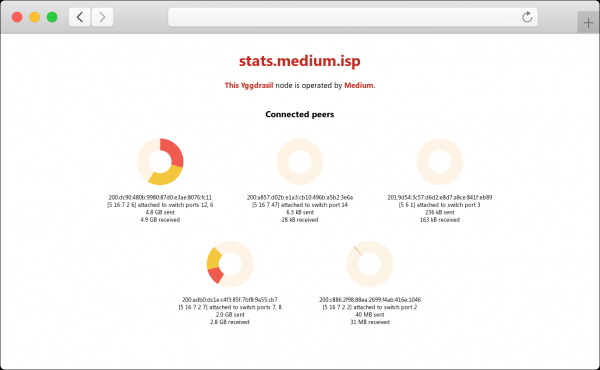
Standaard gebruiken alle routers in het netwerk voor het verzenden van gegevens tussen andere deelnemers.
De keuze voor het Yggdrasil-netwerk als primaire transportmiddel was gebaseerd op de behoefte aan een verhoogde snelheid van de verbinding (tot augustus 2019 gebruikte «Medium» ).
De overstap naar Yggdrasil bood ook de deelnemers aan het project de mogelijkheid om te beginnen met het opzetten van een Mesh-netwerk met een Full-Mesh topologie. Deze organisatie van het netwerk is het meest effectieve tegengif tegen censuur.
Nalatenschappen: op welke flaws zijn we al gestoten
«Ervaring is de zoon van moeilijke fouten». Tijdens de ontwikkeling van «Medium» hebben we talloze problemen opgelost die op ons pad kwamen.
Fout nr. 1: infrastructuur van openbare sleutels
Een van de grootste problemen op het moment van het ontwerpen van het netwerk was de mogelijkheid van een . Verkeer tussen de router van de provider en het klantapparaat werd op geen enkele manier versleuteld, omdat de decodering van het hoofverkeer direct op de router van de provider plaatsvond.
Het probleem was dat er achter de router iedereen kon zijn — en we wilden absoluut niet dat deze «iemand» alles kon afluisteren wat de klanten ontvingen.
Onze eerste fout was de invoering van (PKI).
Door gebruik te maken van niveau 7 kwamen we af van MITM-aanvallen, maar kregen we een nieuw probleem — de noodzaak om certificaten van rootcertificeringsinstanties te installeren. En certificeringsinstanties zijn weer een extra probleem. Het sleutelwoord hier is «vertrouwen».
Je moet weer iemand vertrouwen! Wat als het certificeringscentrum gecompromitteerd blijkt te zijn? Zoals onze vriend Murphy ons laat zien, zal het certificeringscentrum vroeg of laat daadwerkelijk worden gecompromitteerd. En dat is een bittere waarheid.
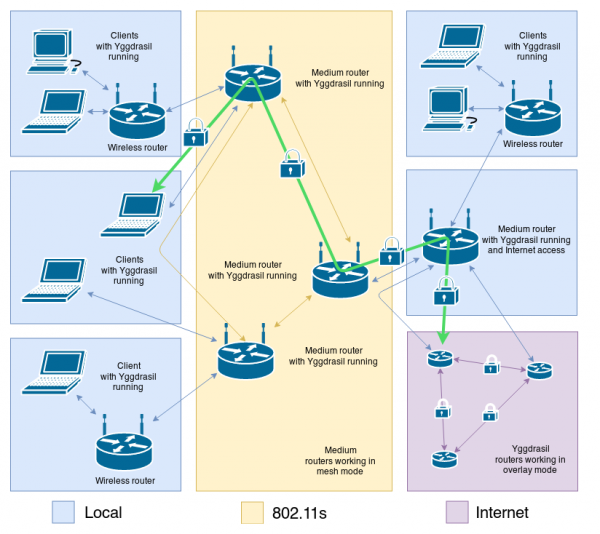
We hebben lang nagedacht over de oplossing voor dit probleem en uiteindelijk besloten dat er geen noodzaak is voor het gebruik van PKI - het is voldoende om .
Na de nodige aanpassingen werd de netwerktopologie 'Medium' als volgt:
Fout #2: gecentraliseerde DNS
We hadden vanaf het begin een systeem van domeinnamen nodig, omdat de omvangrijke IPv6-adressen niet alleen niet mooi eruitzagen - het was ongemakkelijk om ze te gebruiken in hyperlinks, en het gebrek aan semantische component was ook een groot ongemak.
We hebben verschillende root DNS-servers opgezet die een kopie van de lijst bevatten , gelegen in .
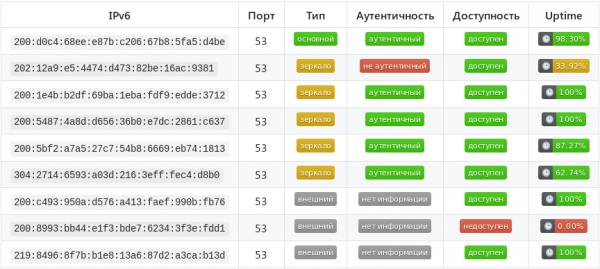
Maar het probleem van vertrouwen is er nog steeds - een wijziging van het IPv6-adres op de DNS-server kon door de operator in een oogwenk worden uitgevoerd. Met de juiste vaardigheid - zelfs bijna onopgemerkt door anderen.
Omdat we geen HTTPS gebruiken en, in het bijzonder, de technologie , kon bij het wijzigen van het adres in DNS een aanval met vervanging van het IPv6-adres van de eindserver probleemloos worden uitgevoerd.
De oplossing liet niet lang op zich wachten: we besloten gebruik te maken van de technologie — een gedecentraliseerde DNS.
In zekere zin is EmerDNS vergelijkbaar met een hosts-bestand, waarin gegevens van alle bekende websites staan. Maar in tegenstelling tot hosts:
- Elke regel in EmerDNS kan alleen worden gewijzigd door de eigenaar ervan, en niemand anders
- De onmogelijkheid van 'Gods interventie (superbeheerders)' wordt gewaarborgd door het consensusmechanisme van de miners.
- Dit bestand is voor iedereen hetzelfde, wat wordt gewaarborgd door de blockchain-replicatiemechanismen.
- Aan het bestand is een snelle zoekmachine gekoppeld
Bron:
Fout #3: gecentraliseerde alles
Aanvankelijk betekende het woord 'Internet' niets anders dan interconnected networks of een netwerk van netwerken.
In de loop der tijd is het Internet niet meer geassocieerd met iets academisch en is het een alledaagse term geworden, aangezien de invloed ervan zich wijd heeft verspreid over het leven van gewone mensen.
Dat wil zeggen, het internet was aanvankelijk gedecentraliseerd. Tegenwoordig is het moeilijk om dit nog decentralisatie te noemen, ondanks het feit dat het concept nog steeds bestaat — alleen wordt het verkeer nu beheerd door grote bedrijven. En die grote bedrijven worden op hun beurt gecontroleerd door de overheid.
Laten we terugkomen op ons probleem — de tendens naar centralisatie wordt bepaald door operators van afzonderlijke diensten zoals sociale netwerken, e-mailservers, messengers, enzovoort.
‘Medium’ verschilde op dit vlak tot nu toe nauwelijks van het grote internet — de meeste diensten waren gecentraliseerd en werden beheerd door afzonderlijke operators.
Nu hebben we echter besloten om een volledige decentralisatie in te zetten — zodat vitale diensten kunnen blijven functioneren, ongeacht of er een storing op de centrale server van de operator is geweest of niet.
Als systeem voor directe berichten gebruiken we . Als sociale netwerken — en . Voor videohosting — .
Natuurlijk zijn de meeste diensten nog steeds gecentraliseerd en worden ze nog steeds beheerd door afzonderlijke operators, maar het belangrijkste is dat de beweging naar volledige decentralisatie er is en door alle leden van de gemeenschap wordt gevoeld.
Vrij internet in Rusland begint bij U
U kunt vandaag nog een bijdrage leveren aan de ontwikkeling van vrij internet in Rusland. We hebben een uitgebreide lijst samengesteld van hoe u het netwerk kunt helpen:
 Vertel uw vrienden en collega’s over het netwerk 'Medium'
 Deel naar dit artikel op sociale media of uw persoonlijke blog
 Neem deel aan de discussie over technische kwesties van het netwerk 'Medium'
 Creëer uw webdienst in het netwerk
 Stel uw naar het netwerk 'Medium'
Lees ook:
Heeft u vragen? Doe mee aan de discussie op Telegram: .
Een kleine verrassing voor degenen die tot het einde hebben gelezen

Alleen geregistreerde gebruikers kunnen deelnemen aan de enquête. , alstublieft.
Alternatieve stemming: het is belangrijk voor ons om de mening te horen van degenen die geen volwaardig account op Habr hebben
↑
↓
68 gebruikers hebben gestemd. 16 gebruikers hebben zich onthouden.
Bron: habr.com
