

Veel organisaties maken gebruik van cloudservices of verplaatsen apparatuur naar
datacenters. Wat heeft het zin om in de serverruimte te laten en hoe kun je de perimeterbeveiliging van het kantoornetwerk in zo'n situatie het beste organiseren?
Een tijd geleden was alles op de server
Aan het begin van de ontwikkeling van het Russische internet loste de meerderheid van de bedrijven de vraag naar IT-infrastructuur meestal volgens dezelfde schematiek op: er werd een ruimte toegewezen, waar een airconditioning werd geïnstalleerd en waar bijna alle netwerk- en serverapparatuur zich concentreerde.
De systeembeheerder configureerde een of meerdere servers op FreeBSD, Linux of OpenSolaris, enz. En daarna werden op deze 'inrichting' de benodigde services uitgevoerd: van webserver, bedrijfs-e-mail tot en met bestandsuitwisseling.
Wanneer een bedrijf groeit en zich ontwikkelt, komt het onvermijdelijk in een situatie waarin de serverruimte niet meer voldoet aan de eisen. Als er geld is, kan men een eigen datacenter bouwen. Het kan voordeliger zijn om rekken te huren in commerciële datacenters. Kwalitatieve energievoorziening op basis van DRUPS, een industrieel airconditioningssysteem, een volledig team van gespecialiseerd personeel — deze dingen zijn waarschijnlijk niet beschikbaar in het geval van een kantoorserverruimte.
In het denken van managers van middelgrote en kleine bedrijven vindt geleidelijk een overgang plaats van de psychologie van 'alles wat van mij is, neem ik mee' en 'mijn huis is mijn kasteel' naar 'uitbesteden en niet lijden'.
Voor kleine bedrijven zijn cloudproviders zo'n optie om 'uit te besteden'. Als het eerder voor een bedrijf met 40 personen vanzelfsprekend was om een eigen e-mailserver te hebben, dan trekt de service van Google nu iedereen aan die vroeger niet dacht te kunnen werken zonder eigen Sendmail of Postfix.
Virtuele systemen hebben veel hulp geboden bij deze 'verhuizing'. Terwijl men voor hun komst een fysieke server helemaal moest verplaatsen, of alles op een nieuwe 'hardware' moest instellen, is het nu voldoende om een afbeelding van de virtuele machine over te brengen.
Wat zal er overblijven in dat kleine kamertje met airconditioning?
In de eerste plaats betreft het netwerkapparatuur. Zowel actief als passief. Vaak wordt onder de indrukwekkende naam 'serverruimte' een kruisverbinding met restanten van netwerkapparatuur verstaan. Voor dergelijke gevallen is geen speciale ruimte met een krachtig koelsysteem, elektriciteitsvoorziening, enzovoort vereist.
De tweede groep apparatuur die nog moeilijk uit de serverruimte kan worden verwijderd, is de gateways.
Dit is een protocol en standaard voor authenticatie; het biedt geen toegang tot middelen (Web API), maar omdat het is ontwikkeld bovenop het autorisatieprotocol,
Maar wat voor gateways zijn dit? Zoals eerder vermeld, als in het recente verleden de systeembeheerder één of meerdere servers tot zijn beschikking had waarop alles kon worden geconfigureerd wat zijn hartje begeerde, dan kan deze luxe nu afwezig zijn.
Maar de noodzaak om zich te beschermen tegen externe dreigingen is niet verdwenen. Je kunt natuurlijk alle diensten en de benodigde apparatuur volledig naar een datacentrum verplaatsen en het verkeer van zo'n gateway naar het kantoor via een beveiligd kanaal leiden, bijvoorbeeld via een VPN.
Zulke een opzet lijkt op het eerste gezicht aantrekkelijk, als het niet was voor de toegenomen belasting op de bestaande kanalen. Als je niet bereid bent te betalen voor een 'dikkere' verbinding, is dat niet helemaal wat je nodig hebt.
Een andere optie is om een gespecialiseerd apparaat aan te schaffen voor het beschermen van het verkeer, waarvan de architectuur, vanwege de specifieke focus, zonder krachtige, energie-intensieve en warmteafgevende componenten kan worden gerealiseerd.
'Dierentuin' is niet nodig.
Bij afwezigheid van een klassieke serverruimte is het veel beter om meerdere services 'in één box' te krijgen, dan om een 'dierentuin' te creëren in een kleine ruimte, of zelfs binnen een kleine kruiskast. Daarbij moet de oplossing niet duur zijn, betrouwbaar zijn en goede ondersteuning in het Russisch bieden.
Opmerking. We hebben het hier over vrij kleine, middelgrote en grotere kantoren. Grote bedrijven die hun eigen datacentra bouwen, beschouwen we vooralsnog niet; het is onmogelijk om alles in één artikel te behandelen.
Voor elk geval heeft Zyxel al een oplossing, en dit binnen één productlijn. Met andere woorden, een 'dierentuin' is niet nodig.
ZyWALL ATP veiligheidsgateways
Eerder hebben we al de principes van dergelijke apparaten besproken aan de hand van het voorbeeld van , Hun belangrijkste kenmerk is de combinatie van een firewall met de cloud-beveiligingsservice Zyxel Cloud. Dankzij deze taakverdeling kan ZyWALL ATP een breed scala aan perimeterbeschermingsvragen oplossen zonder extra hardwarebronnen te vereisen.
De lijst met beveiligingsfuncties is behoorlijk uitgebreid (zie tabel 1), inclusief SecuReporter-analyse-instrumenten en Sandboxing — een 'sandbox' voor de voorlopige analyse van gedownloade inhoud.
Het is nogmaals belangrijk om te benadrukken — in dit geval verplaatsen we de diensten simpelweg van het lokale kantoor naar de cloud. Zyxel Cloud doet de rest voor ons in anonieme modus. Naast het gemak biedt deze benadering effectieve bescherming tegen zero-day dreigingen dankzij machine learning en informatie-uitwisseling tussen ATP-gateways over de hele wereld. Een complete neural network is gebouwd voor deze bescherming.
: "Bij het detecteren van een onbekend bestand controleert Cloud Query snel (binnen enkele seconden) de hashcode tegen de cloud-database en bepaalt het of het gevaarlijk is of niet. Deze dienst vereist minimaal netwerkbronnen en vermindert daardoor de prestaties van het apparaat niet. De effectiviteit van de dreigingsbescherming wordt gegarandeerd door het gebruik van een voortdurend bijgewerkte cloud-database die gegevens bevat over miljarden bedreigingen. Cloud Query versnelt ook de werking van de intelligente functies voor het detecteren van nieuwe bedreigingen van Zyxel Security Cloud, wat de bescherming tegen malware van elke ATP-firewall versterkt."
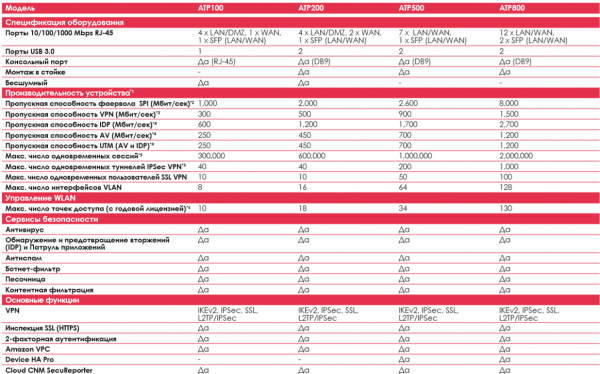
Tabel 1. Technische specificaties van de ZyWALL ATP-serie.
Aantekeningen:
(1) De werkelijke prestaties zijn sterk afhankelijk van de netwerkomstandigheden en actieve applicaties.
(2) De maximale doorvoersnelheid is gebaseerd op RFC 2544 (1.518-byte UDP-pakketten).
(3) De gemeten VPN-doorvoersnelheid is gebaseerd op RFC 2544 (1.424-byte UDP-pakketten).
(4) AV- en IDP-metrics voor de doorvoersnelheid maken gebruik van de industrienorm HTTP-prestatietest (1.460-byte HTTP-pakketten). De tests werden uitgevoerd in een multithreaded modus.
(5) Bij het meten van het maximaal mogelijke aantal sessies is gebruik gemaakt van industriestandaard gereedschappen — IXIA IxLoad testtool.
(6) De resultaten van de snelheidstest met 1 Gbps WAN zijn uitgevoerd onder echte omstandigheden en kunnen enige afwijkingen vertonen, afhankelijk van de kwaliteit van de verbinding.
(7): Na afloop van de Gold Pack zullen er slechts 2 AP's worden ondersteund.
(8): U kunt functies inschakelen of uitbreiden door extra licenties voor Zyxel-services aan te schaffen.
Let op de ondersteunde set van VPN-services. Bijna alles wat nodig is voor verbinding met het hoofdkantoor of een thuiskantoor is al 'in één fles', dus dit apparaat kan gerust worden aanbevolen als eindpunt voor een filiaal en ter ondersteuning van thuiswerken.
Oplossingen voor kleine kantoren
Kleine kantoren kunnen grofweg in twee groepen worden verdeeld: zelfstandige bedrijven en filialen van grote ondernemingen.
Zelfstandigen zijn onlangs opgerichte bedrijven en ook bedrijven die voorbestemd zijn om klein te blijven. Bijvoorbeeld ontwerpstudio's, architectenbureaus, redacties van kleine media, enzovoort. Dergelijke bedrijfseenheden maken vaak gebruik van cloudservices, waaronder ten minste e-mail en bestandsdeling.
Filialen van grotere organisaties - voor hen is het belangrijkste om een stabiele verbinding met het hoofdkantoor te hebben. Alles wat verder nodig is bevindt zich in het 'Centrum'.
Dergelijke 'kleintjes' hebben vaak een eenvoudige interface voor beheer nodig. De netwerkbeheerder van het hoofdkantoor heeft vaak niet de mogelijkheid om snel naar verre locaties te reizen om een probleem in een nieuw filiaal op te lossen. Lokale kleine bedrijven hebben die mogelijkheid helemaal niet. Dan moet men terugvallen op de diensten van een 'telefoonadmin'. Voor dergelijke gevallen is beheer op basis van 'hoe eenvoudiger, hoe betrouwbaarder' noodzakelijk.
Voor kleine kantoren is het zinvol om de modellen ZyWALL ATP100 en ZyWALL ATP200 te gebruiken.
Netwerkgateway
ATP100 Het belangrijkste verschil met zijn grotere broer ( .
ATP200Afbeelding 1. ZyWALL ATP100.
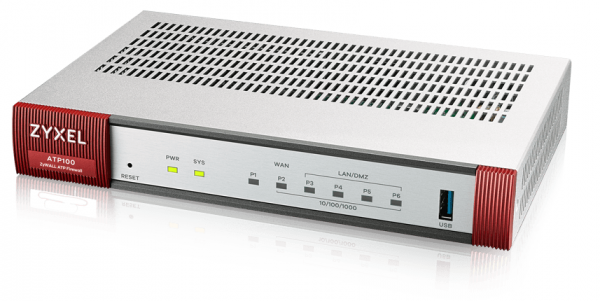
Wat betreft de ontwerpkenmerken: ATP100 en ATP200 zijn ventilatorloze modellen. Waarom is dit goed: ten eerste is er geen geluid, en ten tweede is het niet nodig om de ventilator te vervangen. In een situatie met een 'telefoonadmin' is dit een vrij belangrijke indicator.
Afbeelding 2. ZyWALL ATP200.
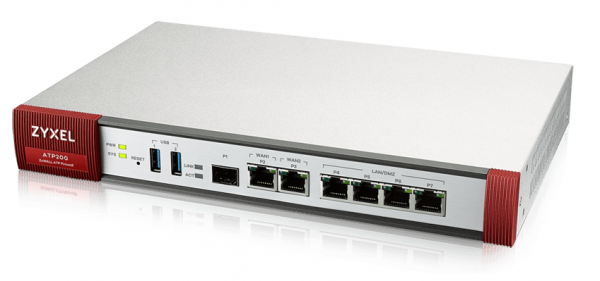
Model ATP200 ondersteunt twee WAN-poorten en kan worden aangesloten op twee onafhankelijke lijnen, bijvoorbeeld van verschillende aanbieders.
Het ATP200-model ondersteunt twee WAN-poorten en kan verbinding maken met twee onafhankelijke lijnen, bijvoorbeeld van verschillende aanbieders.
Zoals hierboven vermeld, is voor een klein kantoor na een stabiele stroomvoorziening de betrouwbare verbinding het belangrijkste. Helaas kunnen lokale providers niet altijd garant staan voor een storingsvrije verbinding. Er moet naar alternatieven worden gezocht.
BELANGRIJK! Naast speciale WAN-poorten beschikken de ATP-modellen over USB-poorten waarmee USB-modems kunnen worden aangesloten en als WAN kunnen worden gebruikt. Deze mogelijkheid is beschikbaar voor alle ATP.
Als het apparaat een SFP-poort heeft, kan deze ook als WAN worden gebruikt. Deze functie is beschikbaar voor alle ATP.
Dit is een handige tip van Zyxel.
Middelgrote bedrijven
Voor middelgrote bedrijven heeft Zyxel zijn eigen degelijke ‘hardware’ —
Dit is een next-generation gateway met uitgebreide bescherming tegen evoluerende bedreigingen.
Enkele interessante kenmerken:
7 configureerbare poorten bieden flexibele configuratie, bijvoorbeeld 2 WAN, 2 DMZ en 3 LAN-poorten bij aansluiting van 3 afzonderlijke VLAN's voor intern gebruik. Er is ook 1 SFP-poort beschikbaar.
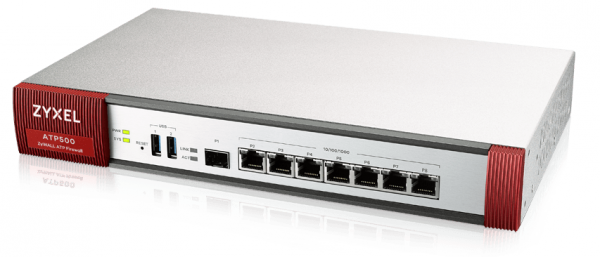
Afbeelding 3. ZyWALL ATP500.
Er is de mogelijkheid om te werken in een high availability cluster-modus Device HA Pro met twee ZyWALL ATP500's. Als de ene niet werkt, zorgt de andere nog steeds voor de verbinding.
Door de functies van de ATP500 volledig te benutten, kan een flexibele,
hoogbetrouwbare, veilige verbinding met de buitenwereld of een afzonderlijk knoppunt, bijvoorbeeld,
hoofdkwartier, worden verkregen.
Grotere kantoren
Voor hen wordt de krachtigste optie van deze lijn — ATP800 — aanbevolen.
Dit model heeft een behoorlijke hoeveelheid poorten: 12 RJ-45 en 2 SFP, die allemaal kunnen worden ingesteld als WAN, LAN of DNZ, wat het mogelijk maakt om meerdere WLAN's te gebruiken, verschillende DMZ's te organiseren en er blijft zelfs de mogelijkheid om verbinding te maken met een extern netwerk voor een complexe interne infrastructuur. Geschikt voor vrij grote kantoren met een ontwikkelde netwerkstructuur en hoge veiligheidseisen en toegangsscheiding.
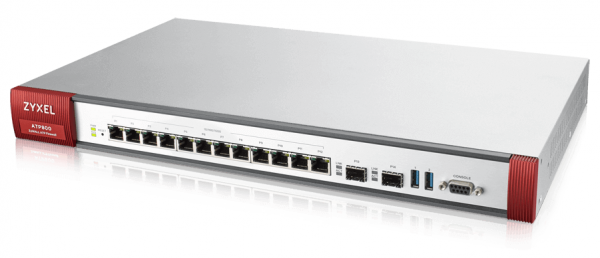
Afbeelding 4. ZyWALL ATP800.
Het is ook vermeldenswaard dat dit model wordt aanbevolen voor aanschaf met een groeiende trend in gedachten. Als er een groei van het bedrijf wordt verwacht, bijvoorbeeld de uitbreiding van een lokale keten van winkels, is het zinvol om meteen een sterker model aan te schaffen om niet twee keer geld uit te geven.
Zoals we kunnen zien, zelfs onder de meest spartaanse omstandigheden, kan een goed niveau van bescherming, storingsbestendigheid en flexibiliteit worden gegarandeerd tijdens het werk.
Technische ondersteuning, advies, discussies, nieuws, acties en aankondigingen — kom naar ons op Telegram!
Nuttige links
Bron: habr.com
