

Zero Trust («nul vertrouwen») is een beveiligingsmodel dat is ontwikkeld door de voormalige analist van Forrester in 2010. Sindsdien is het model van 'nul vertrouwen' de meest populaire concept geworden in de wereld van cybersicherheit. Onlangs gebeurde massale datalekken bevestigen alleen de noodzaak voor bedrijven om meer aandacht te besteden aan cybersecurity, en het Zero Trust-model kan een juiste aanpak blijken te zijn.
Zero Trust betekent een volledige afwezigheid van vertrouwen in iedereen - zelfs in gebruikers binnen de perimeter. Het model houdt in dat elke gebruiker of elk apparaat zijn gegevens elk moment moet bevestigen wanneer ze toegang aanvragen tot een hulpbron binnen of buiten het netwerk.
Lees verder als je meer wilt weten over het beveiligingsconcept van Zero Trust.
Hoe het Zero Trust-concept werkt
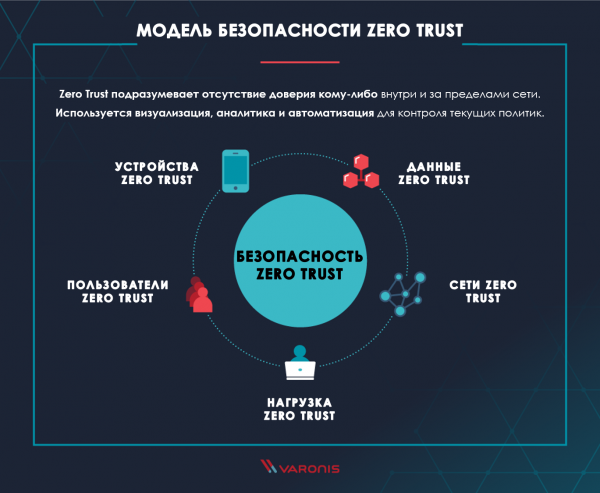
Het Zero Trust-concept is geëvolueerd tot een alomvattende benadering van cybersecurity, waarin verschillende technologieën en processen zijn opgenomen. Het doel van het model van 'nul vertrouwen' is om bedrijven te beschermen tegen moderne bedreigingen op het gebied van cybersecurity en datalekken, terwijl het ook voldoet aan wettelijke regels voor gegevensbescherming en veiligheid.
Laten we de hoofdzaken van het Zero Trust-concept analyseren. Forrester raadt organisaties aan om aandacht te besteden aan elk onderdeel om de beste strategie voor 'nul vertrouwen' op te bouwen.
Data van Zero Trust: Uw gegevens zijn wat hackers proberen te stelen. Daarom is het volkomen logisch dat de eerste basis van het concept van 'nul vertrouwen' ligt in . Dit betekent dat het noodzakelijk is om de veiligheid van uw bedrijfsgegevens te kunnen analyseren, beveiligen, klassificeren, volgen en onderhouden.
Netwerken van Zero Trust: Voor informatie-diefstal moeten aanvallers zich binnen het netwerk kunnen verplaatsen, dus uw taak is om dit proces zo moeilijk mogelijk te maken. Segmenteer, isoleer en controleer uw netwerken met behulp van moderne technologieën, zoals next-gen firewalls die speciaal voor deze doeleinden zijn ontworpen.
Gebruikers van Zero Trust: Mensen zijn de zwakste schakel in de beveiligingsstrategie. Beperk, volg en handhaaf strikt de principes voor het verkrijgen van toegang door gebruikers tot middelen binnen netwerken en het internet. Stel VPN, CASB (cloud access security brokers) en andere toegangsopties in om uw medewerkers te beschermen.
Zero Trust Lasten: De term lasten wordt door vertegenwoordigers van de service- en infrastructuurcontrole gebruikt om de hele stack van applicaties en backend-software aan te duiden die uw klanten gebruiken om met uw bedrijf te communiceren. Ongedataagde cliënt-applicaties vormen een veelvoorkomende aanvalsvector waartegen bescherming nodig is. Beschouw de hele technologie-stack — van hypervisors tot webfrontends — als een bedreigingsvector en bescherm deze met tools die voldoen aan het concept van 'nul vertrouwen'.
Zero Trust Apparaten: Met de opkomst van het internet der dingen (smartphones, smart-tv's, slimme koffiemachines, enz.) is het aantal apparaten binnen uw netwerken de laatste jaren drastisch toegenomen. Deze apparaten zijn ook een potentiële aanvalsvector en moeten daarom, net als elke andere computer in het netwerk, worden gesegmenteerd en gemonitord.
Visualisatie en analyse: Voor een succesvolle implementatie van het principe van 'nul vertrouwen', bied uw beveiligings- en incidentrespons personeel tools voor visualisatie van alles wat er in uw netwerk gebeurt, evenals analyse om de betekenis van wat er plaatsvindt te begrijpen. en analyse zijn cruciale punten in de succesvolle strijd tegen potentiële bedreigingen in het netwerk.
Automatisering en beheer: helpt de operationele status van al uw systemen met het 'nul vertrouwen'-model te behouden en volgt de uitvoering van Zero Trust-beleid. Mensen zijn simpelweg niet in staat om het volume aan gebeurtenissen dat nodig is voor het principe van 'nul vertrouwen' bij te houden.
3 principes van het Zero Trust-model
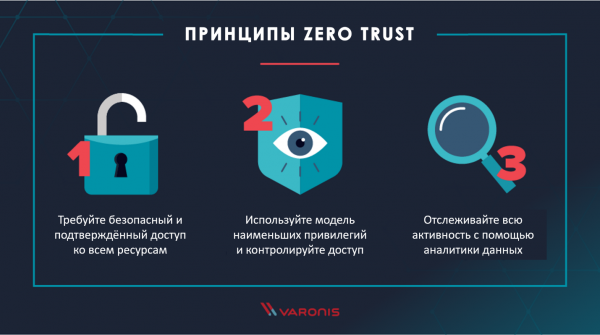
Eisen van veilige en gevalideerde toegang tot alle middelen
Het eerste basisprincipe van het Zero Trust-concept is van alle toegangsrechten op alle middelen. Elke keer dat een gebruiker een bestand, applicatie of cloudopslag benadert, moet de gebruiker opnieuw worden geauthenticeerd en geautoriseerd voor die specifieke resource.
U moet elke poging om toegang te krijgen tot uw netwerk beschouwen als een bedreiging totdat het tegendeel is bewezen, ongeacht uw hostingmodel en waar de verbinding vandaan komt.
Gebruik het principe van de minste privileges en controleer de toegang
is een beveiligingsparadigma dat de toegangsrechten van elke gebruiker beperkt tot het niveau dat nodig is voor hun werkzaamheden. Door de toegang voor elke medewerker te beperken, voorkomt u dat kwaadwillenden toegang krijgen tot een groot aantal gegevens via het compromitteren van één account.
Gebruik , om de minste privileges te bereiken en zakelijke eigenaren de mogelijkheid te geven om zelf de toegang tot hun beheerde gegevens te beheren. Voer regelmatig audits uit van de rechten en groepslidmaatschappen.
Houd alles bij
De principes van 'zero trust' impliceren monitoring en verificatie van alles. Het loggen van elke netwerkaanroep, bestandstoegang of e-mailbericht voor analyse op kwaadaardige activiteiten is niet iets wat één persoon of zelfs een heel team kan doen. Daarom gebruikt u bovenop de verzamelde logs om gemakkelijk bedreigingen in uw netwerk te detecteren, zoals , malware of verborgen datalekken.
Implementatie van het 'zero trust'-model
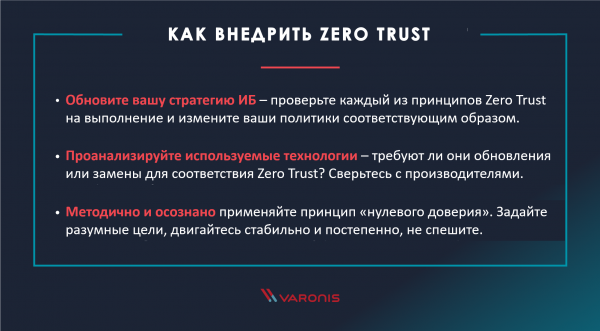
Laten we enkele belangrijke aanbevelingen geven voor de implementatie van het 'zero trust'-model:
- Werk elk element van uw informatiebeveiligingsstrategie bij om aan de principes van Zero Trust te voldoen: Controleer alle delen van uw huidige strategie op overeenstemming met de hierboven beschreven principes van 'zero trust' en pas deze indien nodig aan.
- Analyseer de gebruikte technologie-stack en controleer of deze moet worden bijgewerkt of vervangen om Zero Trust te bereiken: Vraag de fabrikanten van de gebruikte technologieën naar hun naleving van de principes van 'Zero Trust'. Neem contact op met nieuwe leveranciers om aanvullende oplossingen te vinden die nodig kunnen zijn voor de implementatie van de Zero Trust-strategie.
- Volg het principe van een methodische en doordachte benadering bij de implementatie van Zero Trust: stel meetbare taken en haalbare doelen voor jezelf. Zorg ervoor dat nieuwe oplossingleveranciers ook voldoen aan de gekozen strategie.
Zero Trust-model: vertrouw uw gebruikers
Het 'Zero Trust'-model komt niet helemaal overeen met zijn naam, maar de uitdrukking 'vertrouw niemand, controleer alles' klinkt aan de andere kant niet zo goed. Je moet echt vertrouwen op je gebruikers, als (en dat is echt een grote 'als') als zij een adequaat niveau van autorisatie hebben doorlopen en uw monitoringtools niets verdachts hebben ontdekt.
Het 'Zero Trust'-principe met Varonis
Bij de implementatie van het Zero Trust-principe stelt Varonis een risk-based benadering voor data beveiliging:
- Varonis scant toegangsrechten en de mapstructuur om een , de business-eigenaren van gegevens aan te wijzen en toegangsrechtenbeheer door de eigenaren zelf te organiseren.
- Varonis analyseert de inhoud en identificeert kritieke gegevens om een extra beveiligings- en monitoringniveau toe te voegen aan de meest belangrijke informatie, evenals om te voldoen aan wettelijke vereisten.
- Varonis volgt en analyseert de toegang tot bestanden, activiteiten in Active Directory, VPN, DNS, Proxy en e-mail voor van het gedrag van elke gebruiker in uw netwerk.
vergelijkt de huidige activiteit met het standaard gedragspatroon om verdachte acties te identificeren en genereert een beveiligingsincident met aanbevelingen voor vervolgstappen voor elke gedetecteerde dreiging. - Varonis biedt de basis voor monitoring, classificatie, beheer van machtigingen en het opsporen van bedreigingen, die nodig is voor de implementatie van het 'Zero Trust'-principe in uw netwerk.
Waarom specifiek het Zero Trust-model?
De Zero Trust-strategie biedt een aanzienlijk niveau van bescherming tegen datalekken en moderne cyberbedreigingen. Alles wat aanvallers nodig hebben om je netwerk binnen te dringen, is tijd en motivatie. Geen enkele firewall of wachtwoordbeleid zal hen stoppen. Het is noodzakelijk om interne barrières op te bouwen en alles te monitoren wat er gebeurt, om hun acties tijdens een hack op te sporen.
Bron: habr.com
