

Welkom bij de derde publicatie van de serie artikelen over Cisco ISE. Hieronder vindt u links naar alle artikelen in de serie:
In deze publicatie duiken we in de gasttoegang en bieden we een stapsgewijze handleiding voor de integratie van Cisco ISE en FortiGate om FortiAP - het toegangspunt van Fortinet - in te stellen (over het algemeen geschikt voor elk apparaat dat RADIUS CoA ondersteunt). RADIUS CoA — Change of Authorization).
Daarnaast voeg ik onze artikelen toe .
Opmerking: Check Point SMB apparaten ondersteunen RADIUS CoA niet.
Prachtig in het Engels beschrijft hoe je gasttoegang kunt creëren met behulp van Cisco ISE op Cisco WLC (Wireless Controller). Laten we het uitpluizen!
1. Inleiding
Gasttoegang (portaal) biedt internettoegang of toegang tot interne bronnen voor gasten en gebruikers die je niet toegang wilt geven tot je lokale netwerk. Er zijn 3 vooraf ingestelde types gastportalen (Guest portal):
Hotspot Guest portal — toegang tot het netwerk wordt aan gasten verleend zonder inloggegevens. Gewoonlijk moeten gebruikers de 'Gebruiksovereenkomst en privacybeleid' van het bedrijf accepteren voordat ze toegang krijgen tot het netwerk.
Sponsored-Guest portal — toegang tot het netwerk en inloggegevens moeten worden verstrekt door de sponsor — de gebruiker die verantwoordelijk is voor het aanmaken van gastaccounts op Cisco ISE.
Self-Registered Guest portal — in dit geval gebruiken gasten bestaande inloggegevens, of creëren ze zelf een account met inloggegevens, maar goedkeuring van de sponsor is vereist om toegang tot het netwerk te krijgen.
Met Cisco ISE kan je meerdere portalen gelijktijdig implementeren. Standaard ziet de gebruiker op het gastportaal het Cisco-logo en standaard algemene zinnen. Dit kan allemaal gepersonaliseerd worden, en het is zelfs mogelijk om verplichte advertenties te tonen voordat toegang wordt verleend.
De configuratie van gasttoegang kan in 4 hoofdsch stappen worden verdeeld: configuratie van FortiAP, totstandbrenging van connectiviteit tussen Cisco ISE en FortiAP, het creëren van een gastportaal en het instellen van toegang beleidsregels.
2. Configuratie van FortiAP op FortiGate
FortiGate is de controller voor toegangspunten en alle instellingen worden daarop uitgevoerd. FortiAP-toegangspunten ondersteunen PoE, dus zodra je deze via Ethernet op het netwerk aansluit, kun je beginnen met de configuratie.
1) Ga op FortiGate naar het tabblad WiFi & Switch Controller > Managed FortiAPs > Create New > Managed APGebruik het unieke serienummer van het toegangspunt dat op het toegangspunt zelf staat vermeld om het als object toe te voegen. Het kan ook automatisch worden gedetecteerd, klik dan op Autoriseren met de rechtermuisknop.
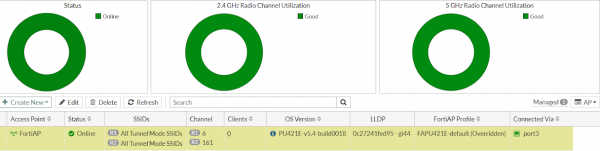
2) De instellingen van FortiAP kunnen standaard zijn; laat ze bijvoorbeeld zoals op de screenshot. Ik raad sterk aan om de 5 GHz-modus in te schakelen, aangezien sommige apparaten geen 2.4 GHz ondersteunen.
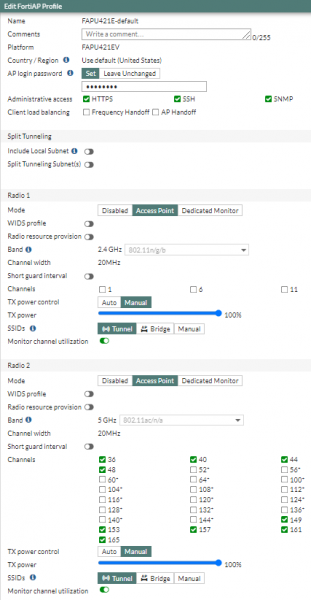
3) Ga vervolgens naar het tabblad WiFi & Switch Controller > FortiAP Profielen > Nieuwe maken waar we een profiel voor het toegangspunt aanmaken (802.11 protocolversie, SSID modus, kanaalfrequentie en hun aantal).
Voorbeeld van FortiAP-instellingen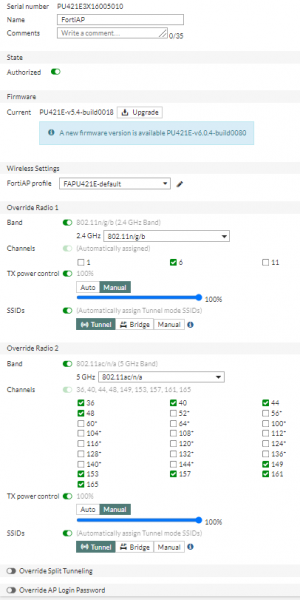
4) De volgende stap is het aanmaken van een SSID. Ga naar het tabblad WiFi & Switch Controller > SSIDs > Nieuwe maken > SSID. Hier moet het volgende worden ingesteld:
adresruimte voor het gast WLAN — IP/Netmask
RADIUS Accounting en Secure Fabric Connection in het veld Administratieve Toegang
Optie Apparata Detectie
SSID en de optie SSID Broadcast
Instellingen Beveiligingsmodus > Captive Portal
Authenticatieportaal — Extern en plak de link naar het aangemaakte gastportaal uit Cisco ISE uit punt 20
Gebruikersgroep — Gastgroep — Extern — voeg RADIUS toe op Cisco ISE (punt 6 en verder)
Voorbeeld van SSID-instellingen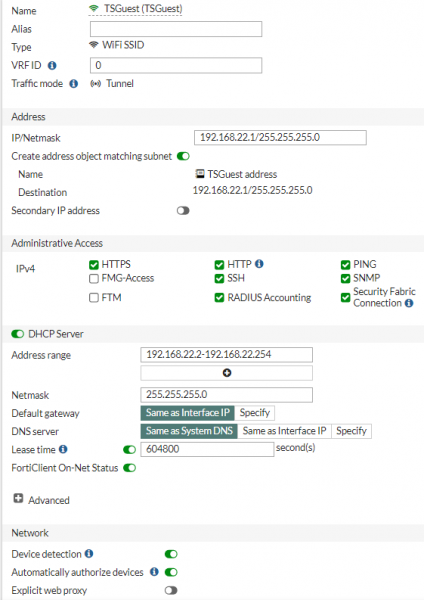
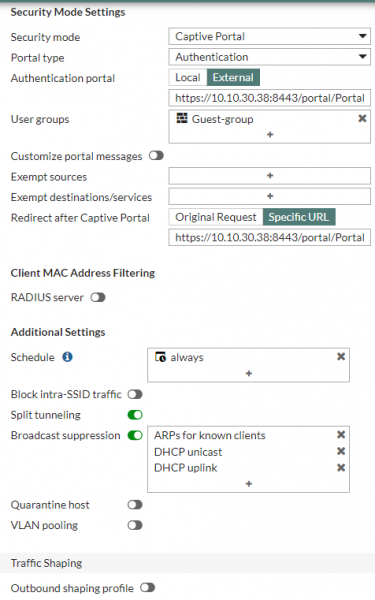
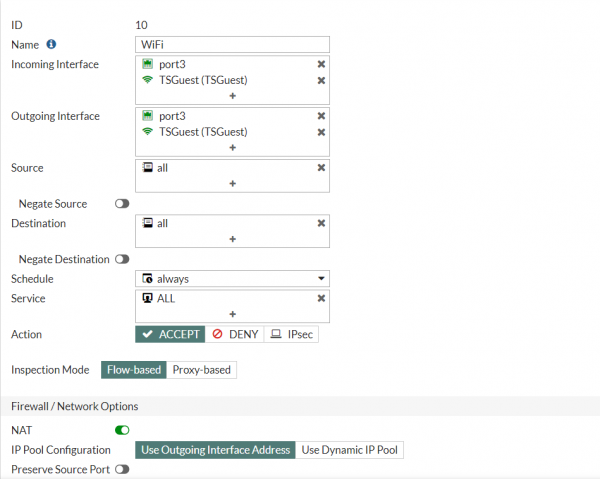
5) Vervolgens moeten we regels maken in het toegangsbeleid op FortiGate. Ga naar het tabblad Beleid & Objecten > Firewallbeleid en maak een regel van de volgende aard:
3. RADIUS-instellingen
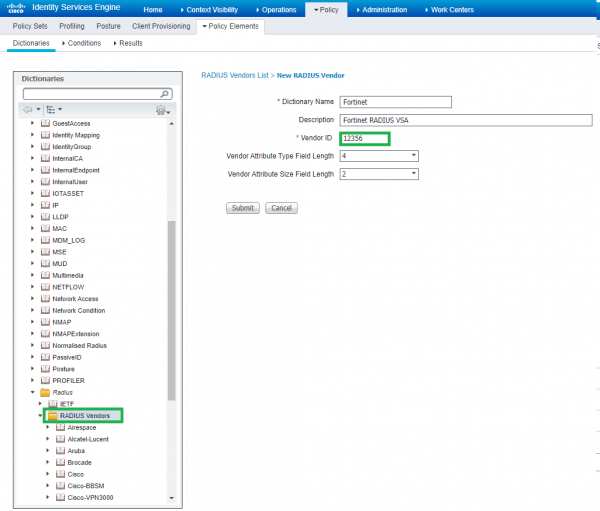
6) Ga naar de webinterface van Cisco ISE, naar het tabblad Beleid > Beleidelementen > Woordenboeken > Systeem > RADIUS > RADIUS-leveranciers > Toevoegen. In dit tabblad voegen we de ondersteunde RADIUS-protocollen van Fortinet toe, omdat bijna elke leverancier zijn eigen specifieke attributen heeft — VSA (Vendor-Specific Attributes).
De lijst van RADIUS-attributen van Fortinet is te vinden . VSA's onderscheiden zich door een uniek nummer van de Vendor ID. Voor Fortinet is deze ID = 12356. Volledige VSA is gepubliceerd door de IANA-organisatie.
7) Geef een naam aan het woordenboek, geef aan Vendor ID (12356) en klik op Indienen.
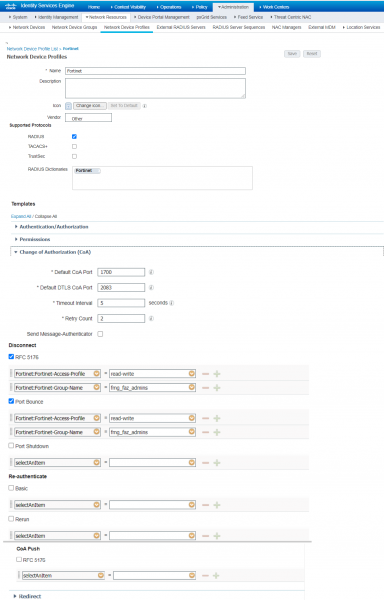
8) Ga vervolgens naar Beheer > Netwerkapparaatprofielen > Toevoegen en maak een nieuw apparaatprofiel. In het veld RADIUS-woordenboeken selecteert u het eerder aangemaakte Fortinet RADIUS-woordenboek en kiest u CoA-methoden om deze later in het beleid ISE te gebruiken. Ik heb RFC 5176 en Port Bounce (shutdown/no shutdown van de netwerkinterface) en de bijbehorende VSA gekozen:
Fortinet-Access-Profile = read-write
Fortinet-Group-Name = fmg_faz_admins
9) Vervolgens moet u FortiGate toevoegen voor verbinding met ISE. Ga daarvoor naar het tabblad Beheer > Netwerkbronnen > Netwerkapparaatprofielen > Toevoegen. Bewerk de velden Naam, Leverancier, RADIUS-woordenboeken (IP-adres wordt gebruikt voor FortiGate, niet voor FortiAP).
Voorbeeld van RADIUS-configuratie aan de ISE-zijde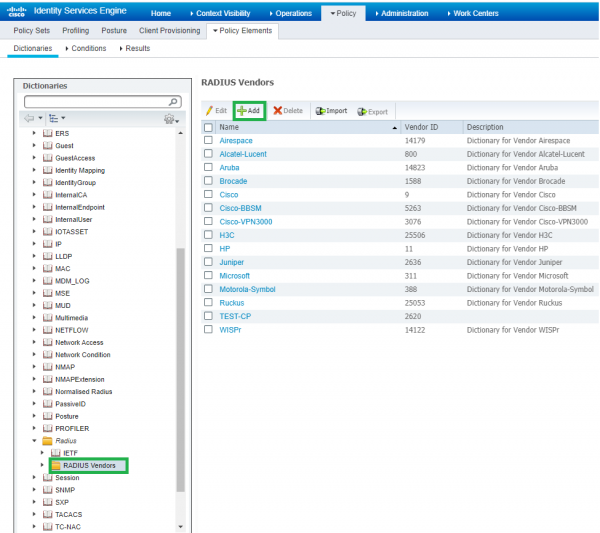
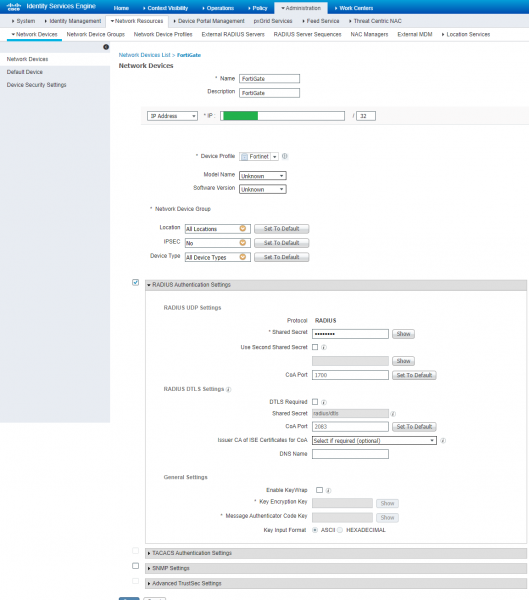
10) Vervolgens moet RADIUS aan de FortiGate-zijde worden ingesteld. Ga in de webinterface van FortiGate naar User & Authentication > RADIUS Servers > Maak nieuw aan. Geef een naam, IP-adres en Shared secret (wachtwoord) op uit de vorige stap. Klik daarna op Test gebruikersgegevens en voer willekeurige inloggegevens in die via RADIUS kunnen worden opgevraagd (bijvoorbeeld een lokale gebruiker op Cisco ISE).
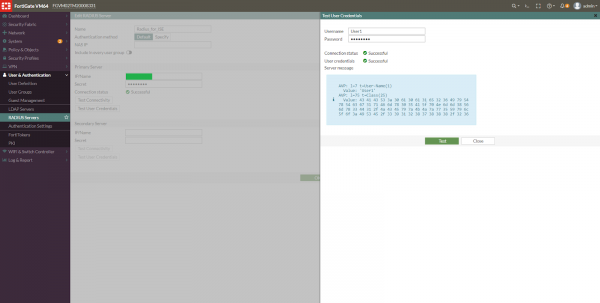
11) Voeg de RADIUS-server toe aan de groep Guest-Group (maak deze aan als deze er niet is), net als externe gebruikersbronnen.
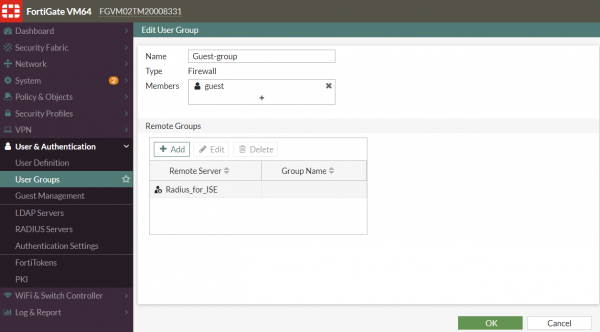
12) Vergeet niet de groep Guest-Group toe te voegen aan de SSID die we eerder in punt 4 hebben aangemaakt.
4. Instellingen voor gebruikersauthenticatie
13) Optioneel kunt u een certificaat importeren naar de gastportal ISE of een self-signed certificaat aanmaken onder het tabblad Work Centers > Gasttoegang > Beheer > Certificering > Systeemcertificaten.
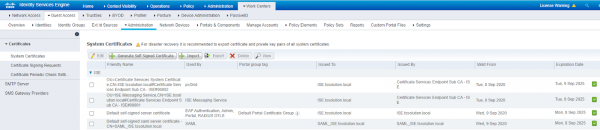
14) Ga vervolgens naar het tabblad Work Centers > Gasttoegang > Identiteitsgroepen > Gebruikersidentiteitsgroepen > Voeg toe maak een nieuwe gebruikersgroep voor gasttoegang aan, of gebruik de standaard aangemaakte groepen.
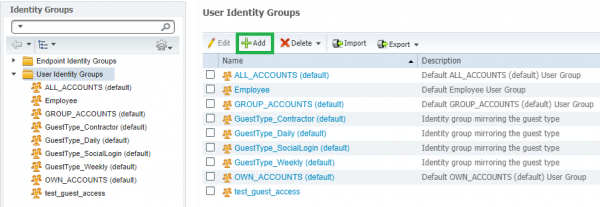
15) Vervolgens gaat u naar het tabblad Beheer > Identiteiten maak gastgebruikers aan en voeg ze toe aan de groepen uit de vorige stap. Als u externe accounts wilt gebruiken, sla deze stap dan over.
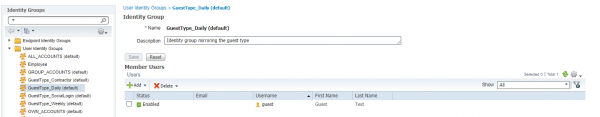
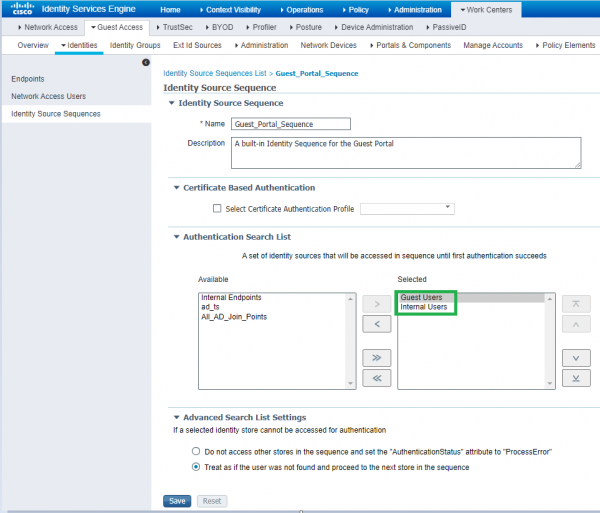
16) Ga daarna naar de instellingen Work Centers > Gasttoegang > Identiteiten > Identiteitsbronvolgorde > Gastportalvolgorde — dit is de vooraf ingestelde volgorde voor de authenticatie van gastgebruikers. En in het veld Authenticatiezoeklijst kies de volgorde voor gebruikersauthenticatie.
17) Voor het informeren van gasten met een eenmalig wachtwoord kunt u SMS-providers of een SMTP-server voor dit doel configureren. Ga naar het tabblad Work Centers > Gasttoegang > Beheer > SMTP-server of SMS Gateway Providers voor deze instellingen. In het geval van een SMTP-server moet er een account voor ISE worden aangemaakt en moeten de gegevens in dit tabblad worden opgegeven.
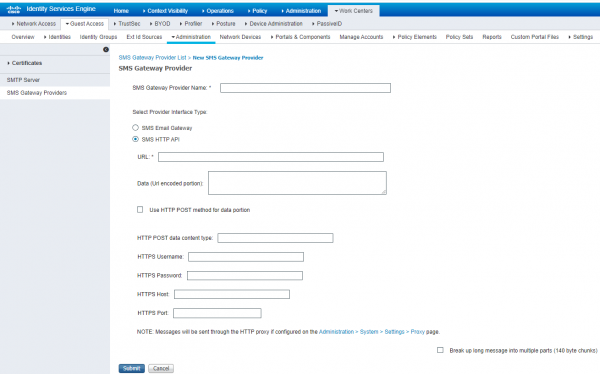
18) Voor SMS-meldingen gebruikt u het overeenkomstige tabblad. In ISE zijn er vooraf ingestelde profielen voor populaire SMS-providers, maar het is beter om uw eigen aan te maken. Gebruik deze profielen als voorbeeld voor de instellingen SMS Email Gatewayof SMS HTTP API.
Voorbeeld van SMTP-server- en SMS-gatewayconfiguratie voor een eenmalig wachtwoord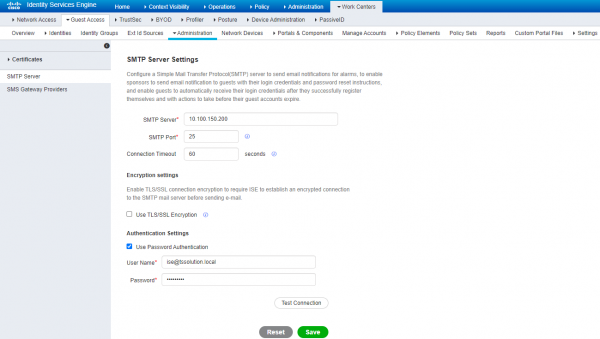
5. Configuratie van de gastportal
19) Zoals eerder vermeld, zijn er 3 types vooraf geïnstalleerde gastenportalen: Hotspot, Gesponsord en Zelfregistratied. Ik stel voor de derde optie te kiezen, omdat deze het meest gebruikelijk is. In ieder geval zijn de instellingen in hoge mate identiek. We gaan verder naar het tabblad Work Centers > Guest Access > Portals & Components > Guest Portals > Zelfregistratie Gastenportaal (standaard).
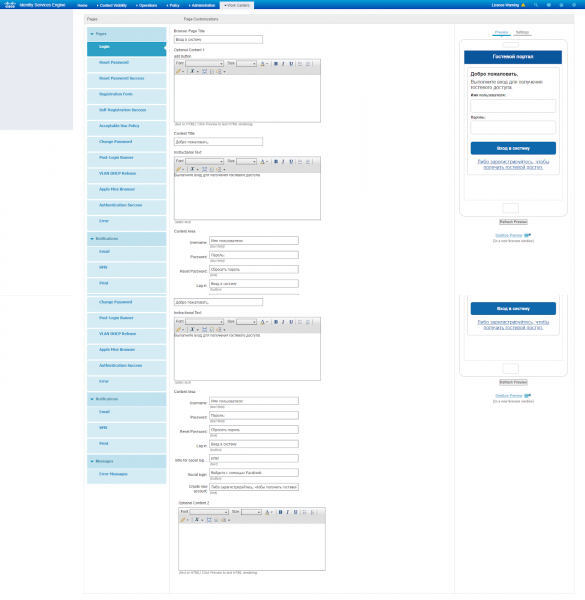
20) Ga vervolgens naar het tabblad Portal Page Customization en kies “Bekijk in het Nederlands — Nederlands”, zodat het portaal in het Nederlands wordt weergegeven. U kunt de tekst van elk tabblad wijzigen, uw logo toevoegen en nog veel meer. Rechts in de hoek is er een voorbeeld van het gastenportaal voor een beter overzicht.
Voorbeeld van het instellen van het gastenportaal voor zelfregistratie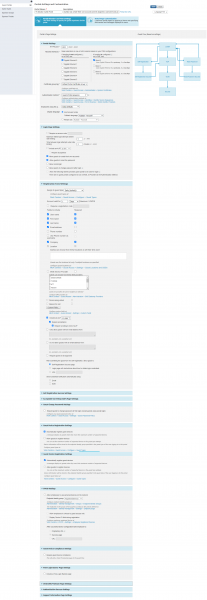
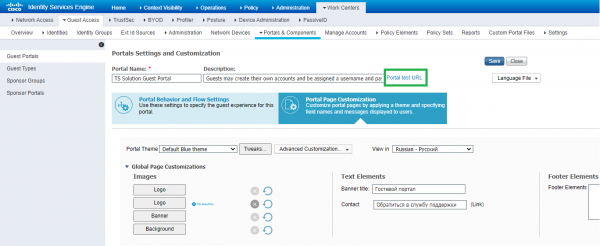
21) Klik op de zin “Portal test URL” en kopieer de URL van het portaal in de SSID op de FortiGate in stap 4. Een voorbeeld van de URL
Om uw domein weer te geven, moet u een certificaat uploaden naar het gastenportaal, zie stap 13.
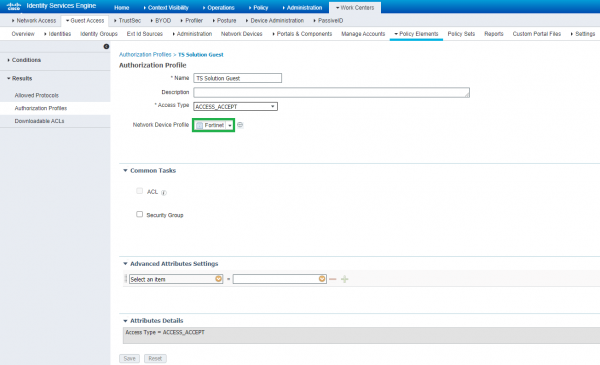
22) Ga naar het tabblad Work Centers > Guest Access > Policy Elements > Results > Authorization Profiles > Voeg toe om een autorisatieprofiel te creëren voor het eerder aangemaakte Network Device Profile.
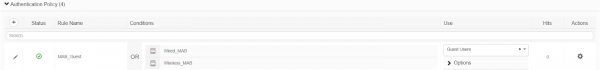
23) Op het tabblad Work Centers > Guest Access > Policy Sets bewerk het toegangbeleid voor WiFi-gebruikers.

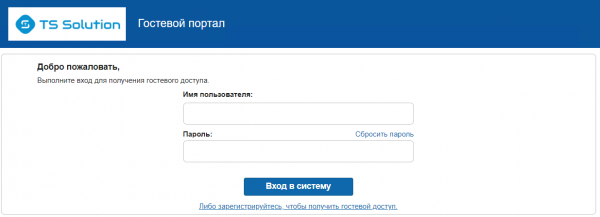
24) Laten we proberen verbinding te maken met de gasten-SSID. Ik word meteen doorgestuurd naar de inlogpagina. Hier kunt u inloggen met het gastaccount, lokaal aangemaakt op ISE, of u kunt zich registreren als gastgebruiker.
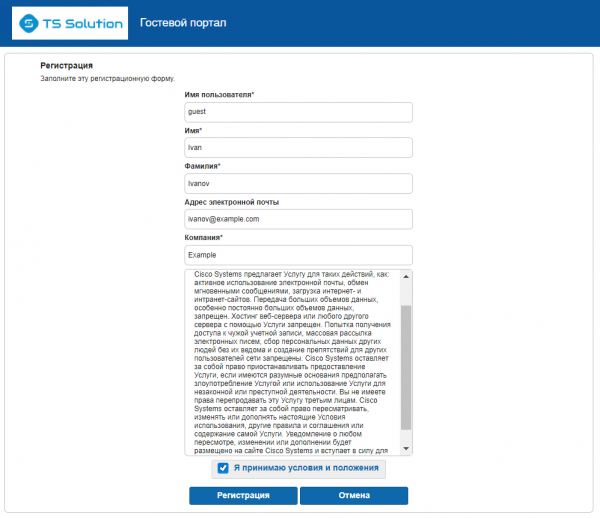
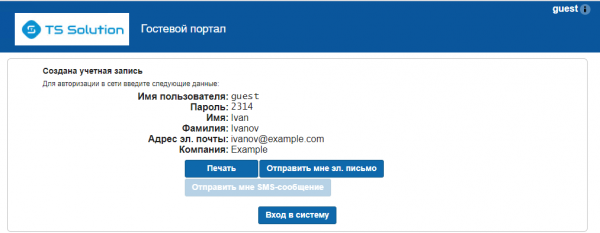
25) Als u voor de zelfregistratieoptie heeft gekozen, kunt u de eenmalige inloggegevens via e-mail, SMS versturen of afdrukken.
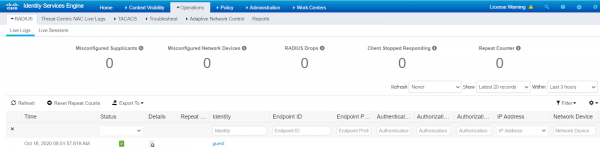
26) Op het tabblad RADIUS > Live Logs in Cisco ISE zult u de bijbehorende inloglogs zien.
6. Conclusie
In dit lange artikel hebben we succesvol de gasten toegang op Cisco ISE ingesteld, waar FortiGate fungeert als controller van de toegangspunten en FortiAP als toegangspunt. Dit resulteerde in een niet-triviale integratie, die opnieuw de brede toepassing van ISE aantoont.
Voor testinformatie over Cisco ISE kunt u contact opnemen met , en blijf bovendien op de hoogte van de updates op onze kanalen (, , , , ).
Bron: habr.com
