

1. Inleiding
Elke onderneming, zelfs de kleinste, heeft behoefte aan authenticatie, autorisatie en gebruikersbeheer (de AAA-protocolsuite). In het begin kan AAA goed worden geïmplementeerd met protocollen zoals RADIUS, TACACS+ en DIAMETER. Echter, naarmate het aantal gebruikers en de onderneming groeit, neemt ook het aantal taken toe: maximale zichtbaarheid van hosts en BYOD-apparaten, multi-factor authenticatie, het creëren van meervoudige toegangsbeleid en nog veel meer.
Voor dergelijke taken is de NAC (Network Access Control) oplossingen klasse uitermate geschikt — netwerktoegangscontrole. In deze serie artikelen gewijd aan (Identity Services Engine) — een NAC-oplossing die gebruikers toegang tot het interne netwerk biedt met inachtneming van de context, zullen we de architectuur, initiatie, configuratie en licentiering van de oplossing in detail bespreken.
Laten we kort herinneren dat Cisco ISE het volgende mogelijk maakt:
Snel en eenvoudig gasttoegang creëren in een speciale WLAN;
BYOD-apparaten detecteren (bijvoorbeeld de thuiskomputers van werknemers die ze naar het werk hebben meegenomen);
Beleid centraal beheren en toepassen op domein- en niet-domeingebruikers met behulp van beveiligingsgroeplabels (SGT) (de technologie );
Controleren of computers beschikken over bepaalde software en voldoen aan standaarden (posturing);
Eind- en netwerkapparaten classificeren en profileren;
Zichtbaarheid van eindapparaten bieden;
Gebruikerslogboeken van evenementen logon/logoff, hun identiteiten naar de NGFW sturen voor het opstellen van user-based beleid;
Natuurlijk integreren met Cisco StealthWatch en verdachte hosts die betrokken zijn bij beveiligingsincidenten in quarantaine plaatsen ();
En andere standaard functies voor de AAA-server.
Collega's in de branche hebben al eerder over Cisco ISE geschreven, dus ik raad aan om verder te lezen: ,.
2. Architectuur
In de architectuur van de Identity Services Engine zijn er 4 entiteiten (nodes): de beheer node (Policy Administration Node), de policy distributie node (Policy Service Node), de monitoring node (Monitoring Node) en de PxGrid node (PxGrid Node). Cisco ISE kan worden ingericht als een standalone (op zichzelf staand) of gedistribueerde (distributed) installatie. In de standalone variant bevinden alle entiteiten zich op één virtuele machine of fysieke server (Secure Network Servers — SNS), terwijl in de gedistribueerde configuratie de nodes zijn verdeeld over verschillende apparaten.
Policy Administration Node (PAN) — een vereiste node die alle administratieve taken op Cisco ISE mogelijk maakt. Deze behandelt alle systeemconfiguraties die verband houden met AAA. In een gedistribueerde configuratie (nodes kunnen als aparte virtuele machines worden geïnstalleerd) kunt u maximaal twee PAN's hebben voor redundantie — Active/Standby modus.
Policy Service Node (PSN) — een vereiste node die toegang tot het netwerk, status, gasttoegang, klantdiensten en profilering biedt. PSN evalueert het beleid en past het toe. Gewoonlijk worden er meerdere PSN's geïnstalleerd, vooral in een gedistribueerde configuratie, voor een meer redundante en gedistribueerde werking. Uiteraard worden deze nodes vaak in verschillende segments geplaatst, zodat er geen mogelijkheid voor geauthenticeerde en geautoriseerde toegang verloren gaat, zelfs niet voor een seconde.
Monitoring Node (MnT) — een vereiste node die logboeken van gebeurtenissen, logs van andere nodes en beleid in het netwerk opslaat. De MnT node biedt geavanceerde hulpmiddelen voor monitoring en probleemoplossing, verzamelt en correleert verschillende gegevens en biedt ook betekenisvolle rapporten. Cisco ISE staat maximaal twee MnT nodes toe, waardoor er redundantie ontstaat — Active/Standby modus. Niettemin verzamelen beide nodes logs, zowel de actieve als de passieve.
PxGrid Node (PXG) — een node die het PxGrid protocol toepast en communicatie tussen andere apparaten mogelijk maakt die PxGrid ondersteunen.
— een protocol dat de integratie van IT- en beveiligingsinfrastructuurproducten van verschillende leveranciers mogelijk maakt: bewakingssystemen, systemen voor het detecteren en voorkomen van indringers, platforms voor het beheer van beveiligingsbeleid en veel andere oplossingen. Cisco PxGrid stelt gebruikers in staat om context eenzijdig of tweezijdig uit te wisselen met vele platforms zonder dat API's nodig zijn, waardoor de technologie kan worden gebruikt. (SGT-labels), beleid voor ANC (Adaptive Network Control) te wijzigen en toe te passen, en ook apparaatprofilering — het bepalen van het apparaatmodel, besturingssysteem, locatie en meer.
In de configuratie met hoge beschikbaarheid repliceren PxGrid-nodes informatie tussen nodes via PAN. Als de PAN wordt uitgeschakeld, stopt de PxGrid-node met het authentiseren, autoriseren en registreren van gebruikers.
Hieronder staat schematisch weergegeven hoe verschillende entiteiten van Cisco ISE in een bedrijfsnetwerk werken.
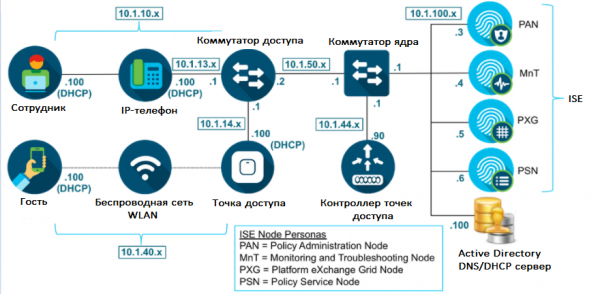 Figuur 1. Architectuur van Cisco ISE
3. Vereisten
Cisco ISE kan, net als de meeste moderne oplossingen, virtueel of fysiek worden geïmplementeerd als een afzonderlijke server.
Fysieke apparaten met geïnstalleerde Cisco ISE-software worden SNS (Secure Network Server) genoemd. Ze komen in drie modellen: SNS-3615, SNS-3655 en SNS-3695 voor kleine, middelgrote en grote bedrijven. In tabel 1 is de informatie uit SNS.
Tabel 1. Vergelijkingstabel van SNS voor verschillende schalen
Parameter
SNS 3615 (Klein)
SNS 3655 (Middelgroot)
SNS 3695 (Groot)
Aantal ondersteunde eindapparaten in een standalone-installatie
10000
25000
50000
Aantal ondersteunde eindapparaten voor elke PSN
10000
25000
100000
CPU (Intel Xeon 2.10 GHz)
8 cores
12 cores
12 cores
RAM
32 GB (2 x 16 GB)
96 GB (6 x 16 GB)
256 GB (16 x 16 GB)
HDD
1 x 600 GB
4 x 600 GB
8 x 600 GB
Hardware RAID
No
RAID 10, aanwezigheid van een RAID-controller
RAID 10, aanwezigheid van een RAID-controller
Netwerkinterfaces
2 x 10Gbase-T
4 x 1Gbase-T
2 x 10Gbase-T
4 x 1Gbase-T
2 x 10Gbase-T
4 x 1Gbase-T
Wat betreft virtuele implementaties worden hypervisors als VMware ESXi (minimaal versie 11 aanbevolen voor ESXi 6.0), Microsoft Hyper-V en Linux KVM (RHEL 7.0) ondersteund. De middelen moeten ongeveer hetzelfde zijn als in de bovenstaande tabel, of meer. De minimale vereisten voor een virtuele machine voor kleine bedrijven zijn echter: 2 CPU met een frequentie van 2.0 GHz of hoger, 16 GB RAM en 200 GB HDD.
Voor het verduidelijken van de overige details van de implementatie van Cisco ISE kunt u contact opnemen met of met , .
4. Installatie
Net als de meeste andere Cisco-producten kan ISE op verschillende manieren worden getest:
– cloudservice van vooraf geïnstalleerde laboratoriummodellen (een Cisco-account is vereist);
– aanvraag van bepaalde Cisco-software (methode voor partners). U maakt een case met de volgende typische beschrijving: Producttype [ISE], ISE-software [ise-2.7.0.356.SPA.x8664], ISE-patch [ise-patchbundle-2.7.0.356-Patch2-20071516.SPA.x8664];
— neem contact op met een geautoriseerde partner voor het uitvoeren van een gratis pilotproject.
1) Nadat u de virtuele machine heeft aangemaakt, als u een ISO-bestand heeft aangevraagd en geen OVA-sjabloon, verschijnt er een venster dat vraagt om de installatie van ISE te kiezen. Hiervoor moet u in plaats van een gebruikersnaam en wachtwoord "setup«!
Opmerking: als u ISE uit een OVA-sjabloon heeft uitgerold, zijn de inloggegevens admin / MyIseYPass2 (dit en nog veel meer wordt vermeld in de officiële ).
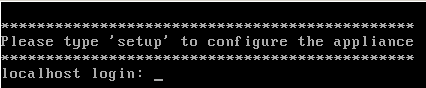 Figuur 2. Installatie van Cisco ISE
2) Vul vervolgens de vereiste velden in, zoals IP-adres, DNS, NTP en andere.
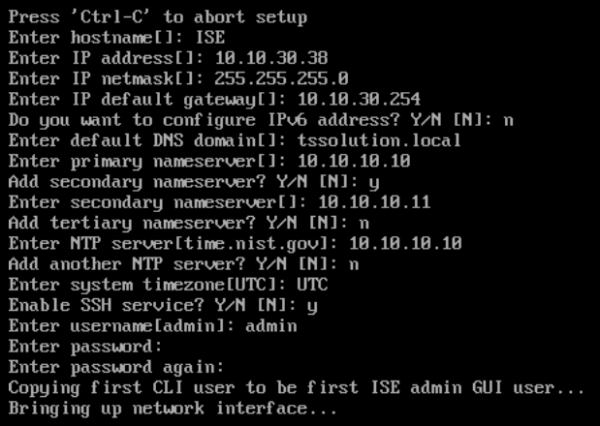 Figuur 3. Initialisatie van Cisco ISE
3) Daarna zal het apparaat opnieuw opstarten en kunt u verbinding maken via de webinterface op het eerder ingestelde IP-adres.
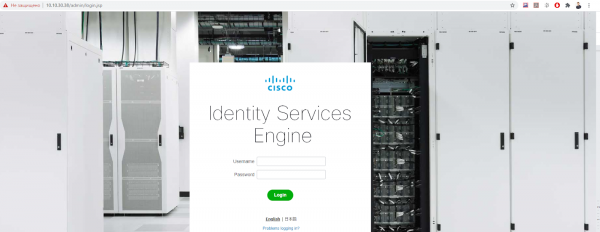 Figuur 4. Webinterface van Cisco ISE
4) Onder het tabblad Administration > System > Deployment kunt u kiezen welke nodes (entiteiten) zijn ingeschakeld op dat of dat apparaat. De PxGrid-node wordt hier ook ingeschakeld.
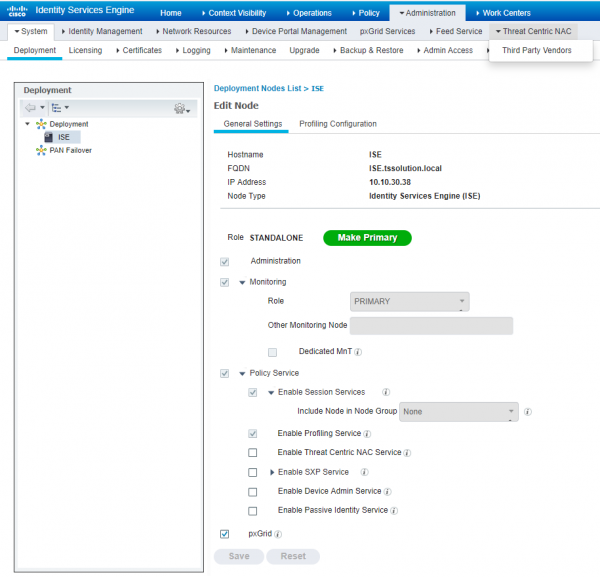 Figuur 5. Beheer van entiteiten in Cisco ISE
5) Ga vervolgens naar het tabblad Administration > System > Admin Access > Authentication ik raad aan om het wachtwoordbeleid, de methode voor authenticatie (certificaat of wachtwoord), de vervaldatum van het account en andere instellingen in te stellen.
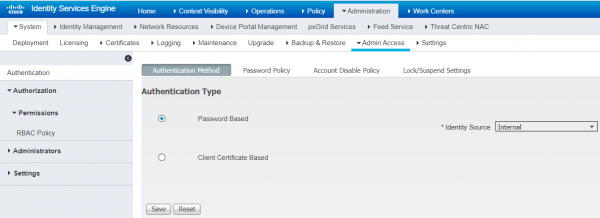 Figuur 6. Instelling van het type authenticatie
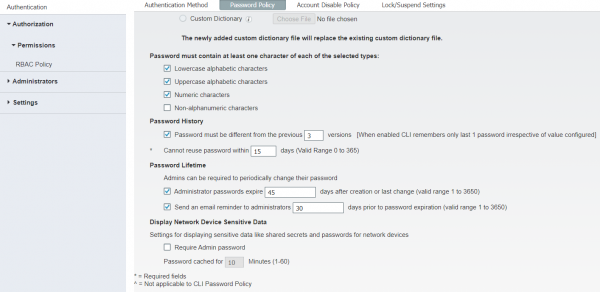 Figuur 7. Instellingen voor het wachtwoordbeleid
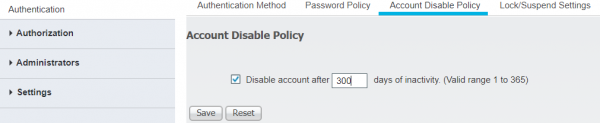 Figuur 8. Instelling van het uitschakelen van het account na vervaltijd
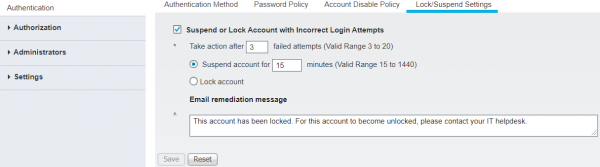 Figuur 9. Instelling van blokkering van accounts
6) Onder het tabblad Administration > System > Admin Access > Administrators > Admin Users > Add kunt u een nieuwe administrator aanmaken.
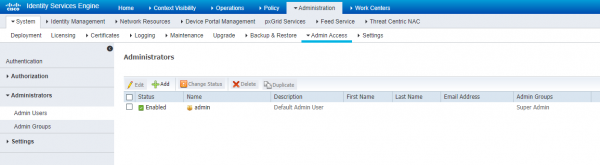 Figuur 10. Aanmaken van een lokale administrator in Cisco ISE
7) De nieuwe administrator kan deel uitmaken van een nieuwe groep of al vooraf ingestelde groepen. Het beheer van administratorgroepen gebeurt in dezelfde paneel onder het tabblad Admin Groups. In tabel 2 is informatie over de ISE-administrators, hun rechten en rollen samengebracht.
Tabel 2. Groepen van administrators in Cisco ISE, toegangslevels, rechten en beperkingen
Naam van de administratorgroep
Rechten
Beperkingen
Customization Admin
Aanpassing van gast- en sponsorportalen, beheer en personalisatie
Onmogelijkheid om beleid te wijzigen, rapporten te bekijken
Helpdesk Admin
Mogelijkheid om het hoofddashboard, alle rapporten, alarmen te bekijken en stromen te troubleshooten
Kan geen rapporten, alarmen of authenticatielogs wijzigen, aanmaken of verwijderen
Identity Admin
Beheer van gebruikers, privileges en rollen, mogelijkheid om logs, rapporten en alarmen te bekijken
Kan geen beleid wijzigen of taken op besturingssysteemniveau uitvoeren
MnT Admin
Volledige monitoring, rapporten, alarmen, logs en beheer ervan
Onmogelijk om enkele beleidsregels te wijzigen
Network Device Admin
Rechten om ISE-objecten aan te maken en te wijzigen, logs, rapporten en hoofd dashboard te bekijken
Kan geen beleid wijzigen of taken op besturingssysteemniveau uitvoeren
Policy Admin
Volledige controle over alle beleidsregels, wijziging van profielen en instellingen, rapportage bekijken
Onmogelijk om instellingen met inloggegevens, ISE-objecten uit te voeren
RBAC Admin
Alle instellingen op het tabblad Operations, configuratie van ANC-beleid, beheer van rapportages
Kan geen andere dan ANC-beleid wijzigen, taken op besturingssysteemniveau uitvoeren
Super Admin
Rechten voor alle instellingen, rapportage en beheer, kan inloggegevens van beheerders verwijderen en wijzigen
Kan geen ander profiel uit de groep Super Admin wijzigen of verwijderen
System Admin
Alle instellingen op het tabblad Operations, beheer van systeemeinstellungen, ANC-beleid, rapportage bekijken
Kan geen andere dan ANC-beleid wijzigen, taken op besturingssysteemniveau uitvoeren
External RESTful Services (ERS) Admin
Volledige toegang tot de REST API van Cisco ISE
Alleen voor autorisatie, beheer van lokale gebruikers, hosts en beveiligingsgroepen (SG)
External RESTful Services (ERS) Operator
Rechten voor lezen van de REST API van Cisco ISE
Alleen voor autorisatie, beheer van lokale gebruikers, hosts en beveiligingsgroepen (SG)
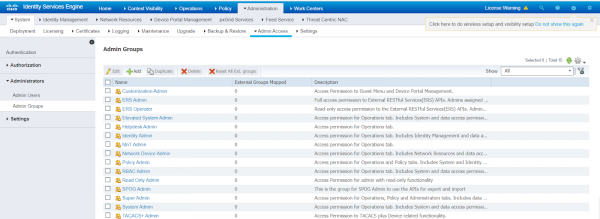 Figuur 11. Vooraf geïnstalleerde groepen van beheerders voor Cisco ISE
8) Daarnaast op het tabblad Authorization > Permissions > RBAC Policy Kan de rechten van vooraf geïnstalleerde beheerders bewerken.
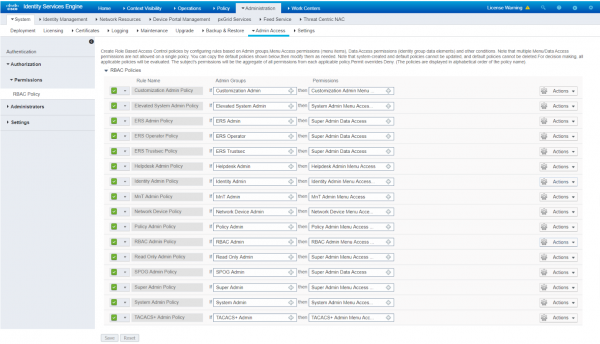 Figuur 12. Beheer van de rechten van vooraf geïnstalleerde profielen van beheerders voor Cisco ISE
9) Op het tabblad Administration > System > Settings Alle systeeminstellingen (DNS, NTP, SMTP en anderen) zijn beschikbaar. U kunt ze hier invullen als u ze hebt gemist tijdens de eerste initialisatie van het apparaat.
5. Conclusie
Dit is het einde van het eerste artikel. We hebben de effectiviteit van de NAC-oplossing van Cisco ISE, de architectuur, minimale vereisten en implementatieopties besproken, evenals de initiële installatie.
In het volgende artikel zullen we het creëren van accounts, de integratie met Microsoft Active Directory, en het creëren van gasttoegang bekijken.
Als je vragen hebt over dit onderwerp of hulp nodig hebt bij het testen van het product, neem dan contact met ons op via .
Volg onze updates op onze kanalen (, , , , ).
Bron: habr.com
