

31 maart is de internationale back-updag, en de week ervoor is altijd vol met verhalen over beveiliging. Op maandag hoorden we al over de gecompromitteerde Asus en 'drie niet-genoemde fabrikanten'. Bijzonder bijgelovige bedrijven zitten de hele week op hete kolen en maken back-ups. Dit komt omdat we allemaal een beetje nalatig zijn als het om beveiliging gaat: de een vergeet de veiligheidsgordel op de achterbank om te doen, de ander negeert de houdbaarheidsdatum van producten, iemand anders bewaart zijn inloggegevens onder het toetsenbord, of nog beter, schrijft alle wachtwoorden in een notitieboekje. Sommige individuen weten hun antivirussoftware uit te schakelen, 'omdat het de computer vertraagt', en gebruiken geen gescheiden toegangsrechten in bedrijfsystemen (welke geheimen zijn er in een bedrijf van 50 mensen!). Misschien heeft de mensheid gewoon nog niet het instinct van cyber-overleving ontwikkeld, dat in principe een nieuw basaal instinct kan worden.
Het bedrijfsleven heeft zulke instincten ook niet ontwikkeld. Simpele vraag: is een CRM-systeem een bedreiging voor de informatiebeveiliging of een instrument voor beveiliging? Waarschijnlijk kan niemand daar zo maar een eenduidig antwoord opgeven. Je moet hier beginnen, zoals we op Engelse les leerden: it depends... Het hangt af van de instellingen, de leveringsvorm van de CRM, de gewoonten en overtuigingen van de leverancier, de mate van nonchalant gedrag van de medewerkers, de vindingrijkheid van de kwaadwillenden. Uiteindelijk kan alles gekraakt worden. Hoe moeten we dan leven?
Zo kan informatiebeveiliging eruitzien in het MKB
CRM-systeem als bescherming
Gegevens over commerciële en operationele activiteiten beschermen en de klantenbasis veilig opslaan is een van de belangrijkste taken van CRM-systemen, en daarin is het belangrijker dan al het andere applicatiesoftware in het bedrijf.
Zeker, je bent dit artikel begonnen te lezen en lachte in je geest, denkend: wie heeft jouw informatie nodig? Als dat zo is, heb je waarschijnlijk geen ervaring met verkoop en weet je niet hoe gewild 'live' en hoogwaardige klantenbestanden en informatie over de methoden om met deze basis om te gaan zijn. De inhoud van een CRM-systeem is niet alleen interessant voor het management van het bedrijf, maar ook voor:
- Kwaadwillenden (zelden) — zij hebben een doel dat specifiek met jouw bedrijf samenhangt en zullen alle middelen inzetten om gegevens te verkrijgen: het omkopen van medewerkers, inbraak, het kopen van jouw gegevens van managers, interviews met managers enz.
- Medewerkers (vaak) die als insiders voor uw concurrenten kunnen optreden. Zij zijn gewoon bereid om de klantenbasis mee te nemen of te verkopen voor eigen gewin.
- Hobbyhackers (heel zelden) – u kunt slachtoffer worden van een inbraak in de cloud waar uw gegevens zich bevinden, of een netwerk kan worden gehackt. Misschien wil iemand uit nieuwsgierigheid uw gegevens ‘stelen’ (bijvoorbeeld gegevens van groothandels in de farmacie of alcohol – gewoon om te kijken).
Als iemand in uw CRM inbreekt, krijgt hij toegang tot uw operationele activiteiten, dat wil zeggen de gegevensmassa die u gebruikt om het grootste deel van uw winst te genereren. En vanaf het moment dat kwaadwillenden toegang krijgen tot het CRM-systeem, begint de winst in de handen te glimlachen van degene die de klantenbasis in handen heeft. Of van zijn partners en opdrachtgevers (lees: nieuwe werkgevers).
Een goede, betrouwbare kan deze risico's beperken en biedt nog veel extra voordelen op het gebied van beveiliging.
Dus, wat kan een CRM-systeem op het gebied van beveiliging?
(we vertellen dit aan de hand van, omdat we niet verantwoordelijk kunnen zijn voor anderen)
- Twee-factor-authenticatie met gebruik van een USB-sleutel en wachtwoord. ondersteunt de modus voor twee-factor-authenticatie voor gebruikers bij het inloggen in het systeem. In dit geval is het bij het inloggen, naast het invoeren van een wachtwoord, noodzakelijk om een USB-sleutel in de USB-poort van de computer te steken, die eerder is geconfigureerd. De twee-factor-authenticatiemodus helpt diefstal of onthulling van het wachtwoord te voorkomen.
Klikbaar
- Toegang vanaf vertrouwde IP-adressen en MAC-adressen. Om een verhoogde beveiliging te waarborgen, kan de toegang van gebruikers uitsluitend worden beperkt tot geregistreerde IP-adressen en MAC-adressen. Zowel interne IP-adressen in een lokaal netwerk als externe adressen kunnen als IP-adressen worden gebruikt als de gebruiker op afstand verbinding maakt (via internet).
- Domeinauthorisatie (Windows-authenticatie). Het opstarten van het systeem kan zo worden ingesteld dat er bij het inloggen geen wachtwoord van de gebruiker hoeft te worden ingevoerd. In dat geval vindt Windows-authenticatie plaats, die de gebruiker identificeert met behulp van WinAPI. Het systeem wordt opgestart onder die gebruiker wiens profiel op dat moment de computer aanstuurt.
- Een andere methode is privéklantenPrivé klanten zijn klanten die alleen zichtbaar zijn voor hun curator. Deze klanten worden niet weergegeven in de lijsten van andere gebruikers, zelfs niet als andere gebruikers de volledige set rechten hebben, inclusief beheerdersrechten. Op deze manier kan bijvoorbeeld een pool van bijzonder belangrijke klanten of een groep op een andere basis worden beschermd, die aan een betrouwbare manager wordt toevertrouwd.
- Mechanisme voor toegangsrechten — de standaard en primaire beveiligingsmaatregel in CRM. Om het beheer van gebruikersrechten te vereenvoudigen, worden rechten niet aan specifieke gebruikers toegewezen, maar aan sjablonen. Een gebruiker krijgt een bepaald sjabloon toegewezen, dat een specifieke set rechten bevat. Dit stelt elke werknemer — van nieuwkomer en stagiair tot directeur — in staat om bevoegdheden en toegangsrechten toe te wijzen die hen wel of niet toegang geven tot vertrouwelijke gegevens en belangrijke commerciële informatie.
- Automatisch gegevensback-upsysteem (back-ups), configureerbaar met behulp van de scripts server .
Dit is een implementatie van beveiliging aan de hand van een enkel systeem; elke leverancier heeft zijn eigen beleid. Maar het CRM-systeem beschermt echt uw informatie: u kunt zien wie en wanneer een bepaald rapport heeft gedownload, wie welke gegevens heeft bekeken, wie export heeft gedaan en nog veel meer. Zelfs als u pas later over een kwetsbaarheid komt te weten, zult u de daad niet zonder gevolgen laten en kunt u de medewerker die het vertrouwen en de loyaliteit van het bedrijf heeft misbruikt, gemakkelijk identificeren.
Ontspan je? Te vroeg! Deze beveiliging kan, bij nalatigheid en het negeren van beveiligingsproblemen, tegen u werken.
CRM-systeem als bedreiging
Als uw bedrijf al één pc heeft, is dit al een bron van cyberdreigingen. De mate van bedreiging groeit evenredig met het aantal werkstations (en werknemers) en de diversiteit van de geïnstalleerde en gebruikte software. Ook met CRM-systemen is het niet eenvoudig — want dit is een programma dat bedoeld is om de belangrijkste en kostbare activa te bewaren en te verwerken: de klantenbasis en commerciële informatie, terwijl we hier verhalen over de veiligheid ervan vertellen. In werkelijkheid is het helemaal niet zo somber, en met de juiste aanpak zult u van CRM-systemen niets minder dan voordelen en veiligheid ontvangen.
Wat zijn de tekenen van een gevaarlijk CRM-systeem?
Laten we beginnen met een korte excursie naar de basis. CRM-systemen zijn er in cloud- en desktopversies. Cloudoplossingen hebben een database die niet bij u in het bedrijf staat, maar in een privé- of openbaar cloud in een datacenter (bijvoorbeeld, je zit in Tsjeljabinsk en je database draait in een super gaaf datacenter in Moskou, omdat de CRM-leverancier dat heeft beslist en hij een contract heeft met deze provider). Desktopoplossingen (ook on-premise of servers genoemd — wat al minder juist is) baseren hun database op uw eigen servers (nee, teken geen enorme serverruimte met dure racks voor je geestesoog, in het MKB is het meestal één server of zelfs een gewone pc van moderne configuratie), dat wil zeggen fysiek bij u op kantoor.
Ongeautoriseerde toegang kan worden verkregen tot beide types CRM-systemen, maar de snelheid en eenvoud van toegang verschillen, vooral als we het hebben over het MKB, dat zich niet al te veel bekommert om informatiebeveiliging.
Teken van gevaar nr. 1
De reden voor de hogere kans op problemen met gegevens in een cloud systeem zijn de relaties die verschillende schakels met zich meebrengen: u (huurder van de CRM) — leverancier — provider (er kan een iets langere versie zijn: u — leverancier — IT-outsourcer van de leverancier — provider). 3-4 schakels in de relaties hebben meer risico's dan 1-2: er kan een probleem optreden aan de kant van de leverancier (wijziging van het contract, niet-betaling van de diensten van de provider), aan de kant van de provider (overmacht, hack, technische problemen), aan de kant van de outsourcer (verandering van manager of engineer), enzovoort. Natuurlijk proberen grote leveranciers reserve datacenters te hebben, risico's te beheren en hun eigen DevOps-afdeling te onderhouden, maar dat sluit problemen niet uit.
Desktop CRM wordt over het algemeen niet gehuurd, maar aangeschaft door een bedrijf, waardoor de relaties eenvoudiger en transparanter zijn: de leverancier configureert tijdens de implementatie van de CRM de nodige beveiligingsniveaus (van toegangsrechten en fysiek USB-sleutel tot het onderbrengen van de server in een betonnen muur, enz.) en geeft het beheer over aan het bedrijf dat de CRM bezit, dat de beveiliging kan uitbreiden, een systeembeheerder kan inhuren of indien nodig kan terugvallen op zijn softwareleverancier. De problemen beperken zich tot het werken met medewerkers, netwerkbeveiliging en fysieke beveiliging van informatie. In het geval van het gebruik van een desktop CRM zal zelfs een volledige internetuitval de werking niet stopzetten, omdat de database zich in het 'eigen' kantoor bevindt.
Een van onze medewerkers die heeft gewerkt bij een bedrijf dat cloud-gebaseerde geïntegreerde kantoorsoftware, inclusief CRM, heeft ontwikkeld, vertelt over cloudtechnologieën. ‘Bij een van mijn banen heeft het bedrijf iets gemaakt dat erg lijkt op een basis CRM, en alles was verbonden met online documenten, enz. Op een dag zagen we in GA een anomalistische activiteit van een van de klanten-abonnees. Hoe groot was onze verbazing als analisten toen we, hoewel we geen ontwikkelaars waren maar wel een hoog niveau van toegang hadden, eenvoudig de link konden openen naar de interface die de klant gebruikte en konden zien wat dat voor een populaire tabel was. Overigens lijkt het erop dat de klant niet wilde dat iemand deze commerciële gegevens zag. Ja, dit was een bug, en deze werd jarenlang niet verholpen - naar mijn mening is het probleem nog steeds niet opgelost. Sindsdien ben ik een voorstander van desktop en heb ik niet veel vertrouwen in clouds, hoewel we ze natuurlijk ook gebruiken in ons werk en persoonlijke leven, waar we ook grappige blunders hebben meegemaakt.’
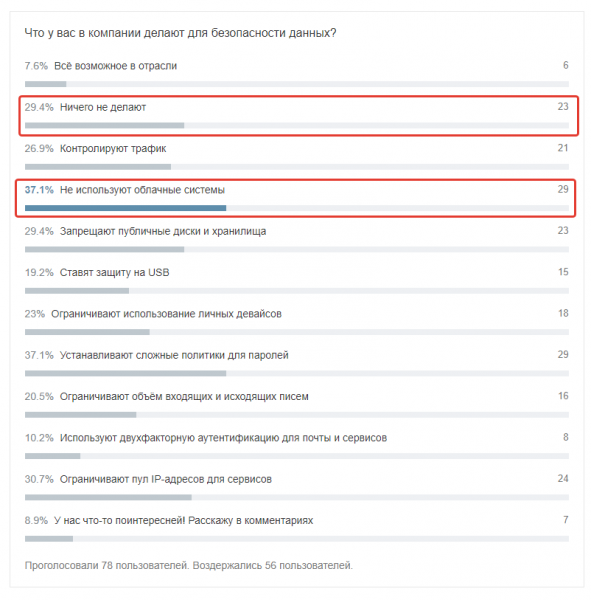
Uit onze enquête op Habr, en dit zijn medewerkers van geavanceerde bedrijven
Verlies van gegevens uit een cloud CRM-systeem kan te wijten zijn aan gegevensverlies door serverstoringen, onbeschikbaarheid van servers, overmacht, stopzetting van de activiteiten van de leverancier, enz. De cloud biedt constante, continue toegang tot internet, en de beveiliging moet ongekend zijn: op codieniveau, toegangsrechten, aanvullende maatregelen voor cyberbeveiliging (zoals tweefactorauthenticatie).
Waarschuwingssignaal nummer 2
Het gaat niet alleen om één teken, maar om een groep kenmerken die verband houden met de leverancier en zijn beleid. Laten we enkele belangrijke voorbeelden opsommen waarmee wij en onze medewerkers te maken hebben gehad.
- De leverancier kan een onvoldoende betrouwbare datacentrum kiezen waar de databases van klanten worden gehost. Hij bespaart kosten, controleert de SLA niet en berekent de belasting niet, en het resultaat zal fataal zijn voor u.
- De leverancier kan weigeren het recht te geven om de service over te zetten naar het door u gekozen datacentrum. Dit is een vrij veelvoorkomende beperking voor SaaS.
- De leverancier kan een juridische of economische conflict met de cloudprovider hebben, waardoor acties zoals back-up of bijvoorbeeld snelheid tijdens conflicten kunnen worden beperkt.
- De service voor het maken van back-ups kan tegen een aparte prijs worden aangeboden. Dit is een gebruikelijke praktijk die klanten van CRM-systemen alleen ontdekken op het moment dat de back-up nodig is, namelijk in het meest kritieke en kwetsbare moment.
- Medewerkers van de leverancier kunnen onbelemmerde toegang hebben tot de gegevens van klanten.
- Er kunnen datalekken van welke aard dan ook optreden (menselijke fouten, fraude, hackers, enz.).
Deze problemen doen zich meestal voor bij kleine of jonge leveranciers, maar ook grote bedrijven zijn herhaaldelijk in dergelijke vervelende situaties terechtgekomen (google het). Daarom moet u altijd manieren hebben om uw informatie te beschermen en van tevoren met de gekozen CRM-leverancier de kwesties van veiligheid bespreken. Zelfs het feit dat u interesse toont in dit probleem zal de leverancier dwingen om de implementatie zo serieus mogelijk te nemen (het is vooral belangrijk te handelen als u niet met het kantoor van de leverancier, maar met zijn partner te maken heeft, die meer geïnteresseerd is in het sluiten van een contract en het ontvangen van commissie dan in uw twee-factor... nou, u begrijpt het).
Teken van gevaar nr. 3
Organisatie van de beveiliging binnen uw bedrijf. Een jaar geleden schreven we traditioneel over beveiliging op Habr en voerden we een enquête uit. De steekproef was niet bijzonder groot, maar de antwoorden sprekend:
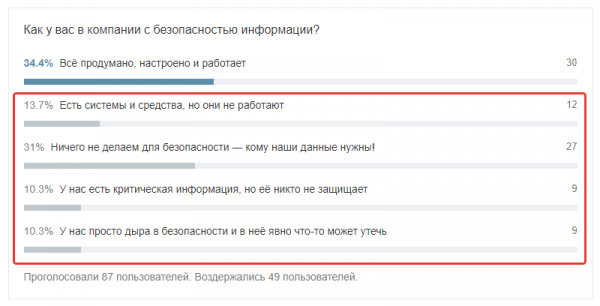
Aan het einde van het artikel geven we links naar onze publicaties, waarin we de relaties in het systeem 'bedrijf - werknemer - beveiliging' in detail hebben besproken, en hier geven we een lijst van vragen waarvan de antwoorden binnen uw bedrijf moeten worden gevonden (zelfs als u geen CRM nodig heeft).
- Waar bewaren medewerkers hun wachtwoorden?
- Hoe is de toegang tot opslag op de servers van het bedrijf georganiseerd?
- Hoe is de software beveiligd die commerciële en operationele informatie bevat?
- Hebben alle medewerkers antivirussoftware actief?
- Hoeveel medewerkers hebben toegang tot klantgegevens en welk niveau heeft deze toegang?
- Hoeveel nieuwkomers hebben jullie en hoeveel medewerkers zijn in het ontslagproces?
- Heb je recentelijk gesproken met sleutelfiguren en hun verzoeken en klachten gehoord?
- Worden de printers gecontroleerd?
- Hoe is het beleid voor het aansluiten van persoonlijke apparaten op pc's en het gebruik van werk-Wi-Fi georganiseerd?
In feite zijn dit basisvragen — in de reacties zullen ongetwijfeld meer complexe zaken worden toegevoegd, maar dit is de basis, waarvan zelfs een zelfstandig ondernemer met twee medewerkers op de hoogte moet zijn.
Hoe kan je je beschermen?
- Back-ups zijn cruciaal, maar worden vaak vergeten of verwaarloosd. Als je een desktop systeem hebt, stel dan een gegevensback-up systeem in met een bepaalde frequentie (bijvoorbeeld voor RegionSoft CRM kan dit worden gerealiseerd met behulp van ) en organiseer het correcte bewaren van kopieën. Als je een cloud CRM hebt, informeer dan zeker vóór het sluiten van het contract hoe back-up werk is georganiseerd: je hebt informatie nodig over de diepte en frequentie, over de opslaglocatie en de kosten van back-ups (vaak zijn alleen de ‘laatste data back-ups’ gratis, terwijl volledige, veilige back-ups als betaalde dienst aangeboden worden). Kortom, hier is absoluut geen plek voor bezuinigingen of slordigheid. En ja, vergeet niet te controleren wat er hersteld kan worden uit de back-ups.
- Scheiding van toegangsrechten op het niveau van functies en gegevens.
- Beveiliging op netwerkniveau — je moet gebruik van de CRM alleen binnen het kantoor netwerk toestaan, toegang voor mobiele apparaten beperken, en gebruik van het CRM-systeem vanuit huis of nog erger, vanuit openbare netwerken (coworking spaces, cafés, klantkantoren, enz.) verbieden. Wees vooral voorzichtig met de mobiele versie — laat deze alleen een sterk vereenvoudigde versie zijn voor gebruik.
- Antivirus met realtime scanning is in elk geval noodzakelijk, maar vooral als het gaat om de beveiliging van bedrijfsgegevens. Verbied het op beleidsniveau om het zelf uit te schakelen.
- Training employees in cyber hygiene is not a waste of time, but a critical necessity. It is essential to convey to all colleagues that it is important not only to avert threats but also to react correctly to incoming threats. Banning the use of the internet or personal email in the office is outdated and a major source of negative sentiment, so we need to focus on prevention.
Of course, using a cloud system can achieve a sufficient level of security: dedicated servers, configuring routers, and segmenting traffic at the application and database levels, using private subnets, implementing strict security rules for administrators, ensuring uptime with backup as frequently and comprehensively as necessary, and monitoring the network around the clock... When you think about it, it's not that difficult—it's just costly. However, as practice shows, such measures are taken only by a few companies, mostly large ones. Therefore, let's reiterate: both the cloud and the desktop should not operate in isolation; protect your data.
A few small but important tips for any CRM system implementation
- Check the vendor for vulnerabilities—search for phrases like "vulnerability Vendor Name," "hacked Vendor Name," "data leak Vendor Name." This should not be the only criterion for searching for a new CRM system, but it is essential to note it in your mind, particularly understanding the reasons for past incidents.
- Ask the vendor about the data center: availability, how many there are, how failover is organized.
- Set up security markers in the CRM, monitor activity within the system, and watch for unusual spikes.
- Disable report exports and API access for non-core staff—those who do not need these functions for their regular operations.
- Ensure that your CRM system has process logging and user action logging configured.
These are details, but they significantly enhance the overall picture. In fact, there are no trivialities when it comes to security.
Door de implementatie van een CRM-systeem zorgt u voor de veiligheid van uw gegevens - maar alleen als de implementatie zorgvuldig gebeurt en informatiebeveiliging niet op de tweede plaats komt. Het is tenslotte dom om een auto te kopen zonder de remmen, ABS, airbags en veiligheidsgordels te controleren. Het is niet alleen belangrijk om te rijden, maar ook om veilig te rijden en heelhuids aan te komen. Hetzelfde geldt voor het bedrijfsleven.
En onthoud: als de arbeidsveiligheidsregels met bloed zijn geschreven, zijn de regels voor cyberbeveiliging van bedrijven met geld geschreven.
Over het onderwerp cyberbeveiliging en de rol van CRM-systemen daarin kunt u onze uitgebreide artikelen lezen:
- — een overzicht van mogelijke veiligheidsbedreigingen in de corporate sfeer en een voorbeeldschema voor detectie.
- — een gedetailleerde analyse van hoe medewerkers uw bedrijf kunnen schaden en op welke manieren ze dat doen in het commerciële domein.
Als u op zoek bent naar een CRM-systeem, dan op . Als u een CRM of ERP nodig heeft, bekijk dan zorgvuldig onze producten en vergelijk hun mogelijkheden met uw doelen en taken. Als u vragen of moeilijkheden heeft, neem contact op, bel ons en we organiseren een persoonlijke presentatie online voor u - zonder ranglijsten en vergelijkingen.
 , waarin we onofficiële dingen over CRM en business schrijven zonder advertenties.
Bron: habr.com
