

Misschien weet u wat OSINT is en heeft u de zoekmachine Shodan gebruikt, of gebruikt u al een Threat Intelligence Platform om IOC van verschillende feeds te prioriteren. Maar soms is het nodig om voortdurend naar uw bedrijf vanuit een extern perspectief te kijken en hulp te krijgen bij het verhelpen van geconstateerde incidenten. maakt het mogelijk om digitale activa van het bedrijf bij te houden en biedt specifieke acties aan.
In wezen vult Digital Shadows naadloos de bestaande SOC aan of vervangt volledig de functionaliteit van het monitoren van de externe perimeter. De ecosysteemopbouw gaat sinds 2011 en er zijn tal van interessante zaken onder de motorkap gerealiseerd. DS_ monitort het internet, sociale media en het darkweb en haalt uit de enorme informatiestroom alleen het belangrijke naar voren.
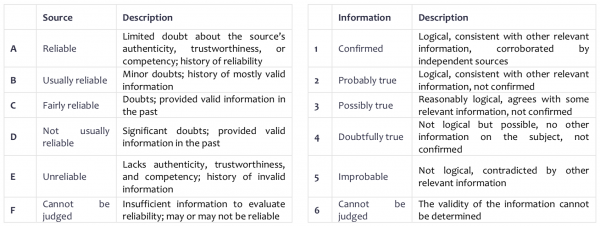
In zijn wekelijkse nieuwsbrief geeft het bedrijf een tabel die u kunt gebruiken in uw dagelijkse leven voor het beoordelen van de bron en de verkregen informatie. U kunt de tabel ook aan het einde van het artikel bekijken.
Digital Shadows is in staat om phishingdomeinen, nepprofielen op sociale media te detecteren; gecompromitteerde persoonsgegevens van medewerkers en gelekte gegevens te vinden, informatie over geplande cyberaanvallen op het bedrijf te identificeren, de publieke perimeter van de organisatie voortdurend te monitoren en zelfs regelmatig mobiele applicaties in een sandbox te analyseren.
Detectie van digitale risico's
Elke onderneming bouwt in de loop van zijn activiteiten netwerken op met klanten en partners, en de gegevens die het wil beschermen worden steeds kwetsbaarder, hun aantal blijft toenemen.
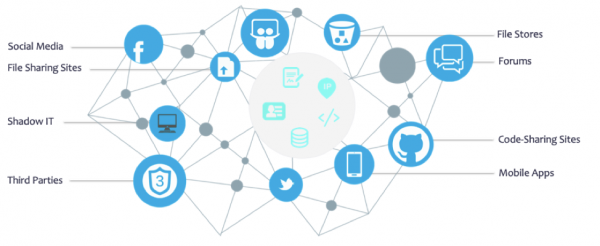
Om deze risico's te beginnen beheren, moet een bedrijf buiten zijn perimeter gaan kijken, deze controleren en actuele informatie over veranderingen verkrijgen.
Detectie van gegevensverlies (gevoelige documenten, toegankelijk voor medewerkers, technische informatie, intellectuele eigendom).
Stel je voor dat je intellectuele eigendom openbaar is gemaakt op het internet of dat interne vertrouwelijke code per ongeluk in een GitHub-repository is beland. Misbruikers kunnen deze gegevens gebruiken om gerichter cyberaanvallen uit te voeren.
Online merbeveiliging (phishingdomeinen en profielen op sociale media, bedrijf imiterende mobiele software).
Aangezien het momenteel moeilijk is om een bedrijf te vinden zonder sociale netwerken of soortgelijke platforms voor interactie met potentiële klanten, proberen kwaadwillenden zich voor te doen als een merk van dat bedrijf. Cybercriminelen doen dit door valse domeinen, sociale media-accounts en mobiele apps te registreren. Bij een succesvolle phishing-/oplichtingsactie kan dit invloed hebben op de inkomsten, loyaliteit en het vertrouwen van klanten.
Aanvalsoppervlakvermindering (kwetsbare services aan de rand met internet, open poorten, problematische certificaten).
Naarmate de IT-infrastructuur groeit, groeit ook het aanvalsoppervlak en het aantal informatieve objecten. Uiteindelijk kunnen interne systemen per ongeluk in de buitenwereld gepost worden, zoals een database.
DS_ zal eerder problemen melden dan dat een aanvaller er gebruik van kan maken, zal de meest urgente signaleren, analisten zullen verdere stappen aanbevelen en men kan direct een takedown uitvoeren.
DS_ interface
Men kan de webinterface van de oplossing gebruiken of gebruik maken van de API.
Zoals opgemerkt, wordt de analytische samenvatting gepresenteerd in de vorm van een trechter, beginnend bij het aantal vermeldingen en eindigend bij de daadwerkelijke incidenten verkregen uit verschillende bronnen.
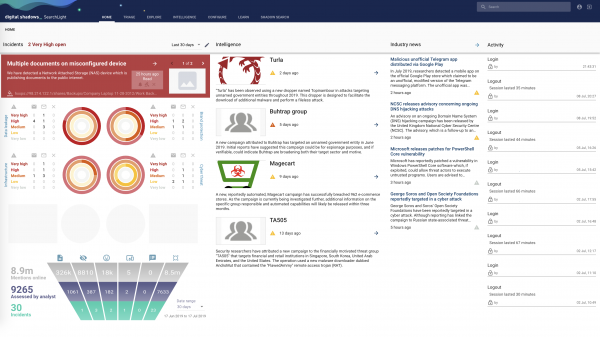
Velen gebruiken de oplossing als een encyclopedie met informatie over actieve aanvallers, de campagnes die zij voeren en gebeurtenissen in het veld van cyberbeveiliging.
Digital Shadows laat zich gemakkelijk integreren in elk extern systeem. Zowel meldingen als REST API worden ondersteund voor integratie in uw systeem. Bekende namen zijn IBM QRadar, ArcSight, Demisto, Anomali en .
Hoe digitale risico's te beheren - 4 essentiële stappen
Stap 1: Bepalen van kritische bedrijfsactiva
Deze eerste stap gaat uiteraard over het begrijpen van wat de organisatie het belangrijkst vindt en wat zij wil beschermen.
Dit kan worden onderverdeeld in belangrijke categorieën:
- Mensen (klanten, medewerkers, partners, leveranciers);
- Organisaties (verwante en ondersteunende bedrijven, gezamenlijke infrastructuur);
- Systemen en operationeel kritische applicaties (websites, portals, databases met klantgegevens, betalingsverwerkende systemen, medewerkers toegangssystemen of ERP-applicaties).
Bij het opstellen van deze lijst is het raadzaam om een eenvoudig idee te volgen: activa moeten zich richten op kritische bedrijfsprocessen of economisch belangrijke functies van het bedrijf.
Gewoonlijk worden honderden middelen toegevoegd, waaronder:
- bedrijfsnamen;
- merken / handelsnamen;
- IP-adresgroepen;
- domeinen;
- links naar sociale media;
- leveranciers;
- mobiele applicaties;
- octrooinummers;
- documentlabels;
- DLP-identificatoren;
- e-mailhandtekeningen.
Aanpassing van de service aan uw behoeften garandeert alleen relevante meldingen. Dit is een iteratief proces, en gebruikers van het systeem zullen activa blijven toevoegen naarmate deze beschikbaar komen, zoals nieuwe projectnamen, aanstaande fusies en overnames of bijgewerkte webdomeinen.
Stap 2: Begrijpen van potentiële bedreigingen
Om de risico's optimaal in te schatten, is het noodzakelijk om de potentiële bedreigingen en digitale risico's van het bedrijf te begrijpen.
- Technieken, tactieken en procedures van aanvallers (TTP)
Framework en andere helpen bij het vinden van gemeenschappelijke grond tussen verdediging en aanval. Het verzamelen van informatie en het begrijpen van het gedrag van een breed scala aan aanvallers biedt zeer nuttige context voor bescherming. Dit maakt het mogelijk om de volgende stap in de waargenomen aanval te begrijpen, of een algehele verdedigingsstrategie op te bouwen op basis van . - De mogelijkheden van aanvallers
De aanvaller zal gebruikmaken van de zwakste schakel of de kortste weg. Verschillende aanvalsvectoren en hun combinaties - e-mail, web, passief verzamelen van informatie, enz.
Stap 3: Monitoren van ongewenste verschijningen van digitale activa
Om activa te identificeren, is het noodzakelijk om regelmatig een groot aantal bronnen te volgen, zoals:
- Git repositories;
- Slecht geconfigureerde cloudopslag;
- Paste-sites;
- Sociale media;
- Criminele forums;
- Dark web.
Om ergens mee te beginnen, kunt u gratis hulpmiddelen en technieken gebruiken, gerangschikt op moeilijkheidsgraad in de handleiding ‘’.
Stap 4: Maatregelen nemen voor bescherming
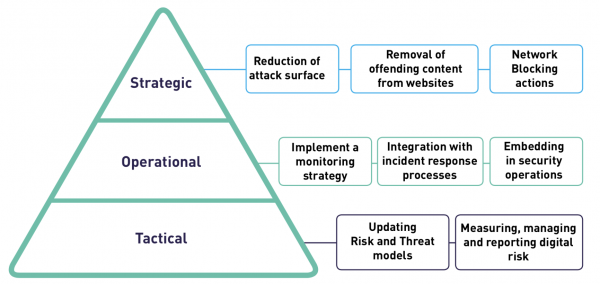
Na ontvangst van een melding is het noodzakelijk om specifieke acties te ondernemen. We kunnen tactische, operationele en strategische maatregelen onderscheiden.
Bij Digital Shadows bevat elke waarschuwing aanbevolen acties. Als het een phishingdomein of een pagina op sociale media betreft, kan de status van de afhandeling worden gevolgd in de sectie 'Takedowns'.
Toegang tot de demo-portal gedurende 7 dagen
Ik wil meteen duidelijk maken dat dit geen volledige test is, maar slechts tijdelijke toegang tot de demo portal om vertrouwd te raken met de interface en informatie te zoeken. Een volledige test bevat actuele gegevens voor het specifieke bedrijf en veronderstelt de inzet van een analist.
De demo portal zal bevatten:
- voorbeelden van waarschuwingen voor phishingdomeinen, openbare inloggegevens en zwakke plekken in de infrastructuur;
- zoeken op darknetpagina's, criminele forums, feeds en meer;
- 200 profielen van cyberdreigingen, tools en campagnes.
Toegang kan worden verkregen via deze .
Wekelijkse nieuwsbrieven en podcast
In de wekelijkse nieuwsbrief kun je een kort overzicht van actuele informatie en laatste gebeurtenissen van de afgelopen week ontvangen. Ook kun je de podcast .
gebruik maken van de bronbeoordeling van Digital Shadows met kwalitatieve claims uit twee matrices, waarbij de geloofwaardigheid van de bronnen en de betrouwbaarheid van de verkregen informatie worden beoordeeld.
Dit artikel is geschreven naar aanleiding van '’.
Als de oplossing u interesseert, kunt u contact met ons opnemen — het bedrijf , distributeur van Digital Shadows_. Je kunt vrijuit schrijven naar .
Authors: en .
Bron: habr.com
