

In deze post zal de configuratie van de visualisatie van informatiepanelen ELK en SIEM in ELK worden beschreven
Het artikel is verdeeld in de volgende secties:
1- Overzicht van ELK SIEM
2- Standaard dashboards
3- Het maken van uw eerste dashboards
Inhoudsopgave van alle berichten.
- Integratie met WAZUH
- Melding (Alerting)
- Rapportage
- Case Management
1- Overzicht ELK SIEM
ELK SIEM is recent toegevoegd aan de ELK-stapel in versie 7.2 van 25 juni 2019.
Dit SIEM-oplossing, ontwikkeld door elastic.co, is bedoeld om het leven van een beveiligingsanalist veel eenvoudiger en minder vermoeiend te maken.
In onze versie hebben we besloten ons eigen SIEM te creëren en een eigen dashboard te kiezen.
Maar we achten het belangrijk om eerst ELK SIEM te bestuderen.
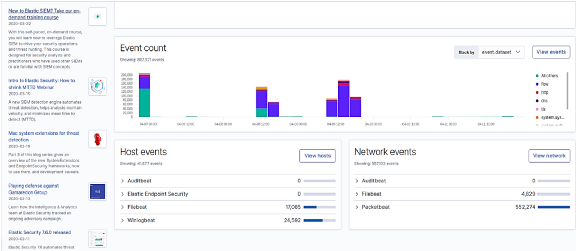
1.1- Sectie Host evenementen
Eerst bekijken we de host-sectie. De hostsectie stelt je in staat om de gebeurtenissen te zien die op de eindpunten zelf worden gegenereerd.
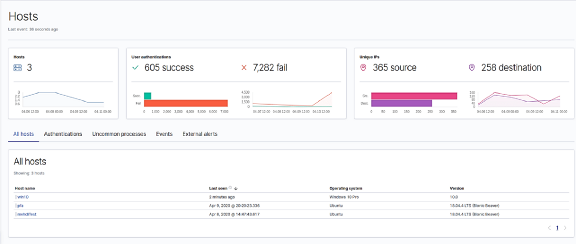
Na het klikken op de hostweergave zou je iets als dit moeten krijgen. Zoals je kunt zien, zijn er drie hosts verbonden met deze computer:
1 Windows 10.
2 Server Ubuntu 18.04.
We hebben verschillende weergegeven visualisaties, elk toont verschillende soorten gebeurtenissen.
Bijvoorbeeld, degene in het midden toont login gegevens van alle drie de machines.
Deze hoeveelheid gegevens die je hier ziet, is verzameld over een periode van vijf dagen. Dit verklaart het grote aantal mislukte en succesvolle inlogpogingen. Je zult waarschijnlijk een klein aantal logs hebben, dus maak je geen zorgen.
1.2- Sectie netwerkgebeurtenissen
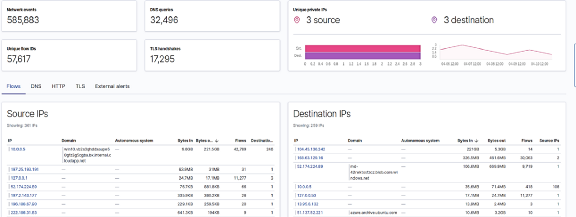
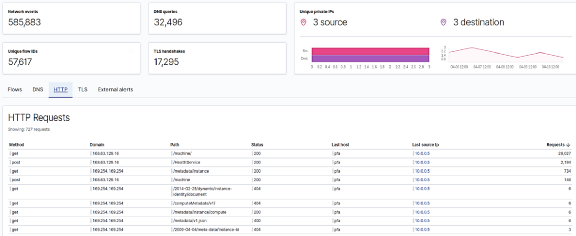
Ga je naar de netwerksectie, dan zou je iets als dit moeten krijgen. Deze sectie stelt je in staat om alles wat er in je netwerk gebeurt, van HTTP/TLS-verkeer tot DNS-verkeer en externe waarschuwingen over gebeurtenissen, nauwlettend in de gaten te houden.
2- Standaard dashboards
Om het leven van de gebruikers gemakkelijker te maken, hebben de ontwikkelaars van elastic.co een standaard dashboard gemaakt, officieel ondersteund door ELK. Onze bits waren geen uitzondering op deze regel. Hier neem ik het standaard Packetbeat dashboard als voorbeeld.
Als je stap twee van het artikel correct hebt uitgevoerd. Je zou een dashboard moeten hebben dat op je wacht. Laten we beginnen.
Select the dashboard symbol on the left tab in Kibana. It is the third one from the top.
Enter the name of the share in the search tab.
If there are multiple modules in the bit, a control panel will be created for each of them. However, only the one with the active module will display non-empty data.
Select the one that has the name of your module.
This is the main template. PacketBeat.
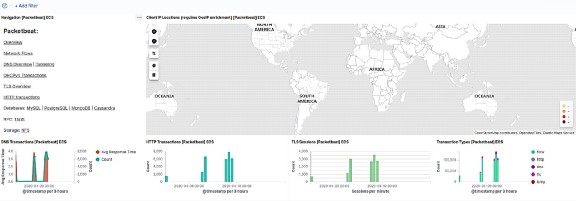
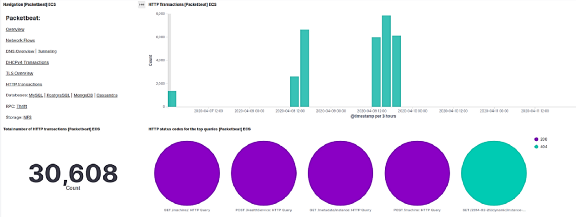
This is the control panel for network flows. It will inform us about the incoming and outgoing packets, sources and destinations of IP addresses, and provide a lot of useful information for the security center analyst.

3 — Creating Your First Dashboards
3–1- Basic Concepts
A- Types of Dashboards:
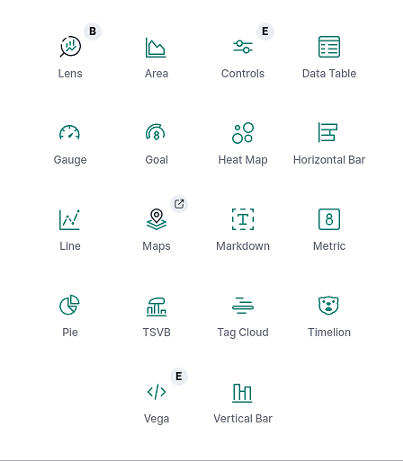
These are various types of visualizations that you can use to visualize your data.
for example, we have:
- Histogram
- Map
- Markdown Widget
- Pie Chart
B- KQL (Kibana Query Language):
This is the language used in Kibana for convenient data searching. It allows you to check whether certain data exists and many other useful functions. To learn more, you can explore the information at this link.
This is an example of a search request for a host with Windows 10 pro.

C- Filters:
This feature will allow you to filter specific parameters, such as the hostname, code, or event ID, etc. Filters will greatly improve the investigation phase in terms of the time and effort spent searching for evidence.
D- First Visualization:
Let's create a visualization for MITER ATT & CK.
First, we need to go to Dashboard → Create New Dashboard → Create New → Pie Dashboard
Set the type for the index pattern, then touch the name of your bit.
Press Enter. At this point, you should see a green donut.
In the Buckets tab on the left, you will find:
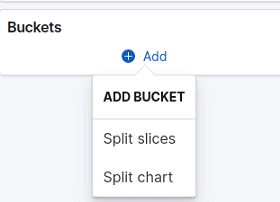
— Split slices will divide the donut into different parts based on the spread of data.
— Split Chart will create another donut next to this one.
We will use split slices.
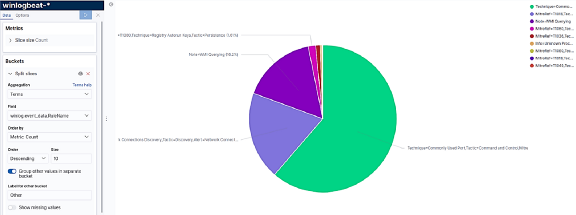
We will visualize our data based on the term we have chosen. In this case, the term will refer to MITER ATT & CK.
In Winlogbeat, the field that will provide us with this information is called:
winlog.event_data.RuleNameWe will set the count metric to order events according to the number of their occurrences.
Zet de functie “Groeperen van andere waarden in een afzonderlijk segment” aan.
Dit is handig als de termen die je hebt gekozen veel verschillende betekenissen hebben die voortkomen uit het ritme. Dit helpt om de overige gegevens als een geheel te visualiseren. Dit geeft je inzicht in het percentage van de overige gebeurtenissen.
Nu we de gegevens-tab hebben ingesteld, gaan we verder naar de instellingen-tab.
Je moet het volgende doen:
** Verwijder de donutvorm zodat er een volledige cirkel in de visualisatie verschijnt.
** Kies een legendepositie die je bevalt. In dit geval zullen we ze rechts weergeven.
** Stel de zichtbare waarden in zodat ze naast hun segment worden weergegeven voor een betere leesbaarheid, laat de overige standaard.
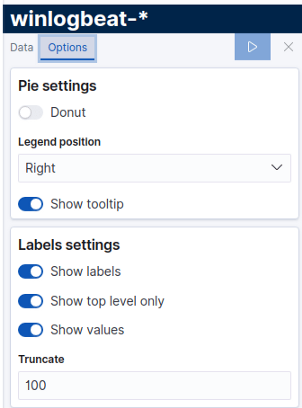
Afkapping bepaalt hoeveel je van de gebeurtenisnaam wilt weergeven.
Stel de tijd in waarop de visualisatie moet beginnen en klik vervolgens op de blauwe vierkant.
Je moet iets vergelijkbaars krijgen:
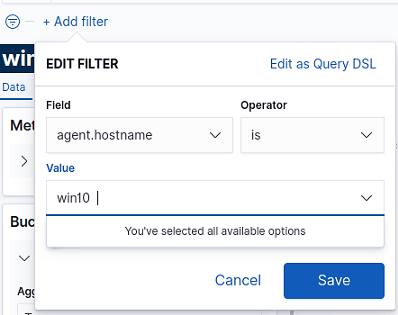
Je kunt ook een filter aan je visualisatie toevoegen om een specifieke host te filteren die je wilt controleren, of andere parameters die nuttig kunnen zijn voor jouw doel. De visualisatie toont alleen gegevens die overeenkomen met de regel die in het filter is geplaatst. In dit geval zullen we alleen de gegevens van MITER ATT & CK weergeven die afkomstig zijn van de host met de naam win10.
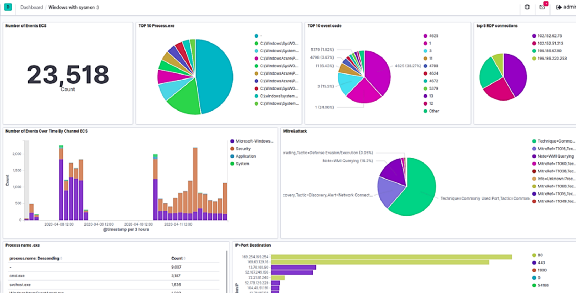
3–2- Je eerste dashboard maken:
Een dashboard is een verzameling van meerdere visualisaties. Je dashboards moeten duidelijk, begrijpelijk zijn en nuttige, deterministische gegevens bevatten. Hier is een voorbeeld van dashboards die we vanaf nul hebben gemaakt voor winlogbeat.
Bedankt voor je tijd. We hopen dat dit artikel nuttig voor je was. Als je meer gedetailleerde informatie over het onderwerp wilt, raden we je aan om .
de Telegram-chat over Elasticsearch te bezoeken:
Bron: habr.com
