

In dit artikel behandelen we de eerste 5 opdrachten en leren we de basis van verkeeranalyse van verschillende netwerkprotocollen.
Organisatie-informatieSpeciaal voor degenen die meer willen leren en zich willen ontwikkelen in verschillende gebieden van informatie- en computerbeveiliging, zal ik schrijven en vertellen over de volgende categorieën:
- PWN;
- cryptografie (Crypto);
- netwerk technologieën (Network);
- reverse engineering (Reverse Engineering);
- steganografie (Stegano);
- het zoeken naar en exploiteren van WEB-kwetsbaarheden.
Daarnaast zal ik mijn ervaring delen in computerforensisch onderzoek, malware-analyse en firmware, aanvallen op draadloze netwerken en lokale netwerken, het uitvoeren van pentests en het schrijven van exploits.
Om je op de hoogte te houden van nieuwe artikelen, software en andere informatie, heb ik een en op het gebied van Informatiebeveiliging en Cyberbeveiliging. Ook zal ik persoonlijke verzoeken, vragen, voorstellen en aanbevelingen .
Alle informatie is uitsluitend bedoeld voor educatieve doeleinden. De auteur van dit document aanvaardt geen enkele verantwoordelijkheid voor schade die aan iemand wordt toegebracht als gevolg van het gebruik van kennis en methoden die zijn verkregen door het bestuderen van dit document.
FTP-authenticatie
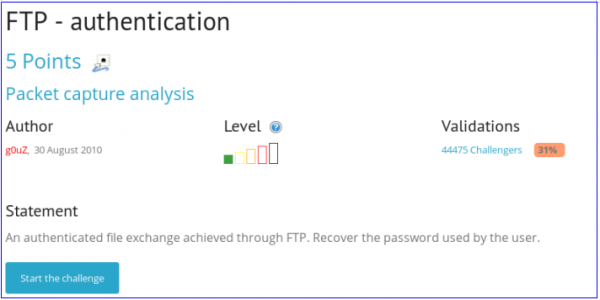
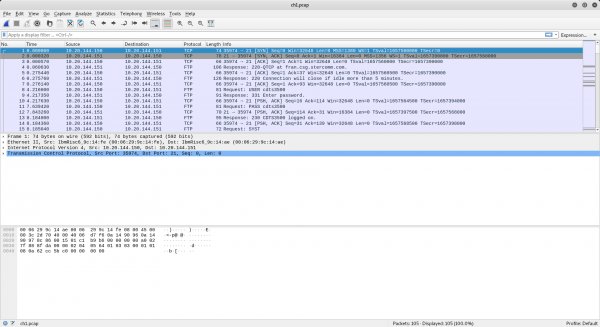
In deze opdracht moeten we de authenticatiegegevens uit een verkeersdump halen. Het wordt ons verteld dat dit FTP is. We openen het PCAP-bestand in Wireshark.
Laten we beginnen met het filteren van de gegevens, want we hebben alleen het FTP-protocol nodig.
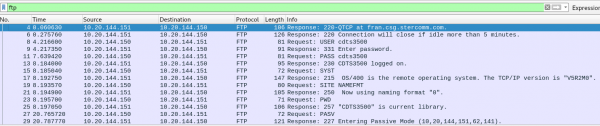
Laten we het verkeer per stroom weergeven. Hiervoor klikken we met de rechtermuisknop en kiezen we 'Follow TCP Stream'.
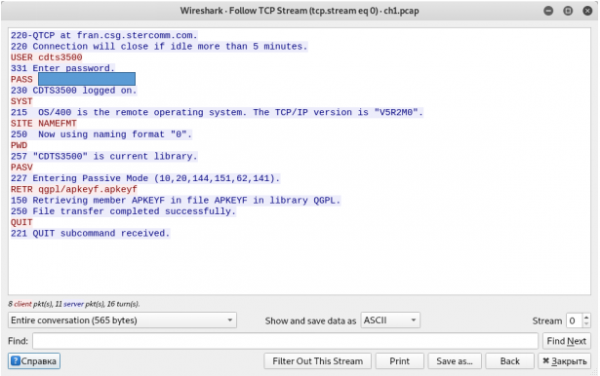
We zien de gebruikersnaam en het wachtwoord.
Telnet-authenticatie
Deze opdracht lijkt op de vorige.
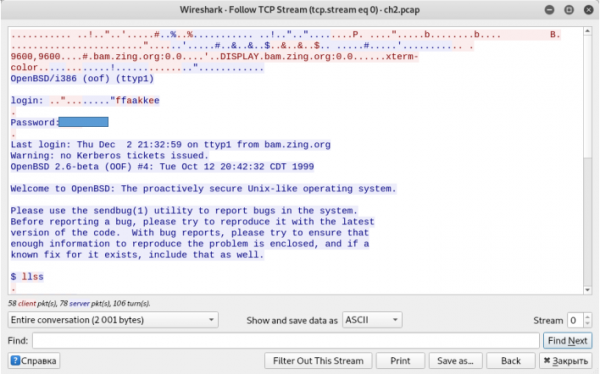
We halen de gebruikersnaam en het wachtwoord op.
Ethernet-frame
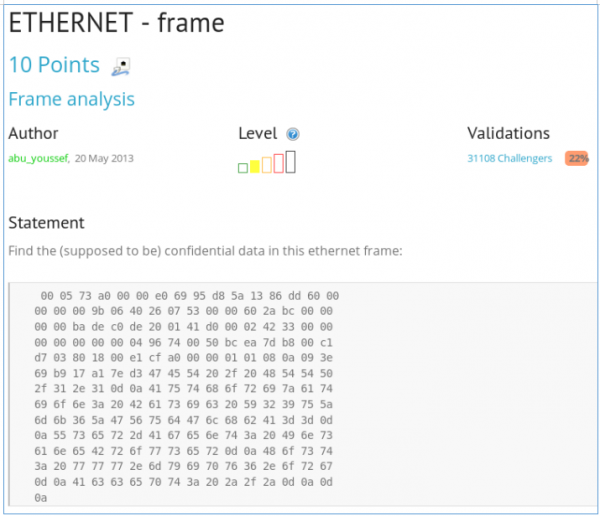
We krijgen een hex-weergave van een Ethernet-pakket en worden gevraagd de gevoelige gegevens te vinden. Het probleem is dat protocollen in elkaar zijn ingekapseld. Dat wil zeggen, in het gegevensgebied van het Ethernet-protocol bevindt zich het IP-protocol, in het gegeven dat TCP omvat, en daarin HTTP, waar de gegevens zich bevinden. We moeten dus alleen de tekens uit hex-decoderen.
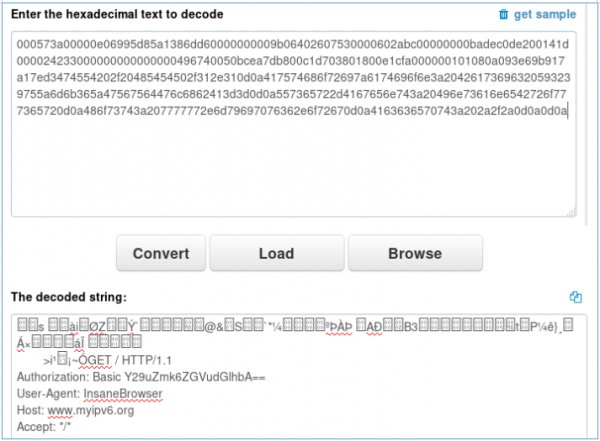
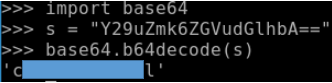
In de HTTP-header zijn gegevens van Basic-authenticatie aanwezig. We decoderen deze uit Base64.
Twitter-authenticatie
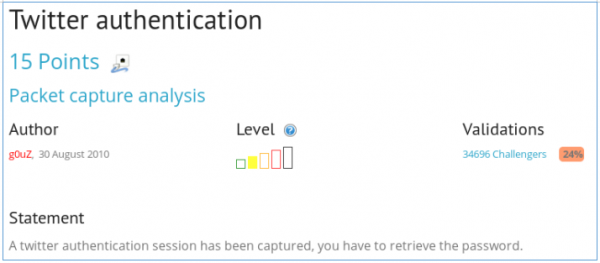
We worden gevraagd om het wachtwoord voor inloggen op Twitter uit de verkeersdump te halen.
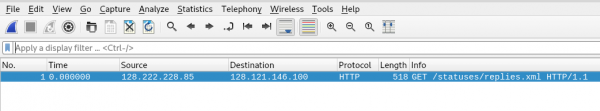
Er is slechts één pakket. Laten we dit openen door dubbel te klikken.
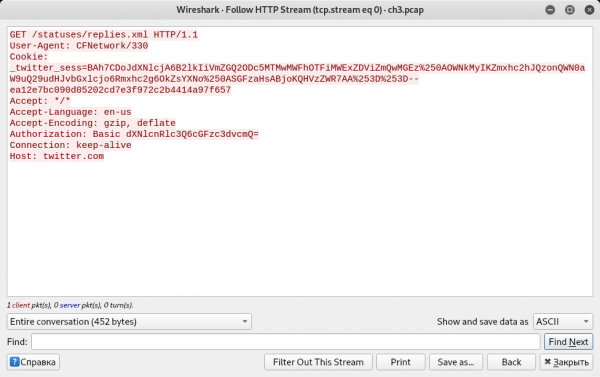
En we zien opnieuw de gegevens van de Basic-authenticatie.
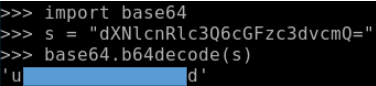
We vinden de gebruikersnaam en het wachtwoord.
Bluetooth onbekend bestand
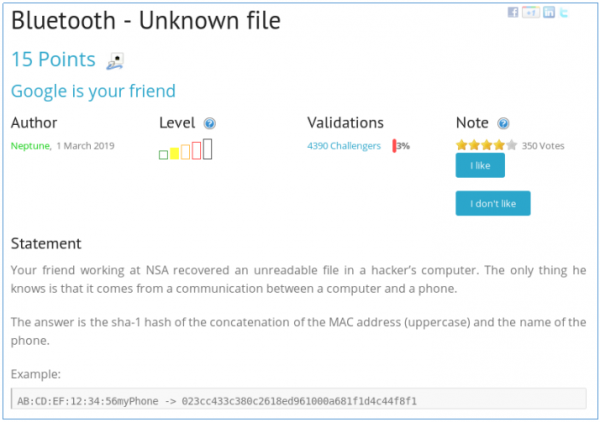
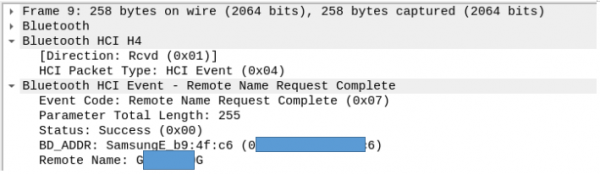
Ze vertellen een verhaal en vragen ons om de naam en het MAC-adres van de telefoon te vinden. We openen het bestand in Wireshark. We zoeken de regel 'Remote Name Request Complete'.

Laten we de velden van dit pakket bekijken waar het MAC-adres en de naam van de telefoon worden weergegeven.
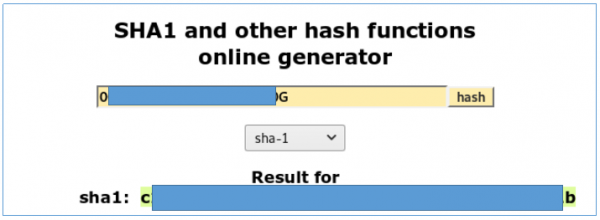
We nemen de hash en dienen deze in.
In deze opdracht eindigen we met het bespreken van eenvoudige netwerkgerelateerde opdrachten (voornamelijk voor beginners). De volgende worden moeilijker... Je kunt je bij ons voegen op . Daar kun je je onderwerpen voorstellen en deelnemen aan de stemming voor het kiezen van onderwerpen voor de volgende artikelen.
Bron: habr.com
