

Welkom! Vandaag gaan we bespreken hoe we de initiële instellingen van de e-mailgateway kunnen configureren. – oplossingen van het bedrijf Fortinet voor e-mailbeveiliging. In dit artikel bekijken we het ontwerp dat we gaan gebruiken en voeren we de configuratie uit. , die nodig is voor het ontvangen en controleren van e-mails, en we zullen de functionaliteit ervan testen. Gebaseerd op onze ervaring kunnen we met zekerheid zeggen dat het proces erg eenvoudig is, en zelfs na minimale configuratie zijn resultaten zichtbaar.
Laten we beginnen met het huidige ontwerp. Dit is weergegeven in de onderstaande afbeelding.
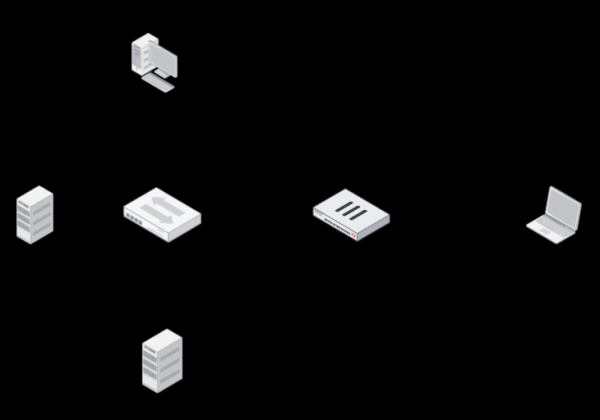
Aan de rechterkant zien we de computer van de externe gebruiker, van waaruit we e-mail naar de gebruiker in het interne netwerk zullen verzenden. In het interne netwerk bevindt zich de computer van de gebruiker, een domeincontroller met een geïnstalleerde DNS-server en de e-mailserver. Aan de rand van het netwerk staat de firewall — FortiGate, waarvan de belangrijkste eigenschap de configuratie van SMTP- en DNS-verkeer is.
Laten we speciale aandacht besteden aan DNS.
Voor de routering van e-mail op het internet worden twee DNS-records gebruikt — het A-record en het MX-record. Gewoonlijk worden deze DNS-records ingesteld op een openbare DNS-server, maar vanwege de beperkingen van de modellering laten we de DNS gewoon door de firewall doorlopen (dat wil zeggen, de externe gebruiker heeft het IP-adres 10.10.30.210 als DNS-server geconfigureerd).
Het MX-record is het record dat de naam van de e-mailserver bevat die de domein bedient, evenals de prioriteit van deze e-mailserver. In ons geval ziet het er als volgt uit: test.local -> mail.test.local 10.
Het A-record is het record dat de domeinnaam omzet in een IP-adres, in ons geval is dat: mail.test.local -> 10.10.30.210.
Wanneer onze externe gebruiker probeert een e-mail te verzenden naar het adres an@test.local, zal hij het MX-record voor het domein test.local opvragen bij zijn DNS-server. Onze DNS-server zal bellen met de naam van de e-mailserver — mail.test.local. Nu moet de gebruiker het IP-adres van deze server krijgen, dus hij vraagt opnieuw het A-record op bij DNS en ontvangt het IP-adres 10.10.30.210 (ja, weer dezelfde :) ). E-mail kan worden verzonden. Daarom probeert hij verbinding te maken met het verkregen IP-adres via poort 25. Met behulp van de regels op de firewall wordt deze verbinding doorgegeven aan de e-mailserver.
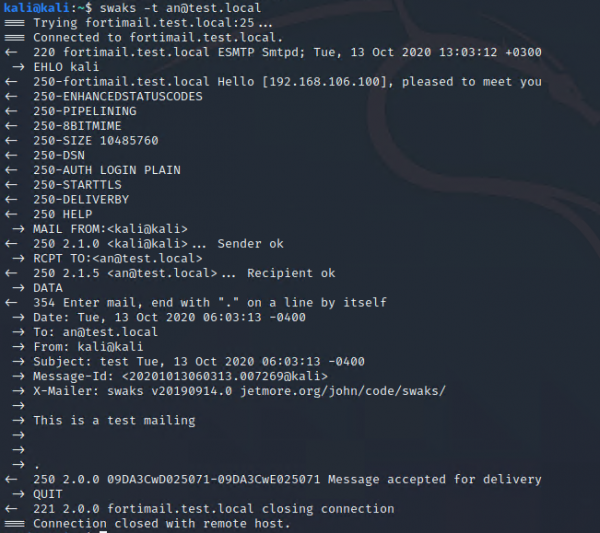
Laten we de functionaliteit van de mail in de huidige staat van de opstelling controleren. Hiervoor gebruiken we de tool swaks op de computer van de externe gebruiker. Hiermee kunnen we de werking van SMTP testen door een e-mail naar een ontvanger te sturen met een set verschillende parameters. Vooraf is op de mailserver al een gebruiker met het e-mailadres an@test.local aangemaakt. Laten we proberen hem een e-mail te sturen:
Laten we nu naar de machine van de interne gebruiker gaan en controleren of de e-mail is aangekomen:
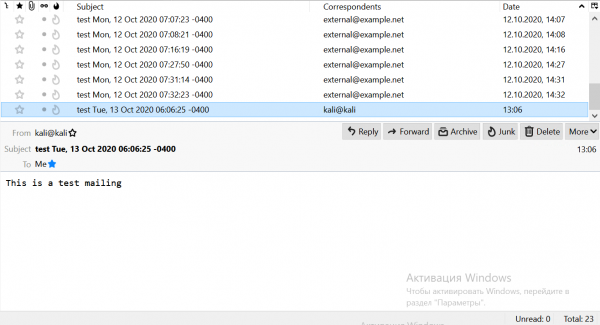
De e-mail is inderdaad aangekomen (deze is gemarkeerd in de lijst). Dit betekent dat de opstelling correct werkt. Het is tijd om over te gaan naar FortiMail. Laten we onze opstelling aanvullen:
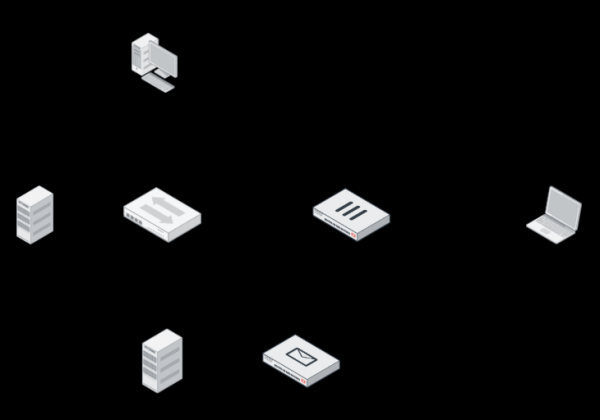
FortiMail kan in drie modi worden uitgerold:
- Gateway - fungeert als een volwaardig MTA: accepteert alle mail, controleert deze en verstuurt deze vervolgens naar de mailserver;
- Transparent - ofwel de transparante modus. Wordt vóór de server geplaatst en controleert inkomende en uitgaande e-mail. Vervolgens wordt deze naar de server doorgestuurd. Vereist geen wijzigingen in de netwerkconfiguratie.
- Server - in dit geval fungeert FortiMail als een volwaardige mailserver met de mogelijkheid om postvakjes aan te maken, e-mail te ontvangen en te verzenden, evenals andere functionaliteiten.
We zullen FortiMail in de Gateway-modus uitrollen. Laten we naar de instellingen van de virtuele machine gaan. Inloggen — admin, wachtwoord is niet ingesteld. Bij de eerste keer inloggen moet er een nieuw wachtwoord worden ingesteld.
Laten we nu de virtuele machine configureren voor toegang tot de webinterface. Het is ook noodzakelijk dat de machine toegang tot het internet heeft. Laten we de interface configureren. We hebben alleen port1 nodig. Hiermee zullen we verbinding maken met de webinterface, en het zal ook worden gebruikt voor de toegang tot het internet. Toegang tot het internet is nodig voor het updaten van diensten (handtekeningen van de antivirus enz.). Voer de volgende commando's in:
config system interface
edit port 1
set ip 192.168.1.40 255.255.255.0
set allowaccess https http ssh ping
end
Laten we nu de routing instellen. Hiervoor moeten we de volgende commando's invoeren:
config system route
edit 1
set gateway 192.168.1.1
set interface port1
end
Bij het invoeren van de commando's kunt u de tab-toets gebruiken om ze niet volledig te hoeven typen. Ook, als u bent vergeten welk commando er moet komen, kunt u de toets '?' gebruiken.
Laten we nu de verbinding met het internet controleren. Laten we hiervoor de Google DNS pingen:
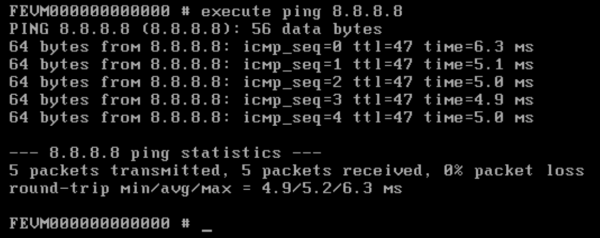
Zoals we zien, is het internet nu beschikbaar. De initiële instellingen, die typisch zijn voor alle Fortinet-apparaten, zijn uitgevoerd; we kunnen nu overgaan tot de configuratie via de webinterface. Laten we daarvoor de beheerderspagina openen:
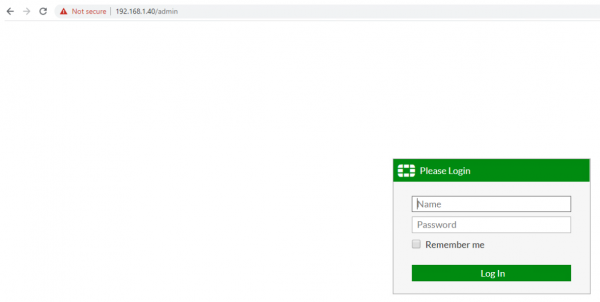
Let op, om toegang te krijgen, moet je de link volgen in het formaat /admin. Anders kun je de beheerderspagina niet bereiken. Standaard bevindt de pagina zich in de normale configuratiemodus. Voor de instellingen hebben we de Geavanceerde modus nodig. Laten we naar het menu admin->View gaan en de modus op Geavanceerd schakelen:
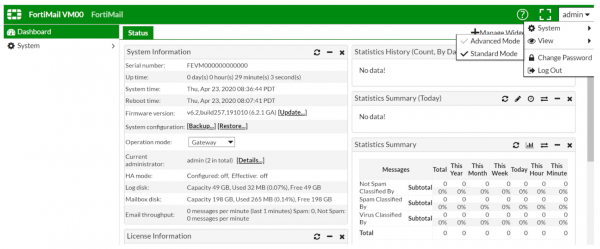
Nu moeten we een proeflicentie uploaden. Dit kan in het menu Licentie-informatie → VM → Bijwerken:
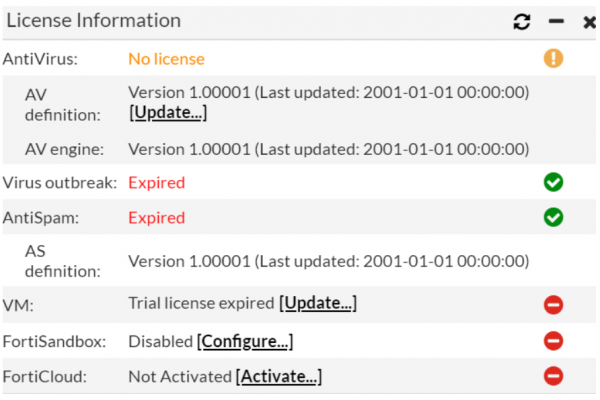
Als je geen proeflicentie hebt, kun je deze aanvragen door contact op te nemen met .
Na het invoeren van de licentie moet het apparaat opnieuw worden opgestart. Vervolgens zal het beginnen met het ophalen van updates van zijn databases vanaf de servers. Als dit niet automatisch gebeurt, kun je naar het menu Systeem → FortiGuard gaan en in de tabbladen Antivirus, Antispam op de knop Vandaag bijwerken klikken.
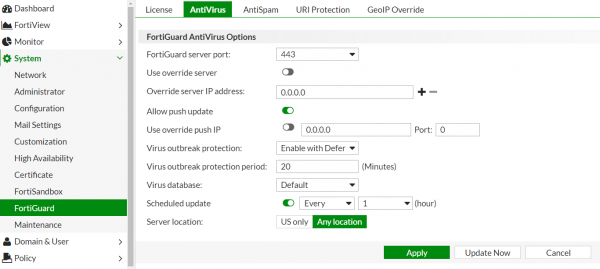
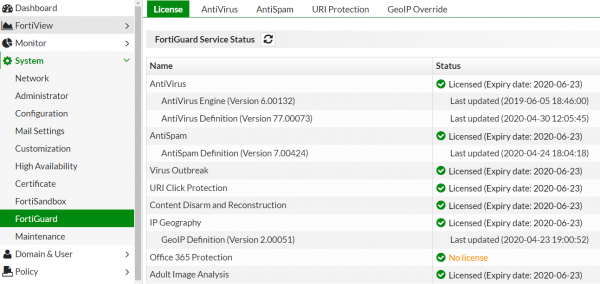
Als dit niet helpt, kun je de poorten die voor updates worden gebruikt wijzigen. Gewoonlijk verschijnen daarna alle licenties. Uiteindelijk zou dit er als volgt uit moeten zien:
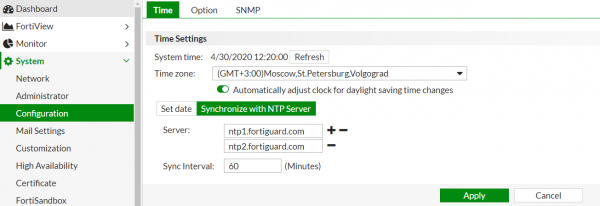
Laten we de juiste tijdzone instellen; dit is handig bij het onderzoeken van logbestanden. Ga hiervoor naar het menu Systeem → Configuratie:
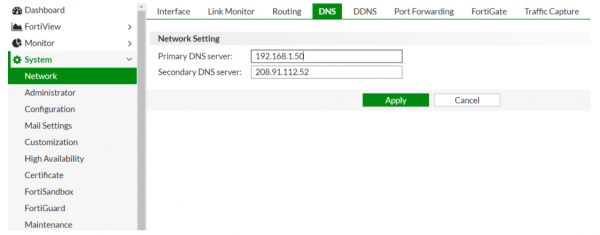
Laten we ook de DNS instellen. We zullen de interne DNS-server als de primaire DNS-server instellen, en als reserver, laten we de DNS-server die door Fortinet wordt geleverd.
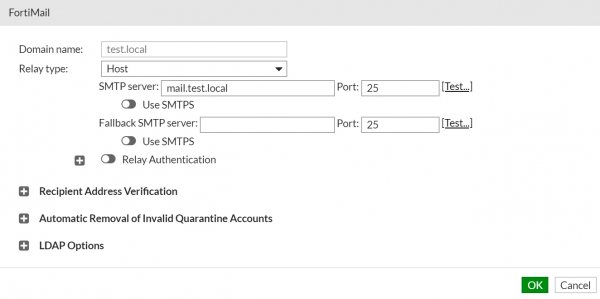
Nu komen we bij het interessantste gedeelte. Zoals je waarschijnlijk hebt opgemerkt, is de modus voor het apparaat standaard ingesteld op Gateway. Daarom hoeven we deze niet te veranderen. Laten we naar het veld Domein & Gebruiker → Domein gaan. We zullen een nieuw domein aanmaken dat we moeten beveiligen. Hier moeten we alleen de naam van het domein en het e-mailadres van de server opgeven (je kunt ook de domeinnaam opgeven, in ons geval mail.test.local):
Nu moeten we een naam opgeven voor onze mailgateway. Deze zal worden gebruikt in de MX en A-records die we later moeten wijzigen:
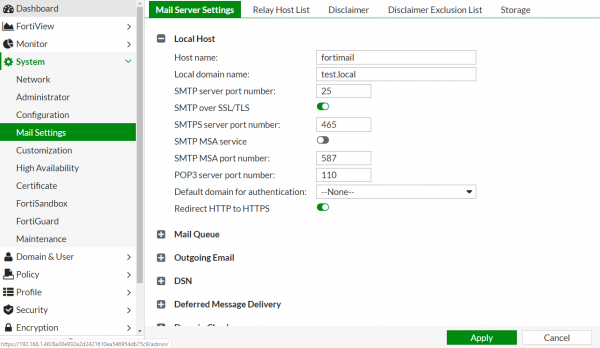
Van de punten Hostnaam en Lokale Domeinnaam wordt de FQDN samengesteld, die wordt gebruikt in de DNS-records. In ons geval is FQDN = fortimail.test.local.
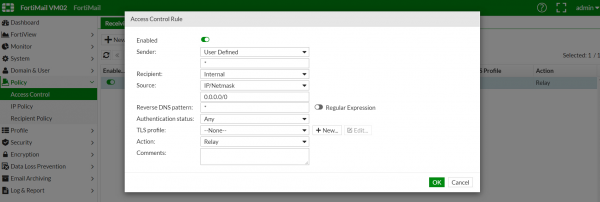
Laten we nu de regel voor het ontvangen instellen. We moeten ervoor zorgen dat alle e-mails die van buiten komen en aan een gebruiker in het domein zijn toegewezen, naar de mailserver worden doorgestuurd. Hiervoor gaan we naar het menu Policy → Access Control. Een voorbeeld van de instellingen staat hieronder:
Laten we de tabblad Ontvanger Beleid bekijken. Hier kunnen we bepaalde regels voor het controleren van e-mails instellen: als de mail afkomstig is van het domein example1.com, moet deze worden gecontroleerd met de mechanismen die speciaal voor dat domein zijn ingesteld. Er is al een standaardregel ingesteld voor alle e-mails en die voldoet ons momenteel. Deze regel kan worden bekeken in de afbeelding hieronder:
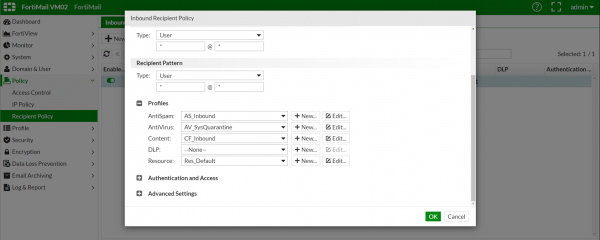
Met deze stappen kunnen we de configuratie op FortiMail als voltooid beschouwen. In werkelijkheid zijn er veel meer parameters, maar als we ze allemaal zouden bekijken, zou er een boek geschreven kunnen worden :) En ons doel is om FortiMail met minimale inspanning in de testmodus te starten.
Er blijven nog twee dingen over — de MX- en A-records wijzigen, evenals de poortdoorstuurregels op de firewall aanpassen.
De MX-record test.local -> mail.test.local 10 moet worden gewijzigd in test.local -> fortimail.test.local 10. Maar meestal wordt er tijdens pilots een tweede MX-record met een hogere prioriteit toegevoegd. Bijvoorbeeld:
test.local -> mail.test.local 10
test.local -> fortimail.test.local 5
Ik herinner erop dat hoe lager het volgnummer van de voorkeur van de mailserver in de MX-record is, hoe hoger de prioriteit.
De A-record kan niet worden gewijzigd, dus we maken gewoon een nieuwe aan: fortimail.test.local -> 10.10.30.210. De externe gebruiker zal verbinding maken met het adres 10.10.30.210 via poort 25, en de firewall zal de verbinding naar FortiMail doorsturen.
Om de doorstuurregel op FortiGate te wijzigen, moet het adres in het desbetreffende Virtueel IP-object worden gewijzigd:
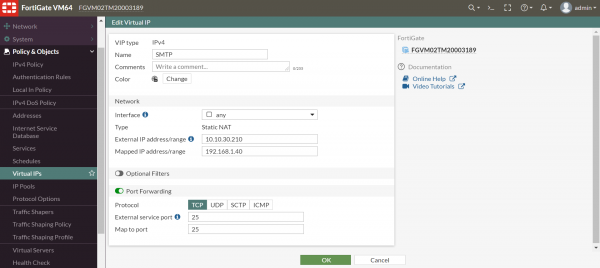
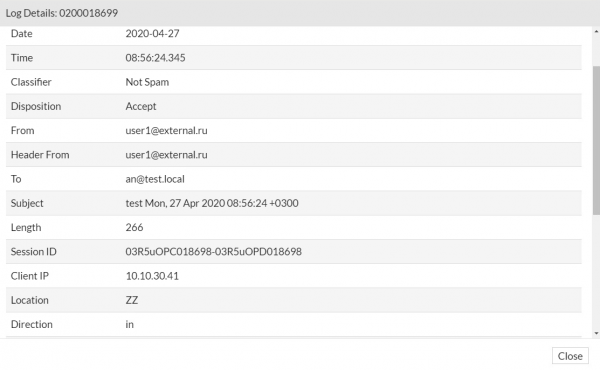
Alles is klaar. Laten we het controleren. Stuur opnieuw een e-mail vanaf de computer van de externe gebruiker. Ga nu naar FortiMail in het menu Monitor → Logs. In het veld Geschiedenis kan de vermelding worden gezien dat de e-mail is ontvangen. Voor aanvullende informatie kan op de vermelding met de rechtermuisknop worden geklikt en het item Details worden geselecteerd:
Om een volledig beeld te krijgen, laten we controleren of FortiMail in de huidige configuratie e-mails met spam en virussen kan blokkeren. Hiervoor sturen we een testvirus eicar en een testmail die is gevonden in een van de spamdatabases (http://untroubled.org/spam/). Daarna gaan we opnieuw naar het logoverzicht:

Zoals we zien, zijn zowel de spam als de e-mail met de virus succesvol herkend.
Deze configuratie is voldoende om basisbescherming tegen virussen en spam te bieden. Maar de functionaliteit van FortiMail beperkt zich daar niet toe. Voor een effectievere bescherming is het noodzakelijk om de beschikbare mechanismen te bestuderen en deze naar behoefte in te stellen. In de toekomst zijn we van plan om andere, meer geavanceerde mogelijkheden van deze mailgateway te belichten.
Als je problemen of vragen hebt over de oplossing, schrijf ze dan in de opmerkingen, we zullen ons best doen om snel te antwoorden.
Je kunt een aanvraag voor een proeflicentie voor het testen van de oplossing indienen. .
Auteur: Alexey Nikulin. Informatiebeveiligingsingenieur bij Fortiservice.
Bron: habr.com
