

Op 26 juli 2019 heeft Google de maximale geldigheidsduur van server SSL/TLS-certificaten te verkorten van momenteel 825 dagen naar 397 dagen (ongeveer 13 maanden), wat ongeveer de helft is. Google is van mening dat alleen volledige automatisering van de certificaatprocessen kan zorgen voor een oplossing voor de huidige beveiligingsproblemen, die vaak worden toegeschreven aan menselijke fouten. Daarom is het ideaal dat we streven naar de automatische uitgifte van kortlopende certificaten.
De kwestie is ter stemming voorgelegd aan de CA/Browser Forum (CABF), dat de eisen voor SSL/TLS-certificaten vaststelt, inclusief de maximale geldigheidsduur.
En op 10 september de leden van het consortium hebben gestemd tegen over het voorstel.
Resultaten
Stemmen van certificat uitgevers
Voor (11 stemmen):Amazon, Buypass, Certigna (DHIMYOTIS), certSIGN, Sectigo (voorheen Comodo CA), eMudhra, Kamu SM, Let’s Encrypt, Logius, PKIoverheid, SHECA, SSL.com
Tegen (20):Camerfirma, Certum (Asseco), CFCA, Chunghwa Telecom, Comsign, D-TRUST, DarkMatter, Entrust Datacard, Firmaprofesional, GDCA, GlobalSign, GoDaddy, Izenpe, Network Solutions, OATI, SECOM, SwissSign, TWCA, TrustCor, SecureTrust (voorheen Trustwave)
Zich onthouden (2):HARICA, TurkTrust
Stemmen van certificat consumenten
Voor (7):Apple, Cisco, Google, Microsoft, Mozilla, Opera, 360
Tegen: 0
Zich onthouden: 0
Volgens de regels van het CA/Browser Forum moeten twee derde van de certificat uitgevers stemmen voor een positief besluit en 50% plus één stem onder de consumenten.
Vertegenwoordigers van Digicert voor het missen van de stem, waar ze hun stem zouden hebben uitgebracht ter ondersteuning van het verkorten van de geldigheidsduur van certificaten. Ze geven aan dat het verkorten van de geldigheidsduur voor sommige klanten een probleem kan zijn, maar op lange termijn biedt het voordelen voor de veiligheid.
Desalniettemin is de industrie voorlopig niet klaar om de geldigheidsduur van certificaten te verkorten of volledig over te schakelen op automatische oplossingen. De certificeringsinstanties kunnen dergelijke diensten aanbieden, maar veel klanten hebben de automatisering nog niet geïmplementeerd. Daarom wordt de periode tot 397 dagen voorlopig uitgesteld. Maar de kwestie blijft open.
Nu kan Google proberen de standaard 'afdwingend' door te voeren, zoals bij het protocol . Zeker omdat dit ook wordt ondersteund door andere ontwikkelaars: Apple, Microsoft, Mozilla en Opera.
Laten we herinneren dat volledige automatisering een van de principes is waarop het non-profit certificeringscentrum Let’s Encrypt is gebaseerd. Het geeft gratis certificaten uit aan iedereen die dat wil, maar de maximale levensduur van een certificaat is beperkt tot 90 dagen. Korte looptijden van certificaten hebben :
- de beperking van schade door gecompromitteerde sleutels en verkeerd uitgegeven certificaten, aangezien ze gedurende een kortere periode worden gebruikt;
- kortlevende certificaten ondersteunen en bevorderen automatisering, die absoluut noodzakelijk is voor het gebruiksgemak van HTTPS. Als we het hele wereldwijde web naar HTTPS willen migreren, kunnen we niet verwachten dat de beheerder van elke bestaande site handmatig certificaten bijwerkt. Zodra de uitgifte en vernieuwingen van certificaten volledig geautomatiseerd zijn, worden kortere looptijden van certificaten juist handiger en praktischer.
toonde aan dat 73,7% van de respondenten 'eerder de voorkeur geeft aan' het verkorten van de geldigheidsduur van certificaten.
Wat betreft het verbergen van het EV-teken voor SSL-certificaten in de adresbalk, stemde de consortiummember niet, omdat de kwestie van de gebruikersinterface van browsers volledig in het domein van de ontwikkelaars ligt. In september-oktober zullen nieuwe versies van Chrome 77 en Firefox 70 uitkomen, die EV-certificaten hun speciale plaats in de adresbalk van de browser zullen ontnemen. Hier is hoe de wijziging eruitziet op basis van de desktopversie van Firefox 70:
Was:

Hoe het zal zijn:
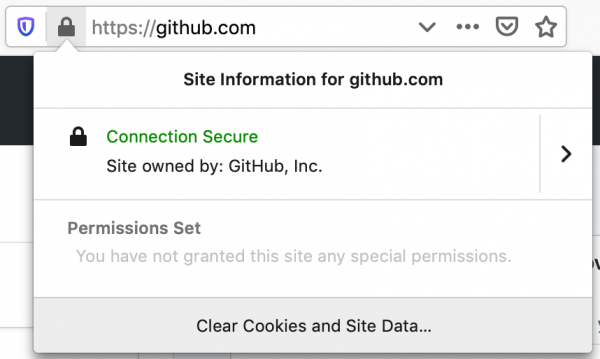
Volgens beveiligingsspecialist Troy Hunt, het verwijderen van EV-informatie uit de adresbalk van browsers .
Bron: habr.com
