

Terugblik
De omvang, samenstelling en structuur van cyberdreigingen voor applicaties evolueren snel. Jarenlang kregen gebruikers toegang tot webapplicaties via het internet met behulp van populaire webbrowsers. Op elk moment was het nodig om 2-5 webbrowsers te ondersteunen, en de set standaarden voor de ontwikkeling en het testen van webapplicaties was vrij beperkt. Bijna alle databases werden bijvoorbeeld gebouwd met behulp van SQL. Helaas leerden hackers al snel webapplicaties te misbruiken om gegevens te stelen, te verwijderen of aan te passen. Ze kregen ongeautoriseerde toegang en misbruikten de mogelijkheden van applicaties met verschillende technieken, waaronder het misleiden van applicatiegebruikers en het injecteren en extern uitvoeren van code. Al snel verschenen commerciële middelen voor de bescherming van webapplicaties, genaamd Web Application Firewalls (WAF), en de samenleving reageerde door een open project op te richten voor de beveiliging van webapplicaties, het Open Web Application Security Project (OWASP), met als doel het definiëren en onderhouden van standaarden en methodologieën voor de ontwikkeling van veilige applicaties.
Basisbescherming van applicaties
is een vertrekpunt voor het waarborgen van de bescherming van applicaties en bevat een lijst van de meest gevaarlijke bedreigingen en verkeerde configuraties die kunnen leiden tot kwetsbaarheden in applicaties, evenals tactieken voor het detecteren en afschermen van aanvallen. De OWASP Top 10 is een erkende maatstaf in de wereldwijde cyberbeveiligingsindustrie voor applicaties en definieert een basislijst van functies die een webapplicatiebeveiligingssysteem (WAF) moet hebben.
Daarnaast moet de functionaliteit van WAF rekening houden met andere veelvoorkomende aanvallen op webapplicaties, waaronder Cross-Site Request Forgery (CSRF), clickjacking, web scraping en file inclusion (RFI/LFI).
Dreigingen en uitdagingen voor de beveiliging van moderne applicaties
Tegenwoordig zijn lang niet alle applicaties in een netwerkomgeving uitgevoerd. Er zijn cloudapplicaties, mobiele applicaties, API's, en in de nieuwste architecturen zelfs individuele softwarefuncties. Al deze soorten applicaties moeten gesynchroniseerd en gecontroleerd worden, omdat ze onze gegevens creëren, wijzigen en verwerken. Met de opkomst van nieuwe technologieën en paradigma's ontstaan nieuwe uitdagingen en taken in alle fasen van de levenscyclus van applicaties. Dit omvat de integratie van ontwikkeling en operaties (DevOps), containers, Internet of Things (IoT), open-source tools, API's, enz.
Gedecentraliseerde plaatsing van applicaties en de diversiteit aan technologieën zorgt voor complexe en uitdagende vraagstukken, niet alleen voor beveiligingsprofessionals, maar ook voor leveranciers van beveiligingsoplossingen die niet langer kunnen vertrouwen op een uniforme benadering. Beschermingsmiddelen voor applicaties moeten rekening houden met de specifieke bedrijfsbehoeften om valse positieven te voorkomen en de kwaliteit van de diensten voor gebruikers te waarborgen.
Het uiteindelijke doel van hackers is meestal ofwel datastelen of het verstoren van de beschikbaarheid van diensten. Vijandelijke actoren profiteren ook van de technologische evolutie. Ten eerste creëert de ontwikkeling van nieuwe technologieën meer potentiële gaten en kwetsbaarheden. Ten tweede beschikken ze over meer tools en kennis om traditionele beveiligingsmiddelen te omzeilen. Dit vergroot de zogenaamde "aanvalsvloer" en de kwetsbaarheid van organisaties voor nieuwe risico's. Beveiligingsbeleid moet voortdurend evolueren in lijn met de veranderingen in technologieën en applicaties.
Daarom moeten applicaties worden beschermd tegen de steeds groeiende verscheidenheid aan aanvallen en aanvalse bronnen, en moet de reflectie van automatische aanvallen in real-time plaatsvinden op basis van geïnformeerde beslissingen. Dit leidt tot verhoogde operationele kosten en handmatig werk tegen een achtergrond van verzwakte beveiligingsposities.
Taak nr. 1: Beheer van bots
Meer dan 60% van het internetverkeer wordt gegenereerd door bots, van welke de helft betrekking heeft op ‘slecht’ verkeer (volgens gegevens ). Organisaties investeren in het verhogen van de netwerkcapaciteit, in feite om een fictieve belasting te bedienen. Een nauwkeurige scheiding tussen echte gebruikersverkeer en botverkeer, evenals 'goede' bots (zoals zoekmachines en prijsvergelijkingsdiensten) en 'slechte' bots kan leiden tot aanzienlijke kostenbesparingen en een verhoogde kwaliteit van de diensten voor gebruikers.
Bots zijn niet van plan deze taak te vergemakkelijken, en ze kunnen het gedrag van echte gebruikers nabootsen, CAPTCHA's en andere obstakels omzeilen. Bovendien, in het geval van aanvallen met dynamische IP-adressen, wordt bescherming op basis van IP-filtering ineffectief. Vaak worden open-source ontwikkeltools (bijvoorbeeld Phantom JS), die client-side JavaScript kunnen uitvoeren, gebruikt om brute-force aanvallen, credential stuffing aanvallen, DDoS-aanvallen en automatische botaanvallen uit te voeren.
Voor effectiefe beheersing van botverkeer is unieke identificatie van de bron vereist (zoals een vingerafdruk). Aangezien bij een botaanval veel registraties ontstaan, stelt de vingerafdruk in staat om verdachte activiteiten te identificeren en scores toe te wijzen, waarop het applicatiebeveiligingssysteem een geïnformeerde beslissing kan nemen - blokkeren/toestaan - met een minimaal percentage valse positieven.
Taak №2: Bescherming van API's
Veel toepassingen verzamelen informatie en gegevens van diensten waarmee ze via API's communiceren. Bij het verzenden van gevoelige gegevens via API's voert meer dan 50% van de organisaties geen verificatie of beveiliging uit om cyberaanvallen te detecteren.
Voorbeelden van API-gebruik:
- Integratie van Internet of Things (IoT)
- Machine-to-machine communicatie
- Serverless omgevingen
- Mobiele applicaties
- Gebeurtenisgestuurde applicaties
API-kwetsbaarheden lijken op applicatiekwetsbaarheden en omvatten injecties, protocolaanvallen, parametermanipulatie, omleidingen en botaanvallen. Geïsoleerde API-gateways garanderen de compatibiliteit van applicatiediensten die via API communiceren. Echter, ze bieden geen end-to-end beveiliging van de applicatie, zoals een WAF dat kan doen met de noodzakelijke beveiligingstools, zoals HTTP-header parsing, Layer 7 toegang controlelijsten (ACL), parsing en verificatie van JSON/XML-nutzpayloads, en bescherming tegen alle kwetsbaarheden uit de OWASP Top 10-lijst. Dit wordt bereikt door belangrijke API-waardes te inspecteren met behulp van positieve en negatieve modellen.
Taak №3: Dienstweigering
De oude aanvalsvector — Denial of Service (DoS) — blijft zijn effectiviteit bewijzen in aanvallen op applicaties. Kwaadwillenden beschikken over een hele reeks succesvolle technieken om applicatiediensten te verstoren, waaronder HTTP- of HTTPS-flitsen, zwakke en trage aanvallen (‘low-and-slow’, zoals SlowLoris, LOIC, Torshammer), aanvallen met dynamische IP-adressen, buffer overflow, brute force-aanvallen, en vele anderen. Met de ontwikkeling van het Internet of Things en de daaropvolgende opkomst van IoT-botnets zijn aanvallen op applicaties een hoofdrichting van DDoS-aanvallen geworden. De meeste WAF's met verbindingstoestand kunnen slechts een beperkte hoeveelheid belasting aan. Ze kunnen echter HTTP/S-verkeerstromen inspecteren en aanvallend verkeer en kwaadaardige verbindingen verwijderen. Na het identificeren van een aanval heeft het geen zin om dit verkeer opnieuw toe te laten. Aangezien de bandbreedte van WAF voor het afslaan van aanvallen beperkt is, is een aanvullende oplossing aan de netwerkperimeter nodig om automatisch de volgende 'slechte' pakketten te blokkeren. Voor dit beschermingsscenario moeten beide oplossingen in staat zijn om met elkaar te communiceren om informatie over aanvallen uit te wisselen.
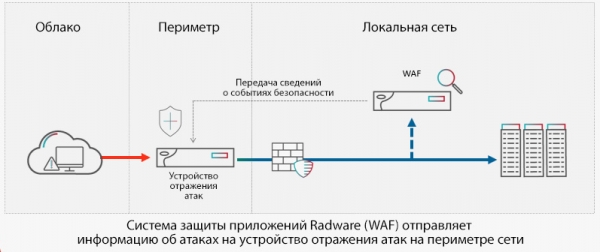
Figuur 1. Organisatie van een uitgebreide netwerk- en applicatiebescherming aan de hand van Radware-oplossingen
Taak №4: Continue bescherming
Toepassingen ondergaan vaak wijzigingen. Ontwikkel- en implementatiemethodes, zoals continue updates, betekenen dat aanpassingen plaatsvinden zonder menselijke tussenkomst en controle. In zulke dynamische omstandigheden is het moeilijk om effectief werkende beveiligingsbeleid te handhaven zonder een hoog aantal valse positieven. Mobiele applicaties worden veel vaker bijgewerkt dan webapplicaties. Derde partij applicaties kunnen zonder uw medeweten veranderen. Sommige organisaties streven naar meer controle en zichtbaarheid om op de hoogte te blijven van potentiële risico's. Echter, dit is niet altijd haalbaar, en betrouwbare applicatiebeveiliging moet gebruik maken van machine learning om beschikbare middelen in kaart te brengen en visueel weer te geven, potentiële bedreigingen te analyseren en beveiligingsbeleid te creëren en optimaliseren in het geval van applicatiemodificaties.
Conclusies
Naarmate toepassingen een steeds belangrijker rol spelen in het dagelijks leven, worden ze een belangrijk doelwit voor hackers. De potentiële beloning voor kwaadwillenden en de mogelijke verliezen voor bedrijven zijn enorm. De complexiteit van het beveiligen van applicaties kan niet genoeg benadrukt worden, gezien het aantal en de variaties van applicaties en bedreigingen.
Gelukkig bevinden we ons op een moment waarop kunstmatige intelligentie ons kan helpen. Algoritmen op basis van machine learning bieden adaptieve bescherming in realtime tegen de meest geavanceerde cyberbedreigingen gericht op applicaties. Ze werken ook automatisch de beveiligingsbeleid bij ter bescherming van web-, mobiele en cloud-applicaties — evenals API's — zonder valse positieven.
Het is moeilijk om met nauwkeurigheid te voorspellen hoe de nieuwe generatie cyberbedreigingen voor applicaties eruit zal zien (mogelijk ook gebaseerd op machine learning). Maar organisaties kunnen zeker stappen ondernemen om klantgegevens, intellectuele eigendom te beschermen en de beschikbaarheid van diensten te waarborgen, wat aanzienlijke voordelen voor het bedrijfsleven oplevert.
Effectieve benaderingen en methoden voor het waarborgen van de beveiliging van applicaties, de belangrijkste typen en aanvalsvectoren, risicogebieden en hiaten in de cyberbeveiliging van webapplicaties, evenals wereldwijde ervaringen en beste praktijken worden gepresenteerd in het onderzoek en rapport van Radware.”.
Bron: habr.com
