

Bij Google geloven we dat cloud computing in de toekomst steeds meer zal verschuiven naar privé, versleutelde diensten die gebruikers volledige zekerheid bieden over de controle van hun dataprivacy.
Google Cloud versleutelt al klantdata die worden verzonden en opgeslagen, maar ze moeten nog steeds worden ontsleuteld voor verwerking. Confidential computing is een revolutionaire technologie die wordt gebruikt voor het versleutelen van data tijdens de verwerking. Omgevingen gebaseerd op confidential computing stellen gebruikers in staat versleutelde data in het werkgeheugen en andere plaatsen buiten de CPU op te slaan.
Confidential VMs bevinden zich momenteel in de bètafase en zijn het eerste product in de lijn van Google Cloud Confidential Computing. We passen al verschillende isolatie- en sandboxing-methoden toe in onze cloudinfrastructuur om de veiligheid van de multi-tenant architectuur te waarborgen. Confidential VMs brengen de beveiliging naar een hoger niveau door versleuteling van het werkgeheugen aan te bieden voor een extra isolatie van hun workloads in de cloud, wat onze klanten helpt geheime gegevens te beschermen. We denken dat dit vooral interessant zal zijn voor degenen die in gereguleerde sectoren werken (mogelijk betreft dit GDPR en andere gerelateerde zaken, opmerking van de vertaler).
We openen nieuwe mogelijkheden
Met Asylo, een open-source platform voor confidential computing, hebben we ons gericht op het bieden van eenvoud in de implementatie en het gebruik van omgevingen voor confidential computing, met hoge prestaties en toepassingen voor iedere workload die u kiest om in de cloud uit te voeren. We geloven dat u geen compromissen hoeft te sluiten wat betreft gebruiksgemak, flexibiliteit, prestaties en beveiliging.
Met de overgang van Confidential VMs naar de bètafase zijn we de eerste grote cloudprovider die een dergelijk niveau van beveiliging en isolatie biedt, en bieden we klanten een eenvoudige en gebruiksvriendelijke optie, zowel voor nieuwe applicaties als voor 'geporteerde' applicaties (waarschijnlijk betreft dit applicaties die zonder significante wijzigingen in de cloud kunnen draaien, opmerking van de vertaler). Wij bieden:
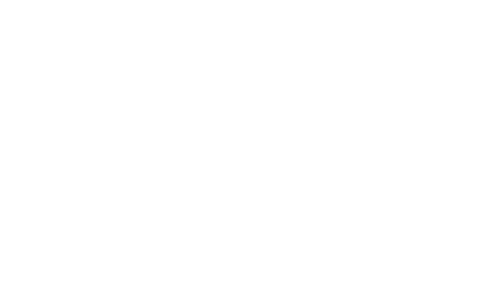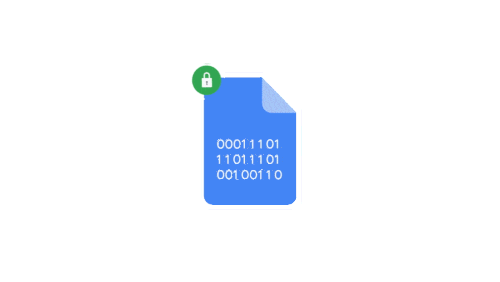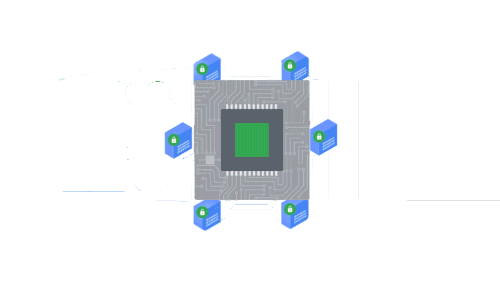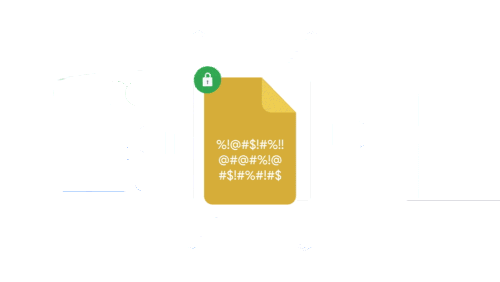
Ongeëvenaarde geheimhouding: klanten kunnen de vertrouwelijkheid van hun gevoelige gegevens in de cloud zelfs tijdens de verwerking waarborgen. Confidential VMs maken gebruik van de functie Secure Encrypted Virtualization (SEV) van de tweede generatie AMD EPYC-processors. Jouw gegevens blijven versleuteld tijdens gebruik, indexering, verzoeken en training. Versleutelingssleutels worden afzonderlijk in de hardware voor elke virtuele machine aangemaakt en verlaten nooit de hardware.
Verbeterde innovaties: confidential computing kan scenario's voor gegevensverwerking openen die eerder onmogelijk waren. Bedrijven kunnen nu sets van gevoelige gegevens delen en gezamenlijk aan onderzoek in de cloud werken, terwijl ze de vertrouwelijkheid behouden.
Geheimhouding voor ‘geporteerde’ werklasten: ons doel is het vereenvoudigen van confidential computing. De overstap naar Confidential VMs is naadloos – alle werklasten in GCP die in virtuele machines draaien, kunnen overstappen naar Confidential VMs. Het is simpel – je hoeft gewoon één ‘vinkje’ te zetten.
Bescherming tegen geavanceerde bedreigingen: confidential computing is gebouwd op de bescherming van Shielded VMs tegen rootkits en bootkits, wat helpt om de integriteit van het besturingssysteem dat je in de Confidential VM wilt draaien, te waarborgen.
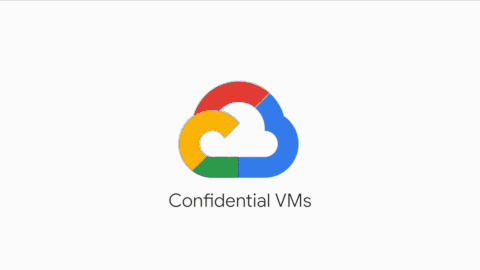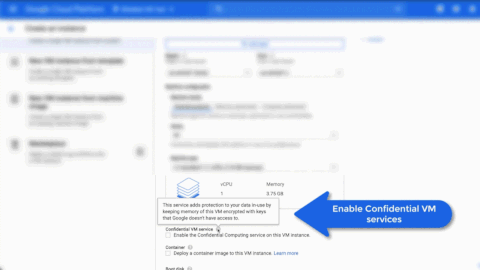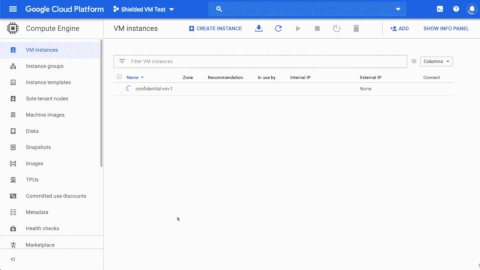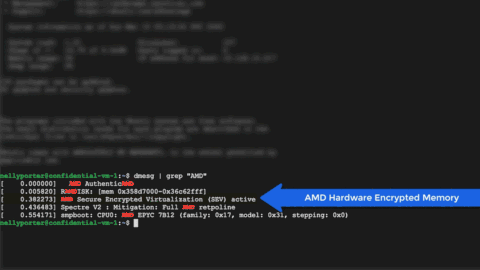
Basisprincipes van Confidential VMs
Confidential VMs draaien op N2D virtuele machines, die draaien op AMD EPYC-processors van de tweede generatie. Dankzij de functie AMD SEV wordt een hoge prestaties voor de meeste veeleisende rekentaken gegarandeerd, terwijl tegelijkertijd het RAM van de virtuele machine met een voor elke virtuele machine unieke sleutel versleuteld blijft, die door de EPYC-processor wordt aangemaakt en beheerd. De sleutels worden door de AMD Secure Processor aangemaakt bij de creatie van de virtuele machine en blijven uitsluitend daarin, wat ze ontoegankelijk maakt voor zowel Google als andere virtuele machines die op dezelfde node draaien.
Naast de ingebouwde hardwareversleuteling van het RAM creëren we Confidential VMs bovenop Shielded VMs, om weerstand te bieden aan hacks van het besturingssysteem beeld, de integriteit van de firmware, de kernel binaire bestanden en stuurprogramma's te verifiëren. De door Google aangeboden beelden omvatten Ubuntu 18.04, Ubuntu 20.04, Container Optimized OS (COS v81) en RHEL 8.2. We werken aan CentOS, Debian en anderen om aanvullende besturingssystemen aan te bieden.
We werken ook nauw samen met het team van ingenieurs van AMD Cloud Solution om ervoor te zorgen dat de encryptie van het geheugen van de virtuele machine geen invloed heeft op de prestaties. We hebben ondersteuning toegevoegd voor nieuwe OSS-stuurprogramma’s (nvme en gvnic) om verzoeken naar de opslagsubsystemen en netwerkverkeer met een hogere doorvoersnelheid dan de oude protocollen te verwerken. Dit heeft ervoor gezorgd dat de prestatie-indicatoren van Confidential VMs dicht bij die van gewone virtuele machines liggen.
Dankzij Secure Encrypted Virtualization, ingebouwd in de tweede generatie AMD EPYC-processors, biedt een innovatieve hardwarebeveiligingsfunctie die gegevens in een gevirtualiseerde omgeving beschermt. Voor de ondersteuning van de nieuwe GCE Confidential VMs N2D hebben we samengewerkt met Google om klanten te helpen hun gegevens te beschermen en de prestaties van hun workloads te waarborgen. We zijn erg blij om te zien dat Confidential VMs een vergelijkbaar hoog prestatieniveau voor verschillende workloads laten zien als de standaard N2D-virtuele machines.
Raghu Nambiar, vice-president, Data Center Ecosystem, AMD
Een technologie die de spelregels verandert
Confidential computing kan helpen de manier waarop bedrijven gegevens in de cloud verwerken te veranderen, terwijl de vertrouwelijkheid en veiligheid behouden blijven. Naast andere voordelen zullen bedrijven ook in staat zijn om samen te werken zonder inbreuk te maken op de vertrouwelijkheid van datasets. Dergelijke samenwerkingen kunnen op hun beurt leiden tot de ontwikkeling van nog meer transformerende technologieën en ideeën. Stel je bijvoorbeeld voor dat we snel vaccins kunnen ontwikkelen en ziekten kunnen behandelen als gevolg van deze veilige samenwerkingen.
We kunnen niet wachten om de mogelijkheden te zien die deze technologie voor uw bedrijf opent. Kijk , voor meer informatie.
P.S. Dit is niet de eerste en hopelijk niet de laatste keer dat Google een wereldveranderende technologie lanceert. Zoals recentelijk met Kubernetes. Wij ondersteunen en verspreiden de technologieën van Google waar mogelijk — we trainen IT-specialisten in Rusland. Ons bedrijf is een van de 3 Kubernetes Certified Service Provider en de enige Kubernetes Training Partner in Rusland. Daarom organiseren we elk voorjaar en najaar intensives voor Kubernetes-training. De komende intensives vinden plaats van 28-30 september en 14–16 oktober. .
Bron: habr.com
