

Op Habr zijn al verschillende artikelen over de technologieën Honeypot en Deception., . Echter, we komen nog steeds vaak onbegrip tegen over het verschil tussen deze klassen van beveiligingsmiddelen. Daarom hebben onze collega's van (de eerste Russische ontwikkelaar van ) besloten om de verschillen, voordelen en architecturale kenmerken van deze oplossingen uitgebreid te beschrijven.
Laten we eens kijken naar wat 'honeypots' en 'deception' zijn:
'Deception technologies' (Engels, Deception technology) zijn relatief recent op de markt van informatieveiligheid verschenen. Sommige specialisten beschouwen Security Deception echter nog steeds slechts als meer geavanceerde 'honeypots' (Engels, honeypot).
In dit artikel zullen we zowel de overeenkomsten als de fundamentele verschillen tussen deze twee oplossingen belichten. In het eerste deel bespreken we de 'honeypot', hoe deze technologie zich heeft ontwikkeld en wat de voordelen en nadelen ervan zijn. In het tweede deel zullen we uitgebreid ingaan op de principes van het functioneren van platforms voor het creëren van een gedistribueerde infrastructuur voor valse doelwitten (Engels, Distributed Deception Platform - DDP).
Het basisprincipe achter honeypots is het creëren van vallen voor hackers. Op hetzelfde principe zijn ook de eerste Deception-oplossingen ontwikkeld. Moderne DDP's overstijgen echter honeypots aanzienlijk, zowel in functionaliteit als in effectiviteit. Deception-platforms omvatten: valse doelen (Engels, decoys, traps), lokmiddelen (Engels, lures), applicaties, gegevens, databases, Active Directory. Moderne DDP's kunnen uitgebreide mogelijkheden bieden voor het detecteren van bedreigingen, het analyseren van aanvallen en het automatiseren van responsacties.
Deception-technieken bootsen de IT-infrastructuur van een bedrijf na en misleiden hackers. Hierdoor kunnen dergelijke platforms aanvallen stoppen voordat er aanzienlijke schade aan de activa van het bedrijf is aangericht. Honeypots hebben natuurlijk niet zo'n brede functionaliteit en automatiseringsniveau, waardoor hun toepassing meer expertise van het personeel van beveiligingsafdelingen vereist.
1. Honeypots, Honeynets en Sandboxing: wat zijn het en hoe worden ze toegepast?
Voor het eerst werd de term "honeypots" in 1989 gebruikt in het boek van Clifford Stoll, "The Cuckoo’s Egg", waarin het verhaal van het opsporen van een hacker in het Lawrence Berkeley National Laboratory (VS) werd beschreven. In de praktijk werd dit idee in 1999 gerealiseerd door Lance Spitzner, een beveiligingsspecialist bij Sun Microsystems, die het onderzoeksproject "Honeynet Project" oprichtte. De eerste honeypots waren zeer resource-intensief en moeilijk in te stellen en te onderhouden.
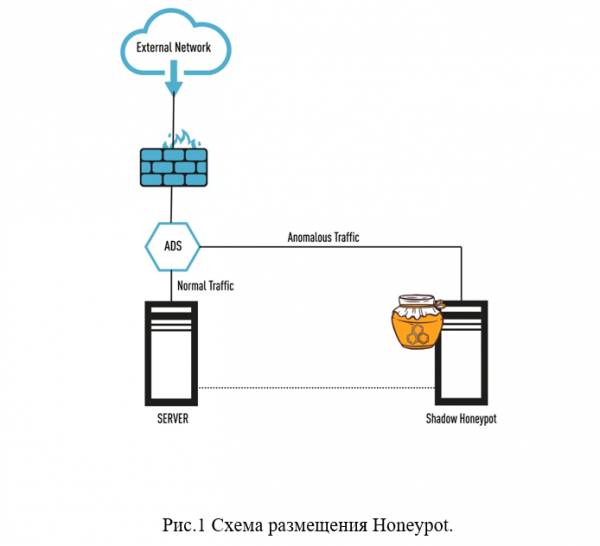
Laten we dieper ingaan op wat honeypots en honeynets. Honeypots zijn afzonderlijke hosts die bedoeld zijn om aanvallers aan te trekken om in het netwerk van een bedrijf binnen te dringen en te proberen waardevolle gegevens te stelen, en tevens om het bereik van het netwerk te vergroten. Een honeypot (letterlijk vertaald als "pot met honing") is een speciale server met een reeks verschillende netwerkservices en protocollen, zoals HTTP, FTP, enz. (zie afbeelding 1).
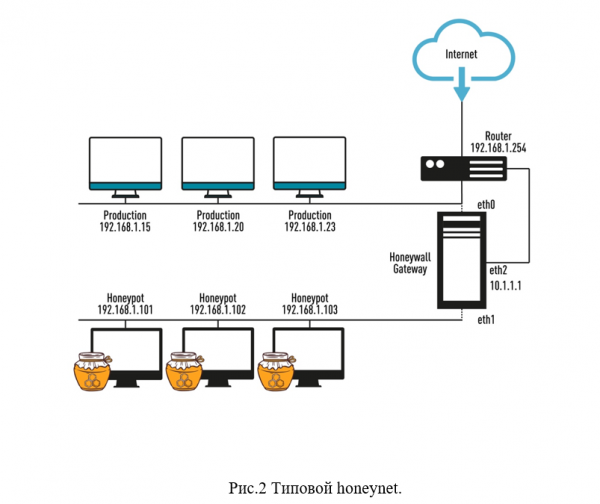
Als we meerdere honeypots in een netwerk combineren, krijgen we een effectievere systeem honeynet, wat een emulatie van het bedrijfsnetwerk van het bedrijf is (webserver, bestandenserver en andere netwerkcomponenten). Deze oplossing stelt ons in staat om de strategieën van aanvallers te begrijpen en hen te misleiden. Een typische honeynet werkt meestal parallel aan het operationele netwerk en is volledig onafhankelijk ervan. Zo'n "netwerk" kan op een afzonderlijk kanaal op het internet worden gepubliceerd, en er kan ook een afzonderlijk IP-adresbereik voor worden toegewezen (zie afbeelding 2).
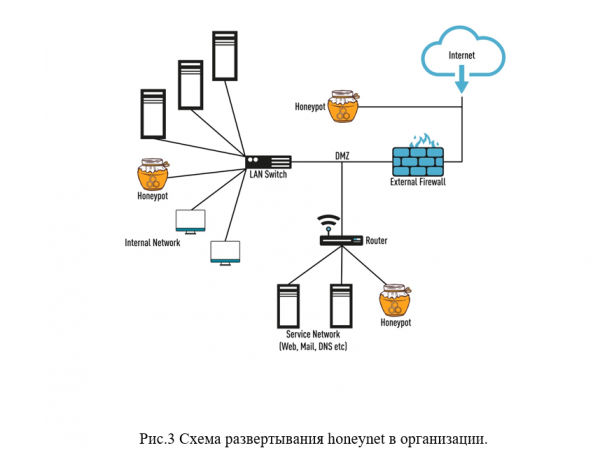
Het doel van het gebruik van een honeynet is om de hacker te laten denken dat hij zogenaamd in het bedrijfsnetwerk van de organisatie is binnengekomen, terwijl de aanvaller zich eigenlijk in een "geïsoleerde omgeving" bevindt en onder nauwlettend toezicht staat van beveiligingsspecialisten (zie afbeelding 3).
Hier moet ook een middel worden genoemd, zoals een "sandbox" (Engels, sandbox), dat aanvallers in staat stelt om schadelijke programma's in een geïsoleerde omgeving te installeren en uit te voeren, waar IT-specialisten hun acties kunnen volgen om potentiële risico's te identificeren en de benodigde tegenmaatregelen te nemen. Tegenwoordig wordt sandboxing doorgaans geïmplementeerd op zelfstandige virtuele machines op een virtuele host. Het is echter belangrijk op te merken dat sandboxing alleen laat zien hoe gevaarlijke en kwaadaardige programma's zich gedragen, terwijl een honeynet de specialist helpt het gedrag van "gevaarlijke spelers" te analyseren.
Het voor de hand liggende voordeel van honeynets is dat ze indringers in de war brengen, waardoor ze hun krachten, middelen en tijd verspillen. Als gevolg hiervan vallen ze, in plaats van echte doelwitten, valse doelwitten aan en kunnen ze hun aanval op het netwerk beëindigen zonder iets te bereiken. Honeynets worden vooral gebruikt in overheidsinstellingen en grote bedrijven, financiële organisaties, omdat deze structuren vaak doelwitten zijn van grote cyberaanvallen. Echter, kleine en middelgrote ondernemingen (KMO's) hebben ook effectieve hulpmiddelen nodig voor het voorkomen van informatiebeveiligingsincidenten, maar honeynets zijn in de KMO-sector moeilijk te gebruiken vanwege een gebrek aan gekwalificeerd personeel voor zo’n complexe taak.
Beperkingen van Honeypots en Honeynets
Waarom zijn honeypots en honeynets vandaag de dag niet de beste oplossingen voor het bestrijden van aanvallen? Het moet worden opgemerkt dat aanvallen steeds grootschaliger, technisch geavanceerder worden en ernstige schade kunnen toebrengen aan de IT-infrastructuur van een organisatie. Cybercriminaliteit is naar een totaal ander niveau gegaan en vormt hooggeorganiseerde schimmige bedrijfsstructuren, uitgerust met alle benodigde middelen. Daar komt ook nog eens de 'menselijke factor' bij (fouten in de configuratie van software en hardware, acties van insiders, enz.), waardoor het gebruik van alleen technologieën voor het voorkomen van aanvallen op dit moment al onvoldoende is.
Hieronder worden de belangrijkste beperkingen en nadelen van honeypots (honeynets) opgesomd:
Honeypots zijn oorspronkelijk ontwikkeld om bedreigingen buiten het bedrijfsnetwerk te identificeren, zijn meer bedoeld voor het analyseren van het gedrag van aanvallers en zijn niet uitgerust voor snelle reactie op bedreigingen.
Indringers hebben over het algemeen al geleerd om geëmmuleerde systemen te herkennen en vermijden honeypots.
Honeynets (honeypots) hebben een zeer laag niveau van interactiviteit en interactie met andere beveiligingssystemen, waardoor het, bij gebruik van honeypots, moeilijk is om uitgebreide informatie over aanvallen en aanvallers te verkrijgen, en dus efficiënt en snel te reageren op informatiebeveiligingsincidenten. Bovendien krijgen informatiebeveiligingsexperts veel valse waarschuwingen over bedreigingen.
In sommige gevallen kunnen hackers een gecompromitteerde honeypot gebruiken als uitgangspunt om de aanval op het netwerk van de organisatie voort te zetten.
Er doen zich vaak problemen voor met de schaalbaarheid van honeypots, de hoge operationele belasting en de configuratie van dergelijke systemen (ze vereisen hooggekwalificeerd personeel, hebben geen gebruiksvriendelijke beheersinterface, enz.). Er zijn aanzienlijke moeilijkheden bij het implementeren van honeypots in gespecialiseerde omgevingen, zoals IoT, POS, cloudsystemen, enz.
2. Deceptietechnologie: voordelen en basisprincipes van werking
Na het bestuderen van alle voordelen en nadelen van honeypots concluderen we dat er een volledig nieuwe benadering vereist is voor incidentrespons in cybersecurity om een snelle en adequate reactie op aanvallers te ontwikkelen. En zo'n oplossing is technologie. Cyber deception (beveiligingsmisleiding).
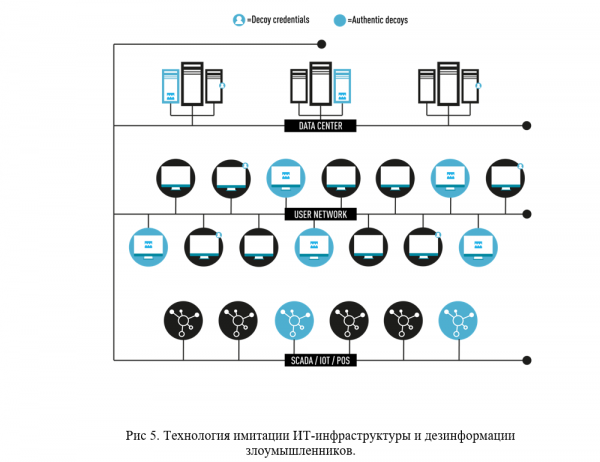
De terminologie "Cyber deception", "Security deception", "Deception technology", "Distributed Deception Platform" (DDP) is relatief nieuw en is nog niet zo lang geleden ontstaan. In feite betekenen al deze termen het gebruik van "misleading technologies" of "IT-infrastructuur simulatie technieken en misinformatie voor aanvallers". De eenvoudigste oplossingen voor misleiding zijn de ontwikkeling van ideeën over honeypots, maar dan op een technologisch geavanceerder niveau, dat een grotere automatisering van het detecteren van bedreigingen en daarop reageren mogelijk maakt. Er zijn echter al serieuze DDP-oplossingen op de markt die een gemakkelijke implementatie en schaalbaarheid bieden, en die beschikken over een arsenaal aan "vallen" en "lokmiddelen" voor aanvallers. Bijvoorbeeld, misleiding maakt het mogelijk om objecten van IT-infrastructuur te emuleren, zoals databases, werkstations, routers, switches, ATM's, servers en SCADA, medische apparatuur en IoT.
Hoe werkt de "Distributed Deception Platform"? Na de implementatie van DDP wordt de IT-infrastructuur van de organisatie opgebouwd uit twee lagen: de eerste laag is de echte infrastructuur van het bedrijf, en de tweede laag is een "geëmmuleerde" omgeving, bestaande uit vallen (Engels: decoys, traps) en lokmiddelen (Engels: lures), die zijn geplaatst op echte fysieke apparaten in het netwerk (zie fig. 4).
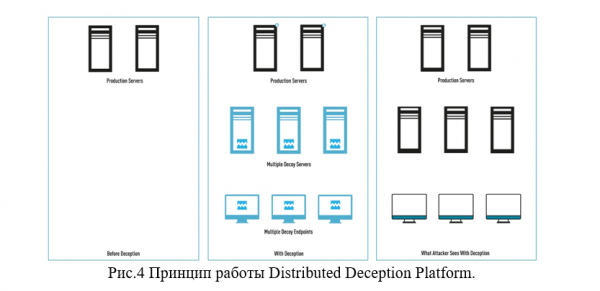
Bijvoorbeeld, een aanvaller kan valse databases met "vertrouwelijke documenten" ontdekken, valse inloggegevens van zogenaamd "bevoegde gebruikers" - dit zijn allemaal valse doelen die de aandacht van inbrekers kunnen trekken, waardoor ze worden afgeleid van de echte informatie-assets van het bedrijf (zie fig. 5).
DDP is een nieuwkomer op de markt van beveiligingsproducten, deze oplossingen zijn nog maar enkele jaren oud en tot nu toe zijn ze alleen betaalbaar voor de bedrijfsector. Maar kleine en middelgrote ondernemingen zullen binnenkort ook gebruik kunnen maken van Deception door DDP te huren bij gespecialiseerde leveranciers, "als een dienst". Deze optie is zelfs handiger, omdat er geen noodzaak is voor zeer gekwalificeerd personeel.
Hieronder staan de belangrijkste voordelen van de Deception-technologie:
Authenticiteit. De Deception-technologie is in staat om een volledig authentieke IT-omgeving van het bedrijf te reproduceren, kwalitatief operationele systemen, IoT, POS, gespecialiseerde systemen (medisch, industrieel, enz.), services, applicaties, inloggegevens, enz. perfect emulerend. Decoys worden zorgvuldig gemengd met de werkomgeving en een aanvaller kan ze niet identificeren als honeypots.
Implementatie. DDP maakt gebruik van machine learning in zijn werking. Met behulp van ML worden eenvoud, flexibiliteit in instellingen en efficiëntie bij de implementatie van Deception gegarandeerd. De "decoys" en "vallen" worden zeer snel bijgewerkt, waardoor de aanvaller betrokken raakt bij de "valse" IT-infrastructuur van het bedrijf, terwijl tegelijkertijd geavanceerde AI-gebaseerde analysystemen actieve hackersacties kunnen detecteren en voorkomen (bijvoorbeeld pogingen tot toegang tot Active Directory op basis van valse inloggegevens).
Gebruiksgemak. Moderne "Distributed Deception Platforms" zijn eenvoudig te onderhouden en te beheren. Ze worden doorgaans beheerd via een lokale of cloudconsole, er zijn integratiemogelijkheden met de bedrijfs-SOC (Security Operations Center) via API en met veel bestaande beveiligingsbewakingsmiddelen. Voor het onderhoud en de werking van DDP zijn geen diensten van hooggekwalificeerde beveiligingsexperts vereist.
Schaalbaarheid. Security deception kan worden ingezet in fysieke, virtuele en cloudomgevingen. DDP werkt ook succesvol samen met gespecialiseerde omgevingen zoals IoT, ICS, POS, SWIFT, enzovoort. Geavanceerde Deception-platforms kunnen 'bedrogstechnologieën' projecteren naar externe kantoren en geïsoleerde omgevingen, zonder de noodzaak voor een volledige extra implementatie van het platform.
Interacties. Door het gebruik van effectieve en aantrekkelijke lokaas (decoys), gebaseerd op echte besturingssystemen en slim verspreid binnen de echte IT-infrastructuur, verzamelt het Deception-platform uitgebreide informatie over de aanvaller. Vervolgens zorgt DDP voor het verzenden van waarschuwingen over bedreigingen, genereert rapporten en reageert automatisch op beveiligingsincidenten.
Aanvalspunt. In moderne Deception worden vallen en lokaas binnen het netwerkbereik geplaatst, in plaats van erbuiten (zoals bij honeypots). Dit type implementatie van vallen maakt het aanvallers onmogelijk om deze als een springplank te gebruiken voor een aanval op de echte IT-infrastructuur van het bedrijf. In meer geavanceerde Deception-oplossingen bestaan er mogelijkheden voor verkeersroutering, waardoor al het verkeer van aanvallers kan worden geleid via een speciaal aangewezen verbinding. Dit maakt het mogelijk om de activiteiten van aanvallers te analyseren zonder risico voor waardevolle activa van het bedrijf.
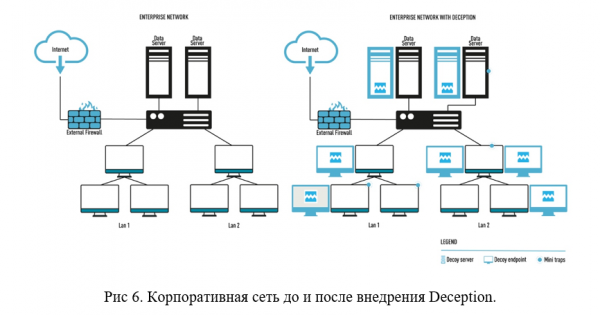
Opluchting van 'bedrogstechnologieën'. In de beginfase van de aanval verzamelen en analyseren aanvallers gegevens over de IT-infrastructuur, en gebruiken deze om horizontaal door het bedrijfsnetwerk te bewegen. Met behulp van 'bedrogstechnologieën' zal de aanvaller onmiskenbaar in 'vallen' terechtkomen, die hem wegleiden van de echte activa van de organisatie. DDP zal potentiële toegangspaden naar inloggegevens in het bedrijfsnetwerk analyseren en de aanvaller 'valse doelen' bieden in plaats van echte inloggegevens. Deze mogelijkheden ontbraken sterk in honeypot-technologieën. (Zie fig. 6).
Deception VS Honeypot
En tot slot komen we bij het meest interessante punt van ons onderzoek. Laten we de belangrijkste verschillen tussen Deception- en Honeypot-technologieën benadrukken. Ondanks enige overeenkomst, verschillen deze twee technologieën sterk, vanaf het fundament van het idee tot de effectiviteit van hun werking.
Verschillende fundamentele ideeën. Zoals eerder vermeld, worden honeypots opgezet als "lokmiddelen" rond de waardevolle activa van een bedrijf (buiten het bedrijfsnetwerk) om aanvallers af te leiden. De technologie van honeypots is gebaseerd op een beeld van de infrastructuur van de organisatie, maar honeypots kunnen ook een startpunt worden voor een aanval op het bedrijfsnetwerk. De Deception-technologie is ontwikkeld vanuit het perspectief van de aanvaller en stelt in staat om een aanval in een vroeg stadium te identificeren, waardoor cybersecurityspecialisten een aanzienlijk voordeel krijgen ten opzichte van aanvallers en kostbare tijd winnen.
"Aantrekken" VS "Verwarring". Bij het gebruik van honeypots hangt het succes af van het aantrekken van de aandacht van aanvallers en hun motivatie om het doel in de honeypot te bereiken. Dit betekent dat de aanvaller de honeypot moet bereiken voordat je hem kunt tegenhouden. Hierdoor kan de aanwezigheid van aanvallers in het netwerk meerdere maanden aanhouden, wat kan leiden tot datalekken en schade. DDP's imiteren op kwaliteitsvolle wijze de echte IT-infrastructuur van een bedrijf; het doel van hun implementatie is niet alleen om de aandacht van de aanvaller te trekken, maar om hem in verwarring te brengen, zodat hij tijd en middelen verspilt zonder toegang te krijgen tot de echte activa van het bedrijf.
"Beperkte schaalbaarheid" VS "automatische schaalbaarheid". Zoals eerder opgemerkt, hebben honeypots en honeynets schaalbaarheidsproblemen. Dit is moeilijk en duur, en om het aantal honeypots in het bedrijfsnetwerk te vergroten, moeten nieuwe computers, besturingssystemen en licenties worden aangeschaft, en moeten er IP-adressen worden toegewezen. Bovendien is er gekwalificeerd personeel nodig om dergelijke systemen te beheren. Deception-platforms worden automatisch uitgerold met de schaalvergroting van de infrastructuur, zonder aanzienlijke overheadkosten.
"Een groot aantal valse positieven" VS "geen valse positieven"Het probleem is dat zelfs een gewone gebruiker geconfronteerd kan worden met een honeypot, waardoor de "schaduwzijde" van deze technologie een groot aantal valse positieven is, wat specialisten in de informatiebeveiliging afleidt van hun werk. De "aas" en "vallen" in DDP zijn zorgvuldig verborgen voor de gewone gebruiker en zijn alleen gericht op de aanvaller, daarom is elk signaal van zo'n systeem een waarschuwing voor een echte bedreiging en geen valse positief.
Conclusie
Naar onze mening is de Deception-technologie een enorme stap vooruit vergeleken met de oudere Honeypots-technologie. In wezen is DDP uitgegroeid tot een uitgebreide beveiligingsplatform dat eenvoudig te implementeren en beheren is.
Moderne platforms in deze klasse spelen een belangrijke rol in het nauwkeurig detecteren en effectief reageren op netwerkbedreigingen. Hun integratie met andere componenten van de beveiligingsstack verhoogt het niveau van automatisering, verbetert de effectiviteit en efficiëntie van incidentrespons. Deception-platforms zijn gebaseerd op authenticiteit, schaalbaarheid, eenvoudig beheer en integratie met andere systemen. Dit biedt een aanzienlijk voordeel in de snelheid van de incidentrespons in informatiebeveiliging.
Op basis van observaties van pentests bij bedrijven waar het Xello Deception-platform is geïmplementeerd of gepilot, kan worden geconcludeerd dat zelfs ervaren pentesters vaak niet in staat zijn om aas in het bedrijfsnetwerk te herkennen en falen door in de opgezette vallen te trappen. Dit feit bevestigt opnieuw de effectiviteit van Deception en de grote kansen die deze technologie in de toekomst biedt.
Producttesten
Als u geïnteresseerd bent in Deception-platforms, zijn wij bereid .
Volg onze updates op onze kanalen (, , , )!
Bron: habr.com
