

Veel bedrijven, vooral in de GOS, hebben al een gevestigde IT-infrastructuur, waarin vaak een hulpmiddel zoals Active Directory van Microsoft wordt gebruikt voor gebruikersbeheer en authenticatie. Bij deze bedrijven rijst vaak de vraag of Zimbra Collaboration Suite goed kan integreren in hun infrastructuur en Microsoft AD kan gebruiken voor gebruikersauthenticatie bij de planning van de implementatie van Zimbra. Nou, Zimbra kan inderdaad samenwerken met Active Directory, en we zullen u nu vertellen hoe dat te bereiken.
Dus laten we aannemen dat Active Directory in de infrastructuur van uw bedrijf zich bevindt op het domein domain.local, en dat Zimbra op het domein wordt geïnstalleerd mail.domain.com. Tijdens de integratie van Zimbra en Active Directory zullen we AD aansluiten als externe LDAP voor ZCS en daarom raden we aan om gebruikers direct te verbieden hun wachtwoord zelf te wijzigen. Ook merken we op dat het voor de verificatie van een succesvolle integratie van Zimbra en Active Directory aan te raden is om op de server AD ten minste één account te hebben met een bekende gebruikersnaam/wachtwoordcombinatie om de succesvolle verbinding tussen de twee informatiesystemen te controleren.
De aansluiting van AD op ZCS wordt uitgevoerd in de Zimbra-beheerdersconsole op het adres mail.domain.com. Hier moeten we in de linker zijbalk de optie Configureerv kiezen, en vervolgens de suboptie Domeinen. In de lijst met domeinen moeten we nu het domein selecteren dat we willen gebruiken in combinatie met AD, en door met de rechtermuisknop op het geselecteerde domein te klikken, kiezen we de optie 'Authenticatie configureren'. Daarna verschijnt er een dialoogvenster voor de configuratie van externe LDAP, waarin we Zimbra met AD 'vriendelijk' maken.
Op de pagina Authentificatiemodus selecteren we de optie 'Externe Active Directory', waarna we op de pagina Authenticatie-instellingen de gegevens invoeren over de server AD. U moet de naam van het domein, het IP-adres van de server en de poort waarmee toegang tot AD plaatsvindt invoeren, en de volgende pagina met de naam LDAP Bind laten we leeg.
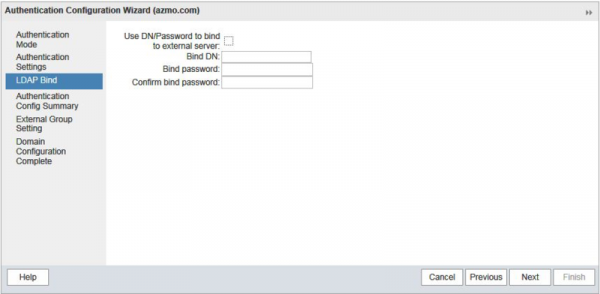
In het venster Authenticatie Configuratieoverzicht kan de succesvolle verbinding van Zimbra met AD worden gecontroleerd door een geldige gebruikersnaam/wachtwoordcombinatie van een willekeurige gebruiker in te voeren. Als de verbinding succesvol is, berekent Zimbra automatisch de Bind DN voor deze gebruiker. Daarna kunnen de pagina's Externe Groepsinstellingen en Domeinconfiguratie Voltooid ongewijzigd worden gelaten. Hiermee is de integratie van Zimbra met AD voltooid en hoeven we alleen nog de bestaande gebruikers uit AD in Zimbra te maken voor een succesvolle synchronisatie tussen de informatiesystemen.
Bij een klein aantal accounts kan dit handmatig worden gedaan, maar als er veel accounts zijn, is het het beste om dit proces te automatiseren met behulp van de functie Auto-provisioning. Hiervoor moeten we toegang krijgen tot de Zimbra-server en daar een aantal handelingen in de opdrachtregel uitvoeren:
su zimbra
zmprov md domain.com zimbraAutoProvMode LAZY
zmprov md domain.com zimbraAutoProvLdapURL "ldap://domain.local:389"
zmprov md domain.com zimbraAutoProvLdapStartTlsEnabled FALSE
zmprov md domain.com zimbraAutoProvLdapAdminBindDn "zimbra@domain.local"
zmprov md domain.com zimbraAutoProvLdapAdminBindPassword PassworD
zmprov md domain.com zimbraAutoProvLdapSearchBase "ou=User,dc=domain,dc=local)"
zmprov md domain.com zimbraAutoProvLdapSearchFilter "(samAccountName=%u)"
zmprov md domain.com zimbraAutoProvLdapBindDn "%u@%d"
zmprov md domain.com zimbraAutoProvAccountNameMap sAMAccountName
zmprov md domain.com +zimbraAutoProvAttrMap "sn=sn" +zimbraAutoProvAttrMap "description=description" +zimbraAutoProvAttrMap "cn=displayName" +zimbraAutoProvAttrMap "givenName=givenName" +zimbraAutoProvAttrMap "zimbraMailAlias=mail"
zmprov md domain.com zimbraAutoProvNotificationFromAddress admin@domain.com
zmprov md domain.com zimbraAutoProvNotificationSubject "We verwelkomen u aan boord van onze mailserver"
zmprov md domain.com zimbraAutoProvNotificationBody "Uw account is automatisch aangemaakt. Bekijk de instructies voor het gebruik van e-mail door deze link te volgen"
zmprov md domain.com zimbraAutoProvBatchSize 20
zmprov md domain.com zimbraAutoProvAuthMech LDAP
zmcontrol restart
Met deze configuratie wordt het gebruikersaccount automatisch aangemaakt op de Zimbra-server bij de eerste poging om in te loggen op de webclient met de gegeven gebruikersnaam/wachtwoordcombinatie. Let op dat in sommige gevallen het nodig kan zijn om het poortnummer van 389 naar 3268 te veranderen voor een correcte werking van de automatische configuratie.
Na het uitvoeren van al deze stappen kunnen uw gebruikers met hun AD-gebruikersnaam/wachtwoord inloggen op hun e-mail op de Zimbra-server, wat het beheer van de IT-infrastructuur van de onderneming aanzienlijk vereenvoudigt.
Bron: habr.com
