

Dit jaar zijn we begonnen aan een groot project voor de creatie van een cyberpolygoon - een platform voor cyberoefeningen van bedrijven in verschillende sectoren. Hiervoor moeten virtuele infrastructuren worden gecreëerd die "identiek zijn aan de echte" - zodat ze de typische interne structuur van een bank, energiebedrijf, enzovoort, repliceren, en dit niet alleen binnen het bedrijfsnetwerksegment. Later zullen we het hebben over de bank- en andere infrastructuren van de cyberpolygoon, maar vandaag - over hoe we deze uitdaging hebben aangepakt in de technologische sector van een industriële onderneming.
Natuurlijk is het onderwerp cyberoefeningen en cyberpolygonen niet gister ontstaan. In het Westen is er al geruime tijd een aanbod van concurrerende voorstellen en verschillende benaderingen voor cyberoefeningen, evenals de beste praktijken. "Een goede gewoonte" voor de cybersecuritydienst is het periodiek oefenen van de paraatheid om cyberaanvallen in de praktijk af te slaan. Voor Rusland is dit echter nog een nieuw thema: ja, er is een beperkt aanbod ontstaan enkele jaren geleden, maar de vraag, vooral in de industriële sectoren, begint net nu langzaam te groeien. We geloven dat er drie hoofdredenen zijn - dit zijn ook problemen die nu al vrij duidelijk zijn.
De wereld verandert te snel
Tien jaar geleden waren hackers voornamelijk geïnteresseerd in organisaties waar ze snel geld konden onttrekken. Voor de industrie was deze bedreiging minder relevant. Tegenwoordig zien we dat hun aandacht zich ook richt op de infrastructuren van overheidsorganisaties, de energiesector en industriële ondernemingen. Hier hebben we vaker te maken met spionagepogingen, datadiefstal voor verschillende doeleinden (concurrentieonderzoek, chantage), evenals het verkrijgen van toegangspunten in de infrastructuur voor verdere verkoop aan geïnteresseerde partijen. Bovendien hebben zelfs eenvoudige ransomware zoals WannaCry talloze van dergelijke objecten wereldwijd getroffen. Daarom vereisen de moderne realiteit dat cybersecurityspecialisten deze risico's in overweging nemen en nieuwe processen voor informatiebeveiliging ontwikkelen. Dit houdt onder andere in dat ze regelmatig hun kennis bijspijkeren en vooral praktische vaardigheden oefenen. Personeel op alle niveaus van operationele en dispatchingbeheer van industriële objecten moet een duidelijk begrip hebben van welke acties ze moeten ondernemen in geval van een cyberaanval. Maar cyberoefeningen op eigen infrastructuur uitvoeren? Dat is niet aan te raden, de risico's wegen duidelijk zwaarder dan de mogelijke voordelen.
Onbegrip van de werkelijke mogelijkheden van kwaadwillenden om SCADA- en IIoT-systemen te hacken
Dit probleem doet zich voor op alle niveaus binnen organisaties: zelfs niet alle specialisten begrijpen wat er met hun systeem zou kunnen gebeuren en welke aanvalsvectoren er zijn. Laat staan het management.
Beveiligingsprofessionals verwijzen vaak naar de "luchtkloof" die angebelijk voorkomt dat kwaadwillenden verder kunnen gaan dan het bedrijfsnetwerk, maar de praktijk toont aan dat 90% van de organisaties een verbinding heeft tussen het bedrijfs- en het technologische segment. Daarnaast hebben de elementen die de bouw en het management van technologische netwerken ondersteunen ook vaak kwetsbaarheden, zoals we onder andere hebben gezien tijdens ons onderzoek naar apparatuur. en .
Het is moeilijk om een adequaat dreigingsmodel op te stellen
De afgelopen jaren is er een constante tendens van complexiteit in informatica en geautomatiseerde systemen, evenals de overgang naar cyberfysieke systemen die integratie van rekenresources en fysieke apparatuur vereisen. De systemen zijn zo complex geworden dat het met analytische methoden onmogelijk is om alle gevolgen van cyberaanvallen te voorspellen. Het gaat niet alleen om de economische schade voor een organisatie, maar ook om het evalueren van de gevolgen die begrijpelijk zijn voor technici en de sector – zoals een tekort aan elektriciteitslevering of andere soorten producten, als we het hebben over de olie- en gasindustrie of petrochemie. Hoe stel je prioriteiten in zo'n situatie?
Dit zijn naar onze mening de voorwaarden die hebben geleid tot het ontstaan van het concept van cybertrainingen en cyberpoligon in Rusland.
Hoe is de technologische segment van het cyberpoligon ingericht?
Een cyberpoligon is een complex van virtuele infrastructuren die typische infrastructuren van bedrijven uit verschillende sectoren nabootsen. Het stelt ons in staat om 'op katten te trainen' – om praktische vaardigheden van specialisten te oefenen zonder de risico's dat iets niet volgens plan verloopt en cybertrainingen schade toebrengen aan de activiteiten van een echt bedrijf. Grote cybersecuritybedrijven beginnen deze richting te ontwikkelen, en je kunt kijken naar dergelijke cybertrainingen in een spelvorm, bijvoorbeeld op Positive Hack Days.
Een typische schemata van de netwerkinfrastructuur van een hypothetisch groot bedrijf of een корпорация is een vrij standaard set servers, werkcomputers en verschillende netwerkapparaten met ook een standaard set van bedrijfssoftware en informatiebeveiligingssystemen. Een sector-specifiek cyberpoligon is hetzelfde, maar met serieuze specificiteit die het virtuele model aanzienlijk complicert.
Hoe we het cyberpoligon dichter bij de realiteit hebben gebracht.
Conceptueel is het uiterlijk van het industriële gedeelte van het cyberpoligon afhankelijk van de gekozen methode voor het modelleren van een complex cyberfysiek systeem. Er zijn drie hoofdaanpakken voor modellering:
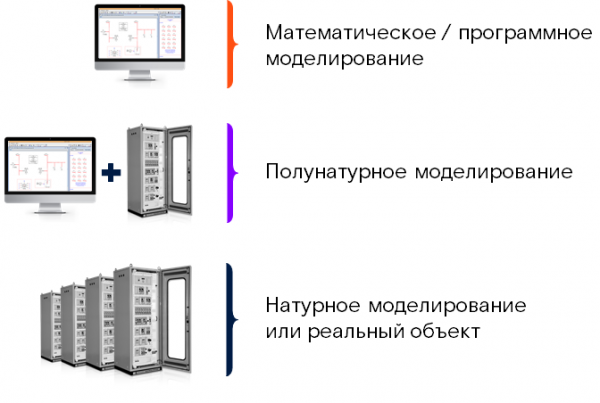
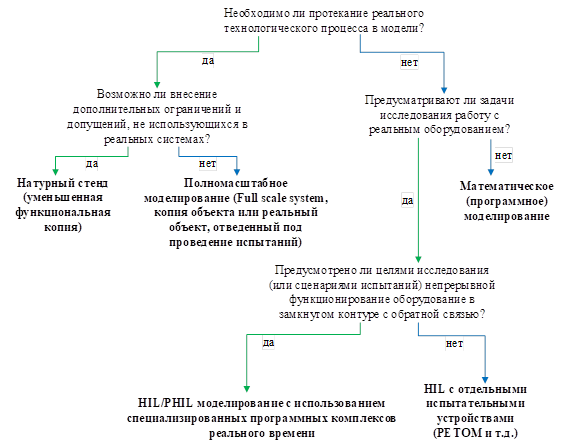
Elk van deze benaderingen heeft zijn eigen voordelen en nadelen. In verschillende gevallen kunnen, afhankelijk van het uiteindelijke doel en de bestaande beperkingen, alledrie de eerder genoemde manieren van modellering worden toegepast. Om de keuze van deze methodes te formalizeren, hebben we het volgende algoritme opgesteld:
De voor- en nadelen van verschillende modelleringsmethoden kunnen worden weergegeven in een diagram, waarbij de verticale as het bereik van onderzoeksgebieden aangeeft (d.w.z. de flexibiliteit van het voorgestelde modelleringsinstrument) en de horizontale as de nauwkeurigheid van de modellering weergeeft (de mate van overeenstemming met het echte systeem). Het resultaat is praktisch een Gartner-vierkant:
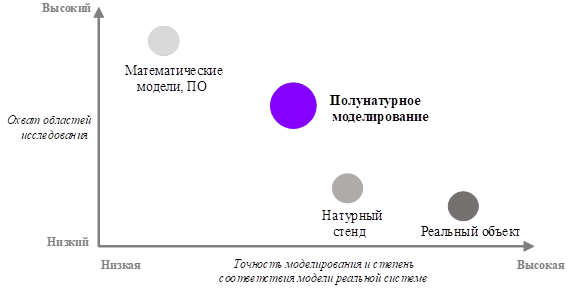
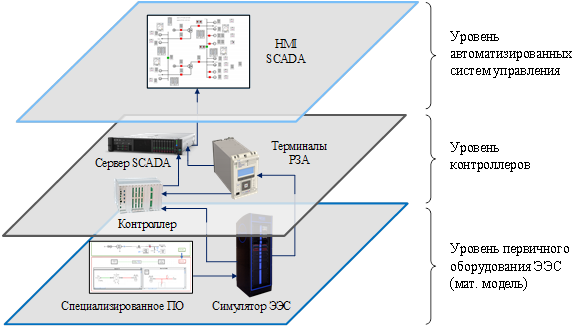
Daarom is de optimale verhouding tussen nauwkeurigheid en flexibiliteit in de modellering de zogenaamde half-natuurlijke modellering (hardware-in-the-loop, HIL). Binnen deze benadering wordt een cyber-fysiek systeem gedeeltelijk gemodelleerd met behulp van echt apparatuur en gedeeltelijk met behulp van wiskundige modellen. Bijvoorbeeld, een elektriciteitsstation kan worden weergegeven met echte microcontrollers (beschermingsrelays), servers van geautomatiseerde beheersystemen en andere secundaire apparatuur, terwijl de fysieke processen die plaatsvinden in het elektriciteitsnet worden gerealiseerd via een computer model. Oké, we hebben de modelleringstechniek vastgesteld. Daarna moest de architectuur van de cyberpolygon worden ontwikkeld. Om de cyberoefeningen echt nuttig te maken, moeten alle verbindingen van een complexe cyber-fysieke systeem zo nauwkeurig mogelijk op de polygon worden gerecreëerd. Daarom, zoals in het echte leven, bestaat het technologische deel van de cyberpolygon uit verschillende samenwerkende niveaus. Ik herinner je eraan dat de typische infrastructuur van industriële netwerken het laagste niveau omvat, dat wordt aangeduid als "primaire apparatuur" — dit is glasvezel, het elektrische net of iets dergelijks — afhankelijk van de sector. Dit wisselt gegevens uit en wordt beheerd door gespecialiseerde industriële controllers, en zij op hun beurt door SCADA-systemen.
We zijn begonnen met de creatie van het industriële deel van de cyberpolygon met de energiesector, die momenteel onze prioriteit heeft (plannen omvatten de olie- en gasindustrie en de chemische industrie).
Het is duidelijk dat het niveau van de primaire apparatuur niet kan worden gerealiseerd door fysiek modelleren met echte objecten. Daarom hebben we in de eerste fase een wiskundig model van het energieobject en het aangrenzende deel van het energiesysteem ontwikkeld. Dit model omvat alle krachtapparatuur van de substations – hoogspanningsleidingen, transformatoren, enzovoort, en wordt uitgevoerd in een speciale softwareomgeving genaamd RSCAD. Het op deze manier gemaakte model kan worden verwerkt door een real-time rekeneenheid – het bijzondere is dat de tijd van het proces in het echte systeem en de tijd van het proces in het model absoluut identiek zijn – dat wil zeggen, als een kortsluiting in het echte netwerk twee seconden duurt, wordt het precies zo gemodelleerd in RSCAD. We creëren een 'levend' deel van het elektriciteitsysteem dat functioneert volgens alle natuurwetten en zelfs reageert op externe invloeden (bijvoorbeeld het activeren van relaisbescherming en automatisering, het uitschakelen van schakelaars, enzovoort). We hebben interactie met externe apparaten weten te realiseren met behulp van gespecialiseerde configureerbare communicatie-interfaces, die het wiskundige model in staat stellen te communiceren met de controller- en geautomatiseerde systeemniveaus.
De niveaus van de controllers en de geautomatiseerde systemen voor de energiesturing kunnen worden gemaakt met behulp van echte industriële apparatuur (hoewel we indien nodig ook virtuele modellen kunnen gebruiken). Op deze twee niveaus bevinden zich respectievelijk de controllers en automatiseringsmiddelen (relaisbescherming en automatisering, PMU, UZRD, meters) en de geautomatiseerde beheersystemen (SCADA, OIK, AIIISKUE). Fysiek modelleren stelt ons in staat de realiteitszin van het model en de cyberoefeningen aanzienlijk te verhogen, aangezien de teams zullen omgaan met echte industriële apparatuur, die zijn eigen kenmerken, bugs en kwetsbaarheden heeft.
In de derde fase hebben we de interactie tussen het wiskundige en fysieke deel van het model gerealiseerd met behulp van gespecialiseerde hardware- en softwareinterfaces en signaalversterkers.
Uiteindelijk ziet de infrastructuur er ongeveer zo uit:
Alle apparatuur op de testlocatie interacteert met elkaar zoals in een echte cyberfysieke systeem. Om specifieker te zijn, hebben we bij het bouwen van dit model de volgende apparatuur en rekencapaciteiten gebruikt:
- Het rekencomplex RTDS voor het uitvoeren van berekeningen 'in real-time';
- Geautomatiseerde werkplek (AWP) voor de operator met geïnstalleerde software voor het modelleren van het technologische proces en primaire apparatuur van elektrische substations;
- Kasten met communicatietechnologie, terminals van de bescherming en automatisering (PZA), en apparatuur voor automatisering van technologische processen (ATP);
- Versterkerskasten, bedoeld voor het versterken van analoge signalen van de digitale-naar-analoge omzetter van de RTDS-simulator. Elke versterkerskast bevat een verschillende set versterkmodules die worden gebruikt voor het genereren van de ingangsstromen en spanningen voor de onderzochte PZA-terminals. De ingangsgegevens worden versterkt tot het vereiste niveau voor normaal functioneren van de PZA-terminals.
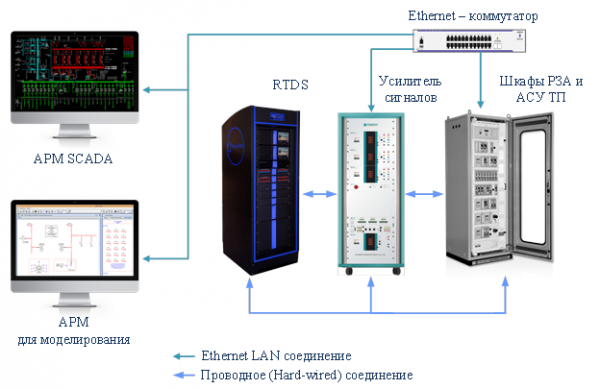
Dit is niet de enige mogelijke oplossing, maar naar onze mening is het optimaal voor het uitvoeren van cyberoefeningen, aangezien het de echte architectuur van de overgrote meerderheid van moderne substations weerspiegelt en bovendien kan ze worden aangepast om specifieke kenmerken van een bepaalde locatie zo nauwkeurig mogelijk na te bootsen.
Ter conclusie
De cybertestlocatie is een enorm project en er is nog veel werk te doen. Enerzijds bestuderen we de ervaring van onze westerse collega's, anderzijds moeten we veel doen op basis van onze ervaring met Russische industriële bedrijven, omdat de specificiteit niet alleen bij verschillende sectoren, maar ook bij verschillende landen hoort. Het is een complex en interessant onderwerp.
Desondanks zijn we ervan overtuigd dat we in Rusland het zogenaamde 'niveaus van volwassenheid' hebben bereikt, wanneer ook de industrie de behoefte aan cyberoefeningen begint te begrijpen. Dit betekent dat er binnenkort ook best practices zullen ontstaan en dat we hopelijk een hoger beveiligingsniveau bereiken.
Auteurs
Oleg Arkhangelsky, hoofdanalist-methodoloog van het project 'Industrieel cybertestcentrum'.
Dmitry Syutov, hoofdingineur van het project 'Industrieel cybertestcentrum';
Andrey Kuznetsov, project leader of the 'Industrial Cyber Polygon', deputy head of the Cybersecurity Laboratory of ACS TP for production.
Bron: habr.com
