

Voordat we overgaan tot de beschrijving van het systeem dat verantwoordelijk is voor de toegangsfilttering door telecomoperatoren, laten we opmerken dat Roskomnadzor zich nu ook zal bezighouden met het toezicht op zoekmachines.
Aan het begin van het jaar werd de procedure voor controle en de lijst met activiteiten ter naleving door zoekmachineoperators van de vereisten om de informatie over internetbronnen waarvoor de toegang in de Russische Federatie is beperkt, stop te zetten, goedgekeurd.
van Roskomnadzor van 7 november 2017 nummer 229 is geregistreerd bij het Ministerie van Justitie van Rusland.
Het bevel is aangenomen in het kader van de uitvoering van de bepalingen van artikel 15.8 van de Federale wet van 27.07.2006 nr. 149-FZ "Over informatie, informatie-technologieën en informatiebeveiliging", die de verplichtingen voor eigenaren van VPN-diensten, "anonymizers" en zoekmachineoperators bepaalt om de toegang tot informatie te beperken, waarvan de verspreiding in Rusland verboden is.
De controleactiviteiten worden uitgevoerd op de locatie van het controleorgaan zonder interactie met de zoekmachineoperators.
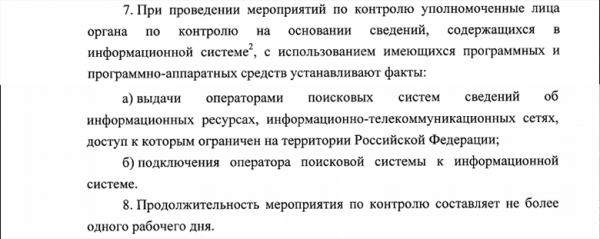
Het informatie systeem wordt gedefinieerd als de FGIS-informatieresources van informatie- en telecommunicatienetwerken, waarvoor de toegang beperkt is.
Na de activiteit wordt een verslag opgesteld waarin onder andere informatie over de software die is gebruikt om deze feiten vast te stellen, evenals gegevens die bevestigen dat de specifieke pagina’s van de website op het moment van controle meer dan een dag in het informatie systeem waren.
Het verslag wordt verzonden naar de zoekmachineoperator via het informatie systeem. In het geval van onenigheid met het verslag heeft de operator binnen drie werkdagen het recht om zijn bezwaren aan Roskomnadzor voor te leggen, die deze ook binnen drie werkdagen beschouwt. Op basis van de beoordeling van de bezwaren neemt de leidinggevende van het controleorgaan of zijn plaatsvervanger een beslissing over de aanvang van een administratieve overtredingsprocedure.
Hoe het toegangsfilttersysteem voor telecomoperatoren momenteel is ingericht
In Rusland zijn er een aantal wetten die telecomoperatoren verplichten om de toegang tot pagina’s die verboden inhoud verspreiden te filteren:
- Federale wet 126 "Over communicatie", wijziging in artikel 46 - over de verplichting van de operator om de toegang tot informatie te beperken (FSEM).
- «Eén register» — besluit van de regering van de Russische Federatie van 26 oktober 2012 N 1101 «Over het gezamenlijke geautomatiseerde informatiesysteem 'Eén register van domeinnamen, pagina's van websites in het informatica- en telecommunicatienetwerk 'Internet' en netadressen die het mogelijk maken om websites in het informatica- en telecommunicatienetwerk 'Internet' te identificeren, met informatie waarvan de verspreiding in de Russische Federatie verboden is»
- Federale wet 436 «Over de bescherming van kinderen...», categorisering van toegankelijke informatie.
- Federale wet nr. 3 «Over de politie», artikel 13, punt 12 — over het wegnemen van de oorzaken en omstandigheden die de realisatie van bedreigingen voor de veiligheid van burgers en de openbare veiligheid bevorderen.
- Federale wet nr. 187 «Over wijzigingen in sommige wetgevingsacten van de Russische Federatie met betrekking tot de bescherming van intellectuele rechten in informatica- en telecommunicatienetwerken» («antipiraterijwet»).
- Het uitvoeren van uitspraken van rechtbanken en voorschriften van de openbaar ministerie.
- Federale wet van 28.07.2012 N 139-FZ «Over wijzigingen in de federale wet 'Over de bescherming van kinderen tegen informatie die schadelijk is voor hun gezondheid en ontwikkeling' en bepaalde wetgevingsacten van de Russische Federatie».
- Federale wet van 27 juli 2006 nr. 149-FZ «Over informatie, informatietechnologieën en de bescherming van informatie».
Verzoeken van Roskomnadzor voor blokkering bevatten een geactualiseerde lijst van eisen aan de provider, elke invoer in zo'n verzoek bevat:
- type register op basis waarvan de beperking wordt uitgevoerd;
- het moment waarop de noodzaak voor beperking van toegang ontstaat;
- type urgentie van de reactie (normale urgentie - binnen 24 uur, hoge urgentie - onmiddellijke reactie);
- type blokkering van het registerrecord (op URL of op domeinnaam);
- hash-code van het registerrecord (verandert bij elke wijziging van de inhoud van het record);
- gegevens van de beslissing over de noodzaak van beperking van toegang;
- een of meerdere links naar pagina's van websites waarvan de toegang moet worden beperkt (niet verplicht);
- een of meerdere domeinnamen (niet verplicht);
- een of meerdere netwerkadressen (niet verplicht);
- een of meerdere IP-subnetten (niet verplicht).
Om informatie effectief aan telecomoperators over te brengen, is het "Informatiesysteem voor interactie tussen de Roskomnadzor en telecomoperators" opgericht. Het bevindt zich samen met de regelgeving, instructies en memos voor operators op een gespecialiseerd portaal:
Aan de andere kant begon Roskomnadzor klanten van het AS "Revizor" uit te geven voor het controleren van telecomoperators. Hieronder staat wat informatie over de functionaliteit van de agent.
Het algoritme voor het controleren van de beschikbaarheid van elke URL door de Agent. Bij de controle moet de Agent:
- de IP-adressen bepalen waarnaar de netwerknaam van de te controleren website (domein) omgezet wordt, of gebruik maken van IP-adressen die in de export zijn verstrekt;
- voor elk IP-adres dat van de DNS-servers is verkregen, moet een HTTP-verzoek naar de te controleren URL worden gedaan. In geval van een HTTP-omleiding van de te controleren site, moet de Agent de URL controleren waarop de omleiding plaatsvindt. Er worden minimaal 5 opeenvolgende HTTP-omleidingen ondersteund;
- als het niet mogelijk is om een HTTP-verzoek te doen (er wordt geen TCP-verbinding tot stand gebracht), moet de Agent concluderen dat er een blokkade van het IP-adres is;
- bij een succesvol HTTP-verzoek moet de Agent het ontvangen antwoord van de te controleren website controleren op de HTTP-antwoordsleutel, de HTTP-headers en de HTTP-inhoud (de eerste ontvangen gegevens tot 10 kB). Als het ontvangen antwoord overeenkomt met de in het CUC gemaakte sjablonen van de blokkeringpagina's moet de conclusie worden getrokken dat er een blokkade van de te controleren URL is;
- bij het uitvoeren van de URL-controle moet de Agent controleren of de versleutelde verbinding is ingesteld en de bron markeren;
- als er geen overeenkomsten zijn tussen de door de Agent verkregen gegevens en de sjablonen van de blokkeringpagina's of vertrouwelijke omleidingspagina's die informeren over de blokkade van de bron, moet de Agent concluderen dat er geen blokkade van de URL op de SPD van de telecomoperator is. In dit geval worden de gegevens (HTTP-antwoord), verkregen door de Agent, vastgelegd in het rapport (controlelogbestand). De systeembeheerder heeft de mogelijkheid om uit deze record een sjabloon van een nieuwe blokkeringpagina te maken om te voorkomen dat er later onterechte conclusies over de afwezigheid van blokkade worden getrokken.
Lijst van wat de Agent moet waarborgen
- contact met het centrale kantoor voor een volledige lijst van URL's en blokkeringstypen die getest moeten worden;
- contact met het centrale kantoor voor gegevens over de controlemodi. Ondersteunde modi: volledige eenmalige controle, volledige periodieke controle met een vastgesteld interval, steekproef eenmalige controle met een door de gebruiker opgegeven lijst van URL's, periodieke controle van een lijst van URL's (van een bepaald type records);
- vervolging van de gegeven controleprocedures op de bestaande lijst van URL's, in het geval het niet mogelijk is om de lijst van URL's van het centrale kantoor te verkrijgen, en het opslaan van de verkregen controleresultaten voor latere overdracht naar het centrale kantoor;
- volledige uitvoering van de gegeven controleprocedures op de beschikbare lijsten van URL's, in het geval het niet mogelijk is om informatie over de controlemodi van het centrale kantoor te verkrijgen, en het opslaan van de verkregen controleresultaten voor latere overdracht naar het centrale kantoor;
- uitvoering van de controle van de blokkeringresultaten volgens het vastgestelde regime;
- verzending van het controle-rapport (logbestand) naar het centrale kantoor;
- mogelijkheid om de functionaliteit van de communicatieprovider te controleren, dat wil zeggen de beschikbaarheid van een lijst van bekend toegankelijke websites;
- mogelijkheid om de blokkeringresultaten te controleren met behulp van een proxyserver;
- mogelijkheid voor externe software-updates;
- mogelijkheid om diagnostische procedures op de communicatieprovider uit te voeren (reactietijd, pad van pakketoverdracht, downloadsnelheid van bestanden van een externe bron, identificatie van IP-adressen voor domeinnamen, snelheid van informatieontvangst in de terugstroom in vaste toegang netwerken, pakketverliesratio, gemiddelde pakketverzendingstijd);
- controleprestaties van ten minste 10 URL's per seconde, op voorwaarde dat de bandbreedte van de verbinding voldoende is;
- mogelijkheid voor meerdere verzoeken van de agent aan de bron (tot 20 keer), met een variërende frequentie van 1 keer per seconde tot 1 keer per minuut;
- mogelijkheid om een willekeurige volgorde van records in de lijst die voor testdoeleinden wordt verzonden te creëren en prioriteit toe te wijzen aan een specifieke pagina op de website in het internet.
In algemene zin ziet de structuur er als volgt uit:
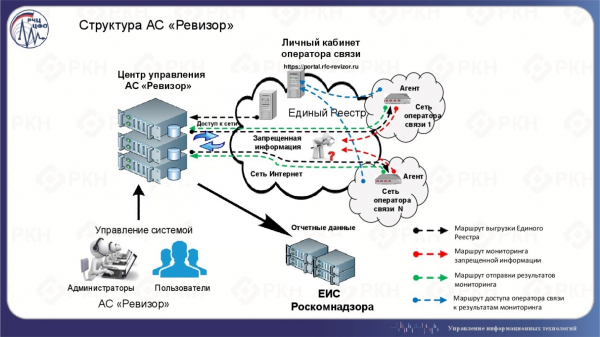
Software- en hardwareoplossingen voor internetverkeerfiltering (DPI-oplossingen) stelt operators in staat om verkeer van gebruikers naar websites van de RKN-lijst te blokkeren. Of ze worden geblokkeerd of niet, dit controleert de cliënt van AS Revizor. Deze controleert automatisch de beschikbaarheid van de website op basis van de RKN-lijst.
Een voorbeeld van het monitoringprotocol is beschikbaar. .
Vorig jaar begon Roskomnadzor met het testen van oplossingen voor de blokkering, die de operator kan toepassen om deze schema's te implementeren. Ik citeer de resultaten van zo'n test:
«Positieve beoordelingen van Roskomnadzor zijn gegeven aan gespecialiseerde softwareoplossingen zoals 'UBIC', 'EcoFilter', 'SKAT DPI', 'Tiksen-Blocage', 'SkyDNS Zapret ISP' en 'Carbon Reductor DPI'.
Ook is er een oordeel van Roskomnadzor ontvangen, dat bevestigt dat telecomoperators software 'ZapretService' kunnen gebruiken als een middel om de toegang tot verboden bronnen op internet te beperken. De testresultaten toonden aan dat bij installatie volgens het door de fabrikant aanbevolen verbindingsschema 'in onderbreking' en de juiste netwerkconfiguratie van de telecomoperator, het aantal ontdekte schendingen volgens het Eengemaakte Register van Verboden Informatie niet meer dan 0,02% bedraagt.
Hierdoor hebben telecomoperators de mogelijkheid om de meest geschikte oplossing voor hen te kiezen voor het beperken van de toegang tot verboden bronnen, ook uit de lijst van softwareproducten die een positieve beoordeling van Roskomnadzor hebben ontvangen.
Tegelijkertijd konden tijdens het testen van het softwareproduct IdecoSelecta ISP sommige operators, vanwege de lange procedure voor de inzet en configuratie, niet op tijd met de tests beginnen. Bij meer dan de helft van de telecomoperators die aan de test deelnamen, was de testperiode van Ideco Selecta ISP niet langer dan een week. Gezien het beperkte aantal verzamelde statistische gegevens en het kleine aantal deelnemers aan de tests, merkte Roskomnadzor in de officiële conclusie op dat het onmogelijk was om eenduidige conclusies te trekken over de effectiviteit van het product 'Ideco Selecta ISP' als middel voor het beperken van de toegang tot verboden bronnen op internet.
Ik wil aanvullen dat bij het testen van elk softwareproduct tot 27 telecomoperators betrokken waren met verschillende aantallen abonnees uit verschillende federale districten van de Russische Federatie.
De officiële conclusies van de testresultaten zijn beschikbaar. . In deze conclusies is vrijwel geen technische informatie te vinden. Over het product 'Ideco Selecta ISP' kan men lezen om te weten hoe het niet moet.
Dit jaar zal het testen doorgaan en op dit moment, volgens nieuws van Roskomnadzor, is er al één product geselecteerd en staan er nog twee op de planning.
Wat als de blokkering per ongeluk is gebeurd?
Tot slot wil ik herinneren dat Roskomnadzor 'geen fouten maakt', wat door het Constitutionele Hof wordt bevestigd.
De beschikking, die feitelijk de verantwoordelijkheid van Roskomnadzor voor onterechte blokkering van websites opheft, werd genomen in het kader van de behandeling van de klacht in het Constitutionele Hof door de directeur van de vereniging van internetuitgevers, Vladimir Kharitonov. Hij verklaarde dat Roskomnadzor in december 2012 per ongeluk zijn internetbibliotheek digital-books.ru had geblokkeerd. Zoals Kharitonov uitlegde, bevond zijn resource zich op hetzelfde IP-adres als de portal rastamantales(.)ru (nu rastamantales(.)com), die de oorspronkelijke blokkering was. Vladimir Kharitonov probeerde het besluit van Roskomnadzor juridisch aan te vechten, maar in juni 2013 oordeelde de Tagansky rechtbank dat de blokkering rechtmatig was, en in september 2013 bevestigde het Moskou Gerechtshof dit oordeel.
Daaruit:
In Roskomnadzor heeft 'Ъ' verklaard dat men tevreden is met de beslissing van het Constitutionele Hof. 'Het Constitutionele Hof heeft bevestigd dat Roskomnadzor de wet naleeft. Als de operator niet de technische mogelijkheid heeft om de toegang tot een specifieke pagina van een website te beperken en niet tot het netwerkadres, dan is dat de verantwoordelijkheid van de operator', zei de woordvoerder van het agentschap aan 'Ъ'.
Deze kwestie is ook relevant voor cloudproviders en hostingbedrijven, aangezien dergelijke incidenten zich ook bij hen hebben voorgedaan. In juni 2016 werd de cloudservice Amazon S3 in Rusland geblokkeerd, hoewel op verzoek van de Federale belastingdienst slechts de pagina van de pokerroom 888poker die zich op hun platform bevond in het register was opgenomen. De blokkering van de volledige bron was precies te wijten aan het feit dat Amazon S3 het beveiligde protocol https gebruikt, dat niet toestaat afzonderlijke pagina's te blokkeren. Pas nadat Amazon zelf de pagina had verwijderd waar Russische autoriteiten klachten over hadden, werd de bron uit het register geschrapt.
Bron: habr.com
