

, vindt het merendeel (87%) van de incidenten in de informatiebeveiliging binnen enkele minuten plaats, terwijl 68% van de bedrijven maanden nodig heeft om deze waar te nemen. Dit wordt ook bevestigd door , volgens welk het voor de meeste organisaties gemiddeld 206 dagen kost om een incident te detecteren. Uit onze onderzoeken blijkt dat hackers jarenlang de infrastructuur van een bedrijf kunnen controleren zonder ontdekt te worden. Zo werd in een organisatie waar onze experts een incidentonderzoek uitvoerden, vastgesteld dat hackers volledige controle hadden over de infrastructuur van de organisatie en regelmatig belangrijke gegevens stalen .
Stel dat je al een SIEM hebt draaien dat logs verzamelt en gebeurtenissen analyseert, en dat er antivirussoftware op de eindpunten is geïnstalleerd. Toch , net zoals het niet mogelijk is om EDR-systemen in het volledige netwerk te implementeren, wat betekent dat "blinde" plekken onvermijdelijk zijn. Deze worden aangepakt door netwerkverkeersanalysesystemen (network traffic analysis, NTA). Deze oplossingen detecteren de activiteit van kwaadwillenden in de vroegste fasen van infiltratie in het netwerk, evenals tijdens pogingen om voet aan de grond te krijgen en een aanval binnen het netwerk te ontwikkelen.
Er zijn twee soorten NTA: de ene werkt met NetFlow, de andere analyseert ruwe verkeer. Het voordeel van de tweede systemen is dat zij recordings van ruwe verkeer kunnen opslaan. Hierdoor kan de informatiebeveiligingsspecialist de effectiviteit van de aanval controleren, de dreiging lokaliseren, begrijpen hoe de aanval plaatsvond en hoe soortgelijke aanvallen in de toekomst te voorkomen.
We zullen laten zien hoe je met NTA op basis van directe of indirecte signalen alle bekende aanvalstactieken kunt identificeren die in de kennisdatabase zijn beschreven . We zullen elk van de 12 tactieken bespreken, de technieken die via verkeer worden gedetecteerd analyseren en hun detectie demonstreren met ons NTA-systeem.
Over de kennisdatabase ATT&CK
MITRE ATT&CK is a publicly available knowledge base developed and maintained by MITRE based on real APT analysis. It represents a structured set of tactics and techniques used by attackers. This allows cybersecurity specialists worldwide to speak the same language. The base is constantly being expanded and supplemented with new knowledge.
The base distinguishes 12 tactics, which are divided by stages of a cyber attack:
- initial access;
- execution;
- persistence;
- privilege escalation;
- defense evasion;
- credential access;
- discovery;
- lateral movement;
- collection;
- command and control;
- exfiltration;
- impact.
For each tactic in the ATT&CK knowledge base, there is a list of techniques that assist attackers in achieving their goals at the current stage of the attack. Since the same technique can be used at different stages, it may relate to multiple tactics.
The description of each technique includes:
- identifier;
- list of tactics where it is applied;
- examples of use by APT groups;
- measures to mitigate the damage from its use;
- recommendations for detection.
Cybersecurity specialists can utilize the knowledge from the base to structure information on current attack methods and build an effective security system. Understanding how real APT groups operate can also provide insights for proactive threat hunting within .
About PT Network Attack Discovery
We will detect the application of techniques from the ATT&CK matrix using the system — NTA system from Positive Technologies, designed to identify attacks at the perimeter and within the network. PT NAD covers all 12 tactics of the MITRE ATT&CK matrix to varying degrees. It is most effective in identifying techniques for initial access, lateral movement, and command and control. In these areas, PT NAD covers over half of the known techniques, detecting their application through direct or indirect indicators.
Het systeem detecteert aanvallen met behulp van ATT&CK-technieken door detectieregels te creëren die door het team zijn ontwikkeld (PT ESC), machine learning, indicators of compromise, diepgaande analyse en retrospectieve analyse. Analyse van verkeer in realtime in combinatie met retrospectieve analyse maakt het mogelijk om huidige verborgen kwaadaardige activiteiten te detecteren en om ontwikkelingsvectoren en chronologie van aanvallen te volgen.
volledige mapping van PT NAD op de MITRE ATT&CK-matrix. Het geheel is groot, dus wij raden aan om het in een apart venster te bekijken.
Initiële toegang (initial access)
De tactiek voor het verkrijgen van initiële toegang omvat technieken om door te dringen in het netwerk van het bedrijf. Het doel van aanvallers in deze fase is om kwaadaardige code in het aangevallen systeem te brengen en de mogelijkheid te waarborgen voor verdere uitvoering.
Verkeersanalyse met PT NAD maakt het mogelijk om zeven technieken voor het verkrijgen van initiële toegang te identificeren:
1. : drive-by compromise
Een techniek waarbij het slachtoffer een website opent die door aanvallers wordt gebruikt om de webbrowser te exploiteren en toegangstokens voor de applicatie te verkrijgen.
Wat PT NAD doet: als het webverkeer niet versleuteld is, inspeert PT NAD de inhoud van de antwoorden van HTTP-servers. In deze antwoorden bevinden zich exploitaties die aanvallers in staat stellen om willekeurige code binnen de browser uit te voeren. PT NAD detecteert automatisch dergelijke exploitaties met behulp van detectieregels.
Daarnaast ontdekt PT NAD de bedreiging op de vorige stap. Regels en indicatoren van compromittering worden geactiveerd als de gebruiker een site bezoekt die hem doorverwijst naar een site met een reeks exploitaties.
2. : exploit public-facing application
Het exploiteren van kwetsbaarheden in diensten die toegankelijk zijn vanuit het internet.
Wat PT NAD doet: voert een diepgaande inspectie uit van de inhoud van netwerkpakketten, waardoor tekenen van abnormale activiteit worden gedetecteerd. In het bijzonder zijn er regels om aanvallen op belangrijke contentmanagementsystemen (content management system, CMS), webinterfaces van netwerkapparatuur, en aanvallen op e-mail- en FTP-servers te detecteren.
3. : external remote services
Het gebruik door aanvallers van externe toegangsdiensten om verbinding te maken met middelen in het interne netwerk van buitenaf.
Wat PT NAD doet: omdat het systeem protocollen herkent op basis van de inhoud van pakketten en niet op poortnummers, kunnen gebruikers van het systeem het verkeer filteren om alle sessies van externe toegang protocollen te vinden en hun legitimiteit te controleren.
4. : spearphishing bijlage
Het betreft de beruchte verzendingen van phishingbijlagen.
Wat PT NAD doet: haalt automatisch bestanden uit het verkeer en controleert ze op indicatoren van compromittering. Uitvoerbare bestanden in bijlagen worden geïdentificeerd door regels die de inhoud van e-mailverkeer analyseren. In een zakelijke omgeving wordt zo'n bijlage als afwijkend beschouwd.
5. : spearphishing link
Gebruik van phishinglinks. De techniek houdt in dat aanvallers een phishing-e-mail sturen met een link waarop, bij klik, kwaadaardige software wordt gedownload. Gewoonlijk gaat de link gepaard met tekst die volgens alle regels van sociale engineering is opgesteld.
Wat PT NAD doet: identificeert phishinglinks met behulp van indicatoren van compromittering. Bijvoorbeeld, in de PT NAD-interface zien we een sessie waarin er een HTTP-verbinding was naar een link die was opgenomen in de lijst met phishing-e-mailadressen (phishing-urls).
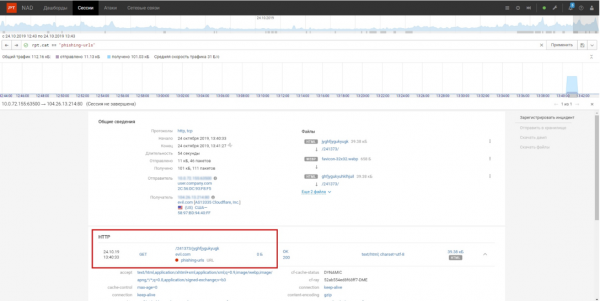
Verbinding via de link uit de lijst met indicatoren van compromittering phishing-urls
6. : vertrouwde relatie
Toegang tot het netwerk van het slachtoffer via derden waarmee het slachtoffer een vertrouwensrelatie heeft. Aanvallers kunnen een vertrouwde organisatie hacken en zich via hen verbinden met het doelnetwerk. Dit gebeurt vaak met behulp van VPN-verbindingen of domeinvertrouwensrelaties, wat kan worden ontdekt door het verkeer te analyseren.
Wat PT NAD doet: analyseert toepassingsprotocollen en slaat de geanalyseerde velden op in een database, zodat een informatiebeveiligingsanalist met behulp van filters alle verdachte VPN-verbindingen of cross-domain verbindingen in de database kan vinden.
7. : geldige accounts
Gebruik van standaard, lokale of domeingegevens voor autorisatie op externe en interne services.
Wat PT NAD doet: extraheert automatisch inloggegevens uit de protocollen HTTP, FTP, SMTP, POP3, IMAP, SMB, DCE/RPC, SOCKS5, LDAP, Kerberos. In het algemeen betreft dit gebruikersnaam, wachtwoord en een teken van succesvolle authenticatie. Als deze zijn gebruikt, worden ze weergegeven in de overeenkomstige sessiekaart.
Uitvoering (execution)
De tactiek van Uitvoering omvat technieken die aanvallers gebruiken om code uit te voeren in gecompromitteerde systemen. Het starten van malware helpt aanvallers om hun aanwezigheid te bevestigen (tactiek persistente) en om de toegang tot externe systemen binnen het netwerk uit te breiden door zich binnen de perimeter te verplaatsen.
PT NAD stelt in staat om het gebruik van 14 technieken door aanvallers te identificeren die worden gebruikt voor het uitvoeren van schadelijke code.
1. : CMSTP (Microsoft Connection Manager Profiel Installateur)
Een tactiek waarbij aanvallers een speciaal schadelijk INFF-bestand voorbereiden voor het ingebouwde Windows-hulpprogramma CMSTP.exe (installateur voor verbindingsprofielen). CMSTP.exe accepteert het bestand als parameter en installeert een serviceprofiel voor externe verbinding. Hierdoor kan CMSTP.exe worden gebruikt om dynamisch geladen bibliotheken (*.dll) of scriptlets (*.sct) van externe servers te laden en uit te voeren.
Wat PT NAD doet: detecteert automatisch de overdracht van INF-bestanden van een speciaal type in HTTP-verkeer. Daarnaast detecteert het de overdracht via het HTTP-protocol van schadelijke scriptlets en dynamisch geladen bibliotheken van een externe server.
2. : command-line interface
Interactie met de commandoregelinterface. Je kunt lokaal of op afstand met de commandoregelinterface interageren, bijvoorbeeld met behulp van externe toegangshulpmiddelen.
Wat PT NAD doet: detecteert automatisch de aanwezigheid van shells aan de hand van de reacties op de startopdrachten van verschillende commandoregelhulpmiddelen, zoals ping, ifconfig.
3. : component object model and distributed COM
Het gebruik van COM- of DCOM-technologieën om code uit te voeren op lokale of externe systemen tijdens het navigeren door het netwerk.
Wat PT NAD doet: detecteert verdachte DCOM-aanroepen die aanvallers normaal gebruiken om programma's te starten.
4. : exploitation for client execution
Het misbruiken van kwetsbaarheden om willekeurige code op een werkstation uit te voeren. De meest nuttige exploits voor aanvallers zijn degenen die het mogelijk maken om code op een extern systeem uit te voeren, aangezien aanvallers op deze manier toegang tot dat systeem kunnen krijgen. Deze techniek kan worden gerealiseerd met de volgende methoden: schadelijke e-mailcampagnes, websites met exploits voor browsers en externe exploitatie van toepassingskwetsbaarheden.
Wat PT NAD doet: Tijdens de analyse van e-mailverkeer controleert PT NAD op de aanwezigheid van uitvoerbare bestanden in bijlagen. Het extraheert automatisch Office-documenten uit e-mails waarin exploits kunnen zitten. Pogingen tot het misbruiken van kwetsbaarheden zijn zichtbaar in het verkeer, wat PT NAD automatisch detecteert.
5. : mshta
Toepassing van de mshta.exe-hulpprogramma, dat Microsoft HTML-toepassingen (HTA) uitvoert met de extensie .hta. Aangezien mshta bestanden verwerkt om veiligheidsinstellingen van de browser te omzeilen, kunnen aanvallers mshta.exe gebruiken om kwaadaardige HTA-, JavaScript- of VBScript-bestanden uit te voeren.
Wat PT NAD doet: .hta-bestanden voor uitvoering via mshta worden ook over het netwerk verzonden - dit is zichtbaar in het verkeer. PT NAD detecteert automatisch de overdracht van dergelijke kwaadaardige bestanden. Het vangt bestanden, en de informatie daarover kan worden bekeken in het sessieoverzicht.
6. : PowerShell
Het gebruik van PowerShell voor het zoeken naar informatie en het uitvoeren van kwaadaardige code.
Wat PT NAD doet: Wanneer PowerShell door aanvallers op afstand wordt toegepast, detecteert PT NAD dit met behulp van regels. Het ontdekt de trefwoorden van de PowerShell-taal die het meest worden gebruikt in kwaadaardige scripts, en de overdracht van PowerShell-scripts via het SMB-protocol.
7. : geplande taak
Het gebruik van de Windows Taakplanner en andere hulpprogramma's voor het automatisch uitvoeren van programma's of scripts op een bepaald tijdstip.
Wat PT NAD doet: Aanvallers creëren dergelijke taken doorgaans op afstand, wat betekent dat dergelijke sessies zichtbaar zijn in het verkeer. PT NAD detecteert automatisch verdachte activiteiten met betrekking tot het aanmaken en wijzigen van taken met behulp van RPC-interfaces ATSVC en ITaskSchedulerService.
8. : scripting
Het uitvoeren van scripts om verschillende acties van aanvallers te automatiseren.
Wat PT NAD doet: Detecteert het feit dat scripts over het netwerk worden verzonden, dus nog voordat ze worden uitgevoerd. Het ontdekt de inhoud van scripts in ruwe verkeer en detecteert de overdracht van bestanden met extensies die overeenkomen met populaire scripttalen.
9. : service-executie
Het uitvoeren van uitvoerbare bestanden, opdrachten van de opdrachtregelinterface of scripts door interactie met Windows-services, zoals met de Service Control Manager (SCM).
Wat PT NAD doet: Inspecteert SMB-verkeer en detecteert aanroepen naar SCM met regels voor het creëren, wijzigen en uitvoeren van services.
De techniek voor het starten van diensten kan worden gerealiseerd met behulp van de PSExec-tool voor externe commandoregeluitvoering. PT NAD analyseert het SMB-protocol en detecteert het gebruik van PSExec, wanneer het het bestand PSEXESVC.exe of de standaard servicenaam PSEXECSVC gebruikt om code op een externe machine uit te voeren. De gebruiker moet de lijst met uitgevoerde commando's en de legitimiteit van externe commando-uitvoering vanaf de knooppunt controleren.
In de aanvalskaart in PT NAD worden gegevens weergegeven over de gebruikte tactieken en technieken volgens de ATT&CK-matrix, zodat de gebruiker kan begrijpen in welke fase van de aanval de aanvallers zich bevinden, welke doelen ze nastreven en welke compensatiemaatregelen moeten worden getroffen.
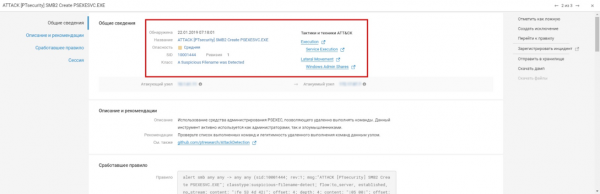
Triggering van de regel voor het gebruik van de PSExec-tool, wat kan wijzen op een poging om commando's op een externe machine uit te voeren.
10. : software van derden
Een techniek waarbij aanvallers toegang krijgen tot software voor externe administratie of het bedrijfssoftware-implementatiesysteem en daarmee kwaadaardige code uitvoeren. Voorbeelden van dergelijke software zijn: SCCM, VNC, TeamViewer, HBSS, Altiris.
Trouwens, deze techniek is vooral relevant in verband met de massale verschuiving naar telewerken en, als gevolg, de aansluiting van talrijke onbeschermde thuisapparaten via dubieuze externe toegangskanalen.
Wat PT NAD doet: detecteert automatisch de werking van dergelijke software in het netwerk. Bijvoorbeeld, de regels worden geactiveerd bij het gebruik van het VNC-protocol en de activiteit van de trojaan EvilVNC, die verborgen een VNC-server op de host van het slachtoffer installeert en deze automatisch start. Ook PT NAD identificeert automatisch het TeamViewer-protocol, wat de analist helpt om met een filter alle dergelijke sessies te vinden en hun legitimiteit te controleren.
11. : gebruikersuitvoering
Een techniek waarbij de gebruiker bestanden uitvoert die kunnen leiden tot de uitvoering van code. Dit kan bijvoorbeeld gebeuren als hij een uitvoerbaar bestand opent of een kantoordocument met een macro uitvoert.
Wat PT NAD doet: ziet dergelijke bestanden al in de overdracht, voordat ze worden uitgevoerd. Informatie hierover kan worden bestudeerd in de sessiekaart waarin ze zijn overgedragen.
12. : Windows Management Instrumentation
De toepassing van de WMI-tool, die lokale en externe toegang tot de systeemcomponenten van Windows biedt. Met behulp van WMI kunnen aanvallers interactie hebben met lokale en externe systemen en verschillende taken uitvoeren, zoals het verzamelen van informatie voor verkenning en het op afstand starten van processen tijdens horizontale beweging.
Wat PT NAD doet: aangezien interacties met externe systemen via WMI zichtbaar zijn in het verkeer, detecteert PT NAD automatisch netwerkaanvragen voor het tot stand brengen van WMI-sessies en controleert het verkeer op het verzenden van scripts die WMI gebruiken.
13. : Windows Remote Management
Het gebruik van de dienst en het protocol van Windows, waarmee gebruikers interactie kunnen hebben met externe systemen.
Wat PT NAD doet: detecteert netwerkverbindingen die zijn gemaakt met behulp van Windows Remote Management. Dergelijke sessies worden automatisch gedetecteerd via regels.
14. : XSL (Extensible Stylesheet Language) scriptverwerking
De XSL-stijltalemarkering wordt gebruikt om de verwerking en visualisatie van gegevens in XML-bestanden te beschrijven. Om complexe bewerkingen te ondersteunen, bevat de standaard XSL ondersteuning voor ingebouwde scripts in verschillende talen. Deze talen stellen de uitvoering van willekeurige code mogelijk, wat leidt tot het omzeilen van beveiligingsbeleid gebaseerd op white-lists.
Wat PT NAD doet: detecteert het verzenden van dergelijke bestanden over het netwerk, dat wil zeggen nog voordat ze worden uitgevoerd. Het detecteert automatisch het verzenden van XSL-bestanden en bestanden met abnormale XSL-markeringen over het netwerk.
In de volgende materialen zullen we bespreken hoe het NTA-systeem PT Network Attack Discovery andere tactieken en technieken van kwaadwillenden ontdekt volgens MITRE ATT&CK. Blijf op de hoogte!
Auteurs:
- Anton Kutepev, specialist van het expertisecentrum voor beveiliging (PT Expert Security Center) van Positive Technologies
- Natalia Kazankova, productmarketeer bij Positive Technologies
Bron: habr.com
