

Tegenwoordig is de kwestie van informatiebeveiliging (hierna - IB) voor bedrijven een van de meest actuele onderwerpen ter wereld. Dit is niet verwonderlijk, aangezien in veel landen de vereisten voor organisaties die persoonlijke gegevens opslaan en verwerken, worden aangescherpt. Momenteel vereist de Russische wetgeving dat een aanzienlijk deel van de documentatie op papier wordt bewaard. Er is echter een duidelijke trend naar digitalisering: veel bedrijven slaan al grote hoeveelheden vertrouwelijke informatie zowel in digitale vorm als in de vorm van papieren documenten op.
Volgens de resultaten van het analytisch centrum Anti-Malware heeft 86% van de respondenten aangegeven dat ze het afgelopen jaar minstens eenmaal incidenten hebben moeten afhandelen na cyberaanvallen of als gevolg van schendingen door gebruikers van de vastgestelde richtlijnen. In dit verband is prioriteit geven aan informatiebeveiliging in het bedrijfsleven noodzakelijk geworden.
Tegenwoordig is corporate informatiebeveiliging niet alleen een verzameling technische middelen, zoals antivirussoftware of firewalls, maar ook een geïntegreerde benadering van het omgaan met de activa van het bedrijf als geheel, en met informatie in het bijzonder. Bedrijven benaderen deze problemen op verschillende manieren. Vandaag willen we het hebben over de implementatie van de internationale norm ISO 27001 als oplossing voor een dergelijk probleem. Voor bedrijven op de Russische markt vergemakkelijkt de aanwezigheid van een dergelijke certificering de interactie met buitenlandse klanten en partners die hoge eisen stellen op dit gebied. ISO 27001 wordt veel toegepast in het Westen en dekt de vereisten op het gebied van IB die moeten worden gedekt door de gebruikte technische oplossingen, en bevordert ook de opbouw van bedrijfsprocessen. Op deze manier kan deze norm uw concurrentievoordeel en een raakvlak met buitenlandse bedrijven worden.
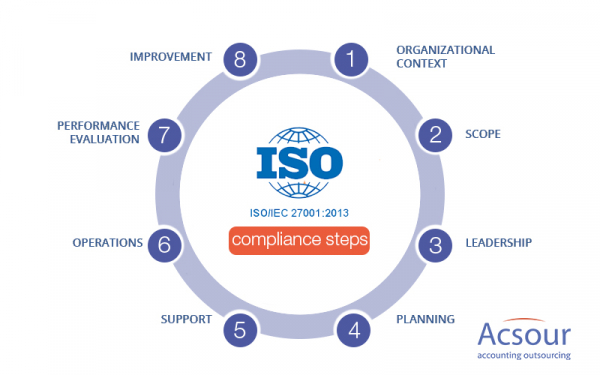
Deze certificering van het Informatiebeveiligingsbeheersysteem (hierna - IBBS) heeft de beste praktijken voor het ontwerpen van IBBS samengebracht en, wat ook belangrijk is, de mogelijkheid voorzien om beheersmaatregelen te kiezen voor de werking van het systeem, eisen aan de technologische beveiliging en zelfs aan het personeelsmanagementproces binnen het bedrijf. Het is immers belangrijk te begrijpen dat technische storingen slechts een deel van het probleem zijn. In informatiebeveiliging speelt de menselijke factor een enorme rol, die je aanzienlijk moeilijker kunt uitsluiten of minimaliseren.
Als uw bedrijf van plan is om te certificeren volgens de ISO 27001-norm, heeft u misschien al geprobeerd een gemakkelijke manier te vinden om dit te doen. We moeten u teleurstellen: er zijn geen gemakkelijke manieren. Er zijn echter bepaalde stappen die kunnen helpen om de organisatie voor te bereiden op de internationale informatiebeveiligingseisen:
1. Verkrijg ondersteuning van het management
U zou dit misschien voor de hand liggend vinden, maar in de praktijk wordt dit vaak over het hoofd gezien. Sterker nog, dit is een van de belangrijkste redenen waarom projecten voor de implementatie van ISO 27001 vaak mislukken. Zonder inzicht in het belang van het implementatieproject zal het management niet of niet genoeg middelen of budget beschikbaar stellen voor de certificering.
2. Ontwikkel een certificeringsvoorbereidingsplan
De voorbereiding op certificering volgens ISO 27001 is een complexe taak die verschillende soorten werkzaamheden omvat, de betrokkenheid van veel mensen vereist en maanden (of zelfs jaren) kan duren. Daarom is het zeer belangrijk om een gedetailleerd projectplan op te stellen: middelen, tijd en de betrokkenheid van mensen strikt toewijzen aan bepaalde taken en ervoor zorgen dat deadlines worden nageleefd - anders kunt u mogelijk nooit klaar zijn met het werk.
3. Bepaal de reikwijdte van de certificering
Als u een groot bedrijf heeft met gediversifieerde activiteiten, kan het wellicht zinvoller zijn om slechts een deel van de bedrijfsactiviteiten te certificeren volgens ISO 27001, wat de risico's van uw project en ook de doorlooptijd en kosten aanzienlijk kan verlagen.
4. Ontwikkel een informatiebeveiligingsbeleid
Een van de belangrijkste documenten is het Beleid inzake informatiebeveiliging van het bedrijf. Dit moet de doelstellingen van uw bedrijf op het gebied van informatiebeveiliging en de belangrijkste principes voor het beheer van IB bevatten, die door alle medewerkers moeten worden nageleefd. De taak van dit document is om te bepalen wat het management van het bedrijf wil bereiken op het gebied van IB, evenals hoe dit zal worden uitgevoerd en gecontroleerd.
5. Bepaal de methodologie voor risicobeoordeling
Een van de moeilijkste taken is het vaststellen van de regels voor risicobeoordeling en -beheer. Het is belangrijk om te begrijpen welke risico's het bedrijf als aanvaardbaar beschouwt en welke onmiddellijke actie vereisen om ze te verminderen. Zonder deze regels zal het ISMS niet functioneren.
Houd daarbij rekening met de haalbaarheid van de genomen maatregelen om risico's te verminderen. Maar raak niet te veel gefocust op het optimalisatieproces, want dit brengt ook aanzienlijke tijds- of financiële kosten met zich mee of kan simpelweg onuitvoerbaar zijn. We raden u aan bij het ontwikkelen van maatregelen voor risicoreductie het principe van 'minimale toereikendheid' te hanteren.
6. Beheer risico's volgens de goedgekeurde methodologie
De volgende stap is de systematische toepassing van de methodologie voor risicobeheer, dat wil zeggen hun beoordeling en behandeling. Dit proces moet regelmatig en met grote zorgvuldigheid worden uitgevoerd. Door het risicoregister van IB up-to-date te houden, kunt u de middelen van het bedrijf effectief verdelen en ernstige incidenten voorkomen.
7. Plan de behandeling van risico's
Risico's die het voor uw bedrijf aanvaardbare niveau overschrijden, moeten noodzakelijkerwijs in het risicobehandelingsplan worden opgenomen. Dit moet de acties vastleggen die gericht zijn op het verminderen van risico's, evenals de verantwoordelijken en termijnen.
8. Vul de Toepassingsverklaring in
Dit is een sleuteldocument dat door de auditors van de certificerende instantie zal worden bestudeerd tijdens de audit. Hierin moeten de controlemechanismen op het gebied van informatiebeveiliging die van toepassing zijn op de activiteiten van uw bedrijf, worden beschreven.
9. Bepaal hoe de effectiviteit van de beheersmaatregelen voor IB zal worden gemeten
Elke actie moet een resultaat opleveren dat leidt tot het behalen van de vastgestelde doelen. Daarom is het belangrijk om duidelijk te definiëren aan de hand van welke parameters het bereiken van de doelen zal worden gemeten, zowel voor het hele informatiebeveiligingsbeheer systeem als voor elk gekozen controlemechanisme uit de Bijlage over toepasbaarheid.
10. Implementeer informatiebeveiligingsmaatregelen
Pas nadat alle voorgaande stappen zijn uitgevoerd, moet u beginnen met de implementatie van de toepasbare informatiebeveiligingsmaatregelen uit de Bijlage over toepasbaarheid. De grootste uitdaging hierin zal vanzelfsprekend het implementeren van een geheel nieuwe werkwijze in veel processen binnen uw organisatie zijn. Mensen verzetten zich meestal tegen nieuwe beleidsmaatregelen en procedures, dus let goed op het volgende punt.
11. Implementeer opleidingsprogramma's voor medewerkers
Al deze bovengenoemde punten zijn zinloos als uw medewerkers het belang van het project niet begrijpen en zich niet aan de informatiebeveiligingsbeleid houden. Als u wilt dat uw personeel zich aan de nieuwe regels houdt, moet u eerst uitleggen waarom ze nodig zijn en daarna training geven over het ISMS, waarbij alle belangrijke beleidsregels worden belicht die medewerkers in hun dagelijkse werkzaamheden moeten overwegen. Het gebrek aan training van personeel is een veelvoorkomende oorzaak van het falen van een ISO 27001-project.
12. Ondersteun de ISMS-processen
In dit stadium wordt ISO 27001 een dagelijkse routine in uw organisatie. Om de implementatie van informatiebeveiligingsmaatregelen volgens de standaard te bevestigen, moeten auditors bewijsstukken aanbieden – bewijzen van de daadwerkelijke werking van controlemechanismen. Maar allereerst moeten de gegevens u helpen te controleren of uw medewerkers (en leveranciers) hun taken uitvoeren in overeenstemming met de goedgekeurde regels.
13. Houd de ISMS onder toezicht
Wat gebeurt er met uw ISMS? Hoeveel incidenten heeft u, van welk type zijn ze? Worden alle procedures correct uitgevoerd? Met deze vragen moet u verifiëren of het bedrijf de doelstellingen op het gebied van informatiebeveiliging behaalt. Als dat niet het geval is, moet u een plan ontwikkelen om de situatie te corrigeren.
14. Voer een interne audit van de ISMS uit
Het doel van de interne audit is om de discrepantie tussen de werkelijke processen in het bedrijf en de goedgekeurde informatiebeveiligingsbeleid vast te stellen. Dit omvat voornamelijk een controle van in hoeverre uw medewerkers de regels naleven. Dit is een zeer belangrijk aspect, want als u de werkzaamheden van uw personeel niet controleert, kan uw organisatie schade lijden (opzettelijk of onopzettelijk). De taak is echter niet om schuldigen te vinden en disciplinaire maatregelen te nemen voor het niet naleven van beleid, maar om de situatie te corrigeren en toekomstige problemen te voorkomen.
15. Organiseer een analyse vanuit het management
Het management hoeft uw firewall niet in te stellen, maar moet wel weten wat er gebeurt in het ISMS: bijvoorbeeld of iedereen zijn verantwoordelijkheden nakomt en of het ISMS zijn doelstellingen bereikt. Op basis hiervan moet het management belangrijke beslissingen nemen over de verbetering van het ISMS en interne bedrijfsprocessen.
16. Voer een systeem van corrigerende en preventieve maatregelen in
Net als elke ISO 27001-norm vereist een systeem van continu verbeteren: systematische correctie en preventie van afwijkingen in het informatiebeveiligingsmanagementsysteem. Met corrigerende en preventieve maatregelen kunnen afwijkingen worden gecorrigeerd en kan herhaling in de toekomst worden voorkomen.
Tot slot moet worden gezegd dat het in werkelijkheid veel moeilijker is om te certificeren dan vaak wordt beschreven in verschillende bronnen. Dit wordt bevestigd door het feit dat er in Rusland tot op heden slechts de certificering voor conformiteit hebben doorlopen. In het buitenland is dit daarentegen een van de meest populaire normen, die voldoet aan de groeiende eisen van bedrijven op het gebied van informatiebeveiliging. Deze vraag naar implementatie is niet alleen te wijten aan de groei en complicatie van dreigingen, maar ook aan wettelijke eisen en de wensen van klanten, die de volledige vertrouwelijkheid van hun gegevens willen waarborgen.
Ondanks het feit dat de certificering van het ISMS een uitdagende taak is, kan het voldoen aan de eisen van de internationale norm ISO/IEC 27001 een aanzienlijk concurrentievoordeel opleveren op de wereldmarkt. We hopen dat ons artikel een eerste begrip heeft gegeven van de belangrijkste stappen bij de voorbereiding van een bedrijf op certificering.
Bron: habr.com
