

In februari publiceerden we het artikel 'Niet alleen VPN. Een gids over hoe je jezelf en je gegevens kunt beveiligen'. droeg ons op om een vervolg op het artikel te schrijven. Dit deel is een op zichzelf staande bron van informatie, maar we raden aan om beide berichten te lezen.
De nieuwe post richt zich op de beveiliging van gegevens (berichten, foto's, video's, al dat soort dingen) in messengers en op de apparaten die worden gebruikt om met de applicaties te werken.
Messengers
Telegram
Al in oktober 2018 ontdekte eerstejaarsstudent Nathaniel Sachi van Wake Technical College dat de messenger Telegram berichten en media op de lokale schijf van de computer in open tekst opslaat.
De student kreeg toegang tot zijn eigen berichten, inclusief teksten en afbeeldingen. Hij bestudeerde de databases van de applicatie die op de HDD werden opgeslagen. Het bleek dat de gegevens moeilijk te lezen waren, maar niet versleuteld. En toegang hiertoe was ook mogelijk als de gebruiker een wachtwoord voor de applicatie had ingesteld.
In de verkregen gegevens werden de namen en telefoonnummers van gesprekspartners aangetroffen, die desgewenst konden worden gekoppeld. Informatie uit gesloten chats wordt ook in open tekst opgeslagen.
Later verklaarde Durov dat dit geen probleem was, want als een kwaadwillende toegang heeft tot de gebruikers-PC, kan hij de encryptiesleutels verkrijgen en zonder problemen alle berichten ontcijfer.
Bovendien bleek Telegram kwetsbaar voor een sleuteldiefstal aanval, wat door een gebruiker van Habra. Het is mogelijk om de lokale code van een wachtwoord van elke lengte en complexiteit te kraken.
Voor zover bekend, slaat deze messenger ook gegevens op de computer op in ongecodeerde vorm. Als gevolge hiervan zijn alle gegevens open als een kwaadwillende toegang heeft tot het apparaat van de gebruiker.
Maar er is een groter probleem. Momenteel worden alle back-ups van WhatsApp, geïnstalleerd op apparaten met Android OS, opgeslagen in Google Drive, waar Google en Facebook vorig jaar een overeenkomst over hebben gesloten. Maar de back-ups van berichten, media en dergelijke . Voor zover men kan oordelen, hebben medewerkers van de Amerikaanse autoriteiten , dus er is een kans dat de autoriteiten alle opgeslagen gegevens kunnen inzien.
Gegevens kunnen worden versleuteld, maar beide bedrijven doen dit niet. Vermoedelijk omdat niet-versleutelde back-ups zonder problemen kunnen worden verzonden en door de gebruikers zelf kunnen worden gebruikt. Het is waarschijnlijk niet dat versleuteling ontbreekt omdat het technisch moeilijk te implementeren is: integendeel, het beschermen van back-ups kan moeiteloos worden gedaan. Het probleem is dat Google zijn redenen heeft om samen te werken met WhatsApp — het bedrijf, naar verluidt, en gebruikt deze voor het tonen van gepersonaliseerde advertenties. Als Facebook plotseling versleuteling voor WhatsApp-back-ups zou invoeren, zou Google onmiddellijk zijn interesse in zo'n samenwerking verliezen, met verlies van een waardevolle bron van gegevens over de voorkeuren van WhatsApp-gebruikers. Dit is uiteraard slechts een aanname, maar zeer waarschijnlijk in de wereld van hi-tech marketing.
Wat betreft WhatsApp voor iOS, worden back-ups in de iCloud opgeslagen. Maar ook hier worden de gegevens onbeveiligd opgeslagen, wat zelfs in de instellingen van de app wordt aangegeven. Of Apple deze gegevens analyseert of niet, weten alleen zij zelf. Echter, de mensen van Cupertino hebben geen advertentienetwerk zoals Google, dus we kunnen aannemen dat de kans dat zij persoonlijke gegevens van WhatsApp-gebruikers analyseren aanzienlijk lager is.
Kortom, het kan als volgt worden geformuleerd: ja, uw WhatsApp-gesprekken zijn niet alleen toegankelijk voor uzelf.
TikTok en andere messengers
Deze kortefilmuitwisselingsdienst kon zeer snel populair worden. De ontwikkelaars beloofden volledige gegevensbeveiliging voor hun gebruikers. Het bleek dat de dienst deze gegevens zonder melding aan de gebruikers gebruikte. Nog slechter: de dienst verzamelde persoonlijke gegevens van kinderen onder de 13 jaar zonder toestemming van de ouders. Persoonlijke informatie van minderjarigen — namen, e-mail, telefoonnummers, foto’s en video's — kwam openbaar beschikbaar.
Dienst met enkele miljoenen dollars, en de toezichthouders eisten ook dat alle video's, gemaakt door kinderen onder de 13 jaar, werden verwijderd. TikTok heeft zich hieraan gehouden. Desondanks gebruiken andere messengers en diensten de persoonlijke gegevens van gebruikers voor hun eigen doeleinden, waardoor men niet zeker kan zijn van hun veiligheid.
Deze lijst kan eindeloos doorgaan — de meeste berichtenapps hebben wel een of andere kwetsbaarheid die kwaadwillenden in staat stelt om gebruikers te bespioneren ( — Viber, hoewel ze dat schijnbaar wel hebben opgelost) of om hun gegevens te stelen. Verder bewaren bijna alle top-5 apps gebruikersgegevens op een onveilige manier op de harde schijf van de computer of in het geheugen van de telefoon. En dat is nog zonder de inlichtingendiensten van verschillende landen te noemen, die mogelijk toegang hebben tot gebruikersgegevens dankzij de wetgeving. Hetzelfde geldt voor Skype, VKontakte, TamTam en andere, die alle informatie over elke gebruiker op aanvraag van de autoriteiten verstrekken (bijvoorbeeld van de Russische Federatie).
Goede bescherming op protocolniveau? Geen probleem, we hacken het apparaat
Een paar jaar geleden tussen Apple en de Amerikaanse overheid. Het bedrijf weigerde een versleutelde smartphone te ontgrendelen die betrokken was bij de aanslagen in San Bernardino. Toen leek het een serieus probleem: de gegevens waren goed beschermd en het was moeilijk of bijna onmogelijk om de smartphone te hacken.
Tegenwoordig is de situatie anders. Bijvoorbeeld, het Israëlische bedrijf Cellebrite verkoopt hard- en software aan juridische entiteiten in Rusland en andere landen, waarmee ze alle modellen van iPhone en Android kunnen hacken. Vorig jaar werd er met relatief gedetailleerde informatie over dit onderwerp.
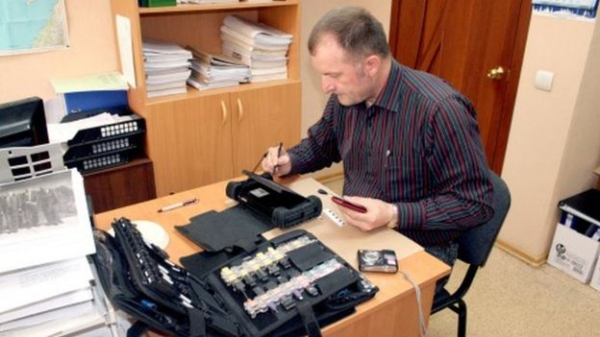
De Magadans rechercheur-analist Popov hackt een smartphone met behulp van dezelfde technologie die het Amerikaanse Federal Bureau of Investigation gebruikt. Bron: BBC
Het apparaat is volgens staatsnormen goedkoop. Voor de UFED Touch2 betaalde het hoofdkantoor van de Russische recherche in Volgograd 800.000 roebel, het hoofdkantoor in Chabarovsk — 1,2 miljoen roebel. In 2017 bevestigde Alexander Bastrykin, de hoofd van het onderzoekscomité van de Russische Federatie, dat zijn organisatie van het Israëlische bedrijf.
Ook Sberbank koopt dergelijke apparaten aan, maar niet voor het uitvoeren van onderzoeken, maar om virussen op apparaten met het Android-besturingssysteem te bestrijden. "Bij vermoedens van besmetting van mobiele apparaten met onbekende kwaadaardige software en na het verkrijgen van de verplichte toestemming van de eigenaren van besmette telefoons, zal een analyse plaatsvinden om voortdurend opduikende en aangepaste nieuwe virussen te zoeken met behulp van verschillende tools, waaronder UFED Touch2", aldus het bedrijf.
Amerikanen hebben ook technologieën die het mogelijk maken om elke smartphone te hacken. Het bedrijf Grayshift belooft 300 smartphones te hacken voor 15.000 dollar (dat is $50 per stuk in vergelijking met $1500 bij Cellbrite).
Het is zeer waarschijnlijk dat dergelijke apparaten ook in handen zijn van cybercriminelen. Deze apparaten worden voortdurend verbeterd - hun grootte vermindert en de prestaties nemen toe.
Momenteel hebben we het over meer of minder bekende telefoons van grote fabrikanten die zich zorgen maken over de gegevensbeveiliging van hun gebruikers. Maar als het gaat om minder grote bedrijven of onbekende organisaties, dan kunnen gegevens zonder problemen worden verkregen. De HS-USB-modus werkt zelfs als de bootloader is vergrendeld. Servicemodi zijn doorgaans een "achterdeur", waardoor gegevens kunnen worden geëxtraheerd. Als dat niet mogelijk is, kan men toegang krijgen via de JTAG-poort of zelfs de eMMC-chip verwijderen en deze vervolgens in een goedkope adapter plaatsen. Als de gegevens niet zijn versleuteld, kan alles uit de telefoon zelfs alles, inclusief authenticatiemarkers die toegang bieden tot cloudopslag en andere diensten.
Als iemand persoonlijk toegang heeft tot een smartphone met belangrijke informatie, dan kan deze, als men dat wil, worden gehackt, ongeacht wat de fabrikanten zeggen.
Het is duidelijk dat al het bovenstaande niet alleen voor smartphones geldt, maar ook voor computers en laptops met verschillende besturingssystemen. Tenzij men geavanceerde beveiligingsmaatregelen neemt en tevreden is met normale methoden zoals wachtwoorden en inloggegevens, blijven de gegevens in gevaar. Een ervaren hacker kan, als hij fysiek toegang heeft tot het apparaat, bijna alle informatie verkrijgen - het is slechts een kwestie van tijd.
Wat te doen?
Op Habr is het onderwerp van de beveiliging van gegevens op persoonlijke apparaten meerdere keren aan bod gekomen, dus laten we het wiel niet opnieuw uitvinden. We zullen enkel de belangrijkste methoden aangeven die de kans verkleinen dat derden toegang krijgen tot uw gegevens:
- Verplicht gegevensversleuteling te gebruiken, zowel op smartphones als op pc's. Verschillende besturingssystemen bieden vaak goede standaardmiddelen. Een voorbeeld is de cryptocontainer in Mac OS met de standaardtools.
- Wachtwoorden overal instellen, inclusief in de chatgeschiedenis van Telegram en andere messengers. Uiteraard moeten de wachtwoorden complex zijn.
- Twee-factor-authenticatie — ja, het kan ongemakkelijk zijn, maar als beveiliging de hoogste prioriteit heeft, moet je er maar mee omgaan.
- De fysieke beveiliging van je apparaten controleren. Een bedrijfs-pc meenemen naar een café en het daar vergeten? Klasika. Veiligheidsnormen, inclusief die voor bedrijven, zijn geschreven met de tranen van slachtoffers van eigen onoplettendheid.
Laten we in de reacties uw methoden bespreken die de kans op gegevensinbreuken verkleinen wanneer een derde toegang krijgt tot een fysiek apparaat. We zullen de voorgestelde manieren later aan het artikel toevoegen of publiceren in onze , waar we regelmatig schrijven over veiligheid, tips voor gebruik van en censuur op internet.
Bron: habr.com
