

 Op 27 februari 2020 gaf het gratis certificeringscentrum Let’s Encrypt .
In een feestelijk persbericht herinneren vertegenwoordigers van het project zich dat de vorige mijlpaal van 100 miljoen uitgegeven certificaten werd gevierd . Toen was het aandeel van HTTPS-verkeer op internet 58% (in de VS 64%). In de afgelopen tweeënhalf jaar zijn de cijfers aanzienlijk gestegen: 'Vandaag de dag gebruikt 81% van de webpagina's wereldwijd HTTPS, en in de Verenigde Staten zijn we op het niveau van 91%! — zeggen de jongens van het project blij. — Een ongelooflijke prestatie. Dit is een veel hoger niveau van privacy en beveiliging voor iedereen.'
Let’s Encrypt heeft een zeer belangrijke rol gespeeld in het maken van HTTPS-certificaten tot een utilitair standaard, en het betrouwbaar versleutelen van verkeer tot een volkomen norm op internet.
De bètatest van het innovatieve certificeringscentrum Let’s Encrypt begon in december 2015. Het unieke kenmerk van het nieuwe centrum is dat het proces van het uitgeven van certificaten oorspronkelijk volledig geautomatiseerd was.
De automatische configuratie van HTTPS op de server gebeurt in twee fasen. In de eerste fase stelt de agent het certificeringscentrum op de hoogte van de rechten van de serverbeheerder op de domeinnaam. Bijvoorbeeld, de verificatie kan inhouden dat een bepaalde subdomein wordt aangemaakt of dat er binnen het domein een HTTP-bron met een specifieke URI wordt ingesteld.
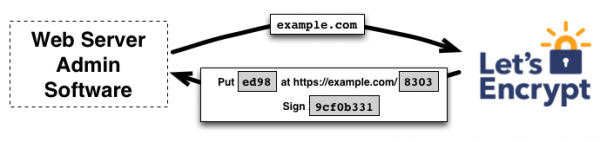
Let’s Encrypt identificeert de webserver met een actieve agent aan de hand van de openbare sleutel. De openbare en privésleutels worden door de agent gegenereerd voor de eerste verbinding met het certificeringscentrum. Tijdens de automatische verificatie voert de agent een reeks testen uit: bijvoorbeeld het ondertekenen van het ontvangen eenmalige wachtwoord met de openbare sleutel en het presenteren van de HTTP-bron met een specifieke URI. Als de digitale handtekening correct is en alle tests zijn doorstaan, krijgt de agent het recht om certificaten voor het domein te beheren.
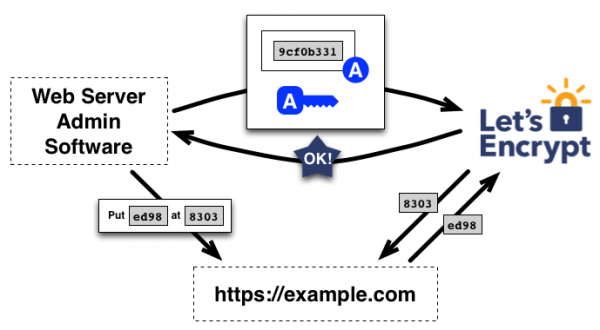
In de tweede fase kan de agent certificaten aanvragen, vernieuwen en intrekken. Voor het automatisch uitgeven van certificaten wordt het authenticatieprotocol van de 'challenge-response' klasse gebruikt, genaamd Automated Certificate Management Environment (ACME). Alle handelingen met het certificaat worden uitgevoerd zonder de webserver te stoppen met behulp van de ACME-client. . Het is eenvoudig in gebruik, werkt op de meeste besturingssystemen en is uitstekend gedocumenteerd. Er is een expertenmodus met een uitgebreid scala aan instellingen. Naast Certbot zijn er .
De belangrijke rol van Let’s Encrypt
Let’s Encrypt heeft een ware revolutie teweeggebracht op de markt, waar voorheen commerciële certificeringsautoriteiten domineerden. Nu zijn ze vrijwel uit het bedrijf van het verstrekken van DV-certificaten (domeinvalidatiecertificaten) gestapt, hoewel ze nog steeds certificaten voor organisatiedvalidatie (Organization Validation, OV) en certificaten met hoge betrouwbaarheid (Extended Validation, EV) verkopen, die Let’s Encrypt niet uitgeeft omdat ze niet geautomatiseerd kunnen worden. Dit is overigens een nicheproduct, terwijl de massamarkt volledig wordt gedomineerd door gratis certificaten van Let’s Encrypt.
Let’s Encrypt heeft het automatische vernieuwen van certificaten tot standaard gemaakt. Ondanks de korte levensduur ervan (90 dagen) elimineert de automatische procedure de ‘menselijke factor’, die traditioneel de grootste kwetsbaarheid in de beveiliging vormt. Domeinbeheerders vergeten vaak gewoon hun certificaten te verlengen, waardoor diensten offline gaan. De laatste keer dat dit gebeurde, was met Microsoft Teams. Op 3 februari 2020 ging deze samenwerkingsdienst offline .
De automatische vervangingen van certificaten via het ACME-protocol sluiten de mogelijkheid van dergelijke incidenten uit.
Hoewel het Let’s Encrypt-project de helft van het internet bedient, is het in de fysieke wereld een kleine non-profitorganisatie: 'In de afgelopen tweeënhalf jaar is onze organisatie gegroeid, maar heel weinig! – schrijven ze. – In juni 2017 bedienden we ongeveer 46 miljoen websites met 11 vaste medewerkers en een jaarlijks budget van $2,61 miljoen. Vandaag de dag bedienen we bijna 192 miljoen websites met 13 vaste medewerkers en een jaarlijks budget van ongeveer $3,35 miljoen. Dit betekent dat we meer dan vier keer zoveel sites bedienen met slechts twee extra medewerkers en een budgetstijging van 28 procent.'
De ondersteuning van het project gebeurt via en .
Tegenwoordig is HTTPS de facto de standaard op het internet. Sinds vorig jaar waarschuwen de belangrijkste browsers gebruikers voor de gevaren van verbinding met sites die geen verkeer versleutelen via HTTPS. Let’s Encrypt heeft een grote bijdrage geleverd aan deze verandering in het beveiligingslandschap.
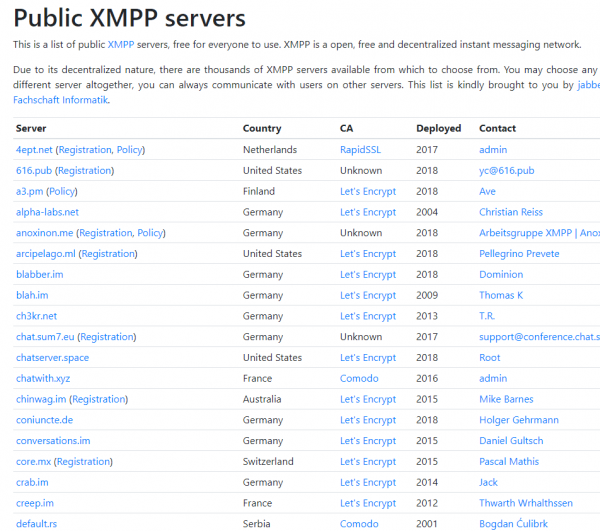
Bovendien heeft Let’s Encrypt letterlijk . Nu werkt Jabber met betrouwbare versleuteling, zowel op client-server niveau als server-server niveau, en de overgrote meerderheid van de certificaten is uitgegeven door Let’s Encrypt.
„Als gemeenschap hebben we ongelooflijke dingen gedaan om mensen op het internet te beschermen,” staat in de . „Het uitgeven van één miljard certificaten is een bevestiging van de vooruitgang die we als gemeenschap hebben geboekt.”
Bron: habr.com
