

Sinds mei 2020 zijn de officiële verkopen van externe WD My Book hardeschijven, die hardwarematige AES-encryptie met een 256-bits sleutel ondersteunen, in Rusland van start gegaan. Vanwege wettelijke beperkingen konden dergelijke apparaten eerder alleen in buitenlandse elektronische webwinkels of op de 'grijze' markt worden aangeschaft, maar nu kan iedereen zich een beveiligde schijf met een fabrieksgarantie van 3 jaar van Western Digital aanschaffen. Ter gelegenheid van deze belangrijke gebeurtenis hebben we besloten om een korte excursie door de geschiedenis te maken en te onderzoeken hoe de Advanced Encryption Standard is ontstaan en wat hem zo goed maakt in vergelijking met concurrerende oplossingen.
Lange tijd was DES (Data Encryption Standard - standaard voor gegevensversleuteling), ontwikkeld door IBM, de officiële standaard voor symmetrische encryptie in de VS, die in 1977 op de lijst van Federale normen voor informatieverwerking werd opgenomen (FIPS 46-3). De basis van het algoritme was gebaseerd op de resultaten van een onderzoeksproject met de codenaam Lucifer. Toen het National Bureau of Standards van de VS op 15 mei 1973 aankondigde dat er een wedstrijd zou worden gehouden om een encryptiestandaard voor overheidsinstellingen te creëren, nam het Amerikaanse bedrijf deel aan de cryptografische race met de derde versie van Lucifer, die een verbeterd Feistel-netwerk gebruikte. En net als de andere deelnemers had het een nederlaag te verduren: geen van de algoritmes die voor de eerste wedstrijd werden gepresenteerd voldeed aan de strenge eisen die door de experts van het NBS waren geformuleerd.
Natuurlijk kon IBM niet gewoon met de nederlaag instemmen: toen de wedstrijd op 27 augustus 1974 opnieuw werd gelanceerd, diende het Amerikaanse bedrijf opnieuw een aanvraag in, met een verbeterde versie van Lucifer. Dit keer had de jury helemaal geen klachten: door slim te leren van hun fouten had IBM alle tekortkomingen succesvol verholpen, zodat er niets meer aan te merken viel. Na een overtuigende overwinning veranderde Lucifer zijn naam in DES en werd op 17 maart 1975 in het Federale register gepubliceerd.
Tijdens open symposia die in 1976 werden georganiseerd om een nieuwe cryptografische standaard te bespreken, kreeg DES zware kritiek van de expertgemeenschap. De reden hiervoor waren de wijzigingen die door specialisten van de NSA in het algoritme waren aangebracht: de sleutelgrootte werd onder andere verminderd tot 56 bits (oorspronkelijk ondersteunde Lucifer 64- en 128-bits sleutels), en bovendien werd de logica van de permutatieblokken gewijzigd. Cryptografen waren van mening dat de "verbeteringen" geen zin hadden en dat het enige doel van de National Security Agency bij het doorvoeren van de wijzigingen was om toegang te krijgen tot versleutelde documenten zonder obstakels.
In verband met de genoemde beschuldigingen werd er in de Amerikaanse Senate een speciale commissie opgericht, die tot doel had de rechtvaardiging van de acties van de NSA te onderzoeken. In 1978 werd op basis van het onderzoek een rapport gepubliceerd, waarin het volgende werd gemeld:
- de vertegenwoordigers van de NSA hebben slechts indirect deelgenomen aan de herziening van DES, waarbij hun bijdrage uitsluitend betrekking had op de wijziging van de werking van de permutatieblokken;
- de uiteindelijke versie van DES bleek beter bestand tegen inbraak en cryptografische analyse dan de oorspronkelijke, zodat de aangebrachte wijzigingen gerechtvaardigd waren;
- een sleutelgrootte van 56 bits is meer dan voldoende voor de overgrote meerderheid van de toepassingen, want voor het kraken van zo'n encryptie is er een supercomputer nodig die minstens enkele tientallen miljoenen dollars kost, en aangezien reguliere criminelen en zelfs professionele hackers niet over dergelijke middelen beschikken, is er dus niets om je zorgen over te maken.
De conclusies van de commissie werden gedeeltelijk bevestigd in 1990, toen de Israëlische cryptografen Eli Biham en Adi Shamir, terwijl ze werkten aan het concept van differentiële cryptanalyse, een uitgebreid onderzoek naar blokalgoritmen uitvoerden, waaronder ook DES. De wetenschappers concludeerden dat het nieuwe modell van permutaties veel beter bestand was tegen aanvallen dan het oorspronkelijke model, wat betekent dat de NSA inderdaad had geholpen om een aantal lekken in het algoritme te dichten.
Adi Shamir
Tegelijkertijd bleek de limiet op de sleutelduur een probleem te zijn, en zelfs een zeer ernstig probleem, zoals in 1998 overtuigend werd aangetoond door de maatschappelijke organisatie Electronic Frontier Foundation (EFF) in het kader van het experiment DES Challenge II, uitgevoerd onder auspiciën van RSA Laboratory. Speciaal voor het kraken van DES werd een supercomputer gebouwd met de codenaam EFF DES Cracker, waaraan John Gilmore, medeoprichter van EFF en projectleider van DES Challenge, en Paul Kocher, oprichter van Cryptography Research, meewerkten.
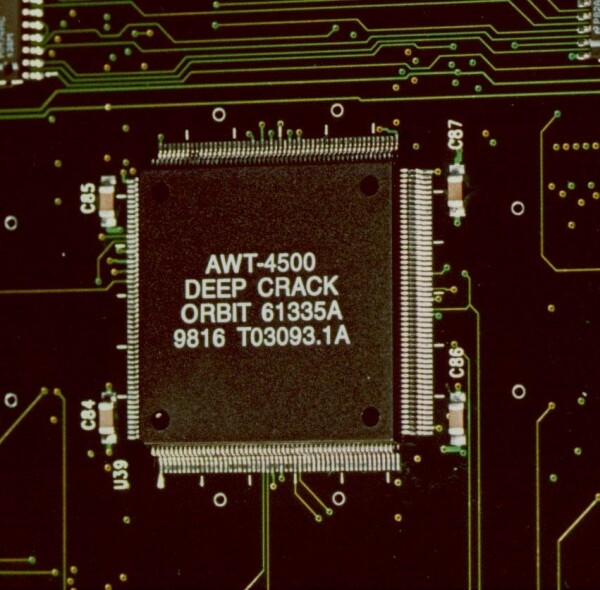
Processor EFF DES Cracker
Het door hen ontwikkelde systeem slaagde erin de sleutel van een versleuteld exemplaar succesvol te achterhalen door eenvoudigweg alle combinaties te doorlopen, en dit in slechts 56 uur, oftewel minder dan drie dagen. Hiervoor moest de DES Cracker ongeveer een kwart van alle mogelijke combinaties controleren, wat betekent dat zelfs onder de meest ongunstige omstandigheden het kraken ongeveer 224 uur zou duren, oftewel niet meer dan 10 dagen. Bovendien bedroegen de kosten van de supercomputer, rekening houdend met de uitgaven voor het ontwerp, slechts 250.000 dollar. Het is gemakkelijk te raden dat het vandaag de dag nog eenvoudiger en goedkoper is om een dergelijke encryptie te kraken: niet alleen is de hardware veel krachtiger geworden, maar dankzij de ontwikkeling van internettechnologieën hoeft de hacker helemaal geen apparatuur aan te schaffen of te huren — het is voldoende om een botnet te creëren van geïnfecteerde computers.
Dit experiment toonde duidelijk aan hoe moreel verouderd DES is. En aangezien het algoritme op dat moment in bijna 50% van de oplossingen voor gegevensversleuteling werd gebruikt (volgens dezelfde EFF), was de noodzaak om naar alternatieven te zoeken dringender dan ooit.
Nieuwe uitdagingen — nieuwe competitie
Rechtvaardigerwijs moet worden opgemerkt dat de zoektocht naar vervanging voor de Data Encryption Standard vrijwel gelijktijdig begon met de voorbereiding van de EFF DES Cracker: het National Institute of Standards and Technology (NIST) van de VS kondigde in 1997 de lancering aan van een wedstrijd voor encryptie-algoritmen, bedoeld om een nieuwe 'gouden standaard' voor cryptobeveiliging te identificeren. En als in vroegere tijden een dergelijk evenement uitsluitend 'voor insiders' werd gehouden, besloot het NIST, in het licht van de teleurstellingen van dertig jaar geleden, de wedstrijd volledig open te stellen: elke onderneming en elk individu kon deelnemen, ongeacht hun locatie of nationaliteit.
Deze benadering bewees zijn waarde al in de selectie van kandidaten: onder de auteurs die zich hadden aangemeld voor de wedstrijd voor de Advanced Encryption Standard bevonden zich wereldberoemde cryptologen (Ross Anderson, Eli Biham, Lars Knudsen), kleine IT-bedrijven die zich richten op cybersecurity (Counterpane), grote bedrijven (de Duitse Deutsche Telekom), onderwijsinstellingen (Katholieke Universiteit Leuven, België), evenals startups en kleine bedrijven die buiten hun landen nauwelijks bekend zijn (zoals Tecnologia Apropriada Internacional uit Costa Rica).
Interessant is dat het NIST deze keer slechts twee belangrijke vereisten voor de deelnemende algoritmen heeft goedgekeurd:
- de gegevensblok moet een vaste grootte van 128 bits hebben;
- het algoritme moet ten minste drie sleutelmaten ondersteunen: 128, 192 en 256 bits.
Het was relatief eenvoudig om een dergelijk resultaat te bereiken, maar zoals men zegt, de duivel zit in de details: er waren veel meer secundaire vereisten, en deze opvolgen was veel moeilijker. Ondertussen waren het juist deze basisprincipes waarop NIST-reviewers de kandidaten selecteerden. Dit zijn de criteria waaraan kandidaten voor de overwinning moesten voldoen:
- het vermogen om alle cryptanalytische aanvallen te weerstaan, bekend op het moment van de wedstrijd, inclusief aanvallen via zijkanalen;
- het ontbreken van zwakke en equivalente encryptiesleutels (met equivalente worden sleutels bedoeld die, hoewel ze aanzienlijke verschillen vertonen, leiden tot identieke versleutelingen);
- de versleutelsnelheid is consistent en ongeveer gelijk op alle relevante platforms (van 8- tot 64-bits);
- optimalisatie voor multiprocessorsystemen, ondersteuning voor parallelle bewerkingen;
- minimale eisen voor het geheugenbestand;
- geen beperkingen voor gebruik in standaard scenario's (als basis voor het bouwen van hash-functies, PRNG's enz.);
- de structuur van het algoritme moet onderbouwd en eenvoudig te begrijpen zijn.
Dit laatste punt kan vreemd lijken, maar als je erover nadenkt, heeft het wel degelijk zin, want een goed gestructureerd algoritme is veel gemakkelijker te analyseren, en het is bovendien veel moeilijker om een ‘backdoor’ te verstoppen waarmee de ontwikkelaar onbeperkte toegang tot versleutelde gegevens kan krijgen.
De aanmelding voor de Advanced Encryption Standard-wedstrijd duurde anderhalf jaar. In totaal namen 15 algoritmen deel:
- CAST-256, ontwikkeld door het Canadese bedrijf Entrust Technologies op basis van CAST-128, gecreëerd door Carlisle Adams en Stafford Tavares;
- Crypton, ontwikkeld door cryptoloog Che Hong Lim van het Zuid-Koreaanse bedrijf Future Systems, werkzaam in de cyberbeveiligingssector;
- DEAL, een concept dat oorspronkelijk werd voorgesteld door de Deense wiskundige Lars Knudsen, en later door Richard Outerbridge verder werd ontwikkeld, die ook de aanvraag voor de wedstrijd indiende;
- DFC, een gezamenlijk project van de École Normale Supérieure de Paris, het Franse Nationale Centrum voor Wetenschappelijk Onderzoek (CNRS) en het telecommunicatiebedrijf France Telecom;
- E2, ontwikkeld onder de auspiciën van het grootste telecommunicatiebedrijf van Japan, Nippon Telegraph and Telephone;
- FROG, een creatie van het Costa-Ricaanse bedrijf Tecnologia Apropriada Internacional;
- HPC, bedacht door de Amerikaanse cryptoloog en wiskundige Richard Shreppel van de Universiteit van Arizona;
- LOKI97, ontwikkeld door de Australische cryptografen Lawrence Brown en Jennifer Seberry;
- Magenta, ontwikkeld door Michael Jacobson en Klaus Huber voor het Duitse telecommunicatiebedrijf Deutsche Telekom AG;
- MARS van IBM, waaraan Don Coppersmith — een van de auteurs van Lucifer — deelnam aan de ontwikkeling;
- RC6, geschreven door Ron Rivest, Matt Robshaw en Ray Sidney speciaal voor de AES-wedstrijd;
- Rijndael, ontwikkeld door Vincent Rijmen en Joan Daemen van de Katholieke Universiteit Leuven;
- SAFER+, ontwikkeld door het Californische bedrijf Cylink in samenwerking met de Nationale Academie van Wetenschappen van de Republiek Armenië;
- Serpent, ontwikkeld door Ross Anderson, Eli Biham en Lars Knudsen;
- Twofish, ontwikkeld door het onderzoeksteam van Bruce Schneier op basis van het cryptografische algoritme Blowfish, dat Bruce al in 1993 voorstelde.
Na de eerste ronde werden 5 finalisten geselecteerd, waaronder Serpent, Twofish, MARS, RC6 en Rijndael. De juryleden vonden vrijwel alle genoemde algoritmen tekortkomingen, op één na. Wie was de winnaar? Laten we de spanning wat opbouwen en eerst de belangrijkste voordelen en nadelen van elk van deze oplossingen bekijken.
MARS
In het geval van de 'god van de oorlog' wezen experts op de gelijkenis van de encryptie- en decryptieprocedure, maar dat was waar de voordelen eindig waren. Het IBM-algoritme was verrassend veeleisend, waardoor het ongeschikt was voor gebruik in omgevingen met beperkte hulpbronnen. Er waren ook problemen met het parallel verwerken van berekeningen. Voor een effectieve werking had MARS hardwareondersteuning voor 32-bits vermenigvuldiging en rotatie op een variabel aantal bits nodig, wat opnieuw beperkingen oplegde aan de lijst van ondersteunde platforms.
MARS bleek ook kwetsbaar voor tijd- en energieaanvallen, had problemen met 'on-the-fly' sleuteluitbreiding, en zijn buitensporige complexiteit maakte de analyse van de architectuur moeilijk, wat bijkomende problemen opleverde tijdens de praktische implementatie. Kortom, vergeleken met de andere finalisten leek MARS een echte underdog.
RC6
Het algoritme erfde een deel van de transformaties van zijn voorganger, RC5, dat eerder grondig werd onderzocht, wat in combinatie met de eenvoudige en overzichtelijke structuur het volledig transparant maakte voor experts en de aanwezigheid van 'backdoors' uitsloot. Bovendien toonde RC6 record snelheden voor dataverwerking op 32-bits platforms, en de encryptie- en decryptieprocedures werden volledig identiek in hem geïmplementeerd.
Echter, het algoritme had dezelfde problemen als het eerder genoemde MARS: kwetsbaarheid voor aanvallen via een zijkanaal, afhankelijkheid van prestaties van ondersteuning voor 32-bits operaties, en ook problemen met parallelle berekeningen, sleuteluitbreiding en vraagt veel van de hardwarebronnen. Om deze reden was het absoluut niet geschikt om de winnaar te zijn.
Twofish
Twofish bleek behoorlijk snel en goed geoptimaliseerd voor gebruik op apparaten met een beperkte capaciteit, en ging uitstekend om met sleutelaanpassing terwijl het verschillende implementatievarianten bood die het mogelijk maakten om het fijn af te stemmen op specifieke taken. Tegelijkertijd waren de 'twee vissen' kwetsbaar voor aanvallen via zijkanalen (met name op tijd en verbruikte macht), hadden ze niet veel affiniteit met multiprocessorsystemen en kenmerkten ze zich door buitensporige complexiteit, wat trouwens ook invloed had op de snelheid van sleutelaanpassing.
Serpent
Het algoritme had een eenvoudige en duidelijke structuur, wat de audit aanzienlijk vereenvoudigde, het was niet bijzonder veeleisend voor de hardwarecapaciteiten, het ondersteunde het 'on-the-fly' uitbreiden van sleutels en was relatief eenvoudig aan te passen, wat het voordelig onderscheidde van zijn concurrenten. Desondanks was Serpent in wezen de langzaamste van de finalisten, bovendien verschilden de versleutelings- en ontsleutelingsprocedures wezenlijk en vereisten ze fundamenteel verschillende benaderingen voor implementatie.
Rijndael
Rijndael bleek uiterst dicht bij de perfectie te zijn: het algoritme voldeed volledig aan de eisen van NIST, en bood daarbij geen enkele toegeving, maar overtrof concurrenten op een aantal kenmerken. De zwakke plekken van Rijndael waren slechts twee: kwetsbaarheid voor aanvallen op energieverbruik tijdens de sleutelaanpassingsprocedure, wat een vrij specifiek scenario is, en bepaalde problemen met het 'on-the-fly' uitbreiden van sleutels (dit mechanisme werkte zonder beperkingen alleen bij twee mededingers - Serpent en Twofish). Bovendien hadden experts geschat dat Rijndael een iets lagere cryptografische toestand had dan Serpent, Twofish en MARS, wat echter ruimschoots werd gecompenseerd door de weerstand tegen de overgrote meerderheid van soorten aanvallen via zijkanalen en een breed scala aan implementatiemogelijkheden.
Categorie
Serpent
Twofish
MARS
RC6
Rijndael
Cryptografische weerstand
+
+
+
+
+
Cryptografische marges
++
++
++
+
+
Versleutelsnelheid bij software-implementatie
—
±
±
+
+
Sleutelaanpassingssnelheid bij software-implementatie
±
—
±
±
+
Smartcards met hoge capaciteit
+
+
—
±
++
Smartcards met beperkte capaciteit
±
+
—
±
++
Hardware-implementatie (FPGA)
+
+
—
±
+
Hardware-implementatie (speciale chip)
+
±
—
—
+
Bescherming tegen aanvallen op uitvoeringstijd en verbruikte macht
+
±
—
—
+
Bescherming tegen aanvallen op basis van energieverbruik tijdens de sleuteluitbreidingsprocedure
±
±
±
±
—
Bescherming tegen aanvallen op basis van energieverbruik bij implementaties in smartcards
±
+
—
±
+
Mogelijkheid voor 'on-the-fly' sleuteluitbreiding
+
+
±
±
±
Beschikbaarheid van implementatievarianten (zonder verlies van compatibiliteit)
+
+
±
±
+
Mogelijkheid voor parallelle berekeningen
±
±
±
±
+
Gezien alle kenmerken overtrof Rijndael de concurrentie met een kop, waardoor de uiteindelijke stemresultaten volledig logisch waren: het algoritme behaalde een overtuigende overwinning met 86 stemmen ‘voor’ en slechts 10 ‘tegen’. Serpent nam de eervolle tweede plaats in met 59 stemmen, terwijl Twofish op de derde plek terechtkwam: 31 juryleden stemden voor dit algoritme. RC6 volgde met 23 stemmen, en MARS eindigde zoals verwacht onderaan met slechts 13 stemmen ‘voor’ en 83 ‘tegen’.
Op 2 oktober 2000 werd Rijndael uitgeroepen tot winnaar van de AES-wedstrijd, en het kreeg als gebruikelijk de naam Advanced Encryption Standard, waaronder het momenteel bekend is. Het standaardiseringsproces duurde ongeveer een jaar: op 26 november 2001 werd AES opgenomen in de lijst van Federale standaarden voor informatieverwerking, met index FIPS 197. Het nieuwe algoritme kreeg hoge waardering van de NSA, en sinds juni 2003 heeft de National Security Agency van de VS zelfs vastgesteld dat AES met een 256-bits encryptiesleutel voldoende veilig is voor het beschermen van documenten van de categorie ‘zeer vertrouwelijk’.
Externe schijven WD My Book met ondersteuning voor hardwarematige AES-256 encryptie
Dankzij de combinatie van hoge betrouwbaarheid en prestaties heeft de Advanced Encryption Standard snel wereldwijde erkenning verworven, waardoor het een van de meest populaire symmetrische encryptie-algoritmen ter wereld is geworden en een integrale onderdeel is van veel cryptografische bibliotheken (OpenSSL, GnuTLS, Linux’s Crypto API, enz.). Tegenwoordig wordt AES veel gebruikt in zowel zakelijke als consumentenapplicaties, en de ondersteuning is geïmplementeerd in tal van verschillende apparaten. In het bijzonder wordt hardwarematige AES-256 encryptie toegepast in externe schijven van Western Digital uit de My Book-familie om de opgeslagen gegevens te beschermen. Laten we deze apparaten van dichterbij bekijken.
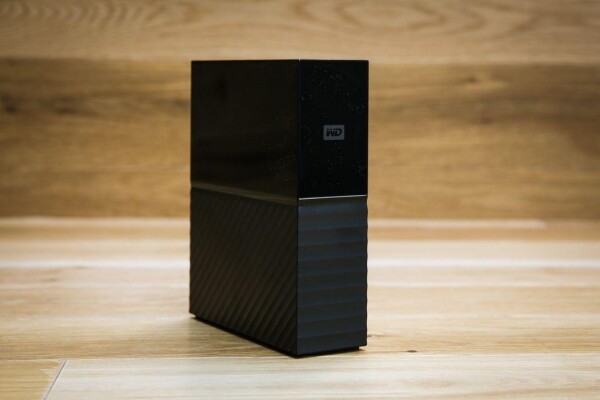
De WD My Book desktop harde schijf serie omvat zes modellen met verschillende capaciteiten: 4, 6, 8, 10, 12 en 14 terabyte, waardoor je een apparaat kunt kiezen dat optimaal is afgestemd op jouw behoeften. Standaard gebruiken de externe HDD's het exFAT-bestandssysteem, wat compatibiliteit biedt met een breed scala aan besturingssystemen, waaronder Microsoft Windows 7, 8, 8.1 en 10, evenals Apple macOS versie 10.13 (High Sierra) en hoger. Gebruikers van Linux kunnen de schijf monteren met behulp van de exfat-nofuse driver.
De aansluiting van My Book op de computer gebeurt via een supersnelle USB 3.0-interface, die volledig compatibel is met USB 2.0. Dit maakt het mogelijk om bestanden met de hoogste mogelijke snelheid over te dragen, aangezien de transmissiesnelheid van USB SuperSpeed 5 Gbps (oftewel 640 MB/s) bedraagt, wat ruimschoots voldoende is. Tegelijkertijd zorgt de achterwaartse compatibiliteit ervoor dat vrijwel elk apparaat dat in de afgelopen 10 jaar is uitgebracht, wordt ondersteund.
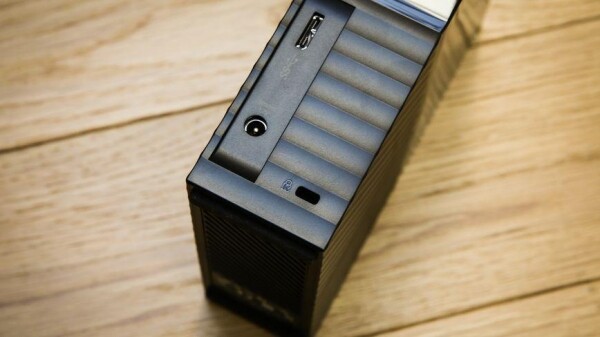
Hoewel My Book geen extra software vereist dankzij de Plug and Play-technologie voor automatische detectie en configuratie van randapparatuur, raden we toch aan om gebruik te maken van de bijbehorende WD Discovery software die bij elk apparaat wordt geleverd.
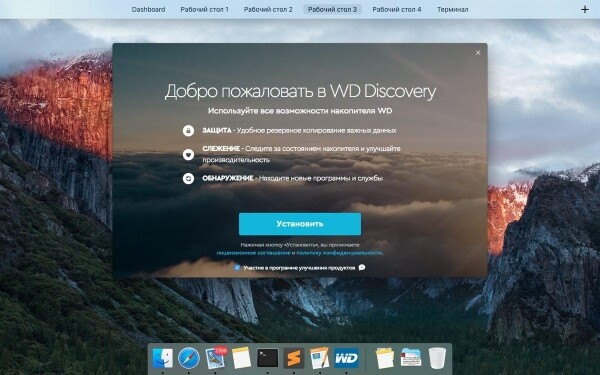
De set bevat de volgende applicaties:
WD Drive Utilities
Dit programma biedt actuele informatie over de status van de schijf op basis van S.M.A.R.T.-gegevens en controleert de harde schijf op defecte sectoren. Daarnaast kun je met Drive Utilities snel alle gegevens die op jouw My Book zijn opgeslagen verwijderen: de bestanden worden niet alleen gewist, maar ook meerdere keren volledig overschreven, zodat ze na de procedure niet meer te herstellen zijn.
WD Backup
Met deze tool kunt u back-ups configureren op een voorgeschreven schema. Het is vermeldenswaard dat WD Backup werkt met Google Drive en Dropbox en dat u bij het maken van een back-up elke mogelijke combinatie van 'bron-doel' kunt kiezen. Zo kunt u automatische gegevensoverdracht van My Book naar de cloud instellen of de benodigde bestanden en mappen uit de genoemde diensten importeren, zowel naar een externe schijf als naar uw lokale machine. Bovendien is er de mogelijkheid om te synchroniseren met uw Facebook-account, waardoor u automatisch back-ups van foto's en video's uit uw profiel kunt maken.
WD Security
Met deze tool kunt u de toegang tot de schijf met een wachtwoord beperken en het versleutelen van gegevens beheren. Alles wat u hiervoor nodig heeft, is het opgeven van een wachtwoord (de maximale lengte kan tot 25 tekens bedragen), waarna alle informatie op de schijf zal worden versleuteld en alleen degenen die de code kennen toegang tot de opgeslagen bestanden kunnen krijgen. Voor extra gemak stelt WD Security u in staat om een lijst van vertrouwde apparaten te maken, die My Book automatisch ontgrendelen wanneer ze worden aangesloten.
Wij benadrukken dat WD Security alleen een gebruiksvriendelijke visuele interface biedt voor het beheer van cryptografische bescherming, terwijl de versleuteling van gegevens eigenlijk door de externe schijf op hardwarematig niveau wordt uitgevoerd. Deze aanpak biedt een aantal belangrijke voordelen, namelijk:
- de creatie van versleutelingssleutels wordt beheerd door een hardwarematige random generator, en niet door een pseudo-random generator, wat helpt om een hoge mate van entropie te bereiken en hun cryptografische weerstand te verhogen;
- tijdens het versleutelings- en ontsleutelingsproces worden de cryptografische sleutels niet in het RAM-geheugen van de computer geladen, noch worden er tijdelijke kopieën van de verwerkte bestanden in verborgen mappen op de systeemschijf aangemaakt, wat helpt om de kans op onderschepping te minimaliseren;
- de snelheid van het verwerken van bestanden is volstrekt onafhankelijk van de prestaties van het clientapparaat;
- na activatie van de bescherming zal de versleuteling van bestanden automatisch plaatsvinden, 'on the fly', zonder dat er aanvullende acties van de gebruiker vereist zijn.
Al het bovenstaande garandeert de veiligheid van gegevens en maakt het vrijwel onmogelijk om de kans op diefstal van vertrouwelijke informatie uit te sluiten. Gezien de extra mogelijkheden van de opslag maakt dit My Book een van de beste beveiligde opslagoplossingen op de Russische markt.
Bron: habr.com
