

Aan het begin van het jaar, in het rapport over internetproblemen en -beschikbaarheid voor 2018-2019 , dat de verspreiding van TLS 1.3 onvermijdelijk is. Een tijdje geleden hebben we zelf versie 1.3 van het Transport Layer Security-protocol uitgerold en, na het verzamelen en analyseren van gegevens, zijn we eindelijk klaar om de kenmerken van deze overgang te bespreken.
De voorzitters van de IETF TLS-werkgroep :
„Kortom, TLS 1.3 zou een fundament moeten bieden voor een veiligere en efficiëntere internet voor de komende 20 jaar.”
Ontwikkeling deed er lange 10 jaar over. Wij bij Qrator Labs, samen met de rest van de industrie, hebben nauwlettend het proces van de ontwikkeling van het protocol gevolgd vanaf het oorspronkelijke ontwerp. Gedurende deze tijd was het nodig om 28 opeenvolgende versies van de conceptversie te schrijven om uiteindelijk in 2019 een evenwichtig en gemakkelijk te implementeren protocol te lanceren. De actieve ondersteuning van TLS 1.3 door de markt is al duidelijk: de implementatie van een bewezen en betrouwbare beveiligingsprotocol voldoet aan de eisen van de tijd.
Volgens Eric Rescorla (technisch directeur van Firefox en enige auteur van TLS 1.3) :
„Het is een complete vervanging van TLS 1.2 die dezelfde sleutels en certificaten gebruikt, zodat client en server automatisch via TLS 1.3 kunnen communiceren als beiden het ondersteunen,” zei hij. „Er is al goede ondersteuning op bibliotheekniveau, en Chrome en Firefox hebben TLS 1.3 standaard ingeschakeld.”
Tegelijkertijd is de IETF TLS-werkgroep bezig met , die oude versies van TLS (behalve TLS 1.2) als verouderd en ongepast voor gebruik verklaart. Hoogstwaarschijnlijk zal de definitieve RFC voor het einde van de zomer worden gepubliceerd. Dit is weer een signaal voor de IT-industrie: het is niet verstandig om protocolupdates uit te stellen.
Een lijst van actuele implementaties van TLS 1.3 is beschikbaar op Github voor iedereen die op zoek is naar de meest geschikte bibliotheek: . Het is duidelijk dat de acceptatie en ondersteuning van het vernieuwde protocol snel zal gebeuren — en al gaande is. Het besef van hoe fundamenteel encryptie in de moderne wereld is geworden, heeft zich vrij wijd verspreid.
Wat is er veranderd vergeleken met TLS 1.2?
Uit :
„Hoe maakt TLS 1.3 de wereld beter?”
TLS 1.3 biedt bepaalde technische voordelen, zoals een vereenvoudigd handshake-proces voor het tot stand brengen van een veilige verbinding, en stelt klanten in staat om sneller sessies met servers te hernemen. Deze maatregelen zijn bedoeld om de vertraging bij het opzetten van verbindingen en het aantal mislukte verbindingen op zwakke kanalen, die vaak als excuus worden gebruikt voor het aanbieden van alleen niet-versleutelde HTTP-verbindingen, te verminderen.
Even belangrijk is dat de ondersteuning voor meerdere verouderde en onveilige encryptie- en hash-algoritmen is verwijderd, die nog steeds zijn toegestaan (hoewel niet aanbevolen) met eerdere versies van TLS, waaronder SHA-1, MD5, DES, 3DES en AES-CBC, terwijl de ondersteuning voor nieuwe ciphersets is toegevoegd. Andere verbeteringen omvatten meer versleutelde elementen in de handshake (bijvoorbeeld het delen van certificaatinformatie is nu versleuteld) om het aantal hints voor potentiële afluisteraars van het verkeer te minimaliseren, evenals verbeteringen in forward secrecy bij het gebruik van bepaalde sleuteluitwisselingsmodi, zodat de communicatie op elk moment beveiligd moet blijven, zelfs als de algoritmen die voor de encryptie worden gebruikt in de toekomst worden gecompromitteerd.
Ontwikkeling van moderne protocollen en DDoS
Zoals u misschien al heeft gelezen, tijdens de ontwikkeling van het protocol , heeft de IETF TLS-werkgroep gehad. Het is al duidelijk dat afzonderlijke bedrijven (inclusief financiële instellingen) de manier waarop zij de veiligheid van hun netwerk waarborgen, moeten veranderen om zich aan te passen aan de nu in het protocol ingebouwde .
redenen waarom dit nodig kan zijn, worden uiteengezet in het document, In het 20 pagina's tellende document worden verschillende voorbeelden aangehaald waar bedrijven out-of-band decryptie van verkeer kunnen wensen (wat PFS niet toestaat) voor monitoring, naleving van regelgeving of bescherming tegen DDoS-aanvallen op toepassingsniveau (L7).
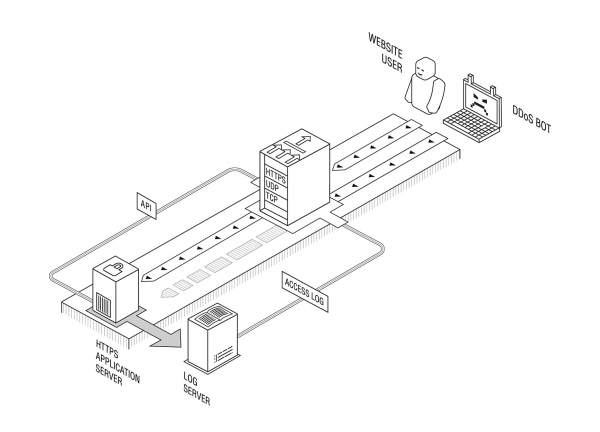
Hoewel we zeker niet klaar zijn om ons over de regelgeving uit te laten, is ons eigen product voor het neutraliseren van applicatie-gebaseerde DDoS-aanvallen (inclusief een oplossing, gevoelige en/of vertrouwelijke informatie) werd in 2012 opgericht met inachtneming van PFS, zodat onze klanten en partners geen wijzigingen in hun infrastructuur hoefden aan te brengen na de update van de TLS-versie aan de serverzijde.
Daarnaast zijn er sinds de implementatie geen problemen gerapporteerd met betrekking tot transportencryptie. Officieel: TLS 1.3 is klaar voor gebruik in productie.
Toch is er nog een probleem met betrekking tot de ontwikkeling van protocolversies van de volgende generatie. Dit houdt in dat voortgang in de ontwikkeling van protocollen in de IETF sterk afhankelijk is van de uitkomsten van wetenschappelijk onderzoek, en de toestand van academisch onderzoek in de sector van neutralisatie van gedistribueerde denial-of-service-aanvallen is behoorlijk zorgwekkend.
Een goed voorbeeld kan zijn van de IETF-draft "QUIC Manageability" ("Beheer van QUIC"), dat deel uitmaakt van de toekomstige QUIC-protocolsuite: hierin staat dat "moderne methoden voor detectie en neutralisatie [DDoS-aanvallen] doorgaans passieve metingen omvatten met gebruik van gegevens van netwerkstromen".
Het laatste is in feite zeer zeldzaam in echte bedrijfsomgevingen (en slechts gedeeltelijk toepasbaar voor internetproviders), en is in elk geval zeer waarschijnlijk geen 'algemeen geval' in de echte wereld — maar het komt voortdurend voor in wetenschappelijke publicaties, die doorgaans niet worden ondersteund door tests van het volledige spectrum van potentiële DDoS-aanvallen, inclusief applicatieniveau-aanvallen. Laatstgenoemden kunnen, gezien de wereldwijde implementatie van TLS, duidelijk niet worden gedetecteerd door passieve metingen van netwerkpakketten en -stromen.
Evenzo weten we vooralsnog niet hoe fabrikanten van DDoS-neutralisatieapparatuur zich zullen aanpassen aan de realiteiten van TLS 1.3. Vanwege de technische complexiteit van het ondersteunen van het out-of-band protocol, kan het enige tijd duren voordat een upgrade plaatsvindt.
Het stellen van de juiste doelstellingen voor wetenschappelijk onderzoek is een serieuze uitdaging voor DDoS-neutralisatiediensten. Een van de gebieden waar de ontwikkeling kan beginnen, is bij IRTF, waar onderzoekers kunnen samenwerken met de industrie om hun kennis in het probleemgebied te verfijnen en nieuwe onderzoeksrichtingen te verkennen. We zijn ook enthousiast om alle onderzoekers welkom te heten, mocht er interesse zijn - u kunt contact met ons opnemen voor vragen of voorstellen met betrekking tot DDoS-onderzoek of met de onderzoeksgroep SMART, op
Bron: habr.com
