

Problemen
Nog niet zo lang geleden wisten veel mensen niet hoe het was om vanuit huis te werken. De pandemie heeft de situatie in de wereld ingrijpend veranderd, iedereen begon zich aan te passen aan de veranderde omstandigheden, vooral omdat het simpelweg onveilig werd om naar buiten te gaan. Veelen moesten snel thuiswerken organiseren voor hun medewerkers.
Echter, het ontbreken van een goed doordachte aanpak bij het kiezen van oplossingen voor thuiswerken kan leiden tot onomkeerbare verliezen. Wachtwoorden van gebruikers kunnen worden gestolen, wat de mogelijkheid biedt aan een aanvaller om ongecontroleerd verbinding te maken met het netwerk en de IT-bronnen van het bedrijf.
Daarom is de vraag naar betrouwbare bedrijfs-VPN-netwerken de afgelopen tijd toegenomen. Ik zal u vertellen over betrouwbare, veilige en gemakkelijke te gebruiken VPN-netwerken.
Het werkt op basis van IPsec/L2TP, dat ontrekkende sleutels en certificaten gebruikt die op tokens zijn opgeslagen voor klientauthenticatie en bovendien gegevens versleuteld over het netwerk verzendt.
Als demonstratieomgeving voor de configuratie werd een server met CentOS 7 (adres: centos.vpn.server.ad) en een client met Ubuntu 20.04, evenals een client met Windows 10 gebruikt.
Systeemomschrijving
VPN zal werken volgens het schema IPSec + L2TP + PPP. Het protocol Point-to-Point Protocol (PPP) werkt op verbindingsniveau van het OSI-model en zorgt voor gebruikersauthenticatie en encryptie van verzonden gegevens. Zijn gegevens worden ingekapseld in de gegevens van het L2TP-protocol, dat daadwerkelijk de verbinding binnen het VPN-netwerk tot stand brengt, maar geen authenticatie en encryptie biedt.
De L2TP-gegevens worden ingekapseld in het IPSec-protocol, dat ook authenticatie en encryptie biedt, maar in tegenstelling tot het PPP-protocol vindt de authenticatie en encryptie plaats op apparaatsniveau, en niet op gebruikersniveau.
Deze eigenschap maakt het mogelijk om gebruikersauthenticatie alleen vanaf bepaalde apparaten te garanderen. Wij zullen echter het IPSec-protocol gebruiken zoals het is en gebruikersauthenticatie vanaf elk apparaat toestaan.
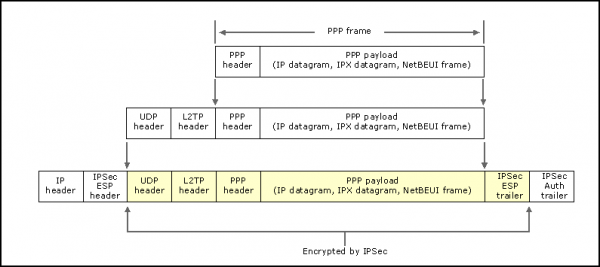
De authenticatie van de gebruiker met behulp van smartcards zal plaatsvinden op het niveau van het PPP-protocol met behulp van het EAP-TLS-protocol.
Meer gedetailleerde informatie over de werking van dit schema is te vinden in .
Waarom dit schema aan alle drie de eisen van een goed VPN-netwerk voldoet
- De betrouwbaarheid van dit systeem is door de tijd getest. Het wordt sinds 2000 gebruikt voor de implementatie van VPN-netwerken.
- Veilige gebruikersauthenticatie wordt verzekerd door het PPP-protocol. biedt niet voldoende beveiliging, aangezien voor authenticatie in de beste gevallen gebruik wordt gemaakt van gebruikersnaam en wachtwoord. We weten allemaal dat gebruikersnamen en wachtwoorden kunnen worden afgekeken, geraden of gestolen. Niettemin heeft de ontwikkelaar in dit protocol dit probleem verholpen en de mogelijkheid toegevoegd om protocollen gebaseerd op asymmetrische encryptie, zoals EAP-TLS, te gebruiken voor authenticatie. Bovendien is er de mogelijkheid toegevoegd om smartcards voor authenticatie te gebruiken, wat dit systeem veiliger maakte.
Momenteel zijn er actieve onderhandelingen over de fusie van deze twee projecten en we kunnen er zeker van zijn dat dit vroeg of laat zal gebeuren. Zo ligt er bijvoorbeeld al geruime tijd een gepatchte versie van PPP in de repositories van Fedora die veilige protocollen voor authenticatie gebruikt. - Nog niet zo lang geleden konden alleen Windows-gebruikers dit netwerk gebruiken, maar onze collega’s van de MSU, Vasily Shokov en Alexander Smirnov, hebben gevonden en verder ontwikkeld. Met gezamenlijke inspanningen hebben we talloze bugs en tekortkomingen in de werking van de client opgelost, de installatie en configuratie van het systeem vergemakkelijkt, zelfs bij het bouwen vanuit de bron. De belangrijkste hiervan zijn:
- Compatibiliteitsproblemen van de oude client met de interfaces van nieuwe versies van openssl en qt zijn opgelost.
- De overdracht van de pppd PIN-code van de token via een tijdelijk bestand is verwijderd.
- De onjuiste lancering van het wachtwoordaanvraagprogramma via de grafische interface is gecorrigeerd. Dit is bereikt door het instellen van de juiste omgeving voor de xl2tpd-service.
- De bouw van de L2tpIpsecVpn-daemon gebeurt nu samen met de bouw van de client zelf, wat het proces van bouwen en configureren vergemakkelijkt.
- Voor het gemak van ontwikkeling is het Azure Pipelines-systeem voor het testen van de correctheid van de bouw aangesloten.
- De mogelijkheid is toegevoegd om de in de context van openssl. Dit is nuttig voor de correcte ondersteuning van nieuwe besturingssystemen waar het standaard beveiligingsniveau is ingesteld op 2, met VPN-netwerken die certificaten gebruiken die niet voldoen aan de beveiligingseisen van dit niveau. Deze optie is nuttig voor het werken met bestaande oude VPN-netwerken.
De gecorrigeerde versie is te vinden in .
Deze client ondersteunt het gebruik van smartcards voor authenticatie en verbergt bovendien zoveel mogelijk de lasten en moeilijkheden van het instellen van deze configuratie onder Linux, waardoor de configuratie van de client zo eenvoudig en snel mogelijk is.
Natuurlijk waren er voor een gemakkelijke verbinding tussen PPP en de GUI-client ook aanvullende aanpassingen in elk van de projecten nodig, maar desondanks is het gelukt om deze te minimaliseren:
- Corrigeerd
- Corrigeerd . Deze fout stond niet toe om vanuit het lokale /etc/ppp/openssl.cnf-bestand met configuratie iets te laden, behalve informatie over de openssl-engines voor het werken met smartcards, wat een ernstige overlast veroorzaakte, als we bijvoorbeeld naast informatie over engines ook iets anders wilden opgeven. Bijvoorbeeld, het vaststellen van het beveiligingsniveau bij het tot stand brengen van een verbinding.
Nu kunnen we beginnen met de configuratie.
Configuratie van de server
Laten we alle benodigde pakketten installeren.
Installatie van strongswan (IPsec)
Laten we eerst de firewall configureren voor ipsec
sudo firewall-cmd --permanent --add-port=1701/{tcp,udp}
sudo firewall-cmd --permanent --add-service=ipsec
sudo firewall-cmd --reload
Vervolgens beginnen we met de installatie
sudo yum install epel-release ipsec-tools dnf
sudo dnf install strongswan
Na de installatie moet de configuratie voor strongswan (een van de implementaties van IPSec) worden ingesteld. Laten we het bestand bewerken /etc/strongswan/ipsec.conf :
config setup
    nat_traversal=yes
    virtual_private=%v4:10.0.0.0/8,%v4:192.168.0.0/16,%v4:172.16.0.0/12
    oe=off
    protostack=netkey

conn L2TP-PSK-NAT
    rightsubnet=vhost:%priv
    also=L2TP-PSK-noNAT

conn L2TP-PSK-noNAT
    authby=secret
    pfs=no
    auto=add
    keyingtries=3
    rekey=no
    ikelifetime=8h
    keylife=1h
    type=transport
    left=%any
    leftprotoport=udp/1701
    right=%any
    rightprotoport=udp/%any
    ike=aes128-sha1-modp1536,aes128-sha1-modp1024,aes128-md5-modp1536,aes128-md5-modp1024,3des-sha1-modp1536,3des-sha1-modp1024,3des-md5-modp1536,3des-md5-modp1024
    esp=aes128-sha1-modp1536,aes128-sha1-modp1024,aes128-md5-modp1536,aes128-md5-modp1024,3des-sha1-modp1536,3des-sha1-modp1024,3des-md5-modp1536,3des-md5-modp1024
Laten we ook een algemeen wachtwoord voor toegang instellen. Dit wachtwoord moet bekend zijn bij alle netwerkdeelnemers voor authenticatie. Deze methode is inherent onbetrouwbaar, omdat dit wachtwoord gemakkelijk bekend kan worden bij personen aan wie we geen toegang tot het netwerk willen geven.
Toch heeft dit feit geen invloed op de beveiliging van het netwerk, omdat de belangrijkste gegevensversleuteling en gebruikersauthenticatie plaatsvinden via het PPP-protocol. Maar ter rechtvaardiging moet worden opgemerkt dat strongswan veiligere technologieën voor authenticatie ondersteunt, bijvoorbeeld met behulp van privésleutels. Daarnaast biedt strongswan de mogelijkheid om authenticatie met smartcards te waarborgen, maar momenteel worden slechts een beperkt aantal apparaten ondersteund, waardoor authenticatie met tokens en smartcards van RUTOKEN moeilijk is. Laten we een algemeen wachtwoord instellen via een bestand. /etc/strongswan/ipsec.secrets:
# ipsec.secrets - strongSwan IPsec secrets file
%any %any : PSK "SECRET_PASSPHRASE"
Laten we strongswan herstarten:
sudo systemctl enable strongswan
sudo systemctl restart strongswan
Installatie van xl2tp
sudo dnf install xl2tpdWe configureren het via een bestand. /etc/xl2tpd/xl2tpd.conf:
[global]
force userspace = yes
listen-addr = 0.0.0.0
ipsec saref = yes

[lns default]
exclusive = no
; definieert het statische serveradres binnen het virtuele netwerk
local ip = 100.10.10.1
; stelt het bereik van virtuele adressen in
ip range = 100.10.10.1-100.10.10.254
assign ip = yes
refuse pap = yes
require authentication = yes
; deze optie kan worden uitgeschakeld na succesvolle netwerkconfiguratie
ppp debug = yes
length bit = yes
pppoptfile = /etc/ppp/options.xl2tpd
; geeft het adres van de server in het netwerk aan
name = centos.vpn.server.ad
Laten we de service herstarten:
sudo systemctl enable xl2tpd
sudo systemctl restart xl2tpd
Configuratie van PPP
Het is wenselijk om de laatste versie van pppd te installeren. Voer daarom de volgende reeks opdrachten uit:
sudo yum install git make gcc openssl-devel
git clone "https://github.com/jjkeijser/ppp"
cd ppp
./configure --prefix /usr
make -j4
sudo make install
Voer het volgende in het bestand in: /etc/ppp/options.xl2tpd de volgende (als er al waarden aanwezig zijn, kunnen deze worden verwijderd):
ipcp-accept-local
ipcp-accept-remote
ms-dns 8.8.8.8
ms-dns 1.1.1.1

noccp
auth
crtscts
idle 1800
mtu 1410
mru 1410
nodefaultroute
debug
lock
proxyarp
connect-delay 5000
Laten we het rootcertificaat en het servercertificaat uitschrijven:
#директория с сертификатами пользователей, УЦ и сервера
sudo mkdir /etc/ppp/certs
#директория с закрытыми ключами сервера и УЦ
sudo mkdir /etc/ppp/keys
#запрещаем любой доступ к этой дирректории кроме администатора
sudo chmod 0600 /etc/ppp/keys/

#генерируем ключ и выписываем сертификат УЦ
sudo openssl genrsa -out /etc/ppp/keys/ca.pem 2048
sudo openssl req -key /etc/ppp/keys/ca.pem -new -x509 -out /etc/ppp/certs/ca.pem -subj "/C=RU/CN=L2TP CA"

#генерируем ключ и выписываем сертификат сервера
sudo openssl genrsa -out /etc/ppp/keys/server.pem 2048
sudo openssl req -new -out server.req -key /etc/ppp/keys/server.pem -subj "/C=RU/CN=centos.vpn.server.ad"
sudo openssl x509 -req -in server.req -CAkey /etc/ppp/keys/ca.pem -CA /etc/ppp/certs/ca.pem -out /etc/ppp/certs/server.pem -CAcreateserial
Zo, we hebben de belangrijkste configuratie van de server voltooid. De rest van de serverconfiguratie betreft het toevoegen van nieuwe clients.
Nieuwe client toevoegen
Om een nieuwe client aan het netwerk toe te voegen, moet het certificaat ervan in de lijst van vertrouwde certificaten voor deze client worden opgenomen.
Als de gebruiker lid wil worden van het VPN-netwerk, maakt hij een sleutelpaar en een aanvraag voor een certificaat voor deze klant. Als de gebruiker vertrouwd is, kan deze aanvraag worden ondertekend en het resulterende certificaat in de certificaatdirectory worden opgeslagen:
sudo openssl x509 -req -in client.req -CAkey /etc/ppp/keys/ca.pem -CA /etc/ppp/certs/ca.pem -out /etc/ppp/certs/client.pem -CAcreateserialLaten we een regel toevoegen aan het bestand /etc/ppp/eaptls-server om de naam van de klant en zijn certificaat te koppelen:
"client" * /etc/ppp/certs/client.pem /etc/ppp/certs/server.pem /etc/ppp/certs/ca.pem /etc/ppp/keys/server.pem *OPMERKING
Om verwarring te voorkomen, is het beter als: Common Name, de naam van het certificaatbestand en de gebruikersnaam uniek zijn.
Daarnaast moet worden gecontroleerd of de gebruikersnaam die we toevoegen niet in andere authenticatiebestanden voorkomt, anders kunnen er problemen optreden met de authenticatiemethode van de gebruiker.
Dit certificaat moet ook weer aan de gebruiker worden verzonden.
Generatie van sleutelpaar en certificaat
Voor succesvolle authenticatie moet de cliënt:
- een sleutelpaar genereren;
- een rootcertificaat van de CA hebben;
- een certificaat voor zijn sleutel waarvan de root CA het heeft ondertekend, hebben.
voor de cliënt op Linux
Laten we beginnen met het genereren van een sleutelpaar op de token en een aanvraag voor een certificaat te maken:
#идентификатор ключа (параметр --id) можно заменить на любой другой.
pkcs11-tool --module /usr/lib/librtpkcs11ecp.so --keypairgen --key-type rsa:2048 -l --id 45

openssl
OpenSSL> engine dynamic -pre SO_PATH:/usr/lib/x86_64-linux-gnu/engines-1.1/pkcs11.so -pre ID:pkcs11 -pre LIST_ADD:1 -pre LOAD -pre MODULE_PATH:librtpkcs11ecp.so
...
OpenSSL> req -engine pkcs11 -new -key 45 -keyform engine -out client.req -subj "/C=RU/CN=client"
Stuur de gegenereerde aanvraag client.req naar de CA. Nadat u het certificaat voor uw sleutelpaar heeft ontvangen, schrijft u het op de token met dezelfde id als de sleutel:
pkcs11-tool --module /usr/lib/librtpkcs11ecp.so -l -y cert -w ./client.pem --id 45voor Windows en Linux-cliënten (meer universele methode)
Deze methode is universeler, omdat deze het mogelijk maakt om een sleutel en certificaat te genereren dat succesvol wordt erkend door Windows- en Linux-gebruikers, maar het vereist dat er een Windows-machine beschikbaar is voor de sleutelgeneratieprocedure.
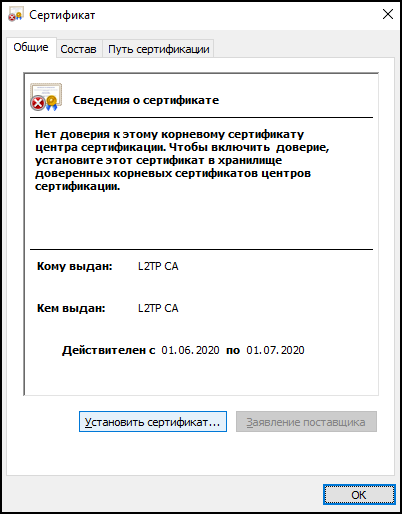
Voordat u verzoeken genereert en certificaten importeert, moet u het rootcertificaat van het VPN-netwerk aan de lijst met vertrouwde certificaten toevoegen. Open het daarvoor en kies in het geopende venster de optie "Installeer certificaat":
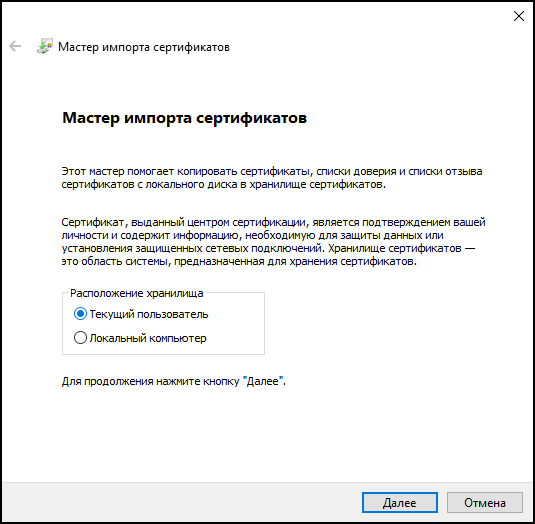
Kies in het geopende venster voor de installatie van het certificaat voor de lokale gebruiker:
Installeer het certificaat in de opslag van vertrouwde rootcertificaten van de CA:
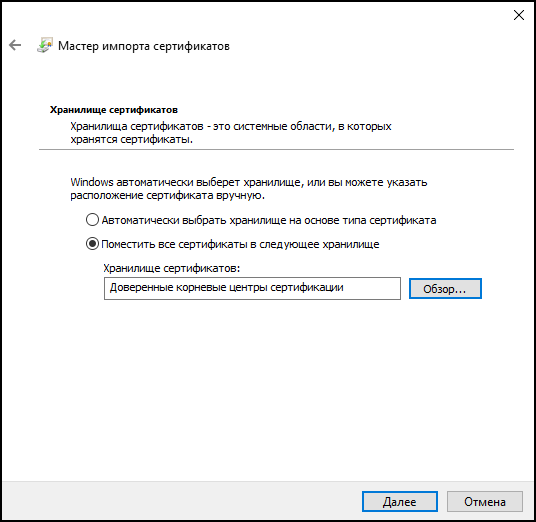
Na al deze acties stemmen we in met alle verdere punten. Nu is het systeem ingesteld.
Laten we een bestand cert.tmp aanmaken met de volgende inhoud:
[NewRequest]
Subject = "CN=client"
KeyLength = 2048
KeySpec = "AT_KEYEXCHANGE"
ProviderName = "Microsoft Base Smart Card Crypto Provider"
KeyUsage = "CERT_KEY_ENCIPHERMENT_KEY_USAGE"
KeyUsageProperty = "NCRYPT_ALLOW_DECRYPT_FLAG"
RequestType = PKCS10
SMIME = FALSE
Daarna genereren we een sleutelpaar en maken we een aanvraag voor een certificaat. Hiervoor openen we PowerShell en voeren we de volgende opdracht in:
certreq.exe -new -pin $PIN .cert.tmp .client.reqStuur de aangemaakte aanvraag client.req naar uw CA en wacht op de ontvangst van het certificaat client.pem. Dit kan op een token worden opgeslagen en aan de Windows-certificaatopslag worden toegevoegd met de volgende opdracht:
certreq.exe -accept .client.pemHet is vermeldenswaard dat vergelijkbare acties kunnen worden uitgevoerd met behulp van de grafische interface van het programma mmc, maar deze methode is tijdrovender en minder programmeerbaar.
Instelling van de Ubuntu-client
OPMERKING
De instelling van de client op Linux duurt momenteel vrij lang, omdat het vereist dat afzonderlijke programma's vanuit de bron worden gebouwd. We zullen proberen ervoor te zorgen dat alle wijzigingen binnenkort in de officiële repositories terechtkomen.
Voor het tot stand brengen van een IPSec-verbinding met de server wordt het pakket strongswan en de demon xl2tp gebruikt. Om de verbinding met het netwerk via smartcards te vereenvoudigen, zullen we het pakket l2tp-ipsec-vpn gebruiken, dat een grafische interface biedt voor vereenvoudigde configuratie.
Laten we de elementen stap voor stap samenstellen, maar eerst installeren we alle benodigde pakketten voor het directe gebruik van de VPN:
sudo apt-get install xl2tpd strongswan libp11-3Installatie van software voor gebruik met tokens
Installeer de laatste versie van de bibliotheek librtpkcs11ecp.so met , evenals de bibliotheken voor het werken met smartcards:
sudo apt-get install pcscd pcsc-tools opensc libengine-pkcs11-opensslSluit de Rutoken aan en controleer of deze door het systeem wordt herkend:
pkcs11-tool --module /usr/lib/librtpkcs11ecp.so -O -lInstallatie van gepatchte ppp
sudo apt-get -y install git make gcc libssl-dev
git clone "https://github.com/jjkeijser/ppp"
cd ppp
./configure --prefix /usr
make -j4
sudo make install
Installatie van de L2tpIpsecVpn-client
Op dit moment moet de client ook vanuit de bron worden gebouwd. Dit gebeurt met behulp van de volgende opdrachtvolgorde:
sudo apt-get -y install git qt5-qmake qt5-default build-essential libctemplate-dev libltdl-dev
git clone "https://github.com/Sander80/l2tp-ipsec-vpn"
cd l2tp-ipsec-vpn
make -j4
sudo make install
Instelling van de L2tpIpsecVpn-client
Start de geïnstalleerde client:
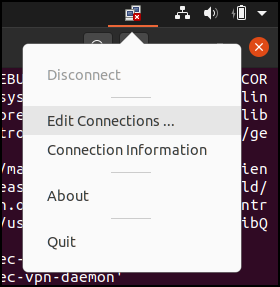
Na het starten zou het L2tpIpsecVPN-applet moeten openen. Klik er met de rechtermuisknop op en stel de verbinding in:
Voor het werken met tokens geven we eerst het pad aan van de OpenSSL Engine en de PKCS#11 bibliotheek. Open hiervoor het tabblad "Voorkeuren" om de OpenSSL-instellingen aan te passen:
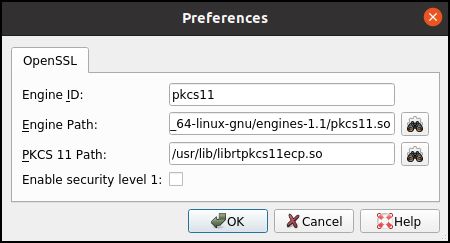 .
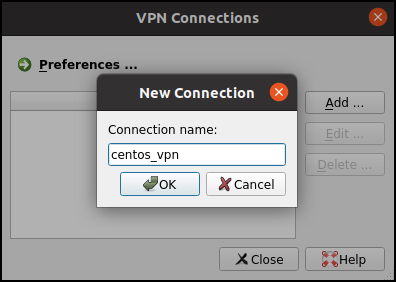
We sluiten het OpenSSL-instellingenvenster en gaan verder met het configureren van het netwerk. Voeg een nieuw netwerk toe door op de knop Toevoegen... in het instellingenpaneel te klikken en voer de naam van het netwerk in:
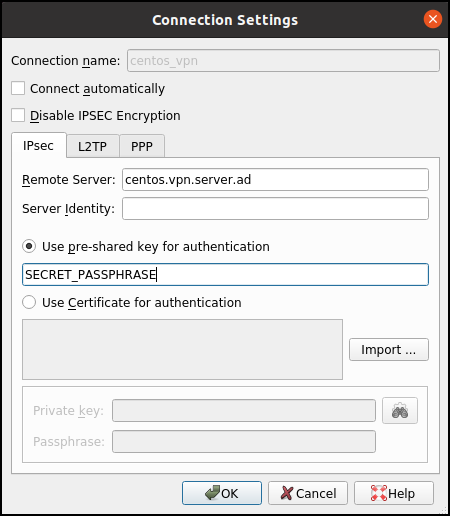
Daarna wordt dit netwerk beschikbaar in het instellingenpaneel. Dubbelklik met de rechtermuisknop op het nieuwe netwerk om het in te stellen. Op het eerste tabblad moeten we de IPsec-instellingen configureren. Laten we het serveradres en de gedeelde sleutel opgeven:
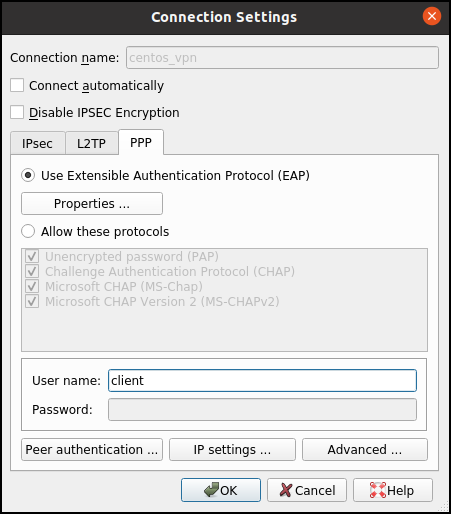
Daarna gaan we naar het tabblad PPP-instellingen en geven we daar de gebruikersnaam op waaronder we het netwerk willen betreden:
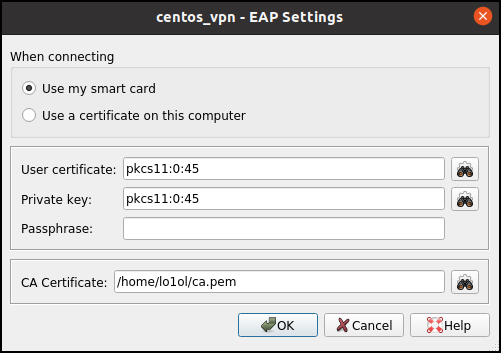
Daarna openen we het tabblad Eigenschappen en geven we het pad naar de sleutel, het klantcertificaat en de certificeringsinstantie op:
We sluiten dit tabblad en voeren de laatste configuratie uit. Hiervoor openen we het tabblad "IP-instellingen" en zetten we een vinkje bij de optie "DNS-serveradres automatisch verkrijgen":
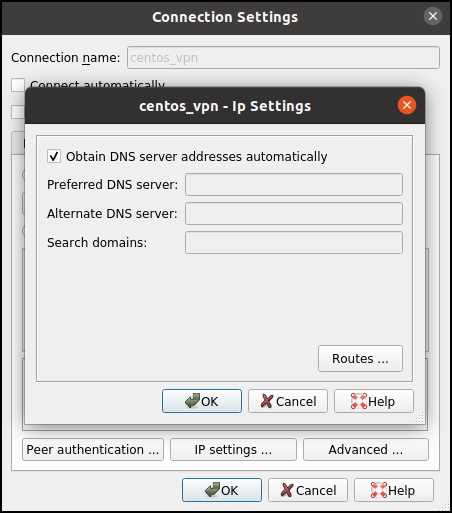
Deze optie stelt de client in staat om een persoonlijk IP-adres van de server te ontvangen binnen het netwerk.
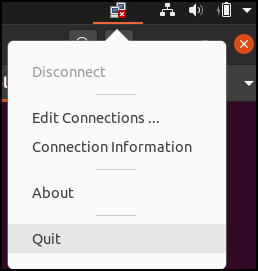
Na alle instellingen sluiten we alle tabbladen en herstarten we de client:
Verbinding maken met het netwerk
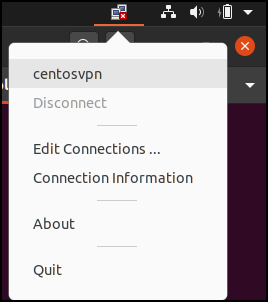
Na de instellingen kunnen we verbinding maken met het netwerk. Open hiervoor het tabblad van het applet en selecteer het netwerk waarmee we verbinding willen maken:
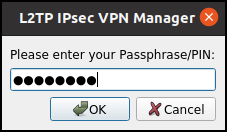
Tijdens het opzetten van de verbinding vraagt de client om de PIN-code van de Rutoken in te voeren:
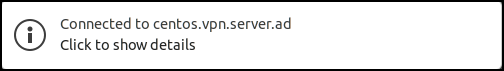
Als er een melding in de statusbalk verschijnt dat de verbinding succesvol is opgezet, betekent dit dat de configuratie succesvol was:
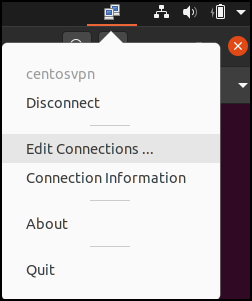
Anders moet er worden onderzocht waarom de verbinding niet tot stand is gekomen. Kijk hiervoor naar het logbestand van het programma door in het applet de optie "Verbindingsinformatie" te selecteren:
Configuratie van de Windows-client
De configuratie van de client in Windows is veel eenvoudiger dan in Linux, omdat alle benodigde software al in het systeem is geïntegreerd.
Systeeminstelling
Laten we alle benodigde stuurprogramma's voor het werken met Rutokens installeren door deze te downloaden vanaf .
Importeer het rootcertificaat voor authenticatie
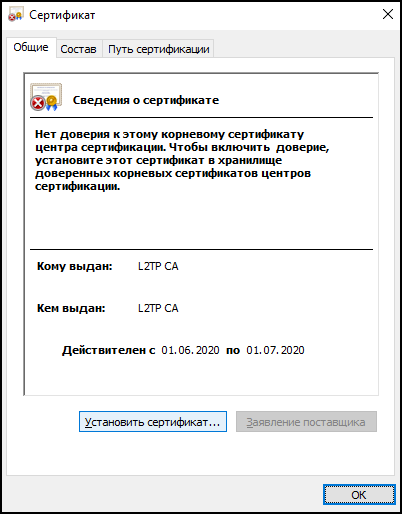
We downloaden het rootcertificaat van de server en installeren dit in het systeem. Open het hiervoor en kies in het geopende venster de optie "Certificaat installeren":
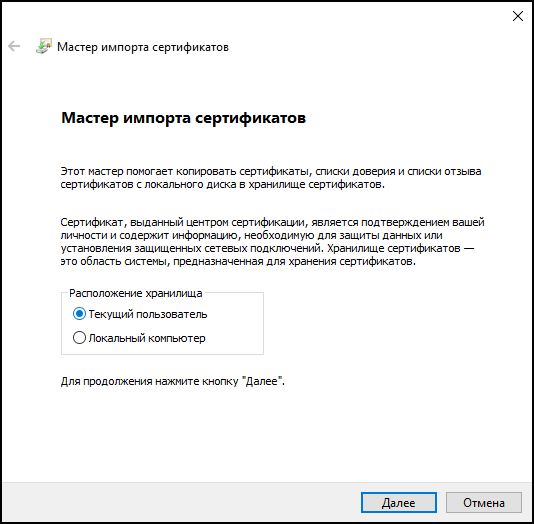
Kies in het geopende venster voor de installatie van het certificaat voor de lokale gebruiker. Als je wilt dat het certificaat beschikbaar is voor alle gebruikers op de computer, kies dan voor de installatie van het certificaat op de lokale computer:
Installeer het certificaat in de opslag van vertrouwde rootcertificaten van de CA:
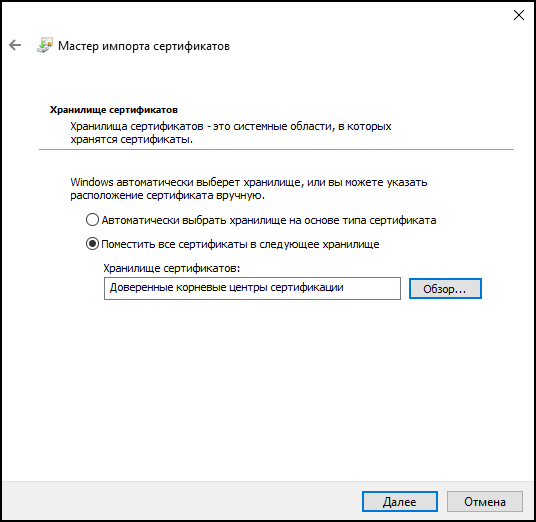
Na al deze acties stemmen we in met alle verdere punten. Nu is het systeem ingesteld.
VPN-verbinding instellen
Ga naar het controlepaneel om een nieuwe verbinding te maken voor de configuratie van de VPN-verbinding.
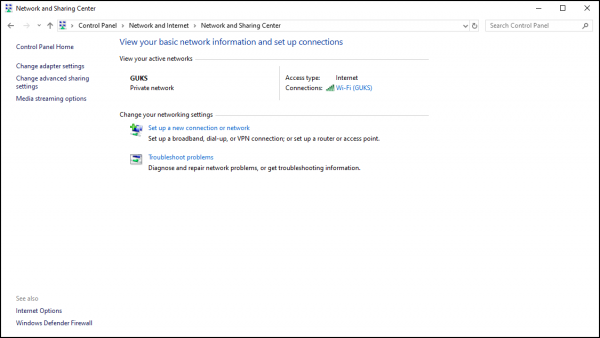
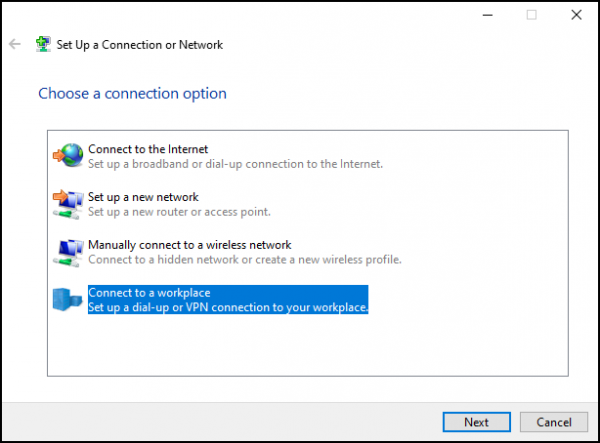
Kies in het pop-upvenster de optie voor het maken van een verbinding om verbinding te maken met de werkplek:
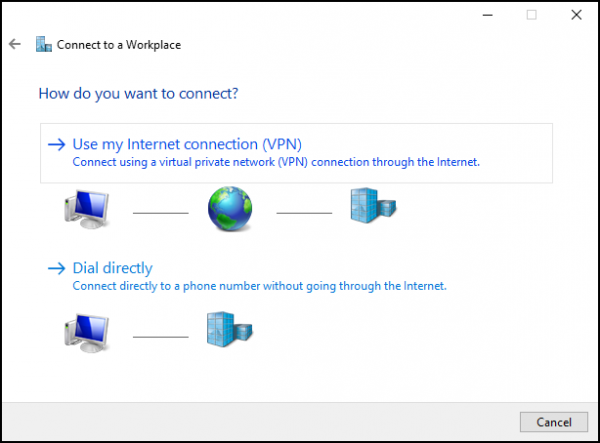
Kies in het volgende venster de VPN-verbinding:
en voer de gegevens van de VPN-verbinding in, en geef ook de optie op voor het gebruik van de smartcard:
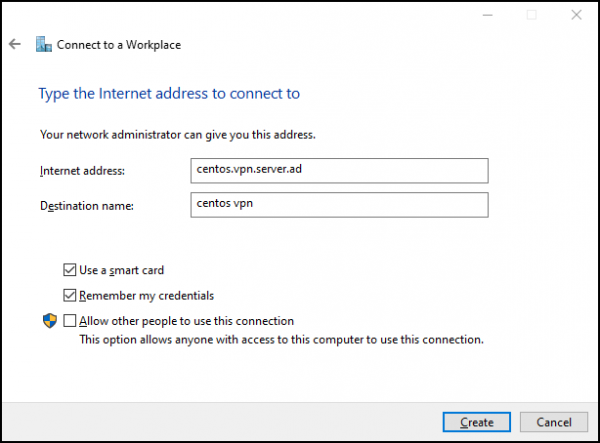
Met deze instellingen is het nog niet klaar. We moeten de gedeelde sleutel voor het IPsec-protocol opgeven; daarom gaan we naar het tabblad "Netwerkverbindingen instellingen" en vervolgens naar het tabblad "Eigenschappen voor deze verbinding":
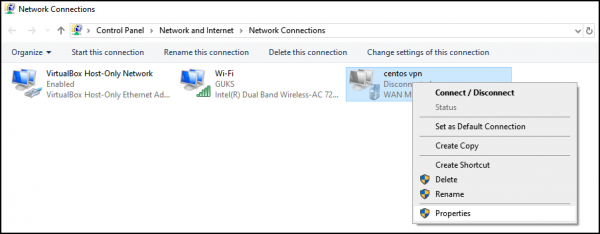
Ga in het geopende venster naar het tabblad "Beveiliging", selecteer als netwerktype "L2TP/IPsec-netwerk" en kies "Geavanceerde opties":
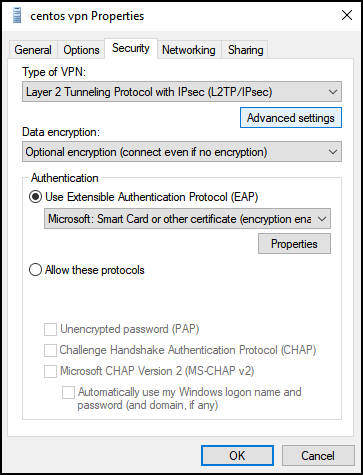
Geef in het geopende venster de gedeelde IPsec-sleutel op:
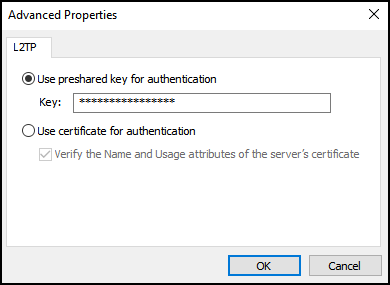
Verbinden
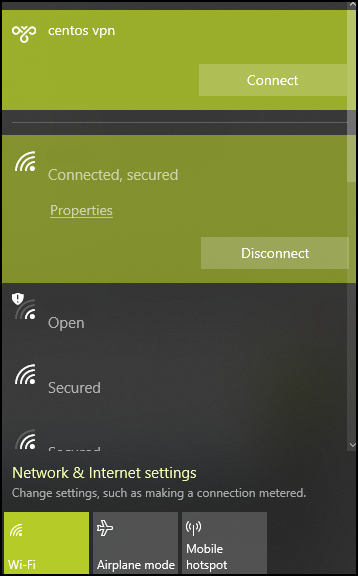
Na het voltooien van de configuratie kunt u proberen verbinding te maken met het netwerk:
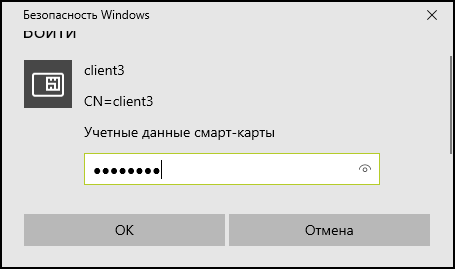
Tijdens het verbinden vraagt men ons om de PIN-code van de token in te voeren:
We hebben samen een veilige VPN-netwerk ingesteld en vastgesteld dat dit niet moeilijk is.
Waardering
Wij willen onze collega's Vasily Shokov en Alexander Smirnov nogmaals bedanken voor het gezamenlijke werk om het maken van VPN-verbindingen voor Linux-klanten te vergemakkelijken.
Bron: habr.com
