

Dit artikel is een vervolg , dat is gewijd aan de kenmerken van de configuratie van de apparatuur Palo Alto Networks . Hier willen we het hebben over de configuratie van IPSec Site-to-Site VPN op de apparatuur Palo Alto Networks en over een mogelijke configuratieoptie voor de verbinding van meerdere internetproviders.
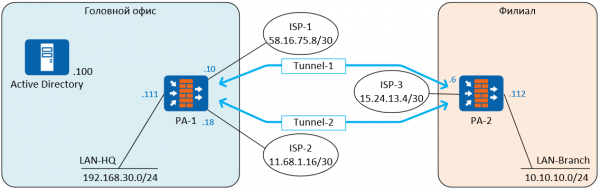
Voor de demonstratie zullen we een standaardconfiguratie gebruiken waarbij het hoofdkantoor is verbonden met een filiaal. Om een betrouwbare internetverbinding te garanderen, gebruikt het hoofdkantoor gelijktijdige verbindingen met twee providers: ISP-1 en ISP-2. Het filiaal heeft verbinding met slechts één provider, ISP-3. Tussen de firewalls PA-1 en PA-2 worden twee tunnels opgezet. De tunnels werken in de modus Active-Standby, Tunnel-1 is actief, Tunnel-2 zal beginnen met het verzenden van verkeer bij uitval van Tunnel-1. Tunnel-1 gebruikt de verbinding met internetprovider ISP-1, Tunnel-2 gebruikt de verbinding met internetprovider ISP-2. Alle IP-adressen zijn willekeurig gegenereerd voor demonstratiedoeleinden en hebben geen verband met de werkelijkheid.
Voor het opzetten van de Site-to-Site VPN zal gebruik worden gemaakt van IPSec — een set protocollen voor het waarborgen van de gegevensbeveiliging die worden verzonden via het IP-protocol. IPSec zal werken met het beveiligingsprotocol ESP (Encapsulating Security Payload), wat encryptie van verzonden gegevens garandeert.
In IPSec gaat in IKE (Internet Key Exchange) — een protocol dat verantwoordelijk is voor het onderhandelen van SA (security associations), de beveiligingsparameters die worden gebruikt ter bescherming van verzonden gegevens. Palo Alto firewalls ondersteunen IKEv1 en IKEv2.
In IKEv1 VPN verbinding wordt opgebouwd in twee fasen: IKEv1 Fase 1 (IKE tunnel) en IKEv1 Fase 2 (IPSec tunnel), zodat er twee tunnels worden gecreëerd, waarvan er één dient voor het uitwisselen van controle-informatie tussen de firewalls, terwijl de andere voor het verzenden van verkeer is. In IKEv1 Fase 1 bestaan er twee werkmodi — main mode en aggressive mode. Aggressive mode gebruikt minder berichten en werkt sneller, maar ondersteunt geen Peer Identity Protection.
IKEv2 is vervangen door IKEv1, en in vergelijking daarmee is het belangrijkste voordeel — lagere bandbreedte-eisen en snellere SA-negotiatie. In IKEv1 wordt er minder controle-informatie gebruikt (slechts 4), het EAP-protocol wordt ondersteund, MOBIKE en er is een beschikbaarheidscontrolemechanisme toegevoegd voor de peer waarmee een tunnel wordt gevormd — IKEv2 Liveness Check , die Dead Peer Detection in IKEv1 vervangt. Als de controle niet slaagt,, vervangt Dead Peer Detection in IKEv1. Als de controle niet slaagt, dan IKEv2 kan de tunnel resetten en vervolgens automatisch herstellen bij de eerste gelegenheid. Meer details over de verschillen zijn te .
Als de tunnel wordt opgezet tussen firewalls van verschillende fabrikanten, kunnen er bugs in de implementatie zijn IKEv2, en voor compatibiliteit met dergelijke apparatuur is er de mogelijkheid om IKEv1. In andere gevallen is het beter om IKEv2.
Stappen voor configuratie:
• Twee internetproviders te configureren in ActiveStandby-modus
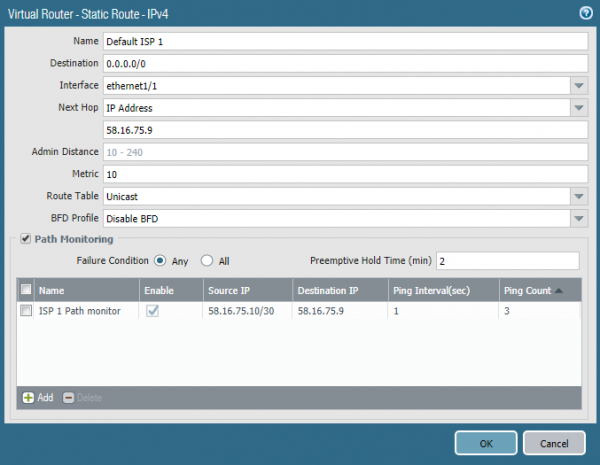
Er zijn verschillende manieren om deze functie te implementeren. Een daarvan is het gebruik van de Path Monitoring, dat beschikbaar is vanaf versie PAN-OS 8.0.0. In dit voorbeeld wordt versie 8.0.16 gebruikt. Deze functie lijkt op IP SLA in Cisco-routers. In de parameter voor het statische standaardroute wordt ingesteld dat ping-pakketten naar een bepaald IP-adres worden verzonden vanaf een bepaald bronadres. In dit geval pinget interface ethernet1/1 de standaardgateway elke seconde. Als er gedurende drie opeenvolgende pings geen antwoord is, wordt de route als niet-functioneel beschouwd en uit de routingtabel verwijderd. Een dergelijke route wordt ingesteld naar de tweede internetprovider, maar met een hogere metriek (dit is de back-up). Zodra de eerste route uit de tabel is verwijderd, begint de firewall het verkeer via de tweede route te sturen — Fail-Over. Wanneer de eerste provider weer op de pings begint te reageren, keert zijn route terug in de tabel en vervangt de tweede route vanwege de betere metriek — Fail-Back. Het proces Fail-Over duurt enkele seconden, afhankelijk van de ingestelde intervallen, maar in ieder geval is het proces niet onmiddellijk, en in deze tijd gaat er verkeer verloren. Fail-Back verloopt zonder verlies van verkeer. Het is mogelijk om dit Fail-Over sneller te maken, met behulp van BFD, als de internetprovider deze mogelijkheid biedt. BFD is beschikbaar vanaf het model PA-3000 Series en VM-100. Voor het pingen is het beter om niet de gateway van de provider op te geven, maar een publiek, altijd beschikbare internetadres.
• Het creëren van een tunnelinterface
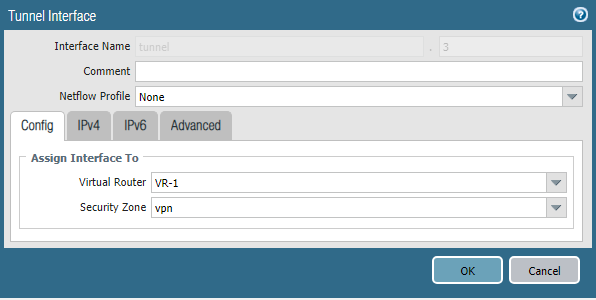
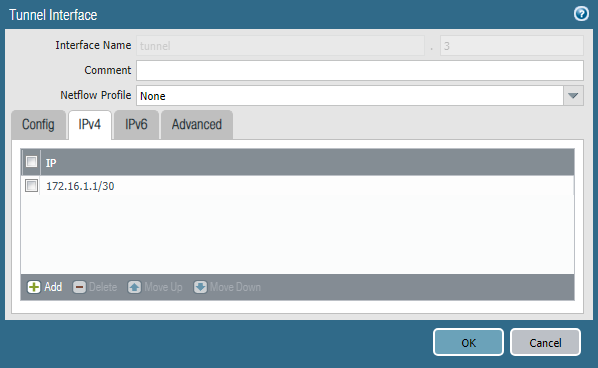
Verkeer binnen de tunnel wordt verzonden via speciale virtuele interfaces. Op elk van deze moet een IP-adres uit het transitnetwerk zijn ingesteld. In dit voorbeeld zal voor Tunnel-1 het subnet 172.16.1.0/30 worden gebruikt, en voor Tunnel-2 het subnet 172.16.2.0/30.
De tunnelinterface wordt aangemaakt in het gedeelte Network -> Interfaces -> TunnelU moet een virtuele router en een beveiligingszone opgeven, evenals een IP-adres uit het overeenkomstige transportnetwerk. Het interface nummer kan willekeurig zijn.
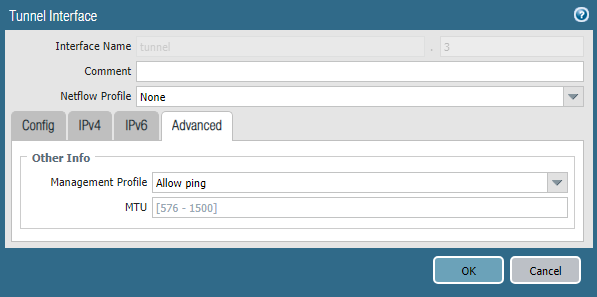
In de sectie Geavanceerd kan worden opgegeven Beheerprofiel, die ping op deze interface toestaat, kan nuttig zijn voor tests.
• Configuratie van IKE-profiel
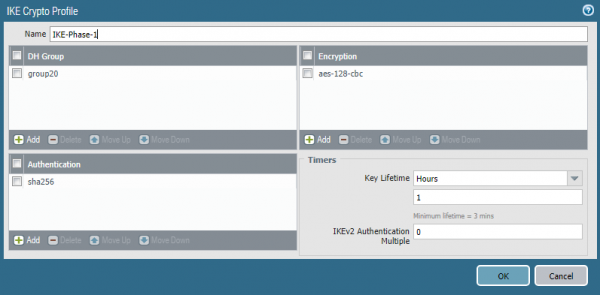
IKE-profiel is verantwoordelijk voor de eerste fase van het opzetten van de VPN-verbinding, hier worden de tunnelparameters opgegeven IKE Fase 1. Het profiel wordt aangemaakt in het gedeelte Netwerk -> Netwerkprofielen -> IKE Crypto. U moet het algoritme voor codering, hashing, de Diffie-Hellman-groep en de sleutellevensduur opgeven. In het algemeen geldt: hoe complexer de algoritmen, hoe slechter de prestaties, ze moeten worden gekozen op basis van specifieke beveiligingseisen. Het is echter ten zeerste aan te raden om een Diffie-Hellman-groep niet lager dan 14 te gebruiken voor het beschermen van belangrijke informatie. Dit is te wijten aan de kwetsbaarheid van het protocol, die alleen kan worden verminderd door modulaire groottes van 2048 bits en hoger te gebruiken, of door elliptische cryptografische algoritmen die worden toegepast in groepen 19, 20, 21, 24. Deze algoritmen hebben een betere prestatie in vergelijking met traditionele cryptografie. . En .
• Configuratie van IPSec-profiel
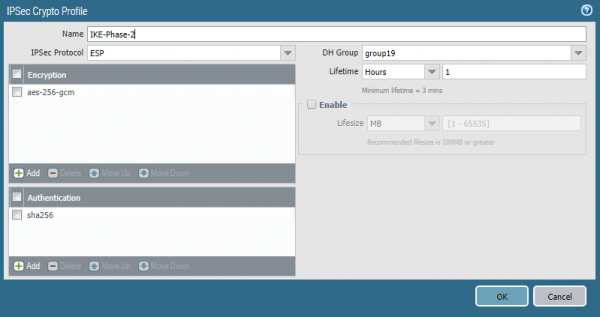
De tweede fase van het opzetten van de VPN-verbinding — IPSec-tunnel. De SA-parameters worden ingesteld in Netwerk -> Netwerkprofielen -> IPSec Crypto-profiel. Hier moet u het IPSec-protocol opgeven — AH of ESP, evenals de parameters SA — hashing-algoritmen, codering, Diffie-Hellman-groepen en sleutellevensduur. De SA-parameters in het IKE Crypto-profiel en IPSec Crypto-profiel hoeven niet overeen te komen.
• Configuratie van IKE Gateway
IKE Gateway is het object dat de router of de firewall aanduidt waarmee de VPN-tunnel wordt opgezet. Voor elke tunnel moet een eigen worden aangemaakt IKE Gateway. In dit geval worden er twee tunnels aangemaakt, één via elke internetprovider. Het overeenkomstige uitgaande interface en zijn IP-adres, het peer IP-adres, en de gedeelde sleutel worden opgegeven. Als alternatief voor de gedeelde sleutel kunnen certificaten worden gebruikt.
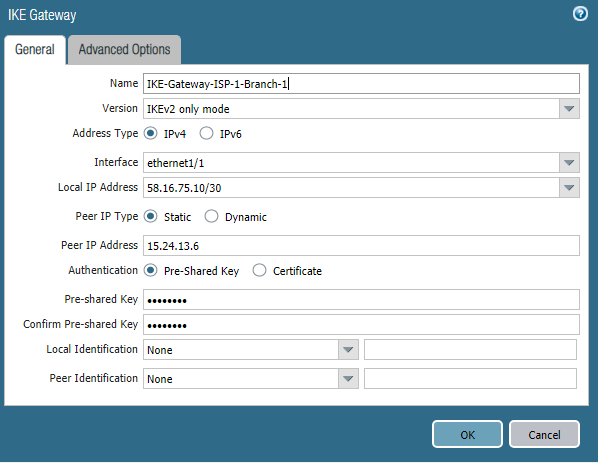
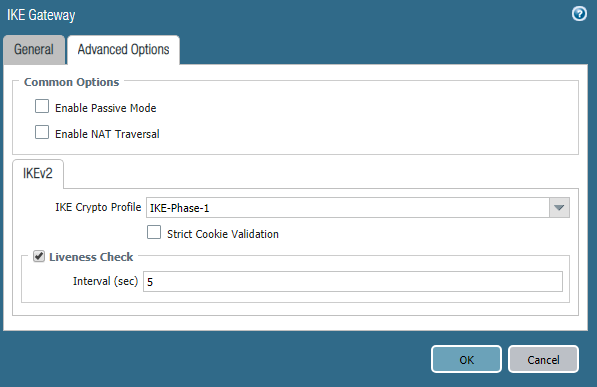
Hier wordt het eerder aangemaakte IKE Crypto-profiel. De parameters van het tweede object IKE Gateway zijn vergelijkbaar, met uitzondering van de IP-adressen. Als de Palo Alto Networks firewall zich achter een NAT-router bevindt, moet het mechanisme NAT Traversal.
• Configuratie van IPSec-tunnel
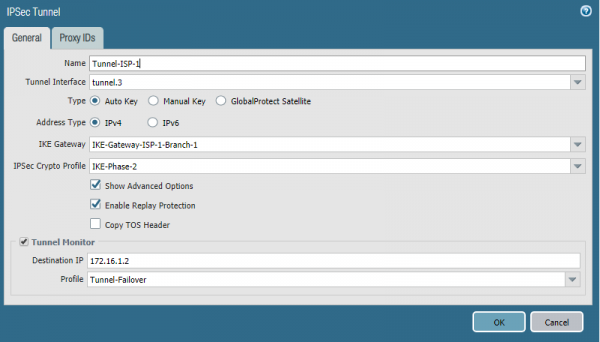
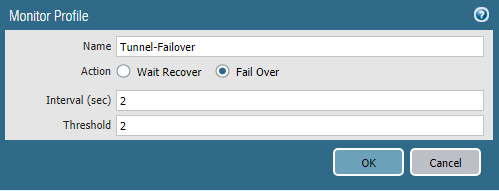
IPSec-tunnel — is an object that specifies the parameters of the IPSec tunnel, as the name suggests. Here, you need to specify the tunnel interface and previously created objects. IKE Gateway, IPSec Crypto Profile. To ensure automatic routing failover to the backup tunnel, it must be enabled. Tunnel Monitor. This is a mechanism that checks if the peer is alive using ICMP traffic. The destination address must be the IP address of the tunnel interface of the peer with which the tunnel is established. The profile specifies timers and actions in case of a connection loss. Wait Recover – wait until the connection is restored, Fail Over — send traffic through another route if available. The configuration of the second tunnel is completely analogous; you specify the second tunnel interface and IKE Gateway.
• Configuration of Routing
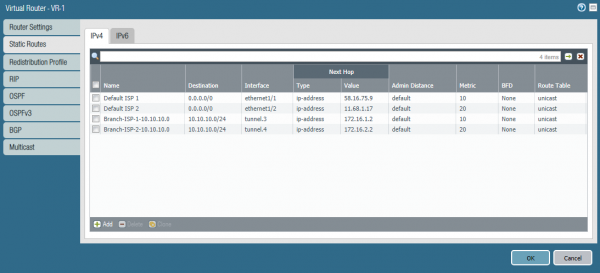
In this example, static routing is used. On the PA-1 firewall, in addition to two default routes, two routes to the subnet 10.10.10.0/24 in the branch must be specified. One route uses Tunnel-1, the other Tunnel-2. The route through Tunnel-1 is primary, as it has a lower metric. The mechanism Path Monitoring is not used for these routes. The failover is handled by Tunnel Monitor.
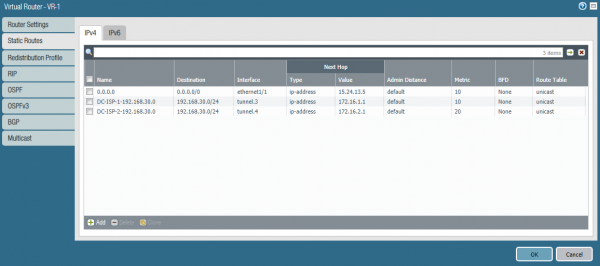
The same routes for the subnet 192.168.30.0/24 need to be configured on PA-2.
• Configuration of Network Rules
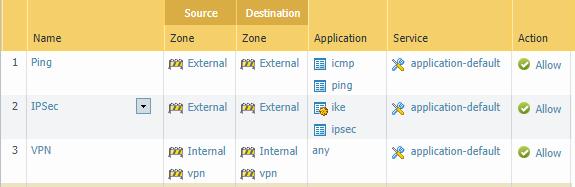
Three rules are needed for the tunnel to operate:
- To operate Path Monitor allow ICMP on the external interfaces.
- Voor IPSec allow applications ike en ipsec on the external interfaces.
- Allow traffic between internal subnets and tunnel interfaces.
Conclusie
This article discusses a scenario for configuring a resilient internet connection and Site-to-Site VPN. We hope the information was useful and that the reader gained insight into the technologies used in Palo Alto Networks. If you have questions about the setup and suggestions for future article topics — please write them in the comments, we would be happy to respond.
Bron: habr.com
