

Het doel van dit artikel is om de configuratie van de DHCP-dienst voor de VXLAN BGP EVPN en DFA-fabriek met behulp van Microsoft Windows Server 2016/2019 te vereenvoudigen.
In de officiële documentatie wordt de DHCP-dienst op basis van Microsoft Windows Server 2012 voor de fabriek geconfigureerd als SuperScope, die een Loopback-pool bevat (in deze pool is de uitzondering dat alle IP-adressen van de pool worden uitgesloten (excluded IP address = pool)) en pools voor het uitgeven van IP-adressen voor echte netwerken (hier is de bijzonderheid dat policies worden ingesteld - waarin de DHCP Relay Circuit ID wordt gefilterd en deze DHCP relay Circuit ID de VNI voor het netwerk bevat, d.w.z. voor een andere pool zal deze DHCP Relay Circuit ID iets anders zijn).
Om DHCP op de Windows-server te configureren.

1. Maak een superscope aan. Binnen de superscope, maak scope B, S1, S2, S3, …, Sn voor het subnet B en de subnets voor elk segment.
2. Geef in scope B het 'Exclusiebereik' op als het gehele adresbereik (zodat het aangeboden adresbereik niet uit deze scope mag komen).
3. Voor elke segmentscope Si, geef een policy op die overeenkomt met Agent Circuit ID met de waarde '0108000600XXXXXX', waarbij '0108000600' een vaste waarde is voor alle segmenten, de 6 cijfers "XXXXXX" is de segment-ID-waarde in hexadecimaal. Zorg er ook voor dat je het vakje Voeg wildcard(*) toe aanvinkt.
4. Stel het adresbereik van de policy in op het gehele bereik van de scope.
Dit artikel bevat antwoorden op de volgende vragen:
Inhoud
- ( & )
Inleiding
In dit gedeelte worden alle uitgangsdata kort opgesomd: Instructies voor het configureren van netwerkapparatuur, RFC's die worden gebruikt in DHCP-pakketten in eVPN-fabrieken, en een overzicht van de evolutie van de DHCP-serverinstellingen op Microsoft Windows Server 2012 in de documentatie van Cisco. Tevens beknopte informatie over Superscope en Policy in de DHCP-dienst op Microsoft Windows Server.
Hoe wordt DHCP Relay geconfigureerd op de VXLAN BGP EVPN, DFA-fabriek?
De configuratie van DHCP Relay op de VXLAN BGP EVPN-fabriek is niet het belangrijkste onderwerp van dit artikel, aangezien het vrij eenvoudig is. Hieronder volgen links naar de documentatie en een samenvatting van de instellingen voor netwerkapparatuur.
Voorbeeld van de configuratie van DHCP Relay op Nexus 9000V v9.2(3)
dienst dhcp
ip dhcp relay
ip dhcp relay informatie optie
ip dhcp relay informatie optie vpn
interface loopback10
  vrf lid VRF1
  ip adres 10.120.0.1/32 tag 1234567
interface Vlan12
  geen uitschakeling
  vrf lid VRF1
  geen ip omleidingen
  ip adres 10.120.251.1/24 tag 1234567
  geen ipv6 omleidingen
  fabric forwarding modus anycast-gateway
  ip dhcp relay adres 10.0.0.5
  ip dhcp relay bron-interface loopback10
RFC's die zijn geïmplementeerd in de werking van de DHCP Relay-service in VXLAN BGP EVPN-fabrieken
RFC#6607: Sub-optie 151(0x97) — Virtuele Subnetselectie
•	Sub-optie 151(0x97) - Virtuele Subnetselectie (Gedefinieerd in RFC#6607)
Wordt gebruikt om VRF-gerelateerde informatie naar de DHCP-server te verzenden in een MPLS-VPN en VXLAN EVPN multi-tenant omgeving.
De "naam" van de VRF waarin de client zich bevindt, wordt verzonden.
RFC#5107: Sub-optie 11(0xb) — Server ID Override
•	Sub-optie 11(0xb) - Server ID Override (Gedefinieerd in RFC#5107.)
De sub-optie voor serverID override stelt de DHCP relay agent in staat om een nieuwe waarde voor de server ID optie op te geven, die door de DHCP-server in het antwoordpakket wordt ingevoegd. Deze sub-optie stelt de DHCP relay agent in staat om als de werkelijke DHCP-server te fungeren, zodat de hernieuwingsverzoeken naar de relay agent komen in plaats van direct naar de DHCP-server. De server ID override sub-optie bevat het IP-adres van de inkomende interface, dat het IP-adres is op de relay agent dat toegankelijk is voor de client. Met deze informatie stuurt de DHCP-client alle hernieuwings- en vrijgaveverzoekpakketten naar de relay agent. De relay agent voegt alle juiste sub-opties toe en stuurt vervolgens de hernieuwings- en vrijgaveverzoekpakketten naar de oorspronkelijke DHCP-server. Voor deze functie is Cisco's eigen implementatie sub-optie 152(0x98). U kunt het commando ip dhcp relay sub-optie type cisco gebruiken om de functie te beheren.
De optie wordt gebruikt zodat de client een verzoek om verlenging van de lease van het adres naar het IP-adres dat in deze optie wordt gebruikt, kan verzenden. (In Cisco VXLAN BGP EVPN is dit het Anycast IP-adres van de standaard gateway voor de client.)
RFC#3527: Sub-optie 5(0x5) — Kiezen van het Koppeling
Sub-optie 5(0x5) - Kiezen van het Koppeling (Gedefinieerd in RFC#3527.)

De sub-optie voor het kiezen van het koppeling biedt een mechanisme om het subnet/koppeling waarop de DHCP-client zich bevindt te scheiden van het gatewayadres (giaddr), dat door de DHCP-server kan worden gebruikt om met de relay agent te communiceren. De relay agent zal de sub-optie instellen op het juiste abonnement subnet en de DHCP-server zal die waarde gebruiken om een IP-adres toe te wijzen in plaats van de giaddr-waarde. De relay agent stelt de giaddr in op zijn eigen IP-adres, zodat DHCP-berichten over het netwerk kunnen worden doorgestuurd. Voor deze functie is Cisco's eigen implementatie sub-optie 150(0x96). U kunt het commando ip dhcp relay sub-optie type cisco gebruiken om de functie te beheren.
Het netwerkadres waarvan de client een IP-adres nodig heeft.
De evolutie van de documentatie van Cisco met betrekking tot de configuratie van DHCP op Microsoft Windows Server 2012
Ik heb deze sectie opgenomen omdat er een positieve tendens van de leverancier waarneembaar is:
In de documentatie wordt alleen de configuratie van DHCP Relay op netwerkapparatuur gegeven.
Voor het configureren van DHCP op Windows Server 2012 werd een ander artikel gebruikt:
In dit artikel wordt vermeld dat voor elk netwerk/VNI een eigen SuperScope-koppeling en een eigen set Loopback-adressen nodig is:
Als er meerdere DHCP-scope's nodig zijn voor meerdere subnetten, moet je één LoopbackX per subnet/vlan op alle LEAFS creëren en een superscope maken met een loopbackX-bereik en de werkelijke client IP-subnetscope per vlan.
We hebben de instellingen voor Windows 2012 Server toegevoegd aan de documentatie voor de configuratie van netwerkapparatuur. Voor alle gebruikte adressenpools is één SuperScope per datacenter nodig en deze SuperScope vormt de grens van het datacenter:
Maak een Superscope voor alle scopes die je wilt gebruiken voor op optie 82 gebaseerde beleidsregels.
Opmerking
De Superscope moet alle scopes combineren en fungeren als de administratieve grens.
Er is zeer beknopt gesproken over alles:
Laten we aannemen dat de switch het adres uit subnet B gebruikt (het kan het backbone-subnet, beheersubnet of een door de klant aangewezen subnet voor dit doel zijn) om te communiceren met de Windows DHCP-server. In DFA hebben we subnetten S1, S2, S3, …, Sn voor segment s1, s2, s3, …, sn.

Om DHCP op een Windows-server te configureren.

1. Maak een superscope. Maak binnen de superscope scope B, S1, S2, S3, …, Sn voor subnet B en de subnetten voor elk segment.
2. Geef in scope B het 'Uitsluitingsbereik' op als het volledige adresbereik (zodat het aangeboden adresbereik niet uit deze scope mag komen).
3. Voor elke segment scope Si moet je een beleid opgeven dat overeenkomt met de Agent Circuit ID met de waarde '0108000600XXXXXX', waarbij '0108000600' een vaste waarde is voor alle segmenten, de 6 cijfers "XXXXXX" de segment-ID-waarde in hexadecimaal zijn. Zorg er ook voor dat je het vakje 'Append wildcard(*)' aanvinkt.
4. Stel het beleid adresbereik in op het volledige bereik van de scope.
DHCP in Microsoft Windows Server (superscope & beleid)
Superscope is een administratieve functie van een DHCP-server die kan worden gebruikt om meerdere scopes te groeperen als een enkele administratieve entiteit. Superscope stelt een DHCP-server in staat om leases toe te kennen vanuit meer dan één scope aan clients op een enkel fysiek netwerk. Scopes die aan een superscope zijn toegevoegd, worden lid-scope's genoemd. Wat is een SuperScope – dit is een functie die het mogelijk maakt om verschillende IP-adressenpools samen te voegen tot één administratieve eenheid. Om IP-adressen uit meerdere pools aan te kondigen aan gebruikers in één fysiek netwerk (in één VLAN). Als een aanvraag wordt gedaan aan een pool van adressen in de SuperScope, dan kan een adres aan de client worden uitgegeven vanuit een andere scope die in deze SuperScope valt.
De DHCP Serverrol in Windows Server 2012 introduceert een nieuwe functie waarmee je IPv4-beleidsregels kunt maken die aangepaste IP-adres- en optie-toewijzingen voor DHCP-clients specificeren op basis van een set voorwaarden.

De functie voor beleidsgebaseerde toewijzing (PBA) stelt je in staat om DHCP-clients te groeperen op basis van specifieke attributen op basis van velden in het DHCP-clientverzoekpakket. PBA maakt gerichte administratie en meer controle mogelijk over de configuratieparameters die aan netwerkapparaten met DHCP worden geleverd.
Beleidsregels – stellen gebruikers in staat om IP-adressen toe te wijzen op basis van het type gebruiker of parameter. Cisco-engineers gebruiken beleidsregels in Windows Server 2012 om te filteren op VNI (Virtual Network Identifier).
Hoofdgedeelte
In dit gedeelte worden de onderzoeksresultaten gepresenteerd, waarom het niet wordt ondersteund, hoe het werkt (logica), wat er nieuw is en hoe deze vernieuwingen ons zullen helpen.
Waarom worden Microsoft Windows Server 2000/2003/2008 niet ondersteund?
Microsoft Windows Server 2008 en eerdere versies verwerken optie 82 (Option 82) niet en sturen het terugpakket zonder optie 82.
- Het verzoek van de cliënt wordt als Broadcast verzonden (DHCP Discover).
- De apparatuur (Nexus) stuurt een pakket naar de DHCP-server (DHCP Discover + Option 82).
- De DHCP-server ontvangt het pakket, verwerkt het en stuurt een antwoord terug, maar zonder optie 82. (DHCP Offer – zonder optie 82)
- De apparatuur (Nexus) ontvangt het pakket van de DHCP-server. (DHCP Offer) Maar verzendt dit pakket niet naar de eindgebruiker.
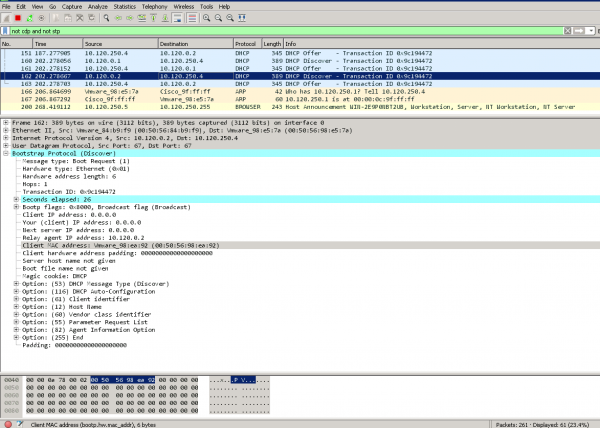
Gegevens van de sniffer — op Windows Server 2008 en de DHCP-cliëntWindows Server 2008 ontvangt het verzoek van de netwerkapparatuur. (Optie 82 is aanwezig in de lijst)
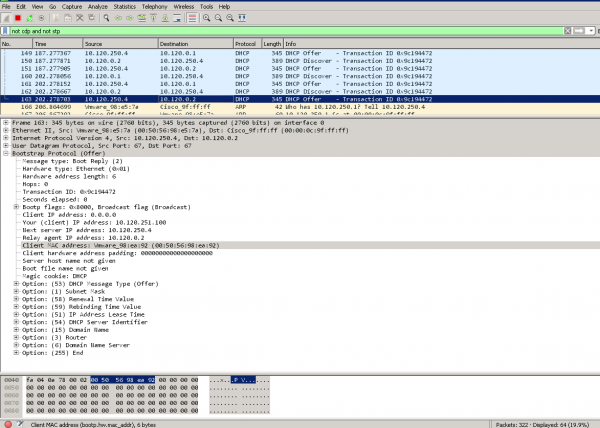
Windows Server 2008 verzendt een antwoord naar de netwerkapparatuur. (Optie 82 ontbreekt in de lijst van opties in het pakket)
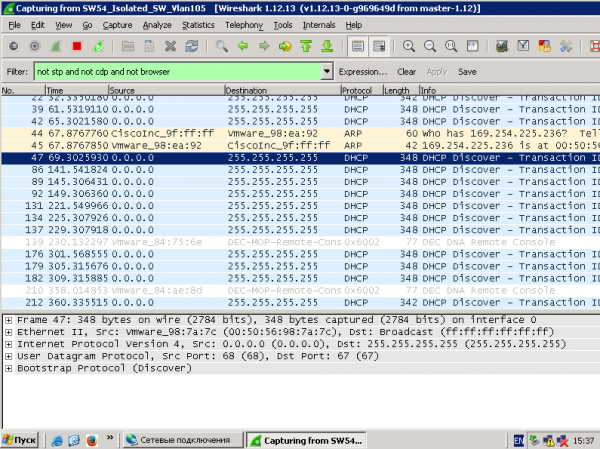
Verzoek van de cliënt – bevat DHCP Discover en ontbreekt DHCP Offer
Statistieken op de netwerkapparatuur:
NEXUS-9000V-SW-1# show ip dhcp relay statistics
----------------------------------------------------------------------
Berichttype             Ontvangen       Verzonden       Verlies
----------------------------------------------------------------------
Discover                  8               8               0
Offer                     8               8               0
Request(*)                0               0               0
Ack                       0               0               0
Release(*)                0               0               0
Decline                   0               0               0
Inform(*)                 0               0               0
Nack                      0               0               0
----------------------------------------------------------------------
Totaal                    16              16               0
----------------------------------------------------------------------

DHCP L3 FWD:
Totaal ontvangen pakketten                           :         0
Totaal doorgezonden pakketten                        :         0
Totaal verloren pakketten                             :         0
Niet-DHCP:
Totaal ontvangen pakketten                           :         0
Totaal doorgezonden pakketten                        :         0
Totaal verloren pakketten                             :         0
VERLIJDEN:
DHCP Relay niet ingeschakeld                         :         0
Ongeldig DHCP-berichttype                            :         0
Interfacefout                                       :         0
Tx-fout richting server                              :         0
Tx-fout richting cliënt                              :         0
Onbekende uitvoerinterface                           :         0
Onbekende vrf of interface voor server                :         0
Max hoplimiet overschreden                           :         0
Validatie van optie 82 mislukt                      :         0
Pakket verkeerd geformatteerd                         :         0
Relay vertrouwde poort niet geconfigureerd           :         0
DHCP-verzoek afgewezen op MCT                       :         0
*  -  Deze tellers zullen de juiste waarde tonen wanneer de switch
het DHCP-verzoekpakket ontvangt met een bestemmings-IP als broadcastadres. Als het verzoek unicast is, zal het HW gewoon worden geschakeld
NEXUS-9000V-SW-1#
Waarom is de configuratie in Microsoft Windows Server 2012 zo ingewikkeld?
In Microsoft Windows Server 2012, RFC#3527 (Option 82 Sub-option 5(0x5) — Link Selection) is not yet supported.
However, the Policy functionality is already implemented.
How it works:
- Microsoft Windows Server 2012 has a super-scope (SuperScope) that contains Loopback addresses and pools for real networks.
- The choice of the pool for issuing an IP address falls into the SuperScope, as the response came from a DHCP Relay with the Source address being Loopback, which is part of the SuperScope.
- Using Policy, the request selects from the Superscope the member scope whose VNI is contained in Option 82 Suboption 1 Agent Circuit ID. (“0108000600” + 24 bits VNI + 24 bits of which I do not know the values, but the sniffer shows 0 values in this field.)
Hoe wordt de configuratie vereenvoudigd in Microsoft Windows Server 2016/2019?
In Microsoft Windows Server 2016, the functionality of RFC#3527 is implemented. That is, Windows Server 2016 can recognize the correct network from the Option 82 Sub-option 5(0x5) — Link Selection attribute.
Three questions arise immediately:
- Can we do without Superscope?
- Can we manage without Policy and converting VNI to hexadecimal?
- Can we manage without Scope for Loopback DHCP Source addresses?
Q. Can we do without Superscope?
A. Yes, scopes can be created directly within the IPv4 address range.
Q. Can we manage without Policy and converting VNI to hexadecimal?
A. Yes, network selection occurs based on Option 82 Suboption 0x5.
Q. Can we manage without Scope for Loopback DHCP Source addresses?
A. No, we cannot. Because in Microsoft Windows Server 2016/2019, there is protection against malicious DHCP requests. That is, all requests from addresses not in the DHCP server pool are considered malicious.
 Note
All relay agent IP addresses (GIADDR) must be part of an active DHCP scope IP address range. Any GIADDR outside of the DHCP scope IP address ranges is considered a rogue relay, and Windows DHCP Server will not acknowledge DHCP client requests from those relay agents.

A special scope can be created to "authorize" relay agents. Create a scope with the GIADDR (or multiple if the GIADDRs are sequential IP addresses), exclude the GIADDR address(es) from distribution, and then activate the scope. This will authorize the relay agents while preventing the GIADDR addresses from being assigned.
That is, to set up a Microsoft Windows Server 2016/2019 DHCP pool for a VXLAN BGP EVPN factory, it is necessary to:
- Create a pool for Relay Source addresses.
- Create a pool for client networks.
What is not necessary (but can be configured, will work, and will not interfere):
- Create Policy.
- Create SuperScope.
VoorbeeldExample setup of the DHCP server (there are 2 real DHCP clients — clients are connected to the VXLAN factory)
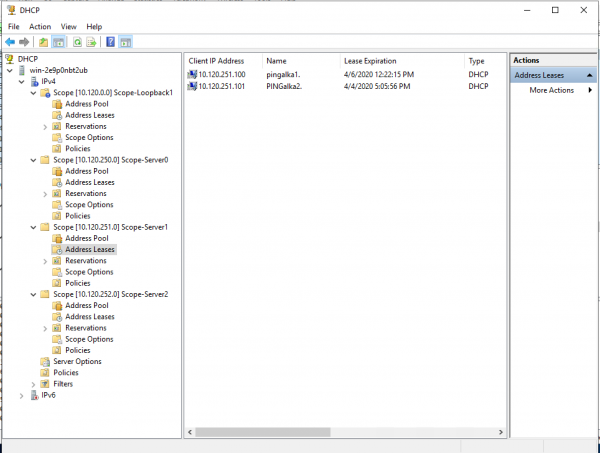
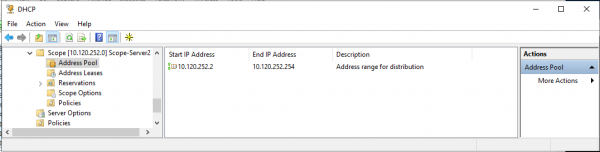
Example of setting up a custom pool:
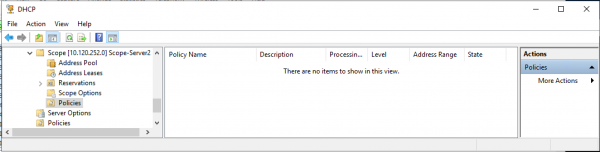
Example of setting up a custom pool (policies selected — to prove that policies were not used for the correct operation of the pool):
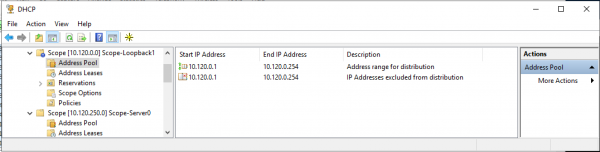
Example of setting up a pool for Source addresses of DHCP Relay (the address range for issuance fully corresponds to the exclusion from the pool of addresses):
Configuratie van de DHCP-dienst op Microsoft Windows Server 2019
Configuratie van de pool voor loopback-adressen (source) voor DHCP Relay.
We creëren een nieuwe pool (Scope) in het IPv4-ruimte.
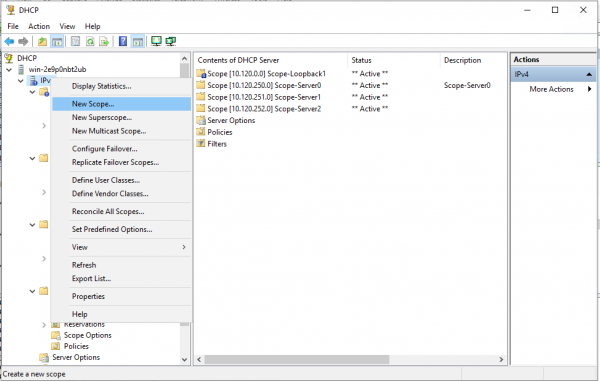
Wizards voor het aanmaken van een pool. «Volgende >»
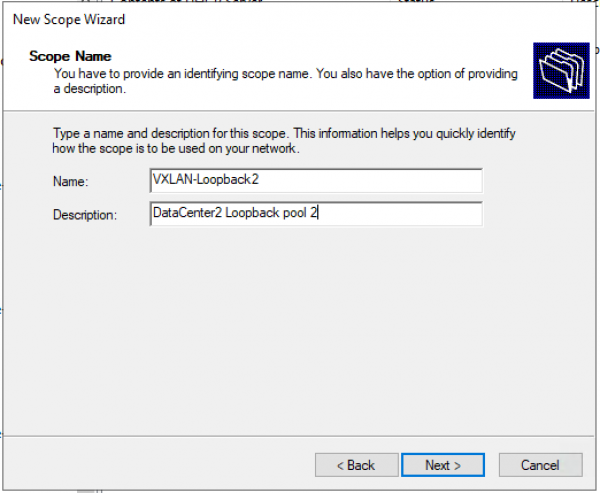
We configureren de naam van de pool en de beschrijving (Description) van de pool.
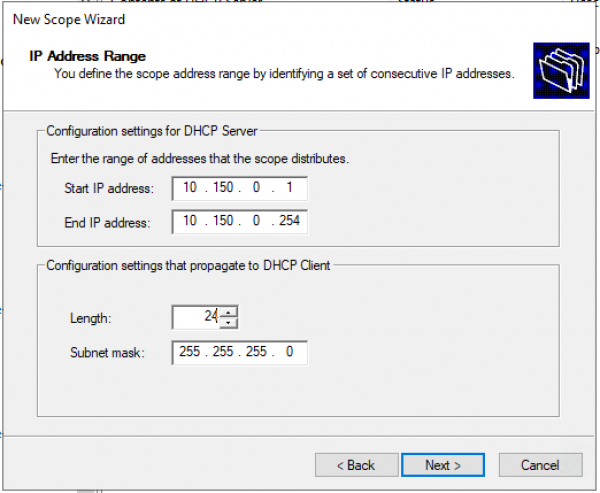
We stellen het bereik van IP-adressen voor loopback in en de subnetmasker voor de pool.
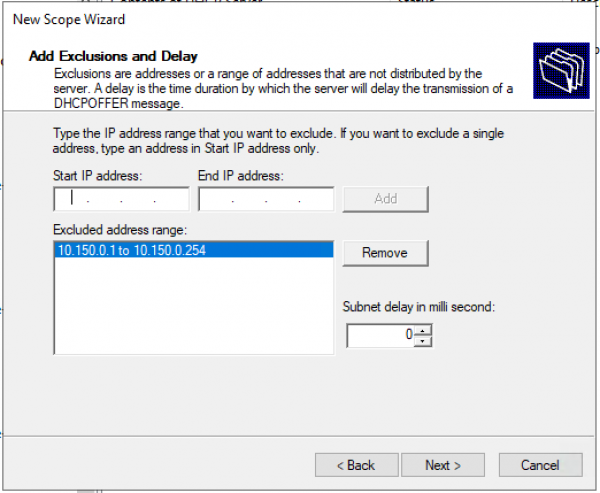
We voegen uitzonderingen toe. Het bereik van uitzonderingen moet volledig overeenkomen met het bereik van de pool.
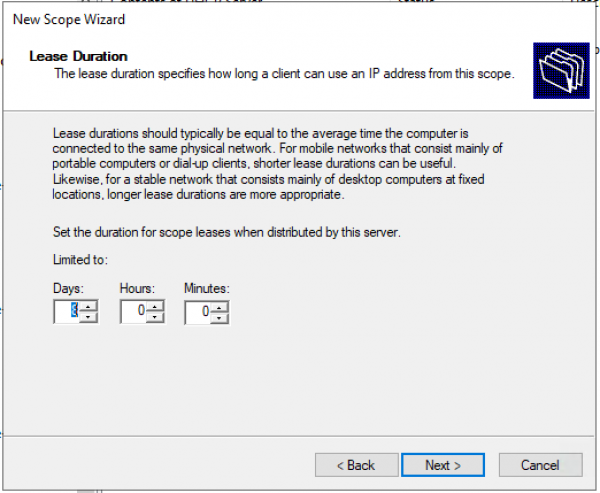
Lease tijd. «Volgende >»
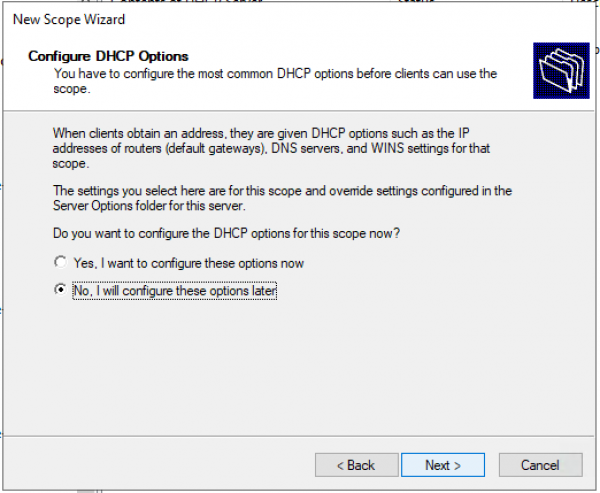
Vraag: Gaat u de DHCP-opties nu configureren (DNS, WINS, Gateway, Domain) of doet u dit later? Sneller is om nee te antwoorden en daarna de pool handmatig te activeren. Of ga door tot het einde zonder enige informatie in te vullen en activeer de pool aan het einde van de wizard.
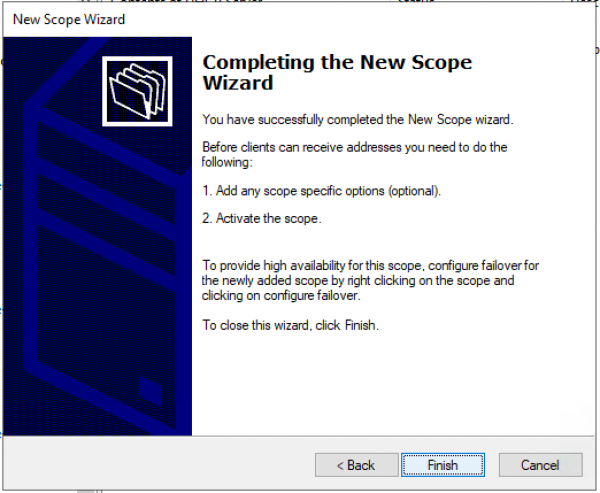
We bevestigen dat de opties niet zijn ingesteld, de pool is niet geactiveerd. «Voltooien»
Activatie van de pool handmatig. — Kies Scope en selecteer in het contextmenu — «Activeren».
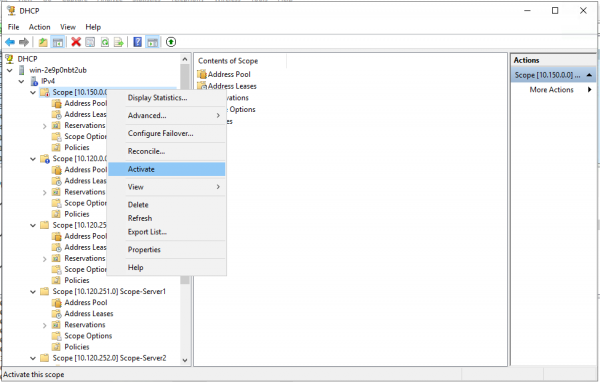
We creëren een pool voor gebruikers/servers.
We creëren een nieuwe pool.
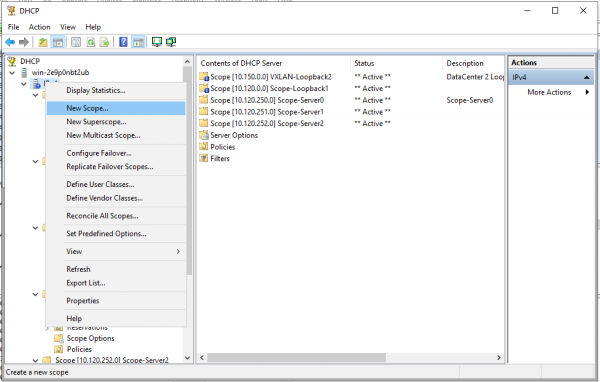
Wizards voor het aanmaken van een pool. «Volgende >»
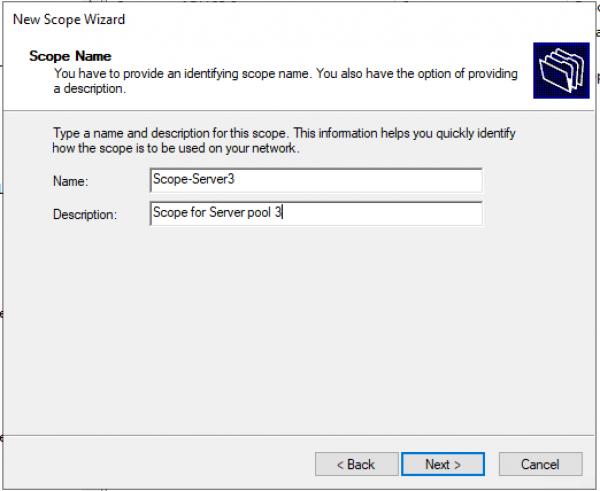
We configureren de naam van de pool en de beschrijving (Description) van de pool.
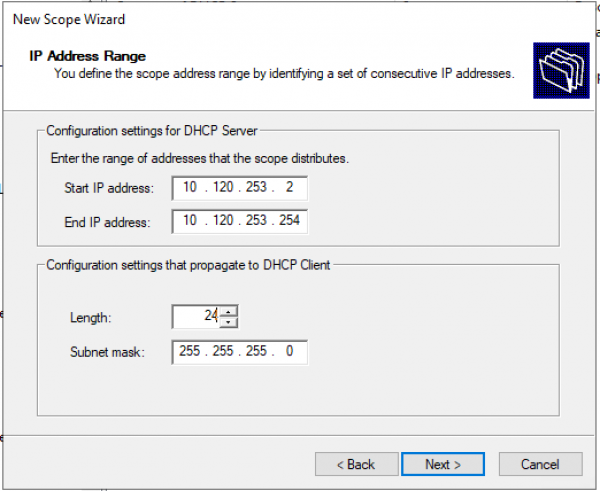
We stellen het bereik van IP-adressen voor loopback in en de subnetmasker voor de pool.
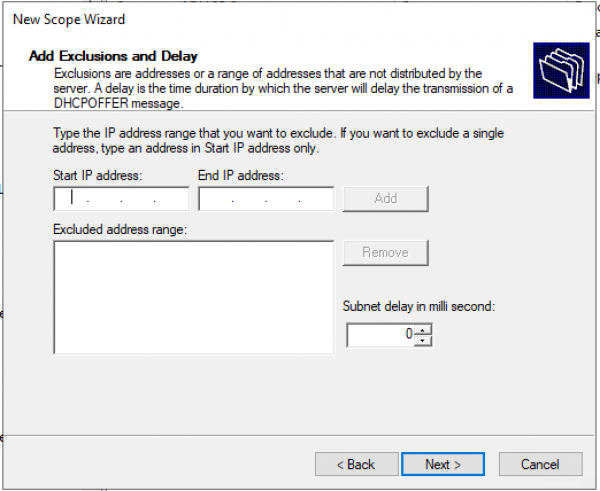
We voegen uitzonderingen toe. (Standaard zijn er geen uitzonderingen nodig) «Volgende >»
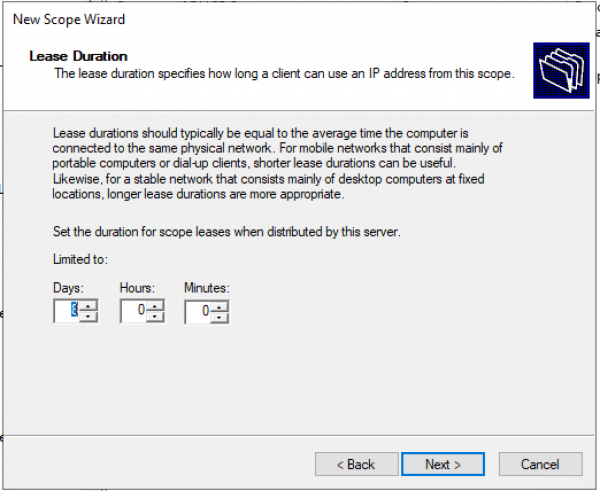
Lease tijd. «Volgende >»
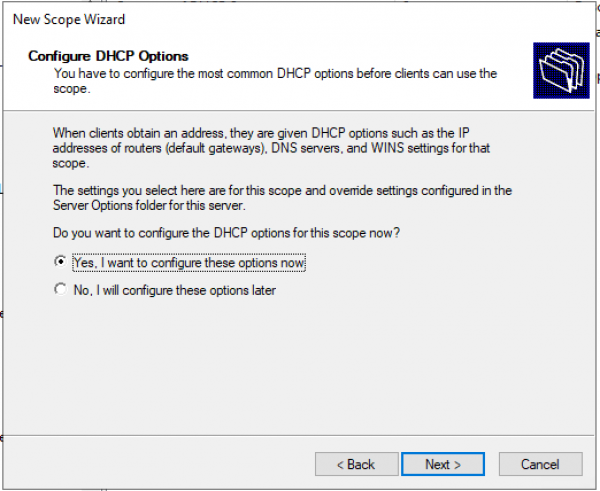
Vraag: Gaat u de DHCP-opties nu configureren (DNS, WINS, Gateway, Domain) of doet u dit later? Ja, we zullen het nu configureren.
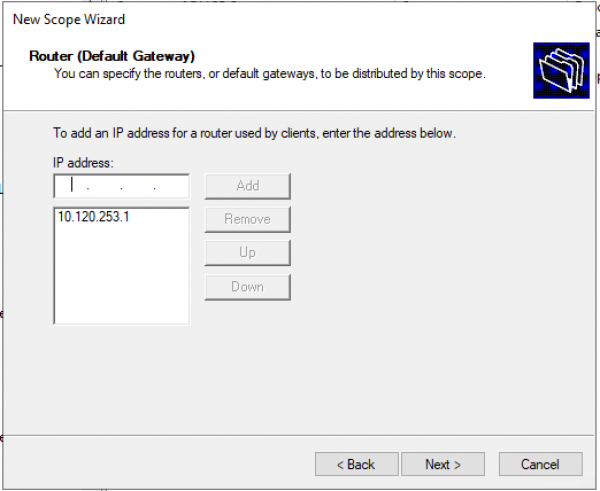
We configureren het standaard gateway-adres.
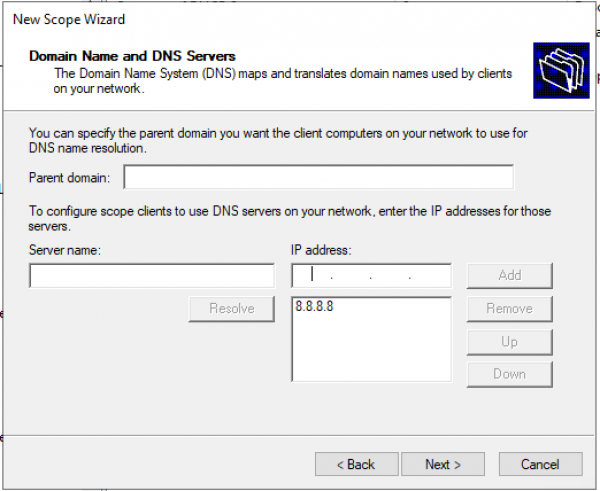
We configureren het domein en de adressen van de DNS-servers.
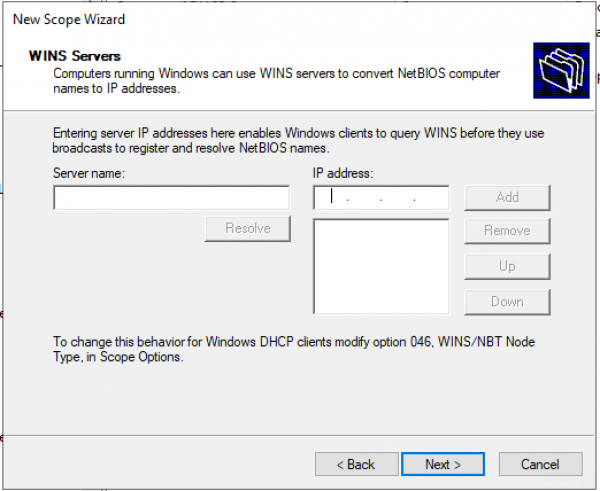
We configureren de IP-adressen van de WINS-servers.
Activatie van Scope.
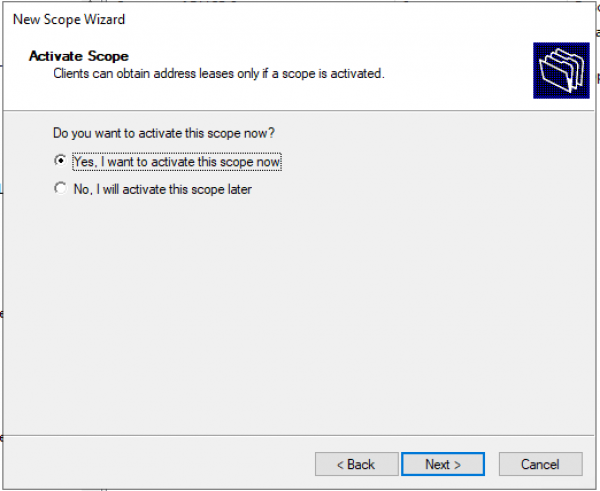
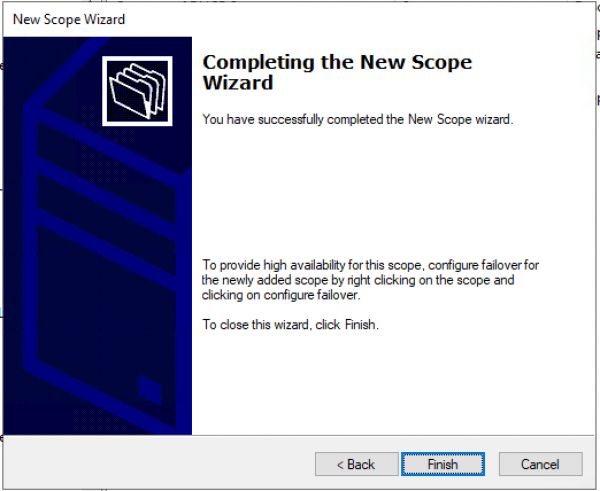
Pool is geconfigureerd. «Voltooien»
Conclusie
Het gebruik van Windows Server 2016/2019 vermindert de complexiteit van de configuratie van de DHCP-server voor een VXLAN-fabriek (of elke andere fabriek). (Er is geen overdracht van IT-specialisten vereist van speciale bundels: Network/Agent Circuit ID voor het instellen van filters.)
Zal de configuratie voor Windows Server 2012 werken op nieuwe servers 2016/2019 – ja, dat zal werken.
In dit document zijn er verwijzingen naar 2 versies: 7.X en 9.3. Dit komt omdat versie 7.0(3)I7(7) — de door Cisco aanbevolen release is, terwijl versie 9.3 de meest innovatieve is (tot de ondersteuning van Multicast via VXLAN Multisite).
Lijst van bronnen
Bron: habr.com
