

Wij gebruiken al geruime tijd Huawei-apparatuur in . Onlangs hebben we en bij de toevoeging van nieuwe apparaten kwam het idee op om een checklist of verzameling basisinstellingen met voorbeelden te delen.
Er zijn veel vergelijkbare instructies beschikbaar voor gebruikers van Cisco-apparatuur. Voor Huawei zijn er echter weinig van dergelijke artikelen en soms moet je informatie in de documentatie zoeken of uit verschillende artikelen samenstellen. We hopen dat dit nuttig zal zijn, laten we beginnen!
In dit artikel beschrijven we de volgende punten:
Eerste verbinding
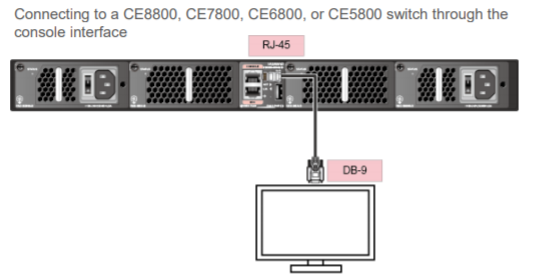 Verbinding maken met de switch via de console-interface
Standaard worden Huawei-switches zonder voorafgaande instellingen geleverd. Zonder configuratiebestand in het geheugen van de switch wordt bij het inschakelen het ZTP-protocol (Zero Touch Provisioning) gestart. We zullen deze mechanismus niet in detail beschrijven, maar alleen opmerken dat het handig is bij het werken met een groot aantal apparaten of voor het op afstand configureren. Een overzicht van ZTP .
Voor de initiële configuratie zonder gebruik te maken van ZTP is een consoleverbinding vereist.
Verbindingsparameters (volledig standaard)
Transmissiesnelheid: 9600
Databit (B): 8
Pariteitsbit: Geen
Stopbit (S): 1
Stroomregeling modus: Geen
Na de verbinding ziet u een verzoek om een wachtwoord voor de consoleverbinding in te stellen.
Stel een wachtwoord voor de consoleverbinding in
Een initieel wachtwoord is vereist voor de eerste login via de console.
Doorgaan met het instellen? [Y/N]: y
Stel een wachtwoord in en houd het veilig!
Anders kunt u niet inloggen via de console.
Configureer alsjeblieft het loginwachtwoord (8-16)
Voer wachtwoord in:
Bevestig wachtwoord:
Stel gewoon een wachtwoord in, bevestig het en klaar! Het wachtwoord en andere authenticatieparameters op de consolepoort kunnen later worden gewijzigd met de volgende commando's:
Voorbeeld van het wijzigen van een wachtwoord
<HUAWEI> system-view
[~HUAWEI] user-interface console 0
[~HUAWEI-ui-console0] authentication-mode password
[~HUAWEI-ui-console0] set authentication password cipher <пароль>
[*HUAWEI-ui-console0] commit
Configuratie van stacken (iStack)
Na het verkrijgen van toegang tot de switches kan de stack indien nodig worden ingesteld. Voor het combineren van meerdere switches tot één logisch apparaat wordt in Huawei CE de iStack-technologie gebruikt. De topologie van de stack is een ring, d.w.z. op elke switch wordt aanbevolen minimaal 2 poorten te gebruiken. Het aantal poorten hangt af van de gewenste snelheid van interactie tussen de switches in de stack.
Het is wenselijk om bij het stapelen uplinks te gebruiken, waarvan de snelheid doorgaans hoger is dan die van de poorten voor het aansluiten van eindapparaten. Op deze manier kan een grotere doorvoersnelheid worden verkregen met minder poorten. Bovendien zijn er voor de meeste modellen beperkingen bij het gebruik van gigabitpoorten voor stapeling. Het wordt aanbevolen om minimaal 10G-poorten te gebruiken.
Er zijn twee configuratieopties die iets verschillen in de volgorde van stappen:
Eerst de switches vooraf configureren en vervolgens fysiek met elkaar verbinden.
Eerst de installatie en verbinding van de switches, daarna hun configuratie om in een stack te functioneren.
De volgorde van acties voor deze opties is als volgt:
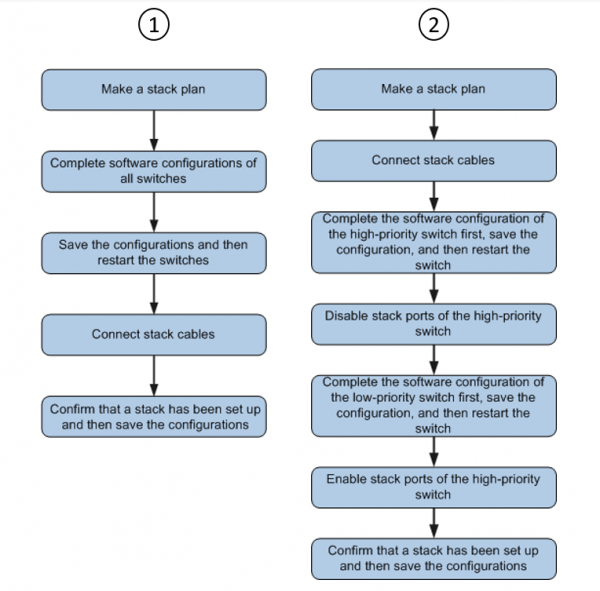 De volgorde van acties voor de twee opties voor het stapelen van switches
Laten we de tweede (langere) optie voor de stackconfiguratie bekijken. Hiervoor moeten de volgende stappen worden uitgevoerd:
Plan het werk rekening houdend met mogelijke uitvaltijd. Stel de volgorde van acties op.
Voer de montage en kabelverbinding van de switches uit.
Stel de basisparameters van de stack in voor de master-switch:
[~HUAWEI] stack
3.1. Stel de benodigde parameters in
#
stack member 1 renumber X — waar X de nieuwe ID van de switch in de stack is. Standaard is ID = 1
en voor de master-switch kan de standaard ID worden behouden.
#
stack member 1 priority 150 — geef de prioriteit aan. De switch met de hoogste
prioriteit zal worden aangesteld als master-switch van de stack. De standaardprioriteit
is: 100.
#
stack member { member-id | all } domain — wijs Domain ID toe voor de stack.
Standaard is er geen domain ID ingesteld.
#
Voorbeeld:
<HUAWEI> system-view
[~HUAWEI] sysname SwitchA
[HUAWEI] commit
[~SwitchA] stack
[~SwitchA-stack] stack member 1 priority 150
[SwitchA-stack] stack member 1 domain 10
[SwitchA-stack] quit
[SwitchA] commit
3.2 Stel de interface van de stapelpoort in (voorbeeld)
[~SwitchA] interface stack-port 1/1
[SwitchA-Stack-Port1/1] port member-group interface 10ge 1/0/1 to 1/0/4
Waarschuwing: Na de configuratie
1. De interface(s) (10GE1/0/1-1/0/4) worden omgevormd naar stackmodus en worden geconfigureerd met de
poort crc-statistics trigger error-down commando als de configuratie niet bestaat.
2.De interface(s) kunnen Error-Down (crc-statistics) gaan omdat er geen shutdown-configuratie op de interfaces is. Doorgaan? [Y/N]: y
[SwitchA-Stack-Port1/1] commit
[~SwitchA-Stack-Port1/1] terug
Vervolgens moet de configuratie worden opgeslagen en de switch opnieuw worden opgestart:
<SwitchA> opslaan
Waarschuwing: De huidige configuratie wordt naar het apparaat geschreven. Doorgaan? [Y/N]: y
<SwitchA> herstarten
Waarschuwing: Het systeem wordt opnieuw opgestart. Doorgaan? [Y/N]: y
4. Schakel de poorten voor stacking uit op de master-switch (voorbeeld)
[~SwitchA] interface stack-port 1/1
[*SwitchA-Stack-Port1/1] shutdown
[*SwitchA-Stack-Port1/1] commit
5. Configureer de tweede switch in de stack op dezelfde manier als de eerste:
<HUAWEI> system-view
[*HUAWEI] sysname SwitchB
[*HUAWEI] commit
[~SwitchB] stack
[~SwitchB-stack] stack lid 1 prioriteit 120
[*SwitchB-stack] stack member 1 domain 10
[*SwitchB-stack] stack lid 1 hernummer 2 erf-config
Waarschuwing: De stackconfiguratie van lid ID 1 zal worden geërfd naar lid ID 2
na het resetten van het apparaat. Doorgaan? [Y/N]: y
[*SwitchB-stack] quit
[*SwitchB] commit
We configureren de poorten voor stacking. Houd er rekening mee dat, hoewel het commando is ingevoerd “stack lid 1 hernummer 2 erf-config”, member-id in de configuratie wordt gebruikt met de waarde “1” voor SwitchB.
Dit gebeurt omdat het lid-id van de switch pas na een herstart zal worden gewijzigd en tot die tijd de switch nog steeds een lid-id van 1 heeft. De parameter “erf-config” is precies wat nodig is zodat na de herstart van de switch alle stackinstellingen behouden blijven voor lid 2, dat de switch zal zijn, aangezien zijn lid-ID is gewijzigd van 1 naar 2.
[~SwitchB] interface stack-port 1/1
[*SwitchB-Stack-Port1/1] port member-group interface 10ge 1/0/1 to 1/0/4
Waarschuwing: Na de configuratie
1.De interface(s) (10GE1/0/1-1/0/4) zullen worden omgezet naar stack
modus en worden geconfigureerd met het port crc-statistics trigger error-down commando als de configuratie niet
bestaat.
2.De interface(s) kunnen Error-Down (crc-statistics) gaan omdat er geen shutdown-configuratie op de
interfaces is.
Doorgaan? [Y/N]: y
[*SwitchB-Stack-Port1/1] commit
[~SwitchB-Stack-Port1/1] terug
We herstarten SwitchB
<SwitchB> opslaan
Waarschuwing: De huidige configuratie wordt naar het apparaat geschreven. Doorgaan? [Y/N]: y
<SwitchB> herstarten
Waarschuwing: Het systeem wordt opnieuw opgestart. Doorgaan? [Y/N]: y
6. We schakelen de stacking-poorten in op de master-switch. Het is belangrijk om de poorten in te schakelen vóór de herstart van de switch B, omdat als we ze daarna inschakelen, switch B opnieuw zal herstarten.
[~SwitchA] interface stack-port 1/1
[~SwitchA-Stack-Port1/1] undo shutdown
[*SwitchA-Stack-Port1/1] commit
[~SwitchA-Stack-Port1/1] terug
7. We controleren de werking van de stack met het commando “weergeven stack”
Voorbeeld van de uitvoer van het commando na correcte configuratie
<SwitchA> weergeven stack
———————————————————————————
LidID Rol MAC Prioriteit ApparaatType Beschrijving
———————————————————————————
+1 Master 0004-9f31-d520 150 CE6850-48T4Q-EI
2 Standby 0004-9f62-1f40 120 CE6850-48T4Q-EI
———————————————————————————
+ geeft het apparaat aan waar het geactiveerde beheersinterface zich bevindt.
8. We slaan de stackconfiguratie op met het commando “opslaan”. De configuratie is voltooid.
en kan ook worden bekeken op de Huawei-website.
Configureren van toegang
Eerder werkten we via een consoleverbinding. Nu moeten we op de een of andere manier ons switch (stack) aansluiten via het netwerk. Hiervoor heeft het een interface (een of meerdere) met een IP-adres nodig. Gewoonlijk wordt het adres voor een switch toegewezen aan de interface in het VLAN voor beheer of aan een toegewijde beheerspoort. Maar dit hangt natuurlijk allemaal af van de aansluittopologie en de functionele bestemming van de switch.
Voorbeeld van het instellen van een adres voor de interface VLAN 1:
[~HUAWEI] interface vlan 1
[~HUAWEI-Vlanif1] ip address 10.10.10.1 255.255.255.0
[~HUAWEI-Vlanif1] commit
Voordat we dit doen, kunnen we expliciet een VLAN maken en een naam toewijzen, bijvoorbeeld:
[~Switch] vlan 1
[*Switch-vlan1] name TEST_VLAN (de naam van het VLAN is een optioneel element)
Er is een klein trucje voor het benoemen — schrijf de namen van logische structuren in hoofdletters (ACL, Route-map, soms namen van VLAN's), zodat het gemakkelijker is om ze in de configuratiebestand te vinden. Je kunt dit 'uitproberen' 😉
Dus, we hebben een VLAN, nu 'landen' we het op een poort. Voor de in het voorbeeld beschreven optie is dit niet verplicht, omdat alle poorten van de switch standaard in VLAN 1 zitten. Als we een poort in een ander VLAN willen instellen, gebruiken we de bijbehorende commando's:
Poortconfiguratie in access-modus:
[~Switch] interface 25GE 1/0/20
[~Switch-25GE1/0/20] port link-type access
[~Switch-25GE1/0/20] port access vlan 10
[~Switch-25GE1/0/20] commit
Poortconfiguratie in trunk-modus:
[~Switch] interface 25GE 1/0/20
[~Switch-25GE1/0/20] port link-type trunk
[~Switch-25GE1/0/20] port trunk pvid vlan 10 — de native VLAN opgeven (frames in deze VLAN hebben geen tag in de header)
[~Switch-25GE1/0/20] port trunk allow-pass vlan 1 to 20 — alleen VLANS met tags van 1 tot 20 toestaan (ter illustratie)
[~Switch-25GE1/0/20] commit
We hebben de interface-instellingen begrepen. Laten we doorgaan naar de configuratie van SSH.
We geven alleen de noodzakelijke set commando's:
Geef de switch een naam
<HUAWEI> system-view
[~HUAWEI] sysname SSH Server
[*HUAWEI] commit
Genereer sleutels
[~SSH Server] rsa local-key-pair create //Generate the local RSA host and server key pairs.
De sleutelnaam zal zijn: SSH Server_Host
De range van de grootte van de publieke sleutel is (512 ~ 2048).
LET OP: Het genereren van het sleutelpaar duurt even.
Voer het aantal bits in de modulus in [standaard = 2048]: 2048
[*SSH Server] commit
Configureer de VTY-interface
[~SSH Server] user-interface vty 0 4
[~SSH Server-ui-vty0-4] authentication-mode aaa
[SSH Server-ui-vty0-4] user privilege level 3
[SSH Server-ui-vty0-4] protocol inbound ssh
[*SSH Server-ui-vty0-4] quit
Creëer een lokale gebruiker 'client001' en stel zijn wachtwoordauthenticatie in
[[SSH Server] aaa
[[SSH Server-aaa] local-user client001 password irreversible-cipher
[[SSH Server-aaa] local-user client001 level 3
[[SSH Server-aaa] local-user client001 service-type ssh
[[SSH Server-aaa] quit
[[SSH Server] ssh user client001 authentication-type password
Activeer de SSH-service op de switch
[~SSH Server] stelnet server enable
[*SSH Server] commit
De laatste stap: configureer het service-type voor gebruiker client001
[~SSH Server] ssh user client001 service-type stelnet
[*SSH Server] commit
Configuratie is voltooid. Als je alles correct hebt gedaan, kun je verbinding maken met de switch via het lokale netwerk en verder gaan met je werk.
Meer details over het configureren van SSH zijn te vinden in de documentatie van Huawei — en .
Basisparameters van het systeem configureren
In dit gedeelte bekijken we een aantal verschillende commando's voor het configureren van de populairste functies.
1. Het systeemtijd en de synchronisatie via NTP configureren.
Voor het lokaal instellen van de tijd op de switch kun je de volgende commando's gebruiken:
clock timezone <time-zone-name> { add | minus } <offset>
clock datetime [ utc ] HH:MM:SS JJJJ-MM-DD
Voorbeeld van lokale tijdsinstelling
clock timezone MSK add 03:00:00
clock datetime 10:10:00 2020-10-08
Voor tijdsynchronisatie via NTP met de server voer je het volgende commando in:
ntp unicast-server [ version number | authentication-keyid key-id | source-interface interface-type
Voorbeeld van een commando voor tijdsynchronisatie via NTP
ntp unicast-server 88.212.196.95
commit
2. Voor het werken met de switch is het soms nodig om minimaal één route in te stellen — de standaardroute of default route. Gebruik het volgende commando om routes aan te maken:
ip route-static ip-address { mask | mask-length } { nexthop-address | interface-type interface-number [ nexthop-address ] }
Voorbeeld van een commando voor het maken van routes:
system-view
ip route-static 0.0.0.0 0.0.0.0 192.168.0.1
commit
3. De werking van het Spanning-Tree protocol configureren.
Voor een correcte werking van de nieuwe switch in een bestaand netwerk is het belangrijk aandacht te schenken aan de keuze van de STP-modus. Het is ook nuttig om deze onmiddellijk in te stellen. We zullen hier niet te lang bij stilstaan, omdat het onderwerp vrij uitgebreid is. We beschrijven alleen de werkingsmodi van het protocol:
stp mode { stp | rstp | mstp | vbst } — in dit commando kiezen we de benodigde modus. De standaardmodus: MSTP. Dit is ook de aanbevolen modus voor gebruik op Huawei switches. Er is achterwaartse compatibiliteit met RSTP.
Voorbeeld
system-view
stp mode mstp
commit
4. Voorbeeld van het instellen van een switchpoort voor het aansluiten van een eindapparaat.
Laten we een voorbeeld bekijken van het instellen van een access-poort voor het verwerken van verkeer in VLAN10.
[SW] interface 10ge 1/0/3
[SW-10GE1/0/3] port link-type access
[SW-10GE1/0/3] port default vlan 10
[SW-10GE1/0/3] stp edged-port enable
[*SW-10GE1/0/3] quit
Let op het commando “stp edged-port enable” — dit versnelt het proces waarbij de poort in de forwarding-status gaat. Het is echter niet raadzaam om dit commando te gebruiken op poorten die zijn aangesloten op andere switches.
Daarnaast kan het commando “stp bpdu-filter enable”.
5. Voorbeeld van het instellen van een Port-Channel in LACP-modus voor aansluiting op andere switches of servers.
Voorbeeld
[SW] interface eth-trunk 1
[SW-Eth-Trunk1] port link-type trunk
[SW-Eth-Trunk1] poort trunk allow-pass vlan 10
[SW-Eth-Trunk1] modus lacp-statisch (of je kunt gebruiken lacp-dynamisch)
[SW-Eth-Trunk1] quit
[SW] interface 10ge 1/0/1
[SW-10GE1/0/1] eth-Trunk 1
[SW-10GE1/0/1] quit
[SW] interface 10ge 1/0/2
[SW-10GE1/0/2] eth-Trunk 1
[*SW-10GE1/0/2] quit
Vergeet niet om “commit” en vervolgens werken we al aan de interface eth-trunk 1.
Je kunt de status van de geaggregeerde link controleren met het commando “display eth-trunk”.
We hebben de belangrijkste punten van de configuratie van Huawei-switches beschreven. Natuurlijk kan je dieper in het onderwerp duiken en zijn er een aantal punten niet beschreven, maar we hebben geprobeerd de belangrijkste, meest gevraagde commando's voor de initiële configuratie te tonen.
We hopen dat deze “handleiding” je helpt om switches iets sneller te configureren.
Het zou geweldig zijn als je in de comments de commando's schrijft die volgens jou ontbreken in het artikel, maar die de configuratie van switches ook kunnen vereenvoudigen. En zoals gebruikelijk, we zijn blij om je vragen te beantwoorden.
Bron: habr.com
