

Naast het versleutelen van e-mails en het gebruik van elektronische handtekeningen, is een van de meest effectieve en kostenefficiënte manieren om e-mail te beschermen tegen hacking een goed doord beleid voor wachtwoordbeveiliging. Wachtwoorden die op papier zijn geschreven, opgeslagen in openbare bestanden of simpelweg niet complex genoeg zijn, vormen altijd een groot gat in de informatieveiligheid van een bedrijf en kunnen leiden tot ernstige incidenten met aanzienlijke gevolgen voor het bedrijf. Daarom moet er op elk bedrijf een strikt beleid voor wachtwoordbeveiliging aanwezig zijn.
Elke beveiligingsexpert weet echter dat een beleid voor wachtwoordbeveiliging alleen effectief is als het niet alleen bestaat, maar ook strikt wordt nageleefd door iedereen, of in ieder geval door de belangrijkste medewerkers van de organisatie. Dit bereiken is moeilijker dan het lijkt. Al drukke medewerkers vergeten vaak dat ze hun wachtwoord moeten wijzigen, of nemen de gemakkelijkste weg, waardoor ze hun wachtwoord steeds eenvoudiger maken en zo het hele effect tenietdoen. Daarom wordt de naleving van het beleid voor wachtwoordbeveiliging in bedrijven meestal opgelost met behulp van verschillende technische middelen.
Om de naleving van het beleid voor wachtwoordbeveiliging in Zimbra te controleren, zijn er geen externe applicaties nodig. Dit kan worden bereikt met de ingebouwde middelen.
Laten we eerst eens kijken naar hoe het wachtwoordbeheer in Zimbra is ingericht. Bij het aanmaken van een nieuw account krijgt de administrator een tijdelijk wachtwoord toegewezen. Daarna kan de gebruiker zelf inloggen en zijn wachtwoord wijzigen. Alle wachtwoorden worden versleuteld opgeslagen op de server Zimbra en zijn daardoor niet toegankelijk voor zelfs de serveradministrator. Daarom, als een gebruiker zijn wachtwoord vergeet, moet hij een nieuw wachtwoord aanmaken. Ter herinnering, tot voor kort was de deelname van de administrator vereist om een nieuw wachtwoord aan te maken, maar in de laatste versie van Zimbra Creative Suite 8.8.9 is de mogelijkheid toegevoegd voor gebruikers om zelf een nieuw wachtwoord in te stellen.
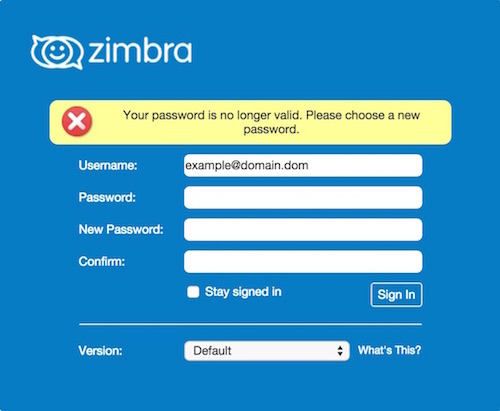
De instellingen voor het beleid van wachtwoordbeveiliging zijn te vinden in de instellingen van individuele gebruikers en groepen. Wat ingesteld kan worden:
- Wachtwoordlengte — stelt je in staat om een minimale en maximale lengte voor het wachtwoord in te stellen. Standaard is de minimale wachtwoordlengte 6 tekens en de maximale 64.
- Wachtwoordverval — stelt je in staat om een tijd te bepalen waarna het wachtwoord ongeldig wordt. Gebruikers hoeven niet te wachten tot het wachtwoord is verlopen; ze kunnen het ook eerder wijzigen.
- Minimaal aantal hoofdletters — stelt je in staat om het minimale aantal hoofdletters dat in het wachtwoord moet worden gebruikt in te stellen.
- Minimaal aantal kleine letters — stelt je in staat om het minimale aantal kleine letters dat in het wachtwoord moet worden gebruikt in te stellen.
- Minimaal aantal cijfers — stelt je in staat om het minimale aantal cijfers van 0 tot 9 dat in het wachtwoord moet worden gebruikt in te stellen.
- Minimaal aantal leestekens — stelt je in staat om het minimale aantal leestekens en speciale symbolen dat in het wachtwoord moet worden gebruikt in te stellen.
- Wachtwoordgeschiedenis afdwingen — stelt je in staat om het aantal opgeslagen wachtwoorden in te stellen, zodat gebruikers niet regelmatig dezelfde wachtwoorden gebruiken.
- Wachtwoord vergrendeld — deze optie stelt je in staat om gebruikers te verbieden hun wachtwoord te wijzigen.
- Mogelijkheid tot vergrendeling na mislukte inlogpogingen — deze optie stelt je in staat om de reactie van het systeem op een foutief wachtwoord in te stellen.
Zoals je ziet, zijn de wachtwoordinstellingen in Zimbra behoorlijk flexibel en kunnen ze worden aangepast aan het wachtwoordbeleid van vrijwel elk bedrijf. Bovendien kan, door gebruik te maken van een eenvoudig script, een herinnering naar gebruikers worden gestuurd dat de geldigheid van hun wachtwoord binnenkort afloopt. Dankzij deze herinnering kan de medewerker in een rustige omgeving zijn wachtwoord wijzigen, terwijl de niet-bereikbare e-mail bij een medewerker die de wijzigingsmoment niet heeft opgemerkt, een negatieve invloed kan hebben op zijn effectiviteit.
Om dit script te laten werken, moet je het in een bestand kopiëren en dat bestand uitvoerbaar maken. Het is aan te raden om de uitvoering van dit script te automatiseren met Cron, zodat het dagelijks gebruikers herinnert die hun wachtwoord al een tijd niet hebben bijgewerkt dat het binnenkort niet meer werkt. Bovendien moet je in het script in plaats van zimbra.server.com de naam van je eigen server invoeren. domein.
#!/bin/bash
# Задаем ряд переменных:
# Сперва количество дней для первого напоминания, затем для последнего:
FIRST="3"
LAST="1"
# Задаем адрес отправителя:
FROM="admin@zimbra.server.com"
# Задаем адрес получателя, который будет получать письмо со списком аккаунтов с истекшими паролями
ADMIN_RECIPIENT="admin@zimbra.server.com"
# Указываем путь к исполняемому файлу Sendmail
SENDMAIL=$(ionice -c3 find /opt/zimbra/common/sbin/sendmail* -type f -iname sendmail)
# Получаем список всех пользователей.
USERS=$(ionice -c3 /opt/zimbra/bin/zmprov -l gaa $DOMAIN)
# Указываем дату с точностью до секунды:
DATE=$(date +%s)
# Проверяем каждого из них:
for USER in $USERS
 do
# Узнаем, когда был установлен пароль
USERINFO=$(ionice -c3 /opt/zimbra/bin/zmprov ga "$USER")
PASS_SET_DATE=$(echo "$USERINFO" | grep zimbraPasswordModifiedTime: | cut -d " " -f 2 | cut -c 1-8)
PASS_MAX_AGE=$(echo "$USERINFO" | grep "zimbraPasswordMaxAge:" | cut -d " " -f 2)
NAME=$(echo "$USERINFO" | grep givenName | cut -d " " -f 2)
# Проверяем, нет ли среди пользователей тех, у кого срок действия пароля уже истек.
if [[ "$PASS_MAX_AGE" -eq "0" ]]
then
  continue
fi
# Высчитываем дату окончания действия паролей
EXPIRES=$(date -d  "$PASS_SET_DATE $PASS_MAX_AGE days" +%s)
# Считаем, сколько дней осталось до окончания срока действия пароля
DEADLINE=$(( (($DATE - $EXPIRES)) / -86400 ))
# Отправляем письмо пользователям
SUBJECT="$NAME - Ваш пароль станет недействительным через $DEADLINE дней"
BODY="
Здравствуйте, $NAME,
Пароль вашего аккаунта станет недействительным через $DEADLINE дней, Пожалуйста, создайте новый как можно скорее.
Вы можете также создать напоминание о смене пароля в календаре Zimbra.
Заранее спасибо.
С уважением, IT-отдел
"
# Первое предупреждение
if [[ "$DEADLINE" -eq "$FIRST" ]]
then
	echo "Subject: $SUBJECT" "$BODY" | $SENDMAIL -f "$FROM" "$USER"
	echo "Reminder email sent to: $USER - $DEADLINE days left"
# Последнее предупреждение
elif [[ "$DEADLINE" -eq "$LAST" ]]
then
	echo "Subject: $SUBJECT" "$BODY" | $SENDMAIL -f "$FROM" "$USER"
	echo "Reminder email sent to: $USER - $DEADLINE days left"
# Final
elif [[ "$DEADLINE" -eq "1" ]]
then
    echo "Subject: $SUBJECT" "$BODY" | $SENDMAIL -f "$FROM" "$USER"
	echo "Last chance for: $USER - $DEADLINE days left"
fi
done
Dus, men kan zeggen dat de Zimbra Collaboration Suite heel geschikt is voor zelfs die bedrijven waar een strikte wachtwoordbeleid is ingevoerd. Dankzij de ingebouwde functies is het vrij eenvoudig om ervoor te zorgen dat medewerkers dit beleid strikt naleven.
Voor alle vragen met betrekking tot Zextras Suite kunt u contact opnemen met de vertegenwoordiger van het bedrijf "Zextras", Katerina Triandafili, via e-mail katerina@zextras.com.
Bron: habr.com
