

Op 4 juli hielden we een grote . Vandaag publiceren we de transcriptie van de presentatie van Andrey Novikov van Qualys. Hij zal uitleggen welke stappen nodig zijn om een werkproces voor kwetsbaarheidsbeheer op te zetten. Spoiler: we zullen de scans pas halverwege de weg bereiken.
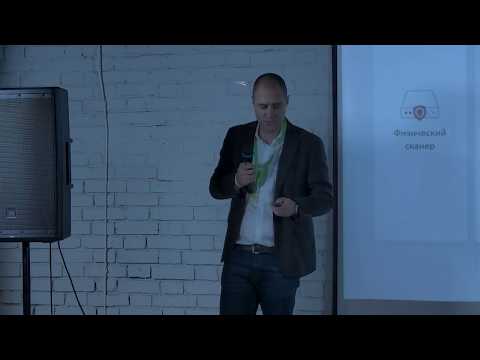
Stap № 1: Bepaal het niveau van volwassenheid van kwetsbaarheidsbeheerprocessen
Aan het begin moet je begrijpen op welk niveau jouw organisatie zich bevindt met betrekking tot de volwassenheid van de kwetsbaarheidsbeheerprocessen. Pas daarna kun je bepalen welke richting je op moet en welke stappen nodig zijn. Voordat je begint met scannen en andere activiteiten, moeten organisaties intern werk verrichten en begrijpen hoe zijn huidige processen zijn ingericht vanuit IT- en informatiebeveiligingsoogpunt.
Probeer de basisvragen te beantwoorden:
- heeft u processen voor het inventariseren en classificeren van activa;
- hoe regelmatig wordt de IT-infrastructuur gescand en is de volledige infrastructuur gedekt, ziet u het volledige plaatje;
- worden uw IT-resources gemonitord;
- zijn er KPI's in uw processen geïmplementeerd en hoe weet u dat ze worden gehaald;
- zijn al deze processen gedocumenteerd.
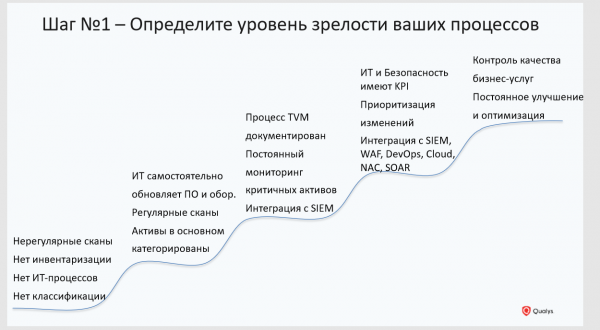
Stap № 2: Zorg voor volledige dekking van de infrastructuur
U kunt niet beschermen wat u niet kent. Als u geen volledig beeld heeft van waaruit uw IT-infrastructuur bestaat, kunt u deze niet beschermen. Moderne infrastructuur is complex en verandert voortdurend kwantitatief en kwalitatief.
Tegenwoordig is de IT-infrastructuur niet alleen gebaseerd op een stack van klassieke technologieën (werkstations, servers, virtuele machines), maar ook op relatief nieuwe – containers, microservices. De informatiebeveiligingsdienst probeert te ontsnappen aan de laatste ontwikkelingen, omdat het zeer moeilijk voor hen is om hiermee te werken met de bestaande tools, die voornamelijk uit scanners bestaan. Het probleem is dat geen enkele scanner de gehele infrastructuur kan dekken. Om te scannen moet aan meerdere voorwaarden worden voldaan. Het actief moet tijdens het scannen binnen de perimeter van de organisatie zijn. De scanner moet netwerktoegang hebben tot de activa en hun gegevens om volledige informatie te verzamelen.
Volgens onze statistieken wordt in het geval van middelgrote of grote organisaties ongeveer 15-20% van de infrastructuur om verschillende redenen niet door de scanner vastgelegd: het actief heeft de perimeter verlaten of verschijnt nooit op kantoor. Bijvoorbeeld, een laptop van een medewerker die op afstand werkt, maar wel toegang heeft tot het bedrijfsnetwerk, of een actief dat zich in externe cloudservices bevindt, zoals Amazon. De scanner zal waarschijnlijk niets weten over deze activa, omdat ze buiten zijn zicht bevinden.
Om de hele infrastructuur te dekken, moet je niet alleen scanners gebruiken, maar een hele set sensoren, inclusief technologieën voor het passief afluisteren van verkeer om nieuwe apparaten in jouw infrastructuur te detecteren, en een agentmethodologie voor gegevensverzameling, zodat informatie online kan worden verkregen zonder te scannen, zonder inloggegevens te hoeven verstrekken.
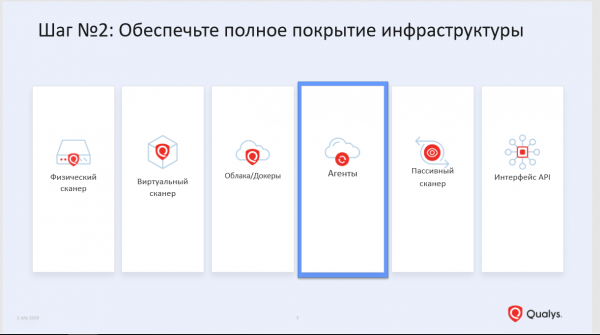
Stap № 3: Voer een categorisatie van activa uit
Niet alle activa zijn even nuttig. Het is jouw taak te bepalen welke activa belangrijk zijn en welke niet. Geen enkele tool, dezelfde scanner, zal dit voor je doen. Idealiter analyseren beveiliging, IT en het bedrijfsleven samen de infrastructuur om bedrijfs-kritische systemen te identificeren. Voor hen bepalen ze acceptabele metrics met betrekking tot beschikbaarheid, integriteit, vertrouwelijkheid, RTO/RPO, enz.
Dit zal helpen om prioriteiten te stellen in het beheer van kwetsbaarheden. Wanneer jouw specialisten gegevens over kwetsbaarheden ontvangen, zal dit geen lijst zijn met duizenden kwetsbaarheden door de hele infrastructuur, maar een gedetailleerde informatie die rekening houdt met de kritikaliteit van de systemen.
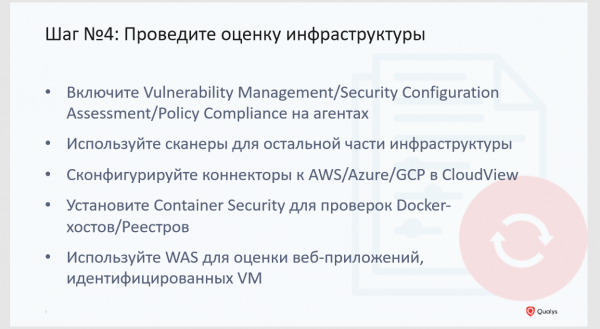
Stap № 4: Voer een evaluatie van de infrastructuur uit
En pas bij de vierde stap komen we aan de beoordeling van de infrastructuur ten aanzien van kwetsbaarheden. We raden u aan om op dit punt niet alleen aandacht te besteden aan kwetsbaarheden in software, maar ook aan configuratiefouten, die ook een kwetsbaarheid kunnen zijn. Hier raden we een agentmethode aan voor gegevensverzameling. Scanners kunnen en moeten worden gebruikt voor het beoordelen van de perimeterbeveiliging. Als u middelen van cloudproviders gebruikt, moeten daar ook informatie over activa en configuraties worden verzameld. Besteed speciale aandacht aan de analyse van kwetsbaarheden in infrastructuren die gebruik maken van Docker-containers.
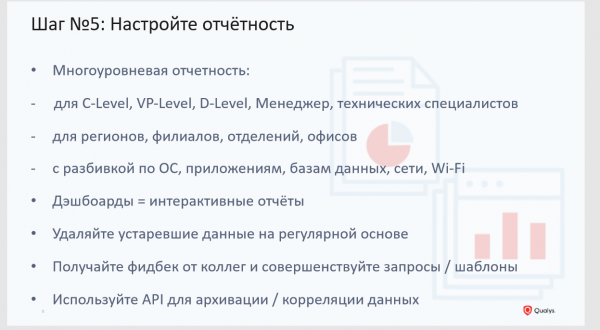
Stap nr. 5: Stel rapportage in
Dit is een van de belangrijke elementen binnen het proces van kwetsbaarheidsmanagement.
Eerste punt: niemand gaat werken met meerpagina-rapporten met een chaotische lijst van kwetsbaarheden en beschrijvingen voor hun oplossing. Je moet in de eerste plaats communiceren met collega's en uitzoeken wat er in het rapport moet staan en hoe zij het liefst de gegevens ontvangen. Bijvoorbeeld, een bepaalde administrator heeft geen behoefte aan een gedetailleerde beschrijving van de kwetsbaarheid en heeft alleen informatie over de patch en de link daarop nodig. Een andere specialist is alleen geïnteresseerd in de kwetsbaarheden die in de netwerkinfrastructuur zijn gevonden.
Tweede punt: met rapportage bedoel ik niet alleen papieren rapporten. Dit is een verouderd formaat voor gegevensverzameling en een statisch verhaal. Een persoon ontvangt het rapport en kan er verder niets aan veranderen hoe de gegevens in dit rapport worden gepresenteerd. Om het rapport op de gewenste manier te krijgen, moet de IT-specialist contact opnemen met de informatiebeveiligingsspecialist en hem vragen om het rapport opnieuw op te bouwen. De tijd verstrijkt, er ontstaan nieuwe kwetsbaarheden. In plaats van rapporten van de ene afdeling naar de andere te sturen, moeten specialisten van beide richtingen de mogelijkheid hebben om gegevens online te observeren en hetzelfde beeld te zien. Daarom gebruiken we in ons platform dynamische rapporten in de vorm van aanpasbare dashboards.
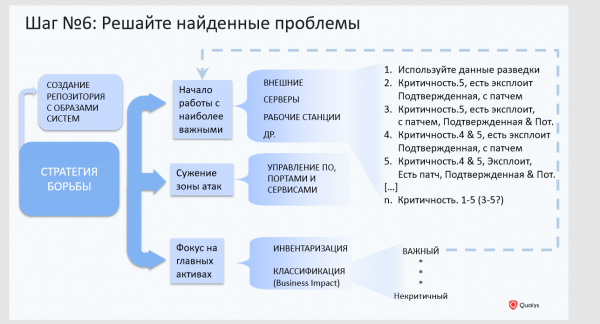
Stap nr. 6: Prioriteer
Hier kun je het volgende doen:
1. Creëren van een repository met gouden afbeeldingen van systemen. Werk met gouden afbeeldingen, controleer ze regelmatig op kwetsbaarheden en configuratiecorrectheid. Dit kan gedaan worden met behulp van agents die automatisch rapporteren over nieuwe activa en informatie over hun kwetsbaarheden verstrekken.
2. Richt u op de activa die cruciaal zijn voor de business. Er is geen enkele organisatie ter wereld die kwetsbaarheden in één keer kan oplossen. Het proces van het verhelpen van kwetsbaarheden is langdurig en zelfs moeizaam.
3. Beperk het aanvalloppervlak. Verwijder overbodige software en services uit uw infrastructuur en sluit onnodige poorten. Onlangs hadden we een geval bij een bedrijf waar op 40.000 apparaten ongeveer 100.000 kwetsbaarheden werden gevonden, gerelateerd aan een verouderde versie van de Mozilla-browser. Het bleek later dat Mozilla jarenlang in de gouden afbeelding was geïntegreerd, niemand gebruikte het, maar het was de bron van een groot aantal kwetsbaarheden. Toen de browser van de computers werd verwijderd (het stond zelfs op enkele servers), verdwenen die tienduizenden kwetsbaarheden.
4. Rangschik kwetsbaarheden op basis van dreigingsinformatie (threat intelligence). Houd rekening met niet alleen de kritiek van de kwetsbaarheid, maar ook met de aanwezigheid van een publieke exploit, malware, patch en externe toegang tot het systeem met de kwetsbaarheid. Evalueer de impact van deze kwetsbaarheid op kritische bedrijfsystemen: kan het leiden tot dataverlies, een dienstonderbreking, enz.
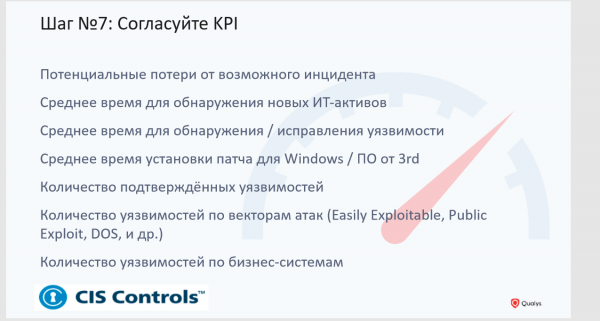
Stap 7: Stem KPI's af
Scan niet alleen om te scannen. Als er niets gebeurt met de gevonden kwetsbaarheden, dan verandert die scan in een nutteloze operatie. Om ervoor te zorgen dat het werken met kwetsbaarheden niet een formaliteit wordt, bedenk hoe u de resultaten gaat beoordelen. IBA en IT moeten overeenkomen hoe het proces van het verhelpen van kwetsbaarheden zal worden opgebouwd, hoe vaak scans worden uitgevoerd, patches worden geïnstalleerd, enz.
Op de dia ziet u voorbeelden van mogelijke KPI's. Er is ook een uitgebreide lijst die wij aan onze klanten aanbevelen. Als u geïnteresseerd bent, neem contact op, dan deel ik deze informatie met u.
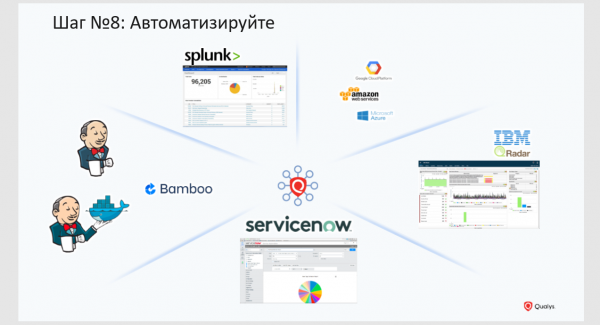
Stap 8: Automatiseer
Ik keer terug naar scannen. Bij Qualys geloven we dat scannen het minst belangrijke is wat vandaag de dag kan gebeuren in het kwetsbaarhedenbeheerproces, en dat we het zo veel mogelijk moeten automatiseren, zodat het wordt uitgevoerd zonder tussenkomst van een cybersecurityspecialist. Vandaag zijn er veel tools beschikbaar die dit mogelijk maken. Het enige wat nodig is, is dat ze een open API en het benodigde aantal connectors hebben.
Een voorbeeld dat ik graag noem, is DevOps. Als je daar een kwetsbaarheidsscanner implementeert, kun je DevOps gewoon vergeten. Met de oude technologieën, die de klassieke scanner zijn, kom je deze processen gewoon niet in. Ontwikkelaars zullen niet wachten tot je hebt gescand en hen een veel pagina's tellend onhandig rapport hebt gegeven. Ontwikkelaars verwachten dat informatie over kwetsbaarheden binnenkomt als informatie over bugs in hun codebuildsystemen. Beveiliging moet naadloos in deze processen worden geïntegreerd, en het moet gewoon een functie zijn die automatisch wordt aangeroepen door het systeem dat door jouw ontwikkelaars wordt gebruikt.
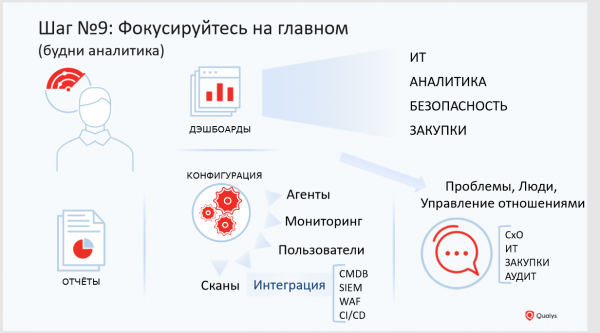
Stap № 9: Focus op wat belangrijk is
Concentreer je op wat echte waarde biedt voor jouw bedrijf. Scans kunnen automatisch worden uitgevoerd, en rapporten kunnen ook automatisch worden verzonden.
Focus op het verbeteren van processen, zodat ze flexibeler en gebruiksvriendelijker zijn voor alle betrokkenen. Zorg ervoor dat beveiliging in alle contracten met jouw partners is ingebed, die bijvoorbeeld webapplicaties voor je ontwikkelen.
Als je meer gedetailleerde informatie nodig hebt over hoe je een proces voor kwetsbaarheidsbeheer in je bedrijf kunt opzetten, neem dan contact op met mij en mijn collega's. Ik help je graag.
Bron: habr.com
