

Toolkit voor beginnende pentesters: een kort overzicht van de belangrijkste tools die nuttig zijn bij pentests van interne netwerken. Deze tools worden al actief gebruikt door een brede groep specialisten, dus het is voordelig voor iedereen om op de hoogte te zijn van hun mogelijkheden en deze perfect te beheersen.
Inhoud:
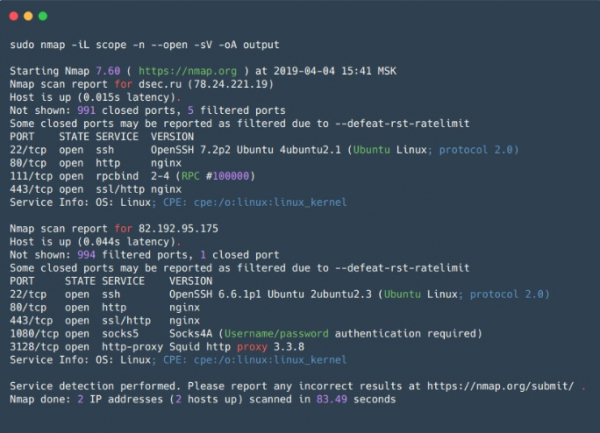
Nmap
– een open-source tool voor netwerkscanning, een van de populairste tools onder beveiligingsexperts en systeembeheerders. Het wordt voornamelijk gebruikt voor poortscanning, maar heeft daarnaast een enorme hoeveelheid nuttige functies, waardoor Nmap in feite een super-combinator voor netwerkanalyse.
Naast het controleren van open/gesloten poorten kan Nmap de service identificeren die een open poort bedient en de versie ervan, en soms helpt het om het besturingssysteem te bepalen. Nmap ondersteunt scripts voor scanning (NSE — Nmap Scripting Engine). Met behulp van scripts is het mogelijk om kwetsbaarheden van verschillende services te controleren (voor zover er een script voor bestaat, of je kunt altijd je eigen schrijven) of om wachtwoorden van verschillende services te brute-forcen.
Hierdoor kan Nmap een gedetailleerde netwerkkaart maken, zo veel mogelijk informatie krijgen over de actieve services op hosts in het netwerk, en ook proactief enkele kwetsbaarheden controleren. Nmap heeft ook flexibele scanningsinstellingen, zoals de snelheid van de scanning, het aantal threads, het aantal groepen voor scanning, enzovoorts.
Het is handig voor het scannen van kleine netwerken en onmisbaar voor doelgerichte scans van afzonderlijke hosts.
Voordelen:
- Werkt snel met een klein bereik aan hosts;
- Flexibiliteit van de instellingen — opties kunnen zo worden gecombineerd dat je de meest informatieve gegevens in een acceptabele tijd kunt verkrijgen;
- Parallel scannen — de lijst met doelhosts wordt verdeeld in groepen, en vervolgens wordt elke groep om de beurt gescand, waarbij binnen de groep parallel scannen wordt gebruikt. De groepsindeling is ook een klein nadeel (zie hierna);
- Vooraf gedefinieerde sets scripts voor verschillende taken — je hoeft niet veel tijd te besteden aan het zoeken naar specifieke scripts, maar kunt groepen scripts opgeven;
- Resultaatweergave — in 5 verschillende formaten, inclusief XML, dat in andere tools kan worden geïmporteerd;
Nadelen:
- Scannen van een groep hosts - informatie over een specifieke host is niet beschikbaar totdat de scanning van de hele groep is voltooid. Dit kan worden opgelost door de maximale groepsgrootte en de maximale tijdsperiode in de opties in te stellen, waarbinnen op een reactie van het verzoek zal worden gewacht, voordat de pogingen worden stopgezet of een nieuwe poging wordt ondernomen;
- Bij het scannen stuurt Nmap SYN-pakketten naar de doelpoort en wacht op een reactie of timeout als er geen antwoord is. Dit heeft een negatieve impact op de prestaties van de scanner in het algemeen, in vergelijking met asynchrone scanners (zoals zmap of masscan);
- Bij het scannen van grote netwerken kan het gebruik van vlaggen om het scannen te versnellen (--min-rate, --min-parallelism) valse negatieve resultaten opleveren door open poorten op een host over te slaan. Deze opties moeten ook met voorzichtigheid worden gebruikt, rekening houdend met het feit dat een hoge packet-rate kan leiden tot onbedoelde DoS-aanvallen.
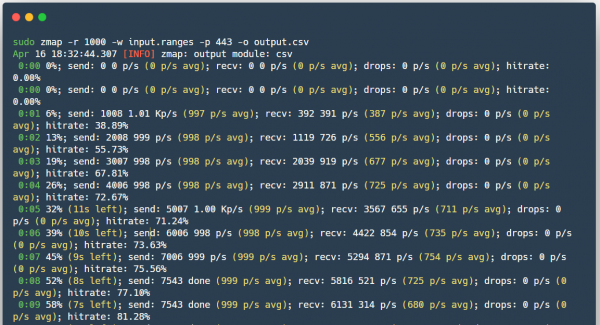
Zmap
(niet te verwarren met ZenMap) - ook een scanner met open source, ontwikkeld als een snellere alternatieve voor Nmap.
In tegenstelling tot nmap wacht Zmap niet op een antwoord bij het verzenden van SYN-pakken, maar gaat verder met scannen, terwijl het tegelijkertijd op antwoorden van alle hosts wacht, waardoor het feitelijk geen verbindingsstatus ondersteunt. Wanneer het antwoord op het SYN-pakket binnenkomt, begrijpt Zmap aan de hand van de inhoud van het pakket welke poort en op welke host geopend was. Bovendien stuurt Zmap slechts één SYN-pakket naar de gescande poort. Het is ook mogelijk om PF_RING te gebruiken voor snel scannen van grote netwerken, als je toevallig een 10-gigabitinterface en een compatibele netwerkkaart bij de hand hebt.
Voordelen:
- Scansnelheid;
- Zmap genereert Ethernet-frames zonder de systeem TCP/IP-stack;
- Mogelijkheid om PF_RING te gebruiken;
- ZMap randomiseert de doelen voor een gelijkmatige belasting op de gescande zijde;
- Mogelijkheid tot integratie met ZGrab (tool voor het verzamelen van informatie over diensten op applicatieniveau L7).
Nadelen:
- Kan leiden tot een denial-of-service voor netwerkapparatuur, bijvoorbeeld door tussenschakelaars te beschadigen, ondanks de verdeelde belasting, aangezien alle pakketten door één router zullen gaan.
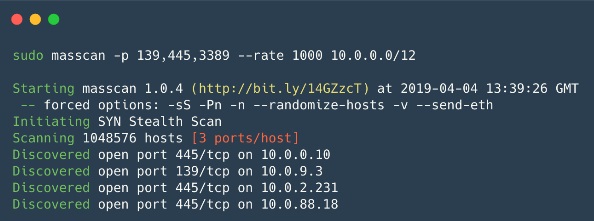
Masscan
— verbazingwekkend, maar ook een open-source scanner die is ontwikkeld met één doel: het internet nog sneller scannen (minder dan 6 minuten met een snelheid van ~10 miljoen pakketten/s). Het werkt in wezen vrijwel hetzelfde als Zmap, maar is nog sneller.
Voordelen:
- De syntaxis lijkt op die van Nmap, en het programma ondersteunt ook enkele opties die compatibel zijn met Nmap.
- De snelheid van de werking — een van de snelste asynchrone scanners.
- Flexibel scanmechanisme — hervatting van onderbroken scans, verdeling van de belasting over meerdere apparaten (zoals in Zmap).
Nadelen:
- Evenals met Zmap is de belasting op het netwerk extreem hoog, wat kan leiden tot een DoS;
- Standaard is er geen mogelijkheid om op toepassingsniveau L7 te scannen;
Nessus
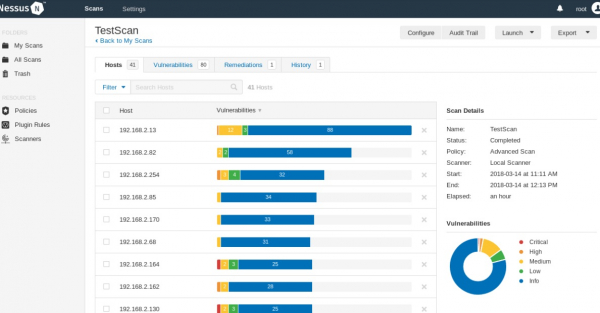
— een scanner voor het automatiseren van controle en ontdekking van bekende kwetsbaarheden in systemen. De broncode is gesloten, er is een gratis versie Nessus Home die kan scannen tot 16 IP-adressen met dezelfde snelheid en gedetailleerde analyse als de betaalde versie.
Het kan kwetsbare versies van diensten of servers identificeren, fouten in de systeemconfiguratie opsporen, bruteforce-woordwachtwoorden uitvoeren. Het kan worden gebruikt om de juistheid van de instellingen van diensten (e-mail, updates, enzovoorts) vast te stellen, evenals ter voorbereiding op een PCI DSS-audit. Bovendien kunnen in Nessus inloggegevens voor de host (SSH of domeingebruikersaccount in Active Directory) worden doorgegeven, en de scanner krijgt toegang tot de host en voert controles direct op die host uit; deze optie wordt credential scan genoemd. Het is handig voor bedrijven die audits van hun eigen netwerken uitvoeren.
Voordelen:
- Afzonderlijke scenario's voor elke kwetsbaarheid, waarvan de database voortdurend wordt bijgewerkt;
- Resultaatoutput — eenvoudige tekst, XML, HTML en LaTeX;
- Nessus API — stelt gebruikers in staat om scanprocessen en resultaten te automatiseren;
- Credential Scan, u kunt Windows- of Linux-inloggegevens gebruiken om updates of andere kwetsbaarheden te controleren;
- Mogelijkheid om eigen inbouwbeveiligingsmodules te schrijven — de scanner heeft een eigen scriptsysteem genaamd NASL (Nessus Attack Scripting Language);
- U kunt een tijd instellen voor regelmatige scans van het lokale netwerk — hierdoor blijft de Informatiebeveiligingsdienst op de hoogte van alle wijzigingen in de beveiligingsconfiguratie, het verschijnen van nieuwe hosts en het gebruik van woordenboeken of standaardwachtwoorden.
Nadelen:
- Er kunnen storingen optreden in de gescande systemen — bij een uitgeschakeld safe checks-optie moet voorzichtig worden gewerkt;
- De versie die commercieel gebruik toelaat is niet gratis.
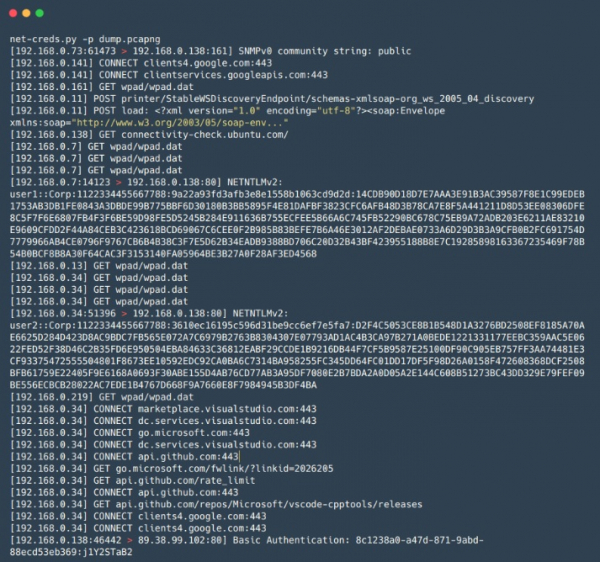
Net-Creds
— een tool in Python voor het verzamelen van wachtwoorden en hash-waarden, evenals andere informatie, zoals bezochte URL's, gedownloade bestanden en andere gegevens uit verkeer, zowel in real-time tijdens een MiTM-aanval, als uit vooraf opgeslagen PCAP-bestanden. Geschikt voor een snelle en oppervlakkige analyse van grote hoeveelheden verkeer, bijvoorbeeld tijdens netwerken MiTM-aanvallen, waarbij de tijd beperkt is en handmatige analyse met Wireshark veel tijd kost.
Voordelen:
- De identificatie van diensten is gebaseerd op pakket-analyse in plaats van het identificeren van de dienst op basis van het gebruikte poortnummer;
- Eenvoudig in gebruik;
- Een breed scala aan te extraheren gegevens — inclusief inloggegevens en wachtwoorden voor FTP, POP, IMAP, SMTP, NTLMv1/v2-protocollen, evenals informatie uit HTTP-verzoeken, zoals login-formulieren en basisauthenticatie;
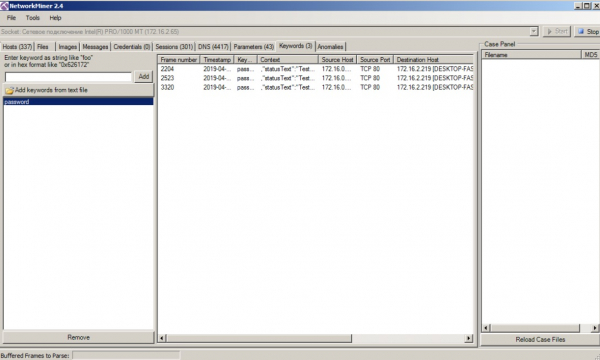
network-miner
— een analogon van Net-Creds qua werkprincipes, maar met meer functionaliteit, bijvoorbeeld de mogelijkheid om bestanden die via SMB-protocollen zijn verzonden te extraheren. Net als Net-Creds is het handig wanneer je snel een grote hoeveelheid verkeer wilt analyseren. Het heeft ook een gebruiksvriendelijke grafische interface.
Voordelen:
- Grafische interface;
- Visualisatie en classificatie van gegevens in groepen — vergemakkelijkt de analyse van verkeer en maakt deze snel.
Nadelen:
- De demonstratieversie heeft bepaalde functionele beperkingen.
mitm6
— een tool voor het uitvoeren van aanvallen op IPv6 (SLAAC-aanval). IPv6 heeft prioriteit in Windows OS (en in andere OS'en ook), en in de standaardconfiguratie is de IPv6-interface ingeschakeld, wat een aanvaller in staat stelt om zijn DNS-server aan een slachtoffer toe te wijzen, gebruikmakend van Router Advertisement-pakketten, waarna de aanvaller de DNS van het slachtoffer kan vervalsen. Ideaal voor het uitvoeren van Relay-aanvallen samen met de utility ntlmrelayx, wat het mogelijk maakt om Windows-netwerken aan te vallen.
Voordelen:
- Werkt prima in veel netwerken, juist vanwege de standaardconfiguraties van Windows-hosts en netwerken;
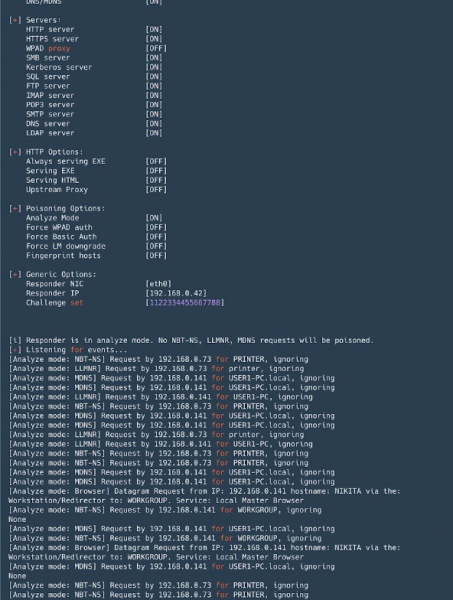
Responder
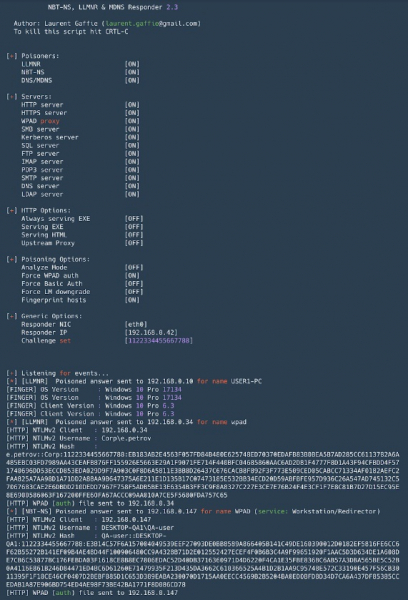
— een tool voor het spoofen van broadcastprotocollen voor naamresolutie (LLMNR, NetBIOS, MDNS). Een onmisbaar hulpmiddel in Active Directory-netwerken. Naast spoofen kan het ook NTLM-authenticatie onderscheppen, en het wordt geleverd met een set tools voor het verzamelen van informatie en het uitvoeren van NTLM-Relay-aanvallen.
Voordelen:
- Standaard zet het meerdere servers op met ondersteuning voor NTLM-authenticatie: SMB, MSSQL, HTTP, HTTPS, LDAP, FTP, POP3, IMAP, SMTP;
- Staat toe om DNS te vervalsen in geval van MITM-aanvallen (ARP-spoofing, enz.);
- Fingerprint van hosts die een broadcast-verzoek hebben gedaan;
- Analysemodus — voor passieve observatie van verzoeken;
- Het formaat van de onderschepte hashes bij NTLM-authenticatie is compatibel met John the Ripper en Hashcat.
Nadelen:
- Bij het uitvoeren op Windows is het binden van poort 445 (SMB) verbonden met sommige complicaties (stoppen van de juiste services en herstart vereist);
Evil_Foca
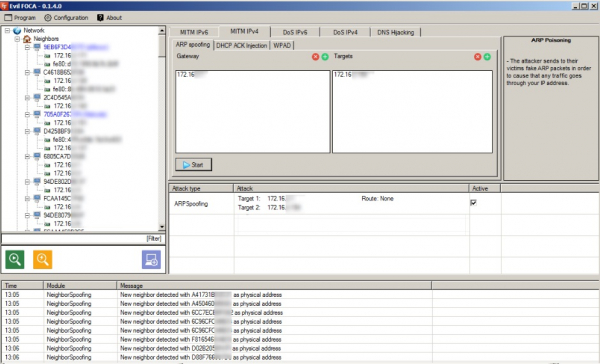
— een tool voor het testen van verschillende netwerkaanvallen in IPv4- en IPv6-netwerken. Scant het lokale netwerk, identificeert apparaten, routers en hun netwerkinterfaces, waarna verschillende aanvallen op netwerkdeelnemers kunnen worden uitgevoerd.
Voordelen:
- Handig voor het uitvoeren van MITM-aanvallen (ARP-spoofing, DHCP ACK-injectie, SLAAC-aanval, DHCP-spoofing);
- Het uitvoeren van DoS-aanvallen is mogelijk — met ARP-spoofing voor IPv4-netwerken, met SLAAC DoS in IPv6-netwerken;
- DNS-hijacking is mogelijk;
- Eenvoudig te gebruiken, gebruiksvriendelijke grafische interface.
Nadelen:
- Werkt alleen op Windows.
Bettercap
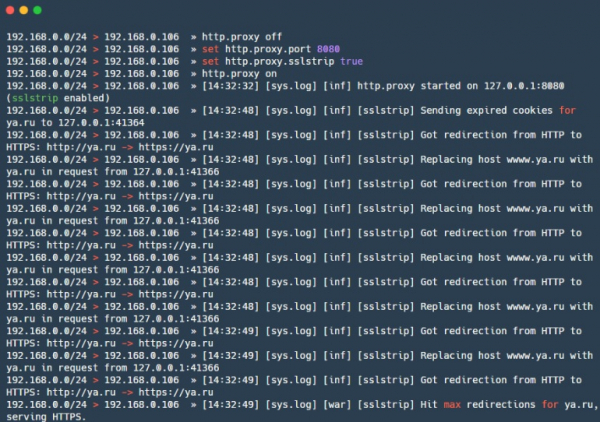
— een krachtig framework voor het analyseren en aanvallen van netwerken, waarbij ook aanvallen op draadloze netwerken, BLE (Bluetooth Low Energy) en zelfs MouseJack-aanvallen op draadloze HID-apparaten zijn inbegrepen. Bevat daarnaast functionaliteit om informatie uit het verkeer te verzamelen (vergelijkbaar met net-creds). Kortom, een Zwitsers zakmes (alles-in-één). Heeft onlangs ook .
Voordelen:
- Credential sniffer — kan bezochte URL's en HTTPS-hosts, HTTP-authenticatie en inloggegevens van verschillende protocollen onderscheppen;
- Veel ingebouwde MITM-aanvallen;
- Modulaire HTTP(S) transparante proxy — kan verkeer beheren afhankelijk van de behoeften;
- Ingebouwde HTTP-server;
- Ondersteuning voor caplets — bestanden die het mogelijk maken om complexe en geautomatiseerde aanvallen in een scriptsysteem te beschrijven.
Nadelen:
- Sommige modules — bijvoorbeeld ble.enum — worden gedeeltelijk niet ondersteund op macOS en Windows, sommige zijn alleen voor Linux ontworpen — packet.proxy.
gateway_finder
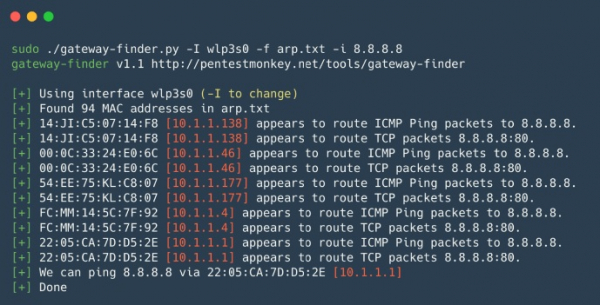
— een Python-script dat helpt om mogelijke gateways in het netwerk te identificeren. Handig voor het controleren van segmentatie of het zoeken naar hosts die kunnen routeren naar de benodigde subnet of internet. Geschikt voor interne pentests, wanneer het nodig is om snel de aanwezigheid van ongeoorloofde routes of routes naar andere interne lokale netwerken te controleren.
Voordelen:
- Eenvoudig in gebruik en aanpassing.
mitmproxy
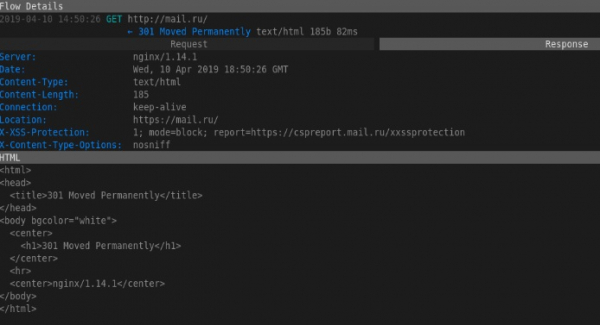
— een open-source tool voor het analyseren van verkeer dat beveiligd is met SSL/TLS. mitmproxy is handig voor het onderscheppen en wijzigen van beveiligd verkeer, uiteraard met enkele kanttekeningen; de tool voert geen aanvallen uit op het ontsleutelen van SSL/TLS. Het wordt gebruikt wanneer je verkeer dat beveiligd is met SSL/TLS wilt onderscheppen en de wijzigingen wilt vastleggen. Het bestaat uit Mitmproxy — voor het proxysurfen van verkeer, mitmdump — vergelijkbaar met tcpdump, maar voor HTTP(S)-verkeer, en mitmweb — een webinterface voor Mitmproxy.
Voordelen:
- Werkt met verschillende protocollen en ondersteunt ook de wijziging van verschillende formaten, van HTML tot Protobuf.
- API voor Python — stelt je in staat om scripts te schrijven voor niet-standaard taken.
- Kan werken in de modus van een transparante proxy met het onderscheppen van verkeer.
Nadelen:
- Het dumpformaat is met niets compatibel — moeilijk om grep te gebruiken, je moet scripts schrijven.
SIET
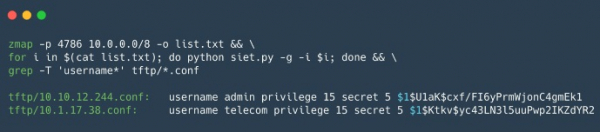
— een tool voor het exploiteren van de mogelijkheden van het Cisco Smart Install-protocol. Het is mogelijk om de configuratie te verkrijgen en te wijzigen, evenals de controle over het Cisco-apparaat over te nemen. Als je de configuratie van het Cisco-apparaat hebt verkregen, kun je deze controleren met behulp van , deze tool is nuttig voor het analyseren van de beveiliging van de configuratie van Cisco-apparaten.
Voordelen:
Het gebruik van het Cisco Smart Install-protocol stelt je in staat om:
- Het adres van de tftp-server op het clientapparaat te wijzigen door één vervormd TCP-pakket te verzenden;
- Het configuratiebestand van het apparaat te kopiëren;
- De configuratie van het apparaat te vervangen, bijvoorbeeld door een nieuwe gebruiker toe te voegen;
- De iOS-image op het apparaat bij te werken;
- Een willekeurige reeks commando's op het apparaat uit te voeren. Dit is een nieuwe functie die alleen werkt in versies 3.6.0E en 15.2 (2) E iOS;
Nadelen:
- Werkt met een beperkt aantal Cisco-apparaten, er is ook een “witte” ip-adres nodig om een reactie van het apparaat te ontvangen, of je moet zich in hetzelfde netwerk als het apparaat bevinden;
yersinia
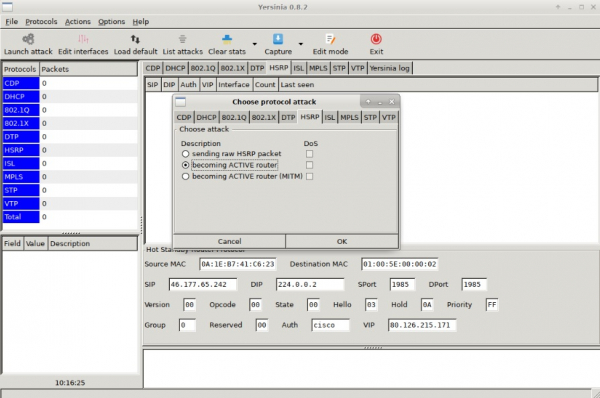
— een framework voor L2-aanvallen, ontworpen om beveiligingsgebreken in verschillende L2-netwerkprotocollen uit te buiten.
Voordelen:
- Maakt aanvallen op STP-, CDP-, DTP-, DHCP-, HSRP-, VTP-protocollen en andere mogelijk.
Nadelen:
- Geen bijzonder gebruiksvriendelijke interface.
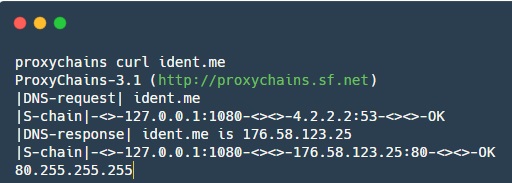
proxychains
— een tool die het mogelijk maakt om de applicatietraffic via een opgegeven SOCKS-proxy te omleiden.
Voordelen:
- Helpt de traffic van sommige applicaties om te leiden die standaard niet met proxies kunnen werken.
In dit artikel bekijken we kort de voor- en nadelen van de belangrijkste tools voor pentesting van interne netwerken. Houd onze updates in de gaten, we zijn van plan om dergelijke verzamelingen voort te zetten: Web, databases, mobiele applicaties — daarover zullen we ook zeker schrijven.
Deel je favoriete tools in de reacties!
Bron: habr.com
