

De ontwikkeling van technologie heeft een aanzienlijke impact gehad op de architectuur van toegangscontrolesystemen. Door de ontwikkeling ervan te volgen, kunnen we voorspellen wat ons in de nabije toekomst te wachten staat.
Verleden
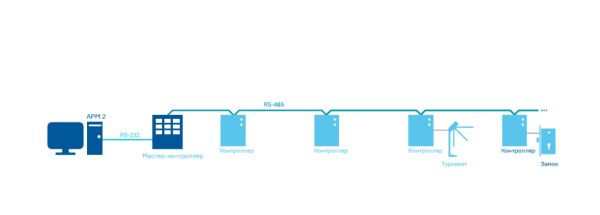
Lang geleden waren computernetwerken nog een zeldzaamheid. De toegangscontrolesystemen uit die tijd werden als volgt opgebouwd: een meester-controller bedienende een beperkt aantal controllers, terwijl een computer fungeerde als terminal voor programmering en weergave van informatie. De logica van de werking werd bepaald door de meester-controller, die de secundaire controllers aanstuurde.
Secundaire controllers konden geen informatie rechtstreeks uitwisselen; de uitwisseling vond plaats via de meester-controller. Zo'n model legde aanzienlijke beperkingen op voor de ontwikkeling van toegangscontrolesystemen.
De ontwikkeling van computertechnologie en netwerkapparatuur heeft de architectuur van systemen beïnvloed, waardoor multiserver toegangscontrolesystemen zijn ontstaan. De wijzigingen betroffen de software, maar lieten de controllers onaangeroerd, wat een beperking oplegde aan de uitbreiding en ontwikkeling van het systeem.
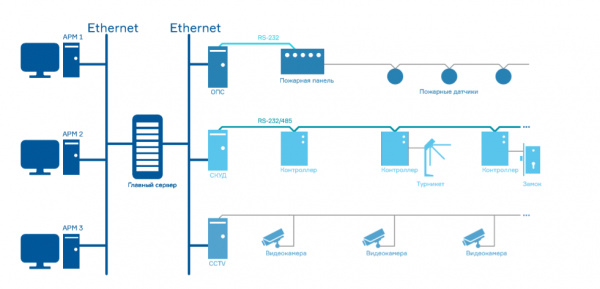
Dit
De ontwikkeling van micro-elektronica heeft fabrikanten van apparatuur in staat gesteld de architectuur van toegangscontrolesystemen radicaal te veranderen. De oude modelarchitectuur is vervangen door een architectuur waarin controllers direct gegevens met elkaar konden uitwisselen.
In zo'n model kon de software op elke plaats binnen het lokale netwerk worden geïnstalleerd, en de integratie met andere beveiligingssystemen werd vergemakkelijkt door het gebruik van een enkele informatie-uitwisselingsomgeving.
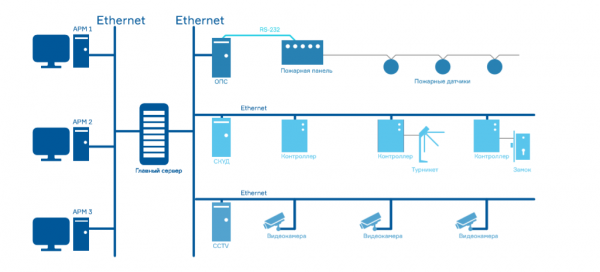
Dit model functioneert tot op de dag van vandaag succesvol, maar het huidige niveau van technologische ontwikkeling maakt het mogelijk om systemen met een totaal andere architectuur te bouwen. Er zijn een breed scala aan fysieke en logische opties voor het waarborgen van de verbinding tussen de systeemcomponenten en de middelen voor interactie tussen gebruikers en het systeem. Onder deze zijn console-applicaties, gespecialiseerde controllers met een grafische interface, verschillende bedieningspanelen, tabletcomputers en telefoons, en het gebruik van standaard webbrowser. De mogelijkheden van microcontrollers overstijgen inmiddels vele malen de middelen van de computers die in de eerste toegangscontrolesystemen werden gebruikt.
Verdere ontwikkeling van de architectuur van toegangscontrolesystemen
Controller als server
Een server in een toegangscontrole systeem is nodig om de bedrijfslogica van het systeem correct uit te voeren, gebruikersgegevens en evenementen op te slaan. 20 jaar geleden kon dit ook door de mastercontroller. Sindsdien zijn de eisen aan toegangscontrolesystemen aanzienlijk gestegen, maar de mogelijkheden van moderne controllers overtreffen die van computers van 20 jaar geleden.
De server van het systeem kan ook binnen de controller worden geïnstalleerd, mits deze over de benodigde middelen beschikt. Een server die in het geheugen van de controllers draait, heeft aanzienlijke voordelen. Het grootste voordeel is de eenvoud van het opstarten van het systeem.
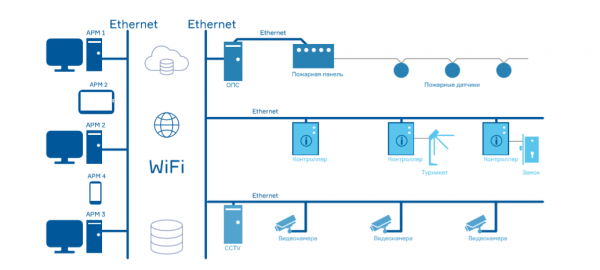
Een van de controllers van het systeem wordt aangewezen als server (of master, zoals vroeger), en ontvangt instructies over met welke controllers hij zal samenwerken. Dat is alles, het systeem is klaar. Voor het werken met externe objecten krijgt de controller die als server is aangewezen een 'witte' IP, deze wordt aan andere controllers doorgegeven, en zij verbinden zich zelfstandig ermee. Voor integratie met 1C hoeft alleen het adres van de controller aan het programma te worden doorgegeven. Voor integratie met een kentekenherkenningssysteem moet het kenteken van de auto en het IP-adres van de camera of het systeem dat de kentekens kan herkennen als pasnummer worden opgegeven.
Toegangscontrole als dienst
Een tweede belangrijk voordeel is het gebruiksgemak voor de gebruikers. De klant hoeft niet langer na te denken over welke computer het systeem moet worden geïnstalleerd, waar deze zal staan en wie deze zal onderhouden. De klant ontvangt nu simpelweg een IP-adres, inloggegevens en wachtwoord – en kan toezicht houden op de discipline van werknemers, toegangsrechten toewijzen en bezoekerspassen uitgeven in elke gewenste browser. Het is voldoende om een toegangspoort en controller (of een kant-en-klare oplossing – een elektronische toegangspoort) en identificaties te kopen. En het systeem is klaar.
Deze benadering sluit maximaal aan bij de moderne trend om toegangscontrole als een dienst te beschouwen. De klant denkt niet na over de installatie en het onderhoud van het systeem, dit wordt allemaal op afstand verzorgd door specialisten. Uiteraard rijst hier de vraag naar de snelheid van de controller en zijn vermogen om met 10.000 gebruikers en 200 toegangspoorten te werken? Tot nu toe lijkt dit niet mogelijk, maar de database kan in de cloud of op een dedicated server worden geplaatst. de server. Na verloop van tijd zullen de mogelijkheden van controllers groeien, en het hierboven beschreven systeem kan zelfs op grote bedrijven met een groot aantal werknemers en uitvoerende apparaten worden uitgerold.
Toekomst
Standaardisatie als trend
De architectuur van toegangscontrolesystemen (ACS) zal worden opgebouwd uit 'slimme' controllers die zelfstandig met elkaar kunnen communiceren, met enkele mastercontrollers die de rol van server vervullen. Ze kunnen ook worden samengevoegd op basis van een enkele server (of meerdere) servers), die de nodige logica voor interactie biedt.
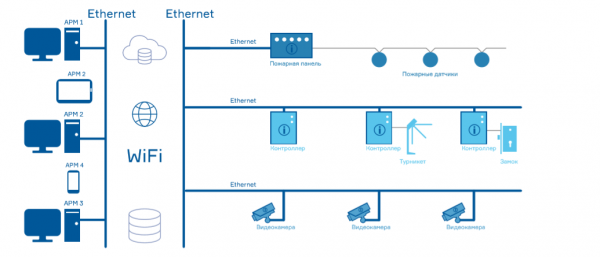
Het is noodzakelijk dat de standaardisatie van protocollen door alle marktspelers wordt ondersteund - niet alleen op het niveau van interactie met de controller, maar ook op het niveau van interactie tussen systemen.
Het is mogelijk dat de ontwikkeling van een enkele standaard in de verre toekomst zal worden gerealiseerd. Maar zelfs als dit niet gebeurt, moeten de standaardisatie van interactie op basis van REST API en toegang tot informatie via de browser zo snel mogelijk worden gerealiseerd.
Bron: habr.com
