

We gaan verder met de bespreking van methoden om de netwerkbeveiliging te verbeteren. In dit artikel bespreken we aanvullende beveiligingsmaatregelen en het organiseren van veiligere draadloze netwerken.
Voorwoord bij het tweede deel
In het vorige artikel het ging over de beveiligingsproblemen van WiFi-netwerken en directe methoden voor bescherming tegen ongeautoriseerde toegang. Er werden voor de hand liggende maatregelen besproken voor het voorkomen van verkeersafluisteren: encryptie, het verbergen van netwerken en MAC-filtering, evenals speciale methoden, zoals het bestrijden van Rogue AP. Echter, naast directe beschermingsmethoden zijn er ook indirecte manieren. Dit zijn technologieën die niet alleen helpen de communicatiewaarde te verbeteren, maar ook bijdragen aan een betere beveiliging.
Twee belangrijke kenmerken van draadloze netwerken: afstandsbediening zonder contact en de radiofrequentie als een omroepomgeving voor gegevensoverdracht, waar elke ontvanger het signaal kan afluisteren en elke zender het netwerk kan vervuilen met nutteloze zendingen en gewoon radio-interferentie. Dit heeft, naast alles, een negatieve invloed op de algemene veiligheid van het draadloze netwerk.
Je kunt niet alleen op veiligheid vertrouwen. Je moet ook blijven werken, dat wil zeggen gegevens uitwisselen. Aan deze kant zijn er veel andere klachten over WiFi:
- dekkingsleemtes (‘witte vlekken’);
- het effect van externe bronnen en naburige toegangspunten op elkaar.
Als gevolg hiervan vermindert door de eerder beschreven problemen de signaalkwaliteit, verliest de verbinding zijn stabiliteit en daalt de snelheid van gegevensuitwisseling.
Natuurlijk zullen liefhebbers van bekabelde netwerken met plezier opmerken dat bij het gebruik van bekabelde en, nog meer, glasvezelverbindingen dergelijke problemen zich niet voordoen.
De vraag rijst: kunnen we deze problemen oplossen zonder drastische maatregelen te nemen, zoals het opnieuw aansluiten van alle ontevreden klanten op een bekabeld netwerk?
Waar komen al deze problemen vandaan?
Bij de geboorte van kantoor- en andere WiFi-netwerken werd vaak een eenvoudige algoritme gebruikt: er werd één enkele toegangspunt in het midden van het perimeter geplaatst om een maximale dekking te bereiken. Als het signaal niet voldoende was voor afgelegen gebieden, werd er een versterkende antenne aan het toegangspunt toegevoegd. Heel zelden werd er een tweede toegangspunt toegevoegd, bijvoorbeeld voor de afgelegen directeurenkamer. Dat was wel het enige verbeteringen.
Deze aanpak had zijn redenen. Ten eerste was het in de beginjaren van draadloze netwerken duur om apparatuur aan te schaffen. Ten tweede betekende het installeren van meer toegangspunten dat men te maken kreeg met vragen waarop op dat moment geen antwoorden waren. Bijvoorbeeld, hoe organiseer je naadloze overschakeling van de cliënt tussen de punten? Hoe ga je om met wederzijdse interferentie? Hoe vereenvoudig en orden je het beheer van de punten, bijvoorbeeld gelijktijdige toepassing van verboden/toestemmingen, monitoring, enzovoorts? Daarom was het veel eenvoudiger om het principe te volgen: hoe minder apparaten, hoe beter.
Tegelijkertijd zond een toegangspunt dat onder het plafond was geplaatst, uit volgens een cirkelvormige (of beter gezegd, ronde) diagram.
Echter, de vormen van architectonische structuren passen niet goed in ronde signalen. Daarom komt het signaal bijna niet overal aan, en moet het worden versterkt, terwijl het op andere plekken het perimeter overschrijdt en toegankelijk wordt voor buitenstaanders.
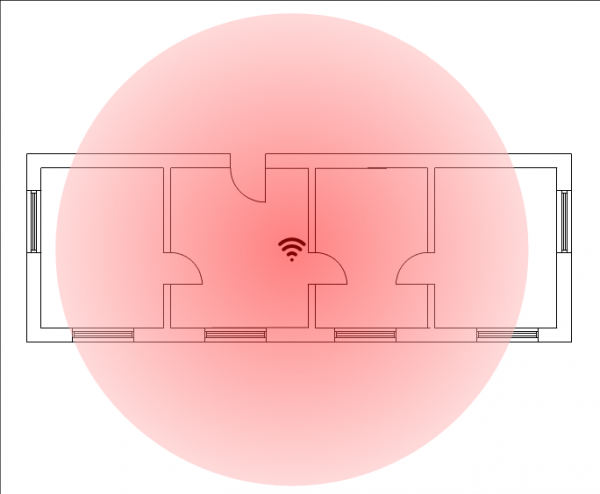
Figuur 1. Voorbeeld van dekking bij het gebruik van een enkel punt in een kantoor.
Opmerking. Dit betreft een grove benadering, waarin geen rekening wordt gehouden met obstakels voor verspreiding, noch de richting van het signaal. In de praktijk kunnen de vormen van diagrammen voor verschillende modellen toegangspunten variëren.
De situatie kan worden verbeterd door meer toegangspunten te gebruiken.
Ten eerste zal dit een efficiëntere verdeling van de zendapparaten over de ruimte mogelijk maken.
Ten tweede biedt het de mogelijkheid om het signaalniveau te verlagen, zodat het niet buiten de perimeter van het kantoor of een ander object komt. In dit geval moet je bijna dicht bij de perimeter komen of zelfs binnen de grenzen ervan om het verkeer van het draadloze netwerk te registreren. Dit is ongeveer hoe een aanvaller te werk gaat om zich een weg te banen in het interne bedrade netwerk.
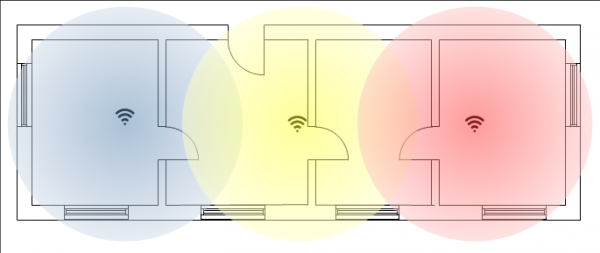
Figuur 2. Het verhogen van het aantal toegangspunten maakt een betere spreiding van de dekking mogelijk.
Laten we beide figuren nog eens bekijken. In de eerste is duidelijk een van de belangrijkste kwetsbaarheden van draadloze netwerken te zien — het signaal kan op een aanzienlijke afstand worden opgevangen.
In de tweede figuur is de situatie minder kritieke. Hoe meer toegangspunten, hoe effectiever het dekking gebied, en de signaalsterkte gaat nauwelijks verder dan de perimeter, grofweg gezegd, buiten het kantoor, het gebouw en andere mogelijke objecten.
De aanvaller moet zich op een bepaalde manier ongemerkt dichterbij verplaatsen om het relatief zwakke signaal van "buiten" of "van de gang" op te vangen, enzovoort. Hiervoor moet hij dicht bij het kantoorgebouw komen, bijvoorbeeld om onder de ramen te staan. Of proberen het kantoorgebouw zelf binnen te dringen. In ieder geval verhoogt dit de kans om "zichtbaar" te worden op camerabeelden, of in het oog te lopen van de beveiliging. Tegelijkertijd wordt het tijdsinterval voor de aanval aanzienlijk verkort. Dit kan al moeilijk 'ideale omstandigheden voor een inbraak' worden genoemd.
Natuurlijk blijft er nog een "oerzonde": draadloze netwerken zenden uit in een beschikbaar bereik dat door alle klanten kan worden onderschept. Inderdaad, een WiFi-netwerk kan worden vergeleken met een Ethernet-HUB, waar het signaal onmiddellijk naar alle poorten wordt verzonden. Om dit te voorkomen, zou idealiter elk paar apparaten op zijn eigen frequentiekanaal moeten communiceren, waar niemand anders tussen mag komen.
Dit zijn kort gezegd de belangrijkste problemen. Laten we de oplossingen bekijken.
Beveiligingsmiddelen: directe en indirecte
Zoals al in het vorige artikel is gezegd, is het in elke situatie niet mogelijk om ideale beveiliging te bereiken. Maar het is mogelijk om een aanval zo moeilijk mogelijk te maken, waardoor de opbrengst niet opweegt tegen de inspanningen.
Beveiligingsmiddelen kunnen voor het gemak in twee hoofdcategorieën worden verdeeld:
- technologieën voor directe bescherming van verkeer, zoals versleuteling of filtering op basis van MAC;
- technologieën, die aanvankelijk voor andere doeleinden zijn ontworpen, bijvoorbeeld om de snelheid te verhogen, maar indirect het leven van de aanvaller bemoeilijken.
In de eerste sectie werd de eerste groep besproken. Maar ons arsenaal bevat ook aanvullende indirecte maatregelen. Zoals eerder vermeld, zorgt een toename van het aantal toegangspunten ervoor dat het signaalniveau daalt en het dekkinggebied gelijkmatiger wordt, wat het leven van de aanvaller bemoeilijkt.
Een ander punt is dat de verhoogde datasnelheid het toepassen van aanvullende beveiligingsmaatregelen vergemakkelijkt. Bijvoorbeeld, het is mogelijk om op elke laptop een VPN-client te installeren en zelfs binnen een lokaal netwerk gegevens via versleutelde kanalen te verzenden. Dit vereist wel enige middelen, waaronder hardware, maar het beschermingsniveau neemt aanzienlijk toe.
Hieronder geven we een beschrijving van technologieën die de werking van het netwerk verbeteren en indirect de beschermingsgraad verhogen.
Indirecte middelen voor het verbeteren van beveiliging — wat kan helpen?
Client Steering
De functie Client Steering biedt clientapparaten eerst de mogelijkheid om het 5 GHz-bereik te gebruiken. Als deze mogelijkheid niet beschikbaar is voor de cliënt, kan hij nog steeds gebruikmaken van 2,4 GHz. Voor verouderde netwerken met een klein aantal toegangspunten vindt het meeste werk plaats in het 2,4 GHz-bereik. Voor het 5 GHz-frequentiebereik zal een opstelling met één toegangspunt in veel gevallen onaanvaardbaar blijken. Dit komt doordat signalen met hogere frequenties slechter door muren en obstakels heen komen. De gebruikelijke aanbeveling: voor een gegarandeerde verbinding in het 5 GHz-bereik is het beter om in lijn van zicht met het toegangspunt te werken.
Met de moderne standaarden 802.11ac en 802.11ax kunnen door het grotere aantal kanalen meerdere toegangspunten dichterbij elkaar worden geplaatst, waardoor het vermogen kan worden verlaagd zonder verlies van snelheid, en zelfs met een snelheidstoename. Uiteindelijk maakt het gebruik van het 5 GHz-bereik het leven van aanvallers moeilijker, terwijl het de kwaliteit van de verbinding voor klanten binnen bereik verbetert.
Deze functie is beschikbaar:
- in de Nebula en NebulaFlex toegangspunten;
- in firewalls met controllerfunctionaliteit.
Auto Healing
Zoals eerder gezegd, passen de contouren van de perimeter van de ruimte slecht in ronde diagrammen van toegangspunten.
Om dit probleem op te lossen, moet je eerst het optimale aantal toegangspunten gebruiken en ten tweede de onderlinge invloed verminderen. Maar als je simpelweg handmatig de zendkracht van de zenders verlaagt, kan deze rechtlijnige ingreep de verbinding verergeren. Dit zal vooral merkbaar zijn wanneer één of meerdere toegangspunten uitvallen.
Auto Healing stelt je in staat om snel de kracht aan te passen zonder inboeten op betrouwbaarheid en gegevensoverdrachtssnelheid.
Bij gebruik van deze functie controleert de controller de status en werking van de toegangspunten. Als één daarvan niet werkt, krijgen de naburige toegangspunten het signaal om de signaalsterkte te verhogen, zodat 'witte vlekken' worden opgevuld. Zodra het toegangspunt weer functioneert, krijgen de naburige toegangspunten de instructie om de signaalsterkte te verlagen, om de onderlinge storingen te verminderen.
Naadloze WiFi-roaming
Op het eerste gezicht is deze technologie moeilijk te beschouwen als een verbetering van de beveiliging; eerder het tegenovergestelde, aangezien het de overstap van een client (inclusief kwaadwillenden) tussen toegangspunten binnen één netwerk vergemakkelijkt. Maar als er twee of meer toegangspunten worden gebruikt, is het belangrijk om een soepele werking te garanderen zonder extra problemen. Bovendien, als een toegangspunt overbelast is, kan het slechter omgaan met beveiligingsfuncties zoals encryptie, wat leidt tot vertragingen bij gegevensuitwisseling en andere onaangename zaken. In dit opzicht biedt naadloze roaming een grote hulp om de belasting flexibel te verdelen en een Continue werking in beveiligde modus te waarborgen.
Instellen van drempelwaarden voor signaalsterkte voor het verbinden en loskoppelen van draadloze clients (Signal Threshold of Signal Strength Range)
Bij gebruik van een enkel toegangspunt heeft deze functie in principe geen waarde. Maar als er meerdere toegangspunten zijn die door een controller worden beheerd, kan je een mobiel klantendistributiesysteem over verschillende AP's organiseren. Het is belangrijk te vermelden dat vele routerlijnen van Zyxel de toegangspuntcontrollerfuncties bevatten: ATP, USG, USG FLEX, VPN, ZyWALL.
De genoemde apparaten hebben een functie om clients te ontkoppelen die verbonden zijn met een SSID met een slecht signaal. 'Slecht' betekent dat het signaal onder de drempel ligt die op de controller is ingesteld. Nadat de client is ontkoppeld, zal hij een proefverzoek sturen om een ander toegangspunt te vinden.
Bijvoorbeeld, als een client is verbonden met een toegangspunt met een signaal onder -65dBm en de ontkoppelingsdrempel van het station is -60dBm, dan ontkoppelt het toegangspunt de client met dat signaalniveau. De client start nu de herverbinding en verbindt zich met een ander toegangspunt met een signaal dat groter is dan of gelijk is aan -60dBm (de signaaldrempel van het station).
Dit speelt een belangrijke rol bij het gebruik van meerdere toegangspunten. Dit voorkomt dat een groot aantal clients zich op één toegangspunt verzamelt, terwijl andere toegangspunten ongebruikt blijven.
Bovendien kan de verbinding van clients met een zwak signaal, die waarschijnlijk achter de perimeter van de ruimte bevinden, zoals achter een muur in een naastgelegen kantoor, worden beperkt. Dit maakt deze functie ook een indirecte methode van beveiliging.
Overstappen op WiFi 6 als een van de manieren om het beveiligingsniveau te verhogen
We hebben eerder al gesproken over de voordelen van directe beveiligingsmaatregelen in het vorige artikel ‘Kenmerken van de beveiliging van draadloze en bekabelde netwerken. Deel 1 - Directe beveiligingsmaatregelen’.
WiFi 6-netwerken bieden hogere datasnelheden. Aan de ene kant stelt de nieuwe standaard groep de mogelijkheid om de snelheid te verhogen, aan de andere kant om meer toegangspunten op hetzelfde gebied te plaatsen. De nieuwe standaard maakt het mogelijk om minder vermogen te gebruiken voor snellere overdrachten.
Verhoging van de datasnelheden.
De overstap naar WiFi 6 maakt een verhoging van de overdrachtssnelheid tot 11Gb/s mogelijk (modulatiemethode 1024-QAM, kanalen van 160 MHz). Nieuwe apparaten die WiFi 6 ondersteunen, hebben daarbij een betere prestaties. Een van de belangrijkste problemen bij het implementeren van extra veiligheidsmaatregelen, zoals een VPN-kanaal voor elke gebruiker, is de snelheid achteruitgang. Met WiFi 6 wordt het gemakkelijker om extra beveiligingssystemen toe te passen.
BSS-kleuring
Eerder schreven we dat een gelijkmatiger dekking de doorgang van WiFi-signalen buiten het perimetergebied vermindert. Maar met de verdere groei van het aantal toegangspunten kan zelfs het gebruik van Auto Healing onvoldoende zijn, aangezien 'vreemd' verkeer van een nabijgelegen toegangspunt alsnog de ontvangzone binnenkomt.
Bij het gebruik van BSS Coloring laat het toegangspunt speciale markeringen (kleurt) op zijn datapunten achter. Dit zorgt ervoor dat de invloed van naburige zenderapparaten (toegangspunten) genegeerd kan worden.
Verbeterde MU-MIMO
De 802.11ax-standaard bevat ook belangrijke verbeteringen in de MU-MIMO-technologie (Multi-User - Multiple Input Multiple Output). MU-MIMO stelt een toegangspunt in staat om gelijktijdig gegevens uit te wisselen met meerdere apparaten. In de vorige standaard kon deze technologie echter slechts groepen van vier klanten op één frequentie ondersteunen. Dit vergemakkelijkte de verzending, maar niet de ontvangst. WiFi 6 gebruikt multi-user MIMO 8×8 voor zowel verzenden als ontvangen.
Note. De 802.11ax-standaard vergroot de grootte van de MU-MIMO-groepen in de inkomende stroom, wat zorgt voor efficiëntere WiFi-prestaties. Het multi-user uitzendsignaal MIMO is een nieuwe toevoeging aan de 802.11ax.
OFDMA (Orthogonale frequentiedivisie-multiple access)
Dit is een nieuwe methode voor toegang tot kanalen en beheer, ontwikkeld op basis van technologieën die al in de LTE-mobiele technologie zijn getest.
OFDMA maakt het mogelijk om meer dan één signaal tegelijkertijd over dezelfde lijn of kanaal te verzenden, door voor elke verzending een tijdsinterval en frequentiescheiding toe te wijzen. Hierdoor neemt de snelheid toe door een betere benutting van het kanaal, en verbetert ook de beveiliging.
Samenvatting
WiFi-netwerken worden jaar na jaar steeds veiliger. Het gebruik van moderne technologieën maakt het mogelijk om een acceptabel beveiligingsniveau te realiseren.
Directe beschermingsmethoden in de vorm van verkeersversleuteling hebben zich goed bewezen. We vergeten ook de bijkomende maatregelen niet: MAC-filtering, het verbergen van netwerknamen, en Rogue AP Detection (beheersing van Rogue AP's).
Maar er zijn ook indirecte maatregelen die de samenwerking tussen draadloze apparaten verbeteren en de snelheid van gegevensoverdracht verhogen.
Het gebruik van nieuwe technologieën vermindert het signaalverlies van punten, waardoor de dekking gelijkmatiger wordt, wat gunstig is voor de algehele werking van het draadloze netwerk, inclusief de veiligheid.
Gezond verstand suggereert dat alle middelen goed zijn om de veiligheid te verhogen: zowel directe als indirecte. Deze combinatie maakt het leven voor kwaadwillenden zo moeilijk mogelijk.
Nuttige links:
- Kenmerken van de beveiliging van draadloze en bedrade netwerken. Deel 1 - Directe beschermingsmaatregelen
Bron: habr.com
