

Het domeinnaamsysteem (DNS) is vergelijkbaar met een telefoonboek dat gebruiksvriendelijke namen zoals 'ussc.ru' omzet in IP-adressen. Aangezien de activiteit van DNS in bijna alle communicatiesessies voorkomt, ongeacht het protocol, is DNS-logging een waardevolle gegevensbron voor cyberbeveiligingsspecialisten. Het stelt hen in staat om anomalieën te detecteren of extra gegevens over het onderzochte systeem te verkrijgen.
In 2004 werd door Florian Weimer een loggingmethode voorgesteld, genaamd Passive DNS, die het mogelijk maakt om de geschiedenis van wijzigingen in DNS-gegevens te herstellen, met de mogelijkheid tot indexering en zoekfunctie. Dit kan toegang bieden tot de volgende gegevens:
- Domeinnaam
- IP-adres van de gevraagde domeinnaam
- Datum en tijd van het antwoord
- Type antwoord
- enzovoorts.
Gegevens voor Passive DNS worden verzameld van recursieve DNS-servers via ingebouwde modules of door het onderscheppen van antwoorden van DNS-servers die verantwoordelijk zijn voor de zone.
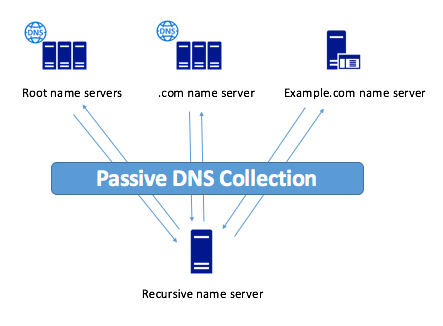
Figuur 1. Passive DNS (verkregen van de website )
Een kenmerk van Passive DNS is dat het niet nodig is om het IP-adres van de klant te registreren, wat de privacy van gebruikers beschermt.
Momenteel zijn er veel services die toegang bieden tot Passive DNS-gegevens:
Het bedrijf
Farsight Security
VirusTotal
Riskiq
SafeDNS
SecurityTrails
Cisco
Toegang
Op aanvraag
Geen registratie vereist
Vrije registratie
Op aanvraag
Geen registratie vereist
Op aanvraag
API
Aanwezig
Aanwezig
Aanwezig
Aanwezig
Aanwezig
Aanwezig
Beschikbaarheid van client
Aanwezig
Aanwezig
Aanwezig
Afwezig
Afwezig
Afwezig
Start van gegevensverzameling
2010
2013
2009
Toont alleen de laatste 3 maanden
2008
2006
Tabel 1. Diensten met toegang tot Passive DNS-gegevens
Toepassingsmogelijkheden van Passive DNS
Met Passive DNS kunnen verbanden worden gelegd tussen domeinnamen, NS-servers en IP-adressen. Dit maakt het mogelijk om kaarten van onderzochte systemen op te bouwen en de wijzigingen van dergelijke kaarten van de eerste ontdekking tot het huidige moment bij te houden.
Bovendien vergemakkelijkt Passive DNS het identificeren van anomalieën in de verkeersstroom. Bijvoorbeeld, het volgen van wijzigingen in NS-zones en records van type A en AAAA helpt bij het ontdekken van kwaadaardige websites die de fast flux-methode gebruiken om C&C te verbergen voor detectie en blokkering. Aangezien legitieme domeinnamen (behalve voor die welke voor load balancing worden gebruikt) hun IP-adressen niet vaak zullen wijzigen, en de meeste legitieme zones zelden hun NS-servers veranderen.
Passive DNS, in tegenstelling tot directe enumeratie van subdomeinen via woordenboeken, biedt de mogelijkheid om zelfs de meest exotische domeinnamen te vinden, zoals “222qmxacaiqaaaaazibq4aaidhmbqaaa0undefined7140c0.p.hoff.ru”. Dit kan ook soms test- (en kwetsbare) gebieden van een website, ontwikkelaarsmateriaal, enz. onthullen.
Linkonderzoek vanuit de e-mail met behulp van Passive DNS
Op dit moment is spam een van de belangrijkste manieren waarop een aanvaller op de computer van het slachtoffer infiltreert of vertrouwelijke informatie steelt. Laten we de link uit zo'n e-mail onderzoeken met behulp van Passive DNS om de effectiviteit van deze methode te beoordelen.
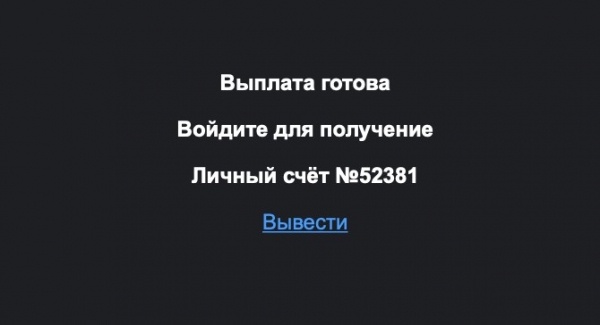
Figuur 2. Spam e-mail
De link uit deze e-mail leidde naar de site magnit-boss.rocks, die in staat was om automatisch bonussen te verzamelen en geld te verdienen:
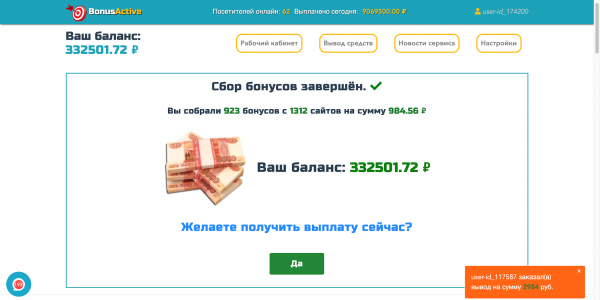
Figuur 3. Pagina gehost op het domein magnit-boss.rocks
Voor het onderzoek van deze website werd gebruikgemaakt van , die al 3 kant-en-klare klanten heeft op , en .
Als eerste willen we de volledige geschiedenis van deze domeinnaam weten; daarvoor gebruiken we het commando:
pt-client pdns —query magnit-boss.rocks
Dit commando geeft informatie over alle DNS-resoluties die aan deze domeinnaam zijn gekoppeld.
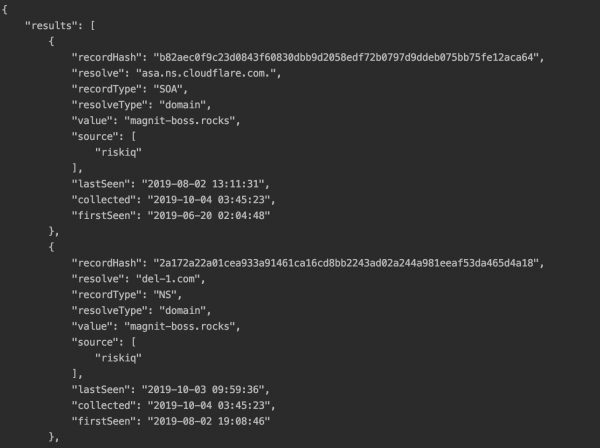
Figuur 4. Antwoord van API Riskiq
Laten we het antwoord van de API in een overzichtelijke vorm weergeven:
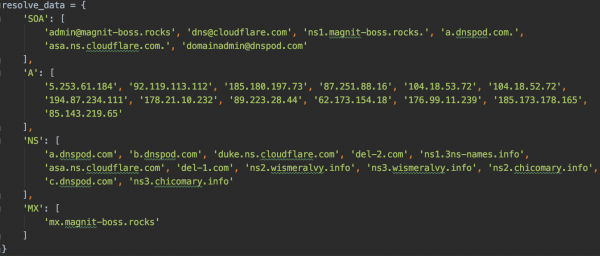
Figuur 5. Alle records uit het antwoord
Voor verder onderzoek zijn de IP-adressen genomen waarmee deze domeinnaam op het moment van ontvangst van de e-mail op 01.08.2019 werd opgelost. De betrokken IP-adressen zijn 92.119.113.112 en 85.143.219.65.
Met het commando:
pt-client pdns —query
kunnen alle domeinnamen worden verkregen die verband houden met deze IP-adressen.
Het IP-adres 92.119.113.112 heeft 42 unieke domeinnamen die naar dit IP-adres zijn opgelost, waaronder de volgende namen:
- magnit-boss.club
- igrovie-avtomaty.me
- pro-x-audit.xyz
- zep3-www.xyz
- en meer
Het IP-adres 85.143.219.65 heeft 44 unieke domeinnamen die naar dit IP-adres zijn opgelost, waaronder de volgende namen:
- cvv2.name (site voor de verkoop van creditcardgegevens)
- emaills.world
- www.mailru.space
- en meer
De verbanden met deze domeinnamen wijzen op phishing, maar we geloven toch in goede mensen, dus laten we proberen een bonus van 332.501,72 roebel te krijgen? Na het klikken op de knop “JA” vraagt de site ons om 300 roebel van onze kaart over te maken om het account te deblokkeren en stuurt ons naar de site as-torpay.info voor het invoeren van gegevens.
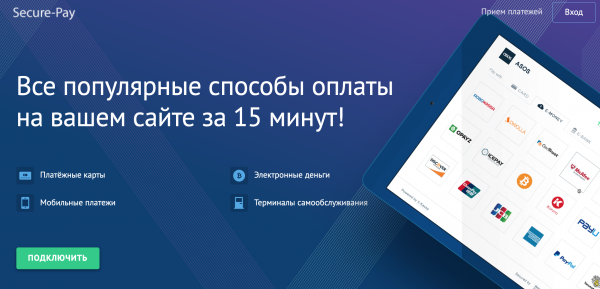
Figuur 6. Hoofdpagina van de site ac-pay2day.net
Het lijkt een legaal ogende site, er is een HTTPS-certificaat en de homepage biedt aan om dit betalingssysteem aan uw site te koppelen, maar helaas werken alle verbindingslinks niet. Deze domeinnaam lost alleen op naar 1 IP-adres — 190.115.19.74. Dit IP heeft op zijn beurt 1475 unieke domeinnamen die naar dit IP-adres zijn verwezen, waaronder namen zoals:
- ac-pay2day.net
- ac-payfit.com
- as-manypay.com
- fletkass.net
- as-magicpay.com
- en meer
Zoals we kunnen zien, laat Passive DNS ons toe om vrij snel en effectief gegevens over de bestudeerde bron te verzamelen en zelfs een soort vingerafdruk op te bouwen, die een compleet schema kan onthullen over de verduistering van persoonlijke gegevens, van de verwerving tot de waarschijnlijke verkoopplaats.
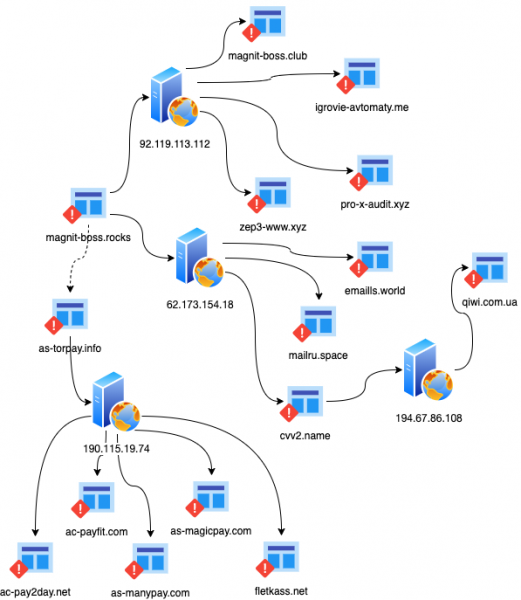
Figuur 7. Kaart van het onderzochte systeem
Niet alles is zo rooskleurig als we zouden willen. Bijvoorbeeld, dergelijke onderzoeken kunnen gemakkelijk worden tegengehouden door CloudFlare of soortgelijke diensten. De effectiviteit van de verzamelde database hangt sterk af van het aantal DNS-aanvragen dat door de module voor het verzamelen van Passive DNS-gegevens gaat. Desondanks is Passive DNS een bron van aanvullende informatie voor de onderzoeker.
Auteur: Specialist van het Oeralcentrum voor systeembeveiliging
Bron: habr.com
