

In dit artikel worden de problemen van het organiseren van netwerkinfrastructuur op traditionele wijze besproken, evenals de oplossingsmethoden voor dezelfde vragen met behulp van cloudtechnologieën.
Ter informatie. Nebula is een SaaS-cloudomgeving voor het op afstand ondersteunen van netwerkinfrastructuur. Alle apparaten die Nebula ondersteunen worden vanuit de cloud beheerd via een veilige verbinding. U kunt een grote gedistribueerde netwerkinfrastructuur vanuit één centraal punt beheren, zonder dat u extra moeite hoeft te doen om deze op te zetten.
Wat is de functie van weer een andere cloudservice?
Het belangrijkste probleem bij het werken met netwerkinfrastructuur is niet het ontwerpen van het netwerk en de aanschaf van apparatuur, en zelfs niet de installatie in de rack, maar alles wat daarna met dat netwerk moet gebeuren.
Een nieuw netwerk — oude zorgen
Bij het in gebruik nemen van een nieuw netwerkapparaat na de installatie en aansluiting van de apparatuur begint de initiële configuratie. Vanuit het perspectief van het 'hogere management' lijkt het heel eenvoudig: “We nemen de documentatie van het project en beginnen met configureren...” Dit klinkt fantastisch als alle netwerkelementen zich in één datacenter bevinden. Als ze echter verspreid zijn over filialen, begint de hoofdpijn bij het waarborgen van toegang op afstand. Zo'n vicieuze cirkel: om toegang op afstand via het netwerk te krijgen, moet de netwerkinfrastructuur worden geconfigureerd, en daarvoor is toegang via het netwerk nodig...
Het is nodig om verschillende schema's te bedenken om uit de eerder beschreven impasse te komen. Bijvoorbeeld, een laptop met internettoegang via een USB 4G-modem wordt via een patchkabel aangesloten op het te configureren netwerk. Op deze laptop wordt een VPN-client opgezet, en via deze client probeert de netwerkbeheerder van het hoofdkantoor toegang te krijgen tot het netwerk van het filiaal. Het schema is niet het meest transparante — zelfs als je de laptop met de vooraf geconfigureerde VPN naar de externe locatie brengt en vraagt om deze in te schakelen, is het verre van zeker dat alles de eerste keer werkt. Vooral als het gaat om een andere regio met een andere provider.
Het blijkt dat de meest betrouwbare manier is om aan de andere kant van de lijn een goede specialist te hebben, die zijn deel volgens het project kan configureren. Als zo iemand niet op de loonlijst van het filiaal staat, blijven er opties over: ofwel uitbesteding, ofwel een zakenreis.
We hebben ook een monitoringsysteem nodig. Dit moet worden geïnstalleerd, geconfigureerd en onderhouden (bijvoorbeeld door de schijfruimte regelmatig te controleren en backups te maken). Het systeem mag niets weten over onze apparaten totdat wij het informeren. Hiervoor moeten de instellingen voor al het apparatuur worden vastgelegd en moet er regelmatig op de actualiteit van de gegevens worden gelet.
Het is geweldig wanneer je een "one-man-band" in dienst hebt, die, naast de specifieke kennis van een netwerkadministrator, ook kan werken met Zabbix of een ander vergelijkbaar systeem. Anders moeten we nog een persoon in dienst nemen of het uitbesteden.
Note. De meest treurige fouten beginnen met de woorden: "Wat is er moeilijk aan het instellen van Zabbix (Nagios, OpenView etc.)? Ik kan het snel even doen en klaar!"
Van implementatie naar exploitatie
Laten we een concreet voorbeeld bekijken.
Er is een alarmerend bericht ontvangen dat er ergens een WiFi-toegangspunt niet reageert.
Waar bevindt het zich?
Natuurlijk heeft een goede netwerkadministrator zijn persoonlijke naslagwerk waarin alles is vastgelegd. De vragen beginnen wanneer deze informatie gedeeld moet worden. Bijvoorbeeld, er moet snel iemand gestuurd worden om ter plekke de situatie te bekijken, en daarvoor moet er iets als volgt worden doorgegeven: "Toegangspunt in het kantoorgebouw op de Bouwstraat 1, op de 3e verdieping, kamer N 301 naast de inkomdeur onder het plafond."
Stel dat we geluk hebben en het toegangspunt via PoE wordt gevoed, en de switch het mogelijk maakt om het op afstand opnieuw op te starten. We hoeven niet te gaan, maar hebben wel beveiligde toegang tot de switch nodig. We moeten port forwarding via PAT op de router instellen, de VLAN-configuratie voor externe verbindingen begrijpen, enzovoorts. Het is goed als alles van tevoren is ingesteld. Het werk is misschien niet moeilijk, maar het moet wel gedaan worden.
Dus, het toegangspunt is opnieuw opgestart. Heeft het niet geholpen?
Stel dat er iets mis is met de hardware. Nu zoeken we informatie over de garantie, het begin van de exploitatie en andere interessante details.
Over WiFi. Using a home version of WPA2-PSK with a single key for all devices is not recommended in a corporate environment. First, using one key for all is simply unsafe; second, when one employee leaves, you have to change that shared key and reconfigure all devices for all users. To avoid such inconveniences, there is WPA2-Enterprise with individual authentication for each user. However, this requires a RADIUS server — another infrastructure unit that must be monitored, backed up, and so on.
Note that at every stage, whether it's implementation or operation, we utilized auxiliary systems. This includes a laptop with an 'external' Internet connection, a monitoring system, a reference database for equipment, and RADIUS as an authentication system. Besides network devices, there are also third-party services to maintain.
In such cases, you might hear the advice: 'Just move it to the cloud and forget about it.' Surely there is a cloud Zabbix, possibly a cloud RADIUS somewhere, and even a cloud database to keep track of the devices. The problem is that these should be together, not separately. Questions about access organization, initial device configuration, security and much more still arise.
How does it look when using Nebula?
Of course, initially the 'cloud' knows nothing about our plans or the purchased equipment.
First, an organization profile is created. That is, the entire infrastructure: headquarters and branches are initially documented in the cloud. Credentials are specified, and accounts are created to delegate powers.
You can register the devices used in the cloud in two ways: the old-fashioned way — simply entering the serial number when filling out a web form, or scanning a QR code with a mobile phone. All that's needed for the second method is a smartphone with a camera and Internet access, even through a mobile provider.
Of course, the necessary infrastructure for storing information, both account-related and configuration, is provided by Zyxel Nebula.
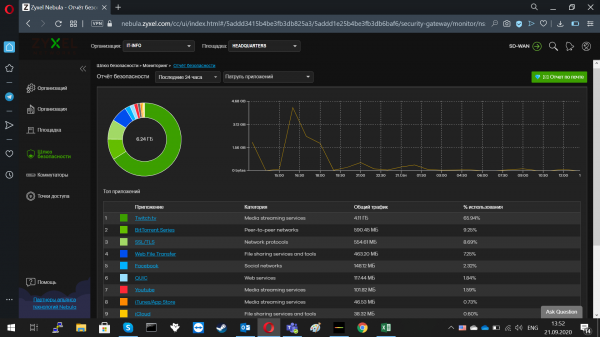
Figure 1. Security report of the Nebula Control Center.
En hoe zit het met de toegangsinstellingen? Het openen van poorten, het doorsturen van verkeer via een inkomende gateway, al hetgene wat beveiligingsbeheerders liefkozend "gaatjes boren" noemen? Gelukkig is dit allemaal niet nodig. Apparaten die onder Nebula draaien, maken een uitgaande verbinding. En de beheerder verbindt zich voor de configuratie niet met een afzonderlijk apparaat, maar met de cloud. Nebula fungeert als tussenpersoon tussen de twee verbindingen: met het apparaat en met de computer van de netwerkbeheerder. Dit betekent dat de fase waarin de inkomende beheerder moet worden ingeroepen, tot een minimum kan worden beperkt of zelfs helemaal kan worden overgeslagen. En geen extra "gaatjes" op de firewall.
Maar hoe zit het met de RADIUS-server? Er is toch een bepaalde centrale authenticatie nodig!
En ook deze functie wordt overgenomen door Nebula. De authenticatie van de accounts voor toegang tot de apparatuur gaat via een veilige database. Dit vereenvoudigt het delegeren of intrekken van beheersrechten aanzienlijk. Moet je rechten doorgeven - we maken een gebruiker aan, wijzen een rol toe. Moet je rechten intrekken - we voeren de omgekeerde acties uit.
Bijzonder vermelding verdient WPA2-Enterprise, waarvoor een aparte authenticatieservice nodig is. Zyxel Nebula heeft een eigen alternatief - DPPSK, dat WPA2-PSK met een individuele sleutel voor elke gebruiker mogelijk maakt.
"Onhandige" vragen
Hieronder proberen we antwoorden te geven op de meest uitdagende vragen die vaak worden gesteld bij het betreden van de cloudservice.
Is dit echt veilig?
Bij elke delegatie van controle en beheer spelen twee factoren een belangrijke rol om veiligheid te waarborgen: anonimisatie en encryptie.
Het gebruik van encryptie om verkeer te beschermen tegen ongewenste blikken is voor lezers meer of minder bekend.
Anonimisering verbergt voor het personeel van de cloudprovider de informatie over de eigenaar en de bron. Persoonlijke informatie wordt verwijderd, en de records krijgen een "anoniem" identificatienummer. Noch de ontwikkelaar van de cloudsoftware, noch de beheerder die de cloudsystemen beheert, kan de eigenaar van de verzoeken kennen. "Waar komt dit vandaan? Wie kan het interesseren?", - zulke vragen blijven onbeantwoord. Het gebrek aan gegevens over de eigenaar en bron maakt insiderinfo een zinloze verspilling van tijd.
In vergelijking met de traditionele praktijk van outsourcing of het inhuren van een tijdelijke administrator, is het duidelijk dat cloudtechnologieën veiliger zijn. Een tijdelijke IT-specialist weet genoeg over de organisatie die hij of zij ondersteunt en kan, al dan niet opzettelijk, aanzienlijke schade toebrengen op het gebied van beveiliging. Daarnaast moet de kwestie van ontslag of beëindiging van het contract worden opgelost. Soms, naast het blokkeren of verwijderen van een account, leidt dit tot een wereldwijde wijziging van wachtwoorden voor toegang tot diensten, evenals een audit van alle middelen op vergeten toegangspunten en mogelijke 'achterdeurtjes'.
Is Nebula duurder of goedkoper dan een tijdelijke administrator?
Alles komt tot uiting in de vergelijking. De basisfunctionaliteiten van Nebula zijn gratis beschikbaar. Wat kan nog goedkoper zijn?
Natuurlijk is het niet mogelijk om volledig zonder netwerkadministrator of een vervanger te opereren. De kwestie is het aantal mensen, hun specialisatie en de verdeling over locaties.
Wat betreft de betaalde uitgebreide dienst, het direct stellen van de vraag: duurder of goedkoper – die aanpak is altijd onnauwkeurig en eenzijdig. Het is beter om verschillende factoren te vergelijken, van het geld voor de betaling van specifieke specialisten tot de kosten voor hun samenwerking met een externe organisatie of particuliere persoon: kwaliteitscontrole, documentatie opstellen, niveau van veiligheid handhaven, enzovoort.
Als we het hebben over de vraag of het voordelig is om een betaald pakket diensten (Pro-Pack) aan te schaffen, is een ruwe antwoord als volgt: als de organisatie klein is, kan de basisversie voldoende zijn, als de organisatie groeit, is het zinnig om aan Pro-Pack te denken. De verschillen tussen de versies van Zyxel Nebula kunnen in Tabel 1 worden bekeken.
Tabel 1. Verschillen tussen de functies van de basisversie en de Pro-Pack versie van Nebula.
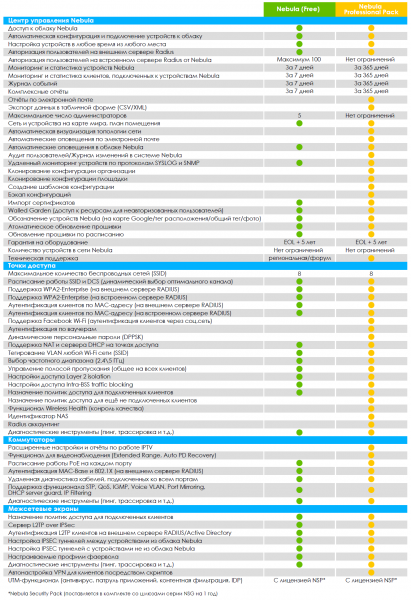
Dit omvat uitgebreide rapportage, gebruikersaudit, configuratiekloning en nog veel meer.
En hoe zit het met de beveiliging van het verkeer?
Nebula gebruikt het protocol om de veiligheid van het werken met netwerkapparatuur te waarborgen.
NETCONF kan boven verschillende transportprotocollen werken:
- ();
- ();
- ();
- ().
Als we NETCONF vergelijken met andere methoden, zoals beheer via SNMP – moet worden opgemerkt dat NETCONF ondersteunt uitgaande TCP-verbindingen om de NAT-barrière te doorbreken en wordt als betrouwbaarder beschouwd.
Hoe zit het met de hardwareondersteuning?
Het is vanzelfsprekend dat je de serverruimte niet moet omtoveren tot een dierentuin met exemplaren van zeldzame en bedreigde hardware. Het is uiterst wenselijk dat de hardware, die door het beheertechnologie wordt verenigd, alle richtingen dekt: van de centrale switch tot de toegangspunten. Ingenieurs van Zyxel hebben voor deze mogelijkheid gezorgd. Onder beheer van Nebula werkt een breed scala aan apparaten:
- centrale 10G-switches;
- toegangs switches;
- switches met PoE;
- toegangspunten;
- netwerk gateways.
Door gebruik te maken van een breed scala aan ondersteunde apparaten, kunnen netwerken worden opgebouwd voor verschillende soorten taken. Dit is vooral relevant voor bedrijven die niet omhoog maar zijwaarts groeien, voortdurend nieuwe locaties voor hun bedrijfsvoering verkennend.
Continue ontwikkeling
Netwerkapparatuur met een traditionele beheermethode heeft slechts één pad voor verbetering: het wijzigen van het apparaat zelf, of het nu gaat om nieuwe firmware of aanvullende modules. In het geval van Zyxel Nebula is er een extra pad voor verbeteringen — via de verbetering van de cloudinfrastructuur. Bijvoorbeeld, na de update van het Nebula Control Center (NCC) naar versie 10.1 (21 september 2020) hebben gebruikers toegang tot nieuwe mogelijkheden, hier zijn enkele ervan:
- de eigenaar van de organisatie kan nu alle eigendomsrechten overdragen aan een andere administrator binnen dezelfde organisatie;
- een nieuwe rol genaamd 'Vertegenwoordiger van de eigenaar', die dezelfde rechten heeft als de eigenaar van de organisatie;
- een nieuwe functie voor firmware-updates op organisatieniveau (Pro-Pack functie);
- twee nieuwe opties zijn toegevoegd aan de topologie: het opnieuw opstarten van het apparaat en het in- en uitschakelen van de voeding van de PoE-poort (Pro-Pack functie);
- ondersteuning voor nieuwe modellen toegangspunten: WAC500, WAC500H, WAC5302D-Sv2 en NWA1123ACv3;
- ondersteuning voor authenticatie via vouchers met QR-code afdrukken (Pro-Pack functie).
Nuttige links
Bron: habr.com
