

In de ogen van onervaren mensen lijkt het werk van een beveiligingsbeheerder op een spannend duel tussen een anti-hacker en boosaardige hackers die constant de bedrijfsnetwerken binnendringen. Onze held weerstaat met behendige en snelle commando-invoeren in real-time de gedurfde aanvallen en komt uiteindelijk als een schitterende winnaar tevoorschijn.
Een echte koninklijke musketier met een toetsenbord in plaats van een zwaard en een musket.
In werkelijkheid ziet alles er echter alledaags, eenvoudig en zelfs, zou je kunnen zeggen, saai uit.
Een van de belangrijkste analysemethoden blijft nog steeds het lezen van logboeken. Zorgvuldig onderzoek naar:
- wie van waar naar waar probeerde in te loggen, op welke bron toegang probeerde te krijgen, hoe hij zijn rechten op toegang tot de bron bewees;
- wat voor storingen, fouten en gewoon verdachte overeenkomsten er waren;
- wie en hoe het systeem op de proef stelde, poortscans uitvoerde, wachtwoorden kraakte;
- enzovoort en zo verder…
Nou, waar is hier de romantiek? God zij dank dat we 'niet in slaap achter het stuur vallen'.
Om ervoor te zorgen dat onze specialisten de liefde voor het vak niet volledig verliezen, worden er hulpmiddelen uitgevonden die het leven vergemakkelijken. Dit zijn allerlei analyzers (log parsers), monitoring systemen met waarschuwingen voor kritieke gebeurtenissen en nog veel meer.
Echter, als je een goed instrument neemt en het handmatig aan elk apparaat, zoals een internetgateway, probeert te koppelen - dan is dat niet zo eenvoudig, niet zo handig, en bovendien heb je aanvullende kennis nodig uit volstrekt verschillende gebieden. Bijvoorbeeld, waar de software voor deze monitoring te plaatsen? Op een fysieke server, een virtuele machine, een speciaal apparaat? In welke vorm de gegevens op te slaan? Als er een database wordt gebruikt, welke dan? Hoe back-ups uit te voeren en is het nodig? Hoe beheer je het? Welke interface te gebruiken? Hoe bescherm je het systeem? Welke versleutelingsmethode te gebruiken - en nog veel meer.
Het is veel eenvoudiger wanneer er een enkele mechanisme is die alle bovengenoemde vragen oplost en de beheerder een strikte werkomgeving biedt die speciaal voor hem is.
Volgens de traditie wordt de term 'cloud' gebruikt voor alles wat niet op deze host staat. De cloudservice Zyxel CNM SecuReporter lost niet alleen veel problemen op, maar biedt ook handige tools.
Wat is Zyxel CNM SecuReporter?
Het is een intelligente analysetervice met functies voor gegevensverzameling, statistische analyse (correlatie) en rapportage voor Zyxel-apparatuur uit de ZyWALL-lijn. Het biedt de netwerkbeheerder een gecentraliseerd overzicht van verschillende activiteiten binnen het netwerk.
Bijvoorbeeld, aanvallers kunnen proberen toegang te krijgen tot het beveiligingssysteem door gebruik te maken van aanvalsmethoden zoals stealthy, targeted en persistent. SecuReporter detecteert verdacht gedrag, wat de administrator in staat stelt noodzakelijke beveiligingsmaatregelen te nemen door ZyWALL aan te passen.
Natuurlijk is het waarborgen van veiligheid onmogelijk zonder voortdurende data-analyse met realtime waarschuwingen. Je kunt zoveel mooie grafieken maken als je wilt, maar als de administrator niet op de hoogte is van wat er gaande is... Nee, dat kan zeker niet met SecuReporter!
Enkele vragen over het gebruik van SecuReporter
Analytics
Eigen analyse van gebeurtenissen is de kern van het opbouwen van informatiebeveiliging. Door evenementen te analyseren, kan de beveiligingsspecialist een aanval voorkomen of op het juiste moment stoppen en gedetailleerde informatie verkrijgen voor reconstructie met het oog op bewijsverzameling.
Wat biedt de 'cloudarchitectuur'?
Deze service is gebouwd volgens het Software as a Service (SaaS) model, wat het mogelijk maakt om de schaalbaarheid te vereenvoudigen met de kracht van externe servers, verspreide opslagsystemen, enzovoort. Het toepassen van het cloudmodel stelt ons in staat om ons te abstraheren van hardware- en softwarekwesties en alle inspanningen te richten op de ontwikkeling en verbetering van de beveiligingsservice.
Voor de gebruiker betekent dit een aanzienlijke besparing op de kosten van de aanschaf van apparatuur voor opslag, analyse en toegang, en er is geen behoefte om zich bezig te houden met onderhoudsvragen zoals back-ups, updates, preventief onderhoud en dergelijke. Het enige wat je nodig hebt is een apparaat dat werkt met SecuReporter en een bijbehorende licentie.
BELANGRIJK! Dankzij de cloudarchitectuur kunnen beveiligingsbeheerders proactief de netwerkomgeving op elk moment en vanuit elke locatie volgen. Dit lost ook problemen op die zich voordoen tijdens vakanties, ziekteverlof, enzovoort. Toegang tot apparatuur, zoals de diefstal van een laptop die werd gebruikt voor toegang tot de webinterface van SecuReporter, zal ook niets opleveren, op voorwaarde dat de eigenaar zich aan de beveiligingsregels heeft gehouden en geen wachtwoorden lokaal heeft opgeslagen, enzovoort.
De cloud managementoptie is goed geschikt voor zowel mono-bedrijven die zich in één stad bevinden als voor organisaties met vestigingen. Deze onafhankelijkheid van locatie is nodig in verschillende sectoren, bijvoorbeeld voor serviceproviders of softwareontwikkelaars wiens business verspreid is over verschillende steden.
We praten veel over analysemogelijkheden, maar wat wordt daaronder verstaan?
Dit zijn verschillende analysetools, zoals samenvattingen van de frequentie van gebeurtenissen, lijsten van de top 100 belangrijkste (echte en vermoedelijke) slachtoffers van een bepaalde gebeurtenis, logboeken met specifieke doelwitten voor aanvallen, enzovoort. Alles wat helpt de beheerder verborgen trends te identificeren en verdacht gedrag van gebruikers of diensten te berekenen.
En hoe zit het met rapportage?
In SecuReporter is het mogelijk om rapportvormen in te stellen en vervolgens resultaten in PDF-formaat te ontvangen. Natuurlijk kan men, indien gewenst, een eigen logo, rapporttitel, referenties of aanbevelingen in het rapport opnemen. Er is de mogelijkheid om rapporten te genereren bij aanvraag of volgens schema, bijvoorbeeld eenmaal per dag, week of maand.
Het is mogelijk om waarschuwingen in te stellen rekening houdend met de specifieke verkeer binnen de netwerkstructuur.
Kan het risico van insiders of gewoon slordige personen worden verminderd?
De speciale tool User Partially Quotient stelt de beheerder in staat om snel risicovolle gebruikers te identificeren, zonder veel extra inspanning en met inachtneming van afhankelijkheden tussen verschillende netwerklogs of gebeurtenissen.
Dit betekent dat er een diepgaande analyse plaatsvindt van alle gebeurtenissen en verkeer die verband houden met gebruikers die zich verdacht hebben gedragen.
Welke andere kenmerken zijn typerend voor SecuReporter?
Eenvoudige instelling voor eindgebruikers (beveiligingsbeheerders).
De activatie van SecuReporter in de cloud gebeurt via een eenvoudige configuratieprocedure. Na deze stap krijgen beheerders onmiddellijk toegang tot alle gegevens, analysemiddelen en rapportages.
Multi-Tenants op één cloudplatform — je kunt je eigen analyses instellen voor elke klant. Bovendien kan het systeem voor controle eenvoudig worden aangepast met een groeiend klantenbestand, dankzij de cloudarchitectuur, zonder in te boeten op effectiviteit.
Wetgeving inzake gegevensbescherming
BELANGRIJK! Zyxel hecht veel waarde aan internationale en lokale wetgeving en andere voorschriften inzake de bescherming van persoonlijke gegevens, inclusief de GDPR en de principes van privacy van de OESO. Ondersteunt de federale wet "Over persoonlijke gegevens" van 27.07.2006 № 152-ФЗ.
Om te voldoen aan de eisen zijn er drie opties voor gegevensbescherming ingebouwd in SecuReporter:
- niet-geanonimiseerde gegevens — persoonlijke gegevens worden volledig geïdentificeerd in Analyzer, Report en gedownloade Archive Logs;
- gedeeltelijk geanonimiseerde gegevens — persoonlijke gegevens worden vervangen door kunstmatige identificatoren in de Archive Logs;
- volledig geanonimiseerde gegevens — persoonlijke gegevens worden volledig geanonimiseerd in Analyzer, Report en gedownloade Archive Logs.
Hoe gebruik te maken van SecuReporter op het apparaat?
Laten we het voorbeeld van het apparaat ZyWall (in dit geval hebben we ZyWall 1100) bekijken. Ga naar de instellingen (tabblad rechts met het pictogram van twee tandwielen). Vervolgens vouw je het gedeelte Cloud CNM uit en kies je de subsectie SecuReporter.
Om de service te kunnen gebruiken, moet het element Enable SecuReporter worden geactiveerd. Bovendien is het raadzaam om de optie Include Traffic Log in te schakelen voor het verzamelen en analyseren van verkeerslogs.
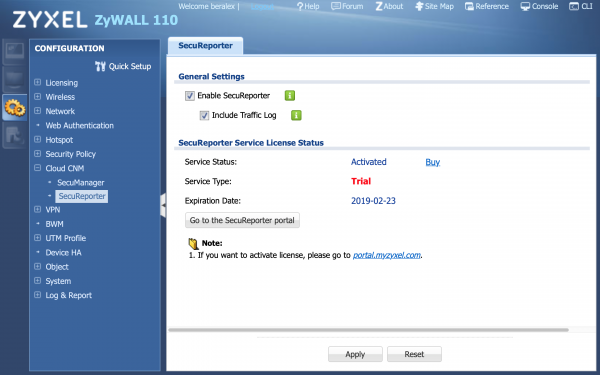
Figuur 1. Activatie van SecuReporter.
De volgende stap is het inschakelen van de statistiekverzameling. Dit gebeurt in het gedeelte Monitoring (tabblad rechts met het pictogram van een monitor).
Vervolgens ga je naar het gedeelte UTM Statistics, subsectie App Patrol. Hier moet je de optie Collect Statistics activeren.
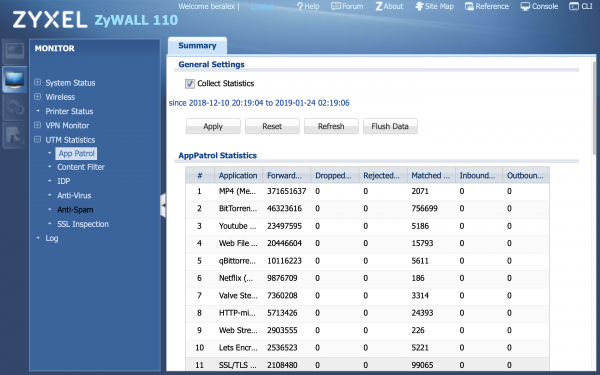
Figuur 2. Activatie van de statistiekverzameling.
Dat is alles, je kunt je nu verbinden met de webinterface van SecuReporter en de cloudservice inschakelen.
BELANGRIJK! Voor SecuReporter is er uitstekende documentatie in PDF-formaat. Je kunt het downloaden via .
Beschrijving van de webinterface van SecuReporter
Een gedetailleerde beschrijving van alle functies die SecuReporter biedt aan de beveiligingsbeheerder kan hier niet worden gegeven — er zijn er genoeg voor één artikel.
Laten we ons beperken tot een beknopte beschrijving van de diensten die de beheerder ziet en waarmee hij constant werkt. Dus, maak kennis met de samenstelling van de webconsole SecuReporter.
Kaart
In dit gedeelte wordt het geregistreerde apparatuur weergegeven met de vermelding van de stad, de naam van het apparaat en het IP-adres. Er wordt informatie weergegeven over of het apparaat is ingeschakeld en wat de status van de waarschuwingen is. Op de Threat Map kan men de bron van de pakketten die door aanvallers worden gebruikt en de frequentie van aanvallen zien.
Dashboard
Een kort overzicht van de belangrijkste acties en een samengevatte analytische beoordeling voor de opgegeven periode. U kunt een periode van 7 dagen tot slechts 1 uur opgeven.
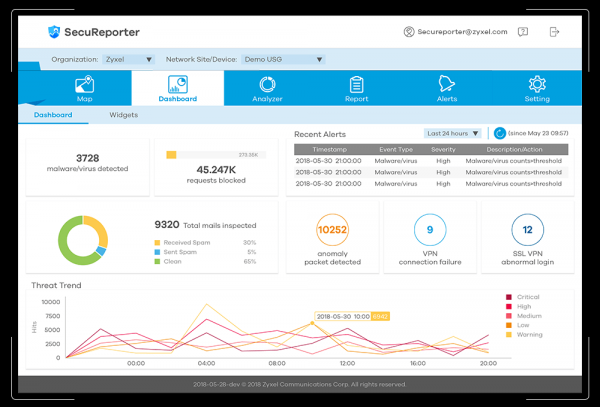
Figuur 3. Voorbeeld van de weergave van het Dashboard-gedeelte.
Analyzer
De naam zegt het zelf. Dit is de console van de gelijknamige tool, die verdachte verkeer gedurende de geselecteerde periode diagnoseert, trends in bedreigingen identificeert en informatie over verdachte pakketten verzamelt. De Analyzer kan de meest voorkomende kwaadaardige code volgen en aanvullende informatie over beveiligingsproblemen bieden.
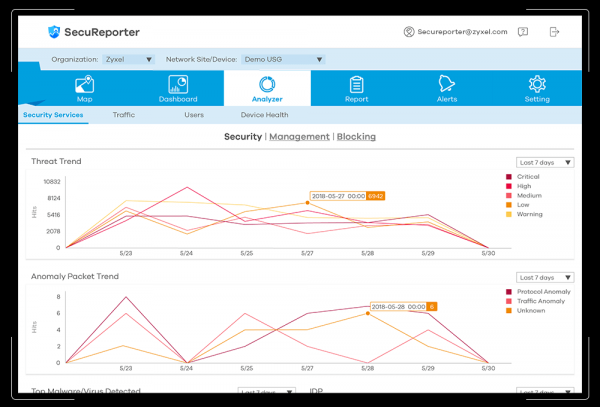
Figuur 4. Voorbeeld van de weergave van de Analyzer-sectie.
Rapport
In dit gedeelte heeft de gebruiker toegang tot aanpasbare rapporten met een grafische interface. Vereiste informatie kan onmiddellijk worden verzameld en gepresenteerd of volgens een opgesteld schema worden gegenereerd.
Waarschuwingen
Hier wordt het waarschuwingssysteem ingesteld. Drempelwaarden en verschillende niveaus van belangrijkheid kunnen worden ingesteld, wat het proces van het identificeren van anomalieën en potentiële aanvallen vereenvoudigt.
Instellingen
Nou, eigenlijk zijn instellingen gewoon instellingen.
Bovendien moet worden vermeld dat SecuReporter verschillende beschermingsbeleid kan ondersteunen bij de verwerking van persoonlijke gegevens.
Conclusie
Lokale methoden voor het analyseren van statistieken gerelateerd aan beveiliging hebben zich in principe goed bewezen.
Echter, het bereik en de ernst van de bedreigingen nemen elke dag toe. Het beschermingsniveau dat voorheen voor iedereen acceptabel was, wordt na een tijdje al te zwak.
Naast de genoemde problemen vereist het gebruik van lokale middelen de nodige inspanningen om operationeel te blijven (onderhoud van apparatuur, back-ups, enzovoort). Er is ook het probleem van de fysieke locatie — het is niet altijd mogelijk om een beveiligingsbeheerder 24 uur per dag, 7 dagen per week in het kantoor te hebben. Daarom moet er op de een of andere manier veilige externe toegang tot het lokale systeem worden georganiseerd en moet dit intern worden onderhouden.
Het gebruik van cloudservices maakt het mogelijk om van dergelijke problemen af te komen en je te concentreren op het handhaven van het juiste veiligheidsniveau en bescherming tegen inbraken, evenals het naleven van regels door gebruikers.
SecuReporter is precies een voorbeeld van een succesvolle implementatie van zo'n dienst.
Actie
Vanaf vandaag is er voor kopers van firewalls die Secureporter ondersteunen een gezamenlijke actie van Zyxel en onze Gouden Partner, het bedrijf X-Com:
Nuttige links
[1] .
[2] op de officiële website van Zyxel.
[3] .
Bron: habr.com
