

Er is een vrij interessant document , dat informatiebeveiliging bekijkt vanuit het perspectief van het Pareto-principe (80/20). Dit principe stelt dat 20% van de beveiligingsmaatregelen 80% van de resultaten zorgen op het gebied van de bescherming van een bedrijf. Na het doornemen van dit document ontdekken veel “beveiligingsprofessionals” dat ze bij het kiezen van beveiligingsmaatregelen niet beginnen met de meest effectieve maatregelen. Het document onderscheidt 5 belangrijke beschermingsmaatregelen die de grootste impact op informatiebeveiliging hebben:
- Inventarisatie van alle apparaten in het netwerk. Het is moeilijk om een netwerk te beveiligen als je niet weet wat erin zit.
- Inventarisatie van alle software. Software met kwetsbaarheden wordt vaak het toegangspunt voor hackers.
- Secure Configuration — of het verplichte gebruik van ingebouwde beveiligingsfuncties in software of apparaten. In twee woorden: wijzig standaardwachtwoorden en beperk de toegang.
- Zoeken naar en verhelpen van kwetsbaarheden. De meeste aanvallen beginnen juist met een bekende kwetsbaarheid.
- Beheer van privileged access. Jouw gebruikers moeten alleen de echt noodzakelijke rechten hebben en alleen echt noodzakelijke acties ondernemen.
In dit artikel bekijken we vooral de 5e maatregel aan de hand van het gebruik van . Meer bepaald zullen wij de typische gevallen en problemen bespreken die kunnen worden ontdekt na implementatie of tijdens een gratis test van Fudo PAM.
Fudo PAM
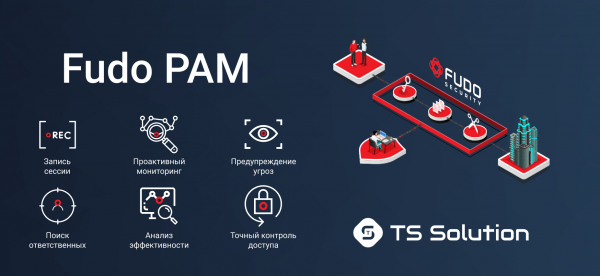
Een paar woorden over de oplossing. Fudo PAM is een relatief nieuwe oplossing voor het beheren van privileged access. Enkele sleutelkenmerken zijn:
- Sessie-opname. Live bekijken van sessies. Verbinden met sessies. Creëren van bewijsvoering voor rechtszaken.
- Proactieve monitoring. Flexibele beleidsmaatregelen. Zoekpatroon. Automatisering van acties.
- Waarschuwen van bedreigingen. Onrechtmatig gebruik van accounts. Evaluatie van het dreigingsniveau. Detectie van anomalieën.
- Zoeken naar verantwoordelijken. In het geval dat meerdere gebruikers één account gebruiken om in te loggen.
- Effectiviteitsanalyse. Van individuele gebruikers, afdelingen of hele organisaties.
- Nauwkeurige toegangscontrole. Beperking van verkeer en toegang voor gebruikers in specifieke tijdsintervallen.
En het grootste voordeel is dat het letterlijk binnen een paar uur kan worden opgezet, waarna het systeem klaar is voor gebruik.
Voor degenen die geïnteresseerd zijn in het product, vindt er een webinar plaats met een gedetailleerde presentatie en demonstratie van de functionaliteit. Laten we nu overgaan tot de echte problemen die we tegenkomen in de pilotprojecten voor het beheren van privileged access.
1. Netwerkbeheerders krijgen regelmatig toegang tot verboden bronnen.
Verrassend genoeg zijn de eerste incidenten die we ontdekken, overtredingen van de administrateurs zelf. Meestal betreft het ongeoorloofde wijzigingen in toegangsrechten op netwerkapparatuur. Bijvoorbeeld om toegang te verlenen tot een verboden site of een verboden applicatie. Het is vermeldenswaard dat dergelijke wijzigingen jarenlang in de configuratie van de apparatuur kunnen blijven staan.
2. Meerdere beheerders gebruiken één account.
Een ander veelvoorkomend probleem met betrekking tot beheerders. Het "delen" van één account tussen collega's is een veelvoorkomende praktijk. Het is handig, maar daarna is het behoorlijk moeilijk te begrijpen wie verantwoordelijk is voor welke actie.
3. Thuiswerkende medewerkers werken minder dan 2 uur per dag.
In veel bedrijven zijn er thuiswerkende medewerkers of partners die toegang nodig hebben tot interne bronnen (meestal een externe desktop). Fudo PAM maakt het mogelijk om de werkelijke activiteit tijdens dergelijke sessies te monitoren. Vaak blijkt dat thuiswerkende medewerkers veel minder werken dan ze aangeven.
4. Er wordt hetzelfde wachtwoord voor meerdere systemen gebruikt.
Dit is een vrij serieus probleem. Meerdere wachtwoorden onthouden is altijd moeilijk, daarom gebruiken gebruikers vaak één enkel wachtwoord voor alle systemen. Als dit wachtwoord "lekt", kan een potentiële indringer toegang krijgen tot vrijwel de hele IT-infrastructuur.
5. Gebruikers hebben meer rechten dan bedoeld.
Vaak wordt ontdekt dat gebruikers die ogenschijnlijk beperkte rechten hebben, in werkelijkheid meer privileges bezitten dan toegestaan. Ze kunnen bijvoorbeeld een gecontroleerd apparaat opnieuw opstarten. Dit is meestal ofwel een fout van degene die de rechten heeft verleend, of gewoon tekortkomingen in het ingebouwde rechtenbeheer.
Webinar
Als je geïnteresseerd bent in het onderwerp PAM, nodigen we je uit voor , die op 21 november zal plaatsvinden.
Dit is niet onze laatste webinar dit jaar, we hebben nog meer gepland, dus houd onze updates in de gaten (, , , )!
Bron: habr.com
