

In de wereld van het internet, net als in het normale leven, betekent een open deur niet altijd dat alles wat erachter ligt kan worden meegenomen, en een gesloten deur garandeert niet altijd rust.
Ons verhaal van vandaag gaat over enkele grote datalekken en financiële diefstallen in de geschiedenis van het wereldwijde internet.
Het tragische verhaal van een jong talent
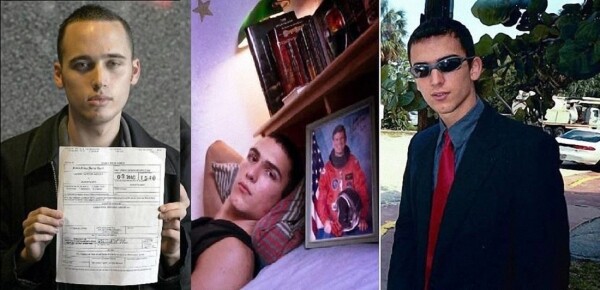
De naam van het wonderkind Jonathan Joseph James is verbonden met een van de donkerste hoofdstukken in de geschiedenis van hacking. De vijftienjarige jongeman hackte de netwerken van zijn eigen school, telecombedrijf Bell South, omzeilde de beveiliging van NASA-servers en stal talloze waardevolle gegevens, waaronder de broncodes van het ISS. Tevens was James betrokken bij het inbreken op de servers van het Ministerie van Defensie van zijn land.
De jongen zelf heeft herhaaldelijk verklaard dat hij de overheid niet vertrouwde en dat gebruikers zelf verantwoordelijk waren voor de kwetsbaarheden van hun computers. James had bijvoorbeeld gezegd dat het negeren van software-updates een directe weg was om ooit gehackt te worden. Verouderde programma's waren volgens hem al zeker gehackt. Hij had een zekere minachting voor de ontwikkelingen van grote ministeries en bedrijven, en vond dezeoverschat.
De schade veroorzaakt door de aanvallen van Jonathan werd geschat op miljoenen dollars, en zijn verhaal eindigde tragisch: in 2008, op 24-jarige leeftijd, heeft de hacker suïcide gepleegd.
Veel mensen verbanden hem met de massale hackersaanvallen van 2007, in het bijzonder de diefstal van creditcardinformatie van miljoenen klanten van de winkelketen TJX, maar James ontkende dit. Vanwege die gebeurtenissen en het droevige einde beschouwen velen het als mogelijk dat de hacker eigenlijk was vermoord.
De ineenstorting van de cryptocurrency-beurs
Onlangs heeft de snelle stijging van de waarde van Bitcoin de internetgebruikers in beroering gebracht.
Misschien een beetje laat, maar het is de moeite waard om de geschiedenis van de failliete beurs Mount Gox te herinneren, die in de gevolgen van verschillende hackersaanvallen failliet ging. In augustus 2013 werd geschat dat ongeveer 47% van alle transacties in het Bitcoin-netwerk via dit platform verliep, en het dollarvolume van de handel overschreed 80 procent van de wereldwijde cryptocurrency-handel. In januari 2014 stond de service op de derde plaats naar handelsvolume op de markt, wat zijn betekenis in de crypto-handel op dat moment aantoont.
Het probleem was niet alleen het hacken; Mount Gox had geen versiebeheer, wat het moeilijk maakte om kwetsbaarheden in de code te traceren, en ook geen boekhoudsysteem om financiële transacties bij te houden. Dit is een klassiek voorbeeld van een "open deur". De aanval op de kwetsbaarheid die in 2014 was ontdekt, was slechts een kwestie van tijd. Het resultaat van de acties van de hackers, die ongeveer 3 jaar aanhielden, was dat de beurs meer dan een half miljard dollar verloor.
De enorme financiële en reputatieschade verwoestte Mount Gox volledig, en de daaropvolgende transacties verlaagden de waarde van bitcoin. Uiteindelijk raakten door de acties van de hackers een groot aantal mensen hun spaargeld kwijt dat in de virtuele valuta was opgeslagen. Zoals later werd verklaard door Mark Karpeles (CEO van Mt.Gox) tijdens de rechtszaak in Tokio: "Technische problemen met het platform gaven hackers ongeoorloofde toegang tot de fondsen van onze klanten."
De identiteit van alle criminelen werd niet vastgesteld, maar in 2018 werd Alexander Vinnik gearresteerd. Hij werd beschuldigd van het witwassen van geld dat op criminele wijze was verkregen, ter waarde van "tussen de vier en negen miljard dollar". Dit zijn de bedragen (afhankelijk van de huidige beurskoers) die de 630.000 bitcoins vertegenwoordigen die verloren zijn gegaan als gevolg van de ineenstorting van Mt.Gox.
De hack van Adobe Systems
In 2013 vond de grootste hack van gebruikersdata plaats.
De ontwikkelaar Adobe Systems meldde dat criminelen de broncode van de software en gegevens van bijna 150 miljoen mensen hadden gestolen.
De delicatessen van de situatie werden veroorzaakt door het bedrijf zelf; de eerste tekenen van schade binnen het systeem werden al twee weken voor de hack ontdekt, maar de specialisten van Adobe achtten deze niet gerelateerd aan hackers. Later publiceerde het bedrijf verzachtende cijfers over de verliezen, verwijzend naar het gebrek aan harde bewijzen. Uiteindelijk stalen hackers gegevens van bijna 3 miljoen creditcards van gebruikers uit 150 miljoen accounts, waarbij de diefstal van de code specifieke zorgen opriep, omdat de criminelen met de originele bestanden gemakkelijk dure software konden reproduceren.
Het liep met een sisser af; om onbekende redenen maakten de hackers geen gebruik van de verkregen informatie. In deze zaak zijn er veel onduidelijkheden en onbeantwoorde vragen, met gegevens die tientallen keren verschillen, afhankelijk van het tijdstip en de bron van informatie.
Adobe kreeg publieke veroordeling en moest extra beveiligingskosten betalen; anders zouden de verliezen voor het bedrijf en de gebruikers enorm zijn geweest als criminelen de verkregen gegevens hadden gebruikt.
Morele hackers
Het Impact Team heeft de websites van Avid Life Media (ALM) vernietigd.
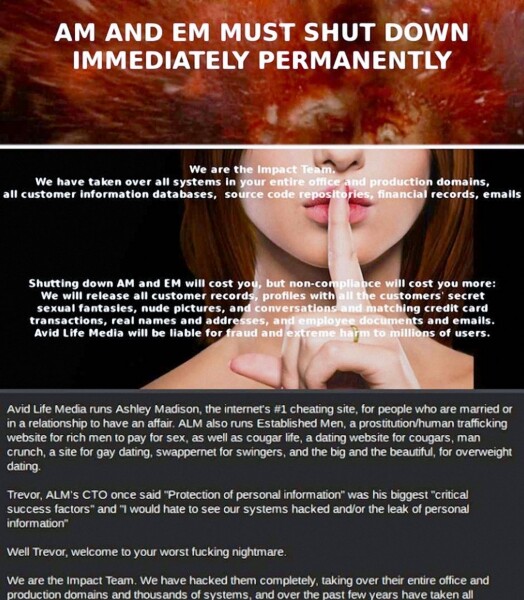
In de meeste gevallen stelen cybercriminelen geld of persoonlijke gegevens van gebruikers voor gebruik of doorverkoop, maar de motieven van de groep hackers, het Impact Team, waren anders. De meest bekende actie van deze hackers was de vernietiging van de websites die toebehoorden aan Avid Life Media. Drie sites van dit bedrijf, waaronder het platform Ashley Madison, waren ontmoetingsplekken voor mensen die geïnteresseerd waren in echtelijke ontrouw.
De specifieke focus van de sites was al onderwerp van discussie, maar het staat vast dat op de servers van Ashley Madison, Cougar Life en Established Men een enorme hoeveelheid persoonlijke informatie van mensen die hun partners bedroegen, was opgeslagen. Interessant is ook dat de leiding van ALM ook niet afkerig was van het hacken van concurrenten; in de communicatie tussen de CEO en CTO van het bedrijf werd de hack van hun directe concurrent Nerve genoemd. Een halfjaar daarvoor wilde ALM partner worden van Nerve en hun internetwebsite overnemen. Het Impact Team eiste van de eigenaren van de sites een volledige stopzetting van activiteiten, anders zouden alle gebruikersgegevens openbaar worden gemaakt.
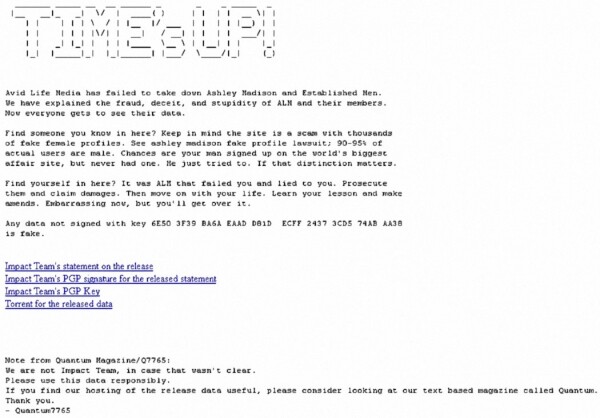
Avid Life Media besloot dat de hackers blafden en negeerde hen. Toen de aangekondigde termijn van 30 dagen voorbij was, voldeed het Impact Team volledig aan hun belofte: meer dan 30 miljoen gebruikersgegevens werden online gezet, inclusief namen, wachtwoorden, e-mailadressen, externe gegevens en berichtenverhalen. Dit leidde tot een golf van echtscheidingen, grote schandalen en mogelijk zelfs... enkele zelfmoorden.
Of de motieven van de hackers eerlijk waren, is moeilijk te zeggen, aangezien ze geen geld vroegen. Hoe dan ook, het is moeilijk te geloven dat dergelijke gerechtigheid menselijke levens waard was.
Zonder grenzen in de achtervolging naar UFO's
Gary McKinnon hackte de servers van NASA, het Ministerie van Defensie, de Marine en de Luchtmacht van de VS.
We would like to conclude our story on a humorous note; there's a saying, "a foolish head gives no peace to the hands," which suits Gary McKinnon, one of the hackers who targeted NASA, perfectly. The reason this intruder hacked into the protective systems of nearly a hundred computers with classified data is stunning. Gary is convinced that the U.S. government and scientists are hiding information about aliens, alternative energy sources, and other technologies that could benefit everyday people but are unprofitable for corporations.
In 2015, Gary McKinnon gave an interview to Richard D. Hall on RichPlanet TV.
He stated that he spent several months gathering information from NASA's servers while at home using a simple Windows computer. He gained access to files and folders containing details about the existence of a secret government program for interplanetary travel and space exploration, anti-gravity technology, free energy, and this is far from a complete list of information.
McKinnon is a true master of his craft and a sincere dreamer, but was the pursuit of UFOs worth the court proceedings? Due to the losses incurred by the U.S. government, Gary was forced to remain in the UK and live in fear of extradition. For a long time, he was under the personal protection of Theresa May, who, at the time, served as the UK's Home Secretary. She issued a direct order to prevent his transfer to U.S. authorities. (By the way, who believes in the humanity of politicians? Perhaps McKinnon really holds valuable information.) Let's hope that luck will always be on the hacker's side because he faces a 70-year prison sentence in America.
Most likely, somewhere, there are hackers who engage in their work out of a desire to help someone or a love for the art; alas, such activities are always a double-edged sword. Too often, the quest for justice or others' secrets jeopardizes people's well-being. Most victims are individuals who have no connection to hackers.
If you are interested in any of the topics raised in the article, please write in the comments; perhaps we can explore it more thoroughly in one of the upcoming materials.
Follow network security rules and take care of yourself!
Adverteervermelding
Epische servers is met DDoS-bescherming, die al is inbegrepen in de prijs van de abonnementen. Maximale configuratie — 128 CPU-kernen, 512 GB RAM, 4000 GB NVMe.
Bron: habr.com
