

Onder onze klanten zijn er bedrijven die Kaspersky-oplossingen als bedrijfsstandaard gebruiken en zelf hun antivirusbescherming beheren. Het lijkt misschien niet helemaal geschikt voor hen om gebruik te maken van een virtuele desktopservice, waarbij de provider zorg draagt voor de antivirusbescherming. Vandaag laat ik zien hoe klanten zelf de bescherming kunnen beheren zonder in te boeten op de veiligheid van de virtuele desktops.
In hebben we al in grote lijnen verteld hoe we de virtuele desktops van klanten beschermen. De antivirus in het kader van de VDI-service helpt de bescherming van machines in de cloud te versterken en deze zelfstandig te controleren.
In het eerste deel van het artikel laat ik zien hoe we de oplossing in de cloud beheren en vergelijk ik de resultaten van 'cloud'-Kaspersky met traditionele Endpoint Security. Het tweede deel zal gaan over de mogelijkheden voor zelfstandig beheer.
Hoe we de oplossing beheren
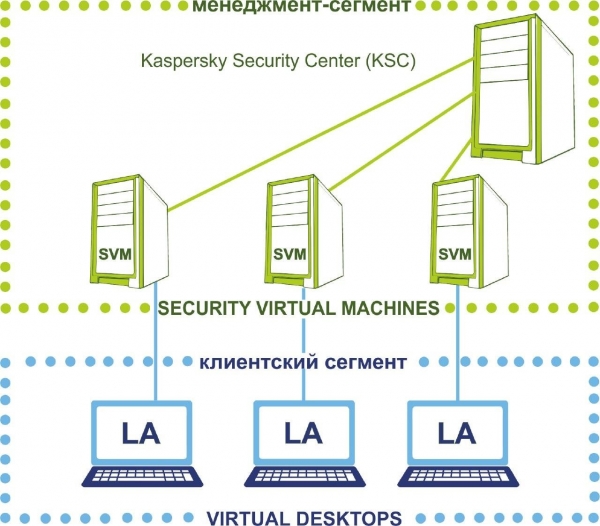
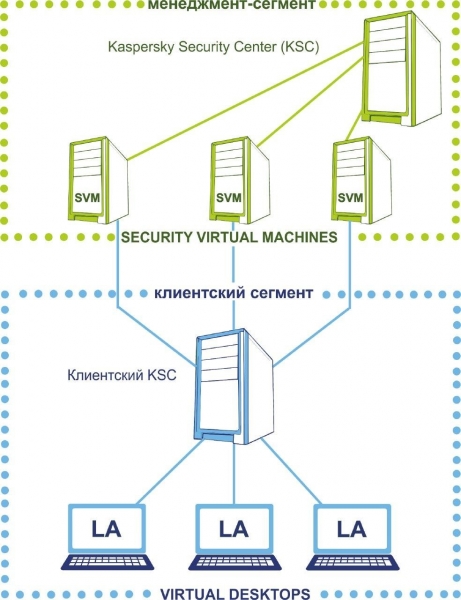
Zo ziet de architectuur van de oplossing in onze cloud eruit. Voor de antivirus выделяем we twee netwerkschema's:
- klantsegment, waar de virtuele werkplekken van gebruikers zich bevinden,
- beheersegment, waar het servergedeelte van de antivirus zich bevindt.
Het beheersegment blijft onder controle van onze ingenieurs; de klant heeft geen toegang tot dit gedeelte. Het beheersegment omvat de hoofdserver voor het beheer KSC, die de licentiebestanden en de activatiesleutels voor klantwerkplekken bevat.
Dit is wat de oplossing samenstelt in termen van 'Kaspersky Lab'.
- Op de virtuele desktops van gebruikers wordt geplaatst lichte agent (LA). Deze voert geen bestandscontroles uit, maar stuurt ze naar de SVM en wacht op het 'bovenste' vonnis. Daardoor worden de middelen van de gebruikersdesktop niet verspild aan antivirusactiviteiten en klagen medewerkers niet dat 'VDI traag is'.
- Een aparte virtuele machine voor bescherming (Security virtual machine, SVM). Dit is een specifiek beveiligingsapparaat waarop de databases voor malware zijn opgeslagen. Tijdens controles wordt de belasting op de SVM gelegd: via deze communiceert de lichte agent met server.
- Kaspersky Security Center (KSC) dat de virtuele beschermmachines beheert. Dit is de console met de instellingen voor taken en beleidslijnen die op de eindpunten zullen worden toegepast.
Dit werk schema belooft een besparing van tot 30% op de hardware middelen van de gebruikersmachine vergeleken met antivirussoftware op de computer van de gebruiker. Laten we eens kijken hoe dit in de praktijk werkt.
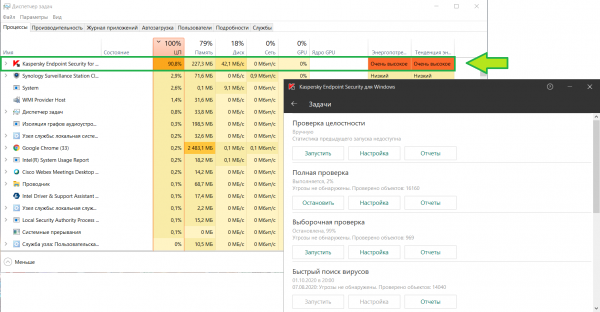
Ter vergelijking heb ik mijn werk laptop met Kaspersky Endpoint Security geïnstalleerd, heb ik een scan uitgevoerd en gekeken naar het middelenverbruik:
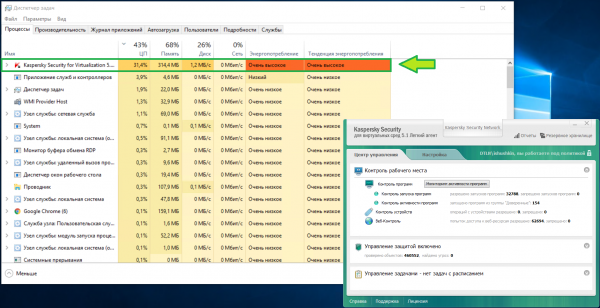
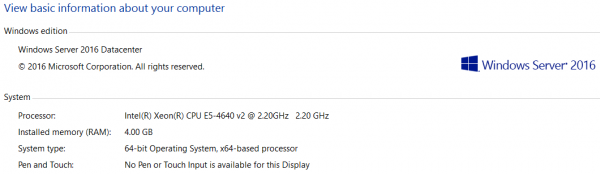
En hier is dezelfde situatie op een virtuele desktop met vergelijkbare specificaties in onze infrastructuur. Het geheugengebruik is ongeveer gelijk, maar de CPU-belasting is twee keer lager:
Zelfs KSC is behoorlijk veeleisend op het gebied van middelen. We reserveren er
voldoende voor zodat de beheerder comfortabel kan werken. Kijk zelf maar:
Wat onder controle blijft van de klant
Dus, we hebben de taken aan de provider kant besproken, nu geven we de klant de controle over de antivirusbescherming. Hiervoor creëren we een secundaire KSC-server en plaatsen deze in het klantsegment:
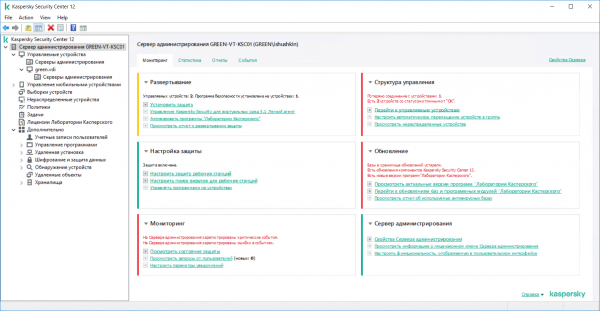
Laten we inloggen op de klant KSC-console en kijken welke standaardinstellingen de klant zal hebben.
Monitoring. Op het eerste tabblad zien we het dashboard. Het is meteen duidelijk waar de aandacht op moet worden gevestigd:
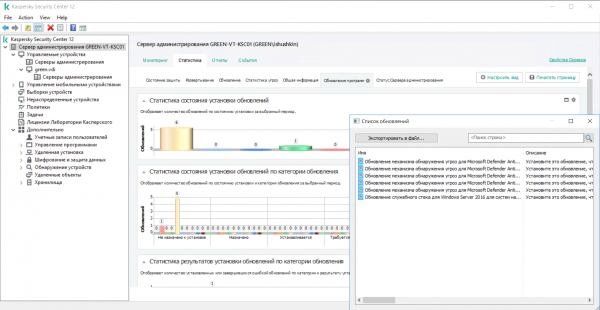
Laten we verder gaan naar de statistieken. Een paar voorbeelden van wat hier bekeken kan worden.
Hier zal de beheerder onmiddellijk zien als er updates op bepaalde machines niet zijn geïnstalleerd
of als er een ander probleem is met de software op de virtuele desktops. Hun
updates kunnen invloed hebben op de veiligheid van de hele virtuele machine:
Op dit tabblad kan je gevonden bedreigingen analyseren tot aan specifieke gevonden bedreigingen op de beveiligde apparaten:
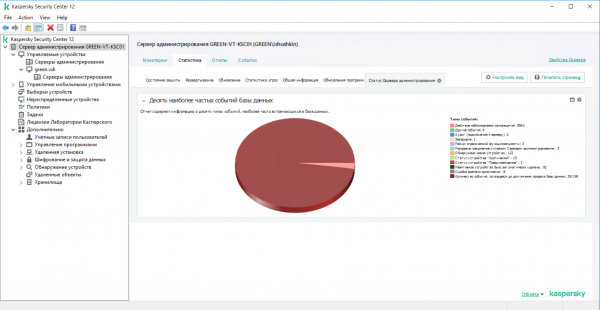
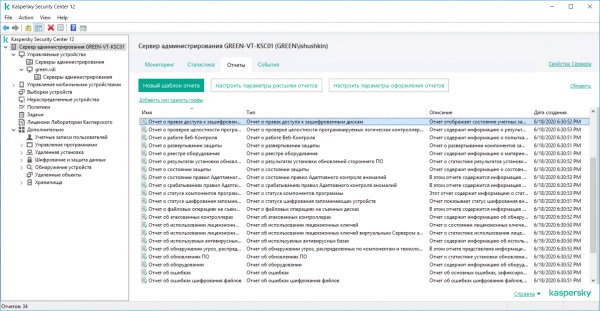
Op het derde tabblad zijn alle mogelijke vooraf ingestelde rapporten beschikbaar. Klanten kunnen hun eigen rapporten maken uit sjablonen en kiezen welke informatie wordt weergegeven. Het is mogelijk om e-mail verzendingen in te stellen volgens een schema of rapporten lokaal vanaf de server
(KSC) te bekijken.
Beheer groepen. Aan de rechterkant zien we alle beheerde apparaten: in ons geval – virtuele desktops onder het beheer van de KSC-server.
Ze kunnen in groepen worden samengevoegd om gemeenschappelijke taken en groepsbeleid voor verschillende afdelingen of voor alle gebruikers tegelijk te creëren.
Zodra de klant een virtuele machine in de privécloud heeft aangemaakt, wordt deze onmiddellijk gedetecteerd in het netwerk en verzendt Kaspersky het naar niet-toegewezen apparaten:
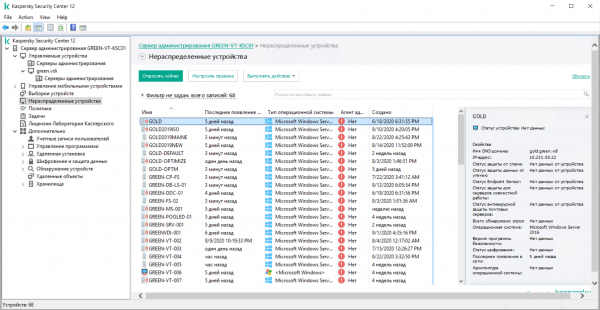
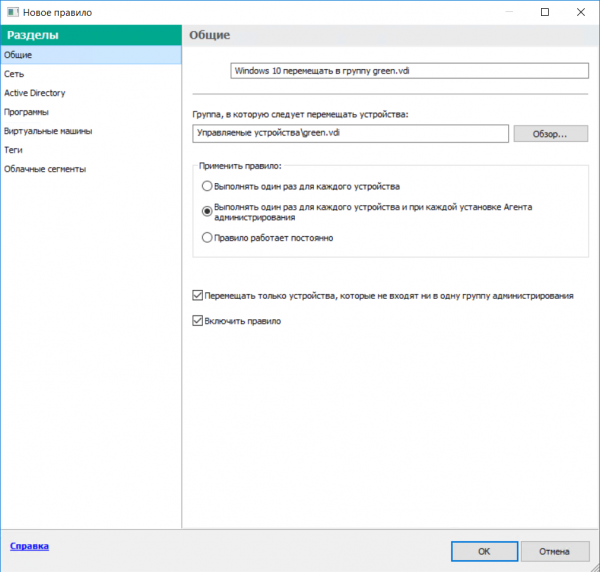
Groepsbeleid is niet van toepassing op niet-toegewezen apparaten. Om virtuele desktops niet handmatig over groepen te verdelen, kunnen regels worden gebruikt. Op deze manier automatiseren we de overdracht van apparaten naar groepen.
Bijvoorbeeld, virtuele desktops met Windows 10, maar zonder de installatieroutine, komen in de groep VDI_1, terwijl die met Windows 10 en de installatieroutine in de groep VDI_2 komen. Evenzo kunnen apparaten automatisch worden verdeeld op basis van hun domein, locatie in verschillende netwerken en bepaalde tags die de klant zelf kan instellen op basis van zijn behoeften.
Om een regel te maken, starten we de wizard voor het toewijzen van apparaten aan groepen:
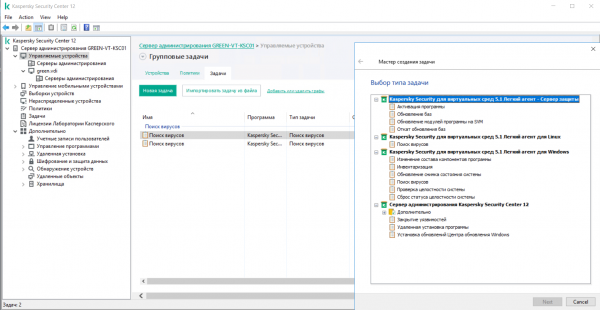
Groepsopdrachten. Met opdrachten automatiseert KSC de uitvoering van bepaalde regels op bepaalde tijden of wanneer er een specifiek moment aanbreekt, bijvoorbeeld: antivirusscans worden uitgevoerd buiten werktijden of tijdens de 'stille' werking van de virtuele machine, wat op zijn beurt de belasting op de VM vermindert. In dit gedeelte is het handig om scans in virtuele desktops binnen de groep op gezette tijden te starten, evenals om virussignaturen bij te werken.
Hier is de complete lijst met beschikbare taken:
Groepsbeleid. Vanuit de onderliggende KSC kan de klant zelf beveiliging verspreiden naar nieuwe virtuele desktops, handtekeningen bijwerken, uitzonderingen configureren
voor bestanden en netwerken, rapporten opbouwen en alle soorten controles van zijn machines beheren. Inclusief - toegang beperken tot specifieke bestanden, sites of hosts.
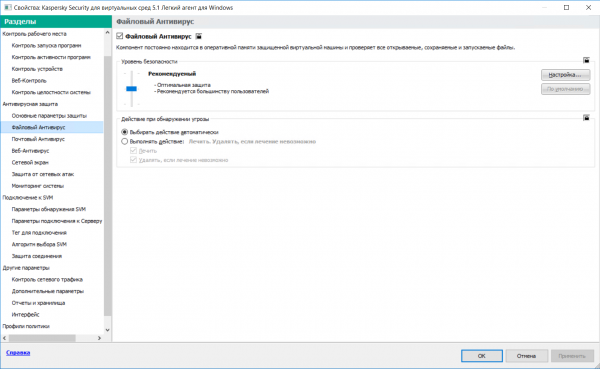
Beleid en regels van de hoofdserver kunnen weer worden ingeschakeld als er iets misgaat. In het slechtste geval, bij een verkeerde configuratie, verliezen lichte agents het contact met SVM en laten ze virtuele desktops onbeschermd. Onze ingenieurs ontvangen hier onmiddellijk een melding over en kunnen de inherente beleid van de hoofdserver KSC weer inschakelen.
Dit zijn de belangrijkste instellingen waarover ik vandaag wilde vertellen.
Bron: habr.com
