

Datalekken zijn een pijnpunt voor de beveiligingsdienst. Nu de meeste mensen vanuit huis werken, is het risico op lekken veel groter. Daarom besteden bekende cybercriminale groepen meer aandacht aan verouderde en onvoldoende beveiligde protocollen voor externe toegang. Interessant is dat steeds meer datalekken tegenwoordig verband houden met ransomware. Hoe, waarom en op welke manier – lees verder.
Laten we beginnen met het feit dat de ontwikkeling en verspreiding van ransomware zelf een zeer winstgevende criminele activiteit is. Bijvoorbeeld, volgens schattingen van het Amerikaanse FBI, verdiende het afgelopen jaar ongeveer $1 miljoen per maand. De kwaadwillenden die gebruik maakten van Ryuk verdienden nog meer – in het begin stegen hun inkomsten tot $3 miljoen per maand. Het is dan ook niet verwonderlijk dat veel Chief Information Security Officers (CISO's) ransomware als een van de vijf belangrijkste risico's voor bedrijven beschouwen.
Het Acronis Cyber Protection Operation Center (CPOC), gevestigd in Singapore, bevestigt de toename van cybercriminaliteit op het gebied van ransomware. In de tweede helft van mei waren er wereldwijd 20% meer ransomware-aanvallen geblokkeerd dan normaal. Na een kleine daling zien we nu in juni weer een stijging in activiteit. En daar zijn verschillende redenen voor.
Toegang krijgen tot de computer van het slachtoffer
Beschermingstechnologieën ontwikkelen zich, en kwaadwillenden moeten hun tactiek aanpassen om toegang te krijgen tot specifieke systemen. Doelgerichte ransomware-aanvallen verspreiden zich nog steeds via goed doordachte phishing-e-mails (sociaal investeren speelt hier een grote rol). De laatste tijd richten malware-ontwikkelaars echter veel aandacht op externe werknemers. Om hen aan te vallen, kunnen ze slecht beveiligde externe toegangsdiensten vinden, zoals RDP of VPN-servers met kwetsbaarheden.
Dat is precies wat ze doen. In het dark web zijn zelfs ransomware-as-a-service-diensten opgedoken die alles bieden wat nodig is om een geselecteerde organisatie of persoon aan te vallen.
Kwaadwillenden zoeken naar manieren om binnen te dringen in bedrijfsnetwerken en hun aanvalsspectrum uit te breiden. Een populaire richting is de poging om netwerken van serviceproviders te infecteren. Aangezien clouddiensten momenteel steeds populairder worden, stelt het infecteren van een populaire dienst hen in staat om in één keer tientallen of zelfs honderden slachtoffers aan te vallen.
In geval van een hack van webconsoles voor het beheer van beveiligingssystemen of back-ups, kunnen aanvallers de bescherming uitschakelen, back-ups verwijderen en hun malware door de hele organisatie uitrollen. Daarom raden experts aan om alle serviceaccounts zorgvuldig te beschermen met behulp van multi-factor authenticatie. Bijvoorbeeld, alle cloudservices van Acronis bieden de mogelijkheid om dubbele bescherming in te stellen, want bij compromittering van een wachtwoord kunnen kwaadwillenden alle voordelen van een uitgebreid cyberbeveiligingssysteem tenietdoen.
Uitbreiding van het aanvalsspectrum
Wanneer het beoogde doel is bereikt en de malware zich al in het bedrijfsnetwerk bevindt, worden doorgaans vrij reguliere tactieken gebruikt voor verdere verspreiding. Kwaadwillenden bestuderen de situatie en proberen de barrières te overwinnen die binnen het bedrijf zijn opgericht om bedreigingen tegen te gaan. Dit deel van de aanval kan handmatig plaatsvinden (want als ze eenmaal in het netwerk zijn, is de 'aas aan de haak'!). Hiervoor worden reeds goed bekende tools gebruikt, zoals PowerShell, WMI PsExec, en ook de nieuwere emulator Cobalt Strike en andere utiliteiten. Sommige criminele groepen richten zich specifiek op wachtwoordmanagers om dieper in het bedrijfsnetwerk door te dringen. Malware zoals Ragnar is onlangs waargenomen in een volledig afgesloten afbeelding van een VirtualBox-virtuele machine, die helpt bij het verbergen van de aanwezigheid van ongewenste software op de machine.
Wanneer malware toegang krijgt tot een bedrijfsnetwerk, probeert het de toegangsrechten van de gebruiker te controleren en de gestolen wachtwoorden toe te passen. Hulpmiddelen zoals Mimikatz en Bloodhound & Co. helpen bij het kraken van domeinbeheerderaccounts. Pas wanneer de aanvaller denkt dat zijn mogelijkheden voor verspreiding uitgeput zijn, wordt de ransomware daadwerkelijk op de cliëntsystemen gedownload.
Ransomware als dekmantel
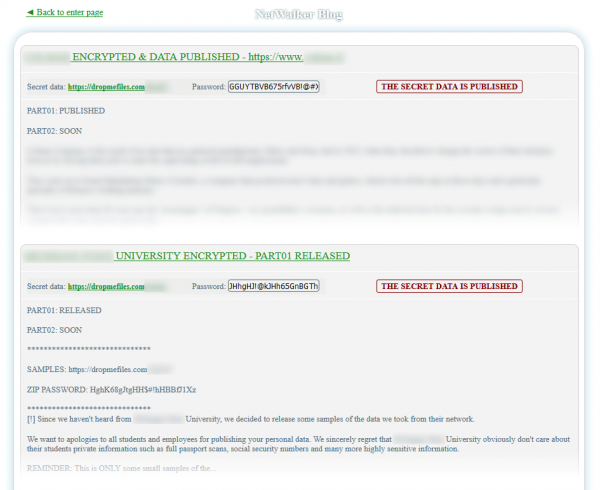
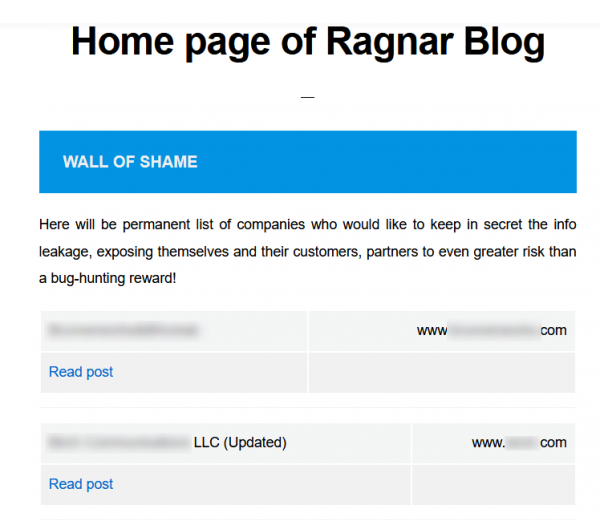
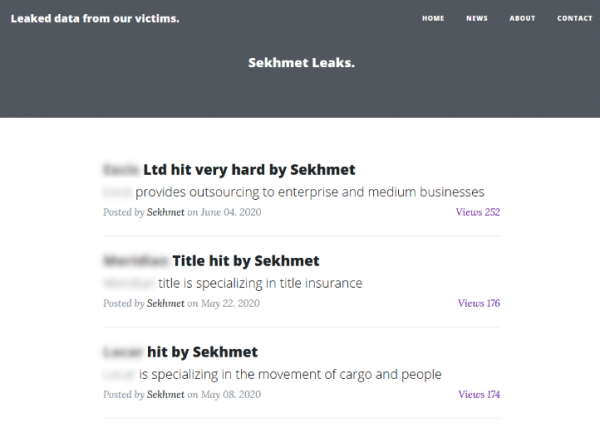
Gelet op de ernst van het dreigingsbeeld rond dataverlies, implementeren steeds meer bedrijven elk jaar een zogenaamd "Disaster recovery plan". Hierdoor hoeven ze zich minder zorgen te maken over versleutelde gegevens en beginnen ze bij een ransomware-aanval niet met het verzamelen van losgeld, maar starten ze het herstelproces. Maar ook de aanvallers blijven niet stil zitten. Onder de dekking van ransomware vindt er een massale datadiefstal plaats. De eerste die deze tactiek in een grootschalige aanpak is gaan gebruiken, was Maze in 2019, hoewel andere groepen af en toe ook aanvallen combineerden. Tegenwoordig zijn er ten minste Sodinokibi, Netfilm, Nemty, Netwalker, Ragnar, Psya, DoppelPaymer, CLOP, AKO en Sekhmet bezig met datadiefstal terwijl ze versleutelen.
Soms lukt het aanvallers om tientallen terabytes aan gegevens uit een bedrijf te stelen, die door netwerkmonitoringtools ontdekt hadden kunnen worden (als ze geïnstalleerd en geconfigureerd waren). Meestal gebeurt het datatransport eenvoudigweg via FTP, Putty, WinSCP of PowerShell-scripts. Om DLP en netwerksystemen te omzeilen, kunnen de gegevens worden versleuteld of als een gecomprimeerd bestand met een wachtwoord worden verzonden, wat een nieuwe uitdaging vormt voor de beveiligingsdiensten die het uitgaande verkeer op dergelijke bestanden moeten controleren.
Het bestuderen van het gedrag van infostealers toont aan dat aanvallers niet zomaar alles verzamelen — ze zijn specifiek geïnteresseerd in financiële rapporten, klantendatabases, persoonlijke gegevens van medewerkers en klanten, contracten, aantekeningen en juridische documenten. Malware scant de schijven op zoek naar informatie die theoretisch gebruikt kan worden voor afpersing.
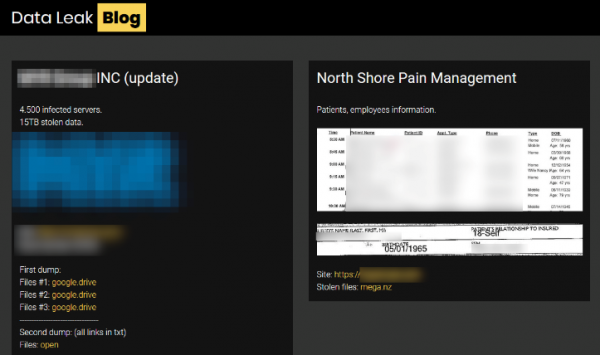
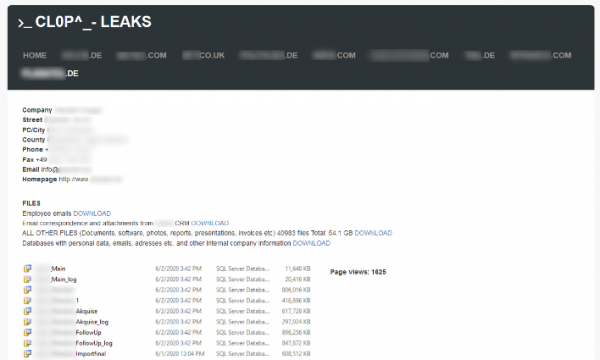
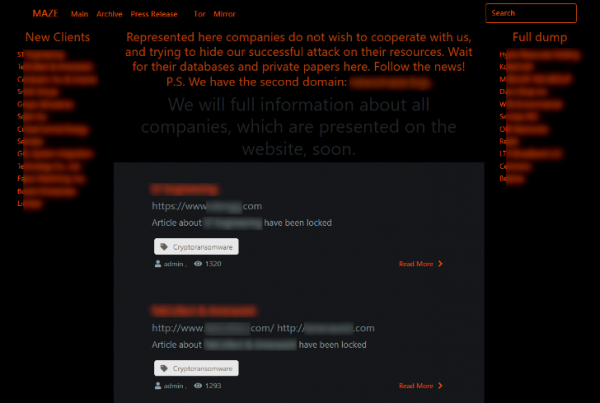
Als een dergelijke aanval succesvol is geweest, publiceren aanvallers meestal een kleine teaser die enkele documenten toont ter bevestiging dat de gegevens uit de organisatie zijn gelekt. Sommige groepen publiceren zelfs de volledige dataset op hun website, als de tijd voor het betalen van de losgeld al is verstreken. Om blokkering te voorkomen en een breed bereik te garanderen, worden gegevens ook op het TOR-netwerk gepubliceerd.
Een andere manier van monetisatie is de verkoop van gegevens. Bijvoorbeeld, Sodinokibi heeft onlangs aangekondigd open veilingen te houden, waarbij de gegevens naar de deelnemer gaan die het hoogste bod doet. De startprijs voor dergelijke veilingen bedraagt $50-100K, afhankelijk van de kwaliteit en inhoud van de gegevens. Bijvoorbeeld, een set van 10.000 records over kasstromen, vertrouwelijke bedrijfsgegevens en gescande rijbewijzen werden verkocht voor prijzen vanaf $100.000. Voor $50.000 kon je meer dan 20.000 financiële documenten plus drie databases met boekhoudbestanden en klantgegevens kopen.
De websites waarop de lekken worden gepubliceerd, kunnen heel divers zijn. Dit kan een eenvoudige pagina zijn waarop al het gestolen materiaal is geplaatst, maar er zijn ook complexere structuren met secties en de mogelijkheid tot aankoop. Maar het belangrijkste is dat ze allemaal één doel dienen: de kansen van de aanvallers op het verkrijgen van echt geld te verhogen. Als dit bedrijfsmodel goede resultaten oplevert voor de aanvallers, kun je er zeker van zijn dat er nog meer van dergelijke sites zullen komen, en de technieken voor het stelen en monetiseren van bedrijfsgegevens verder zullen worden uitgebreid.
Dit zijn de actuele websites waarop gegevenslekken worden gepubliceerd:
Wat te doen bij nieuwe aanvallen
De belangrijkste uitdaging voor beveiligingsdiensten in deze omstandigheden is dat in de afgelopen tijd steeds meer incidenten met ransomware simpelweg een afleidingsmanoeuvre blijken te zijn voor de diefstal van gegevens. Aanvallers wedden niet langer alleen op het versleutelen van servers. Integendeel, het hoofddoel is het organiseren van een lek, terwijl je worstelt met de ransomware.
Het gebruik van alleen een back-upsysteem, zelfs met een goed herstelplan, is dus niet voldoende om tegen meerdere dreigingen te beschermen. Natuurlijk zijn back-ups essentieel, want aanvallers zullen zeker proberen iets te versleutelen en om losgeld vragen. Het gaat er vooral om dat elke ransomware-aanval nu als een aanleiding moet worden beschouwd voor een grondige analyse van het verkeer en het starten van een onderzoek naar een mogelijke aanval. Ook moet er nagedacht worden over aanvullende beveiligingsmaatregelen die zouden kunnen:
- Aanvallen snel detecteren en ongebruikelijke netwerkactiviteit analyseren met behulp van AI
- Systemen onmiddellijk herstellen bij zero-day ransomware-aanvallen, zodat u netwerkactiviteiten kunt volgen
- De verspreiding van klassieke malware en nieuwe aanvalstypen binnen het bedrijfsnetwerk blokkeren
- Software en systemen (inclusief externe toegang) analyseren op actuele kwetsbaarheden en exploits
- Voorkomen dat ongeregistreerde informatie het bedrijfsperimeter verlaat
Alleen geregistreerde gebruikers kunnen deelnemen aan de enquête. , alstublieft.
Heeft u ooit de achtergrondactiviteit tijdens een ransomware-aanval geanalyseerd?
20,0%Ja1
80,0%Nee4
5 gebruikers hebben gestemd. 2 gebruikers hebben zich onthouden.
Bron: habr.com
